Codex use case
セキュリティスキャンで見つかった問題の修正
スキャン結果から該当する問題を開き、パッチの内容を確認して適用し、問題が解消したことを検証します。
Codex Security プラグインを使って、スキャンで見つかったレビュー済みの問題に絞ってパッチを作成します。変更内容をローカルで確認して適用し、問題が解消したことを検証します。その結果を添えて pull request を準備します。
Best for
- Codex Security のスキャンで見つかった問題のレビューが済み、修正に取りかかる開発者
- 提案されたパッチをローカルで適用する前に内容を確認したいメンテナー
- セキュリティ上の問題に絞った修正と、その効果を示す検証結果を必要とするレビュアー
Contents
セキュリティスキャンで見つかった問題の修正
スキャン結果から該当する問題を開き、パッチの内容を確認して適用し、問題が解消したことを検証します。
Codex Security プラグインを使って、スキャンで見つかったレビュー済みの問題に絞ってパッチを作成します。変更内容をローカルで確認して適用し、問題が解消したことを検証します。その結果を添えて pull request を準備します。
Codex Security プラグインを使って、スキャンで見つかったレビュー済みの問題に絞ってパッチを作成します。変更内容をローカルで確認して適用し、問題が解消したことを検証します。その結果を添えて pull request を準備します。
Related links
Best for
- Codex Security のスキャンで見つかった問題のレビューが済み、修正に取りかかる開発者
- 提案されたパッチをローカルで適用する前に内容を確認したいメンテナー
- セキュリティ上の問題に絞った修正と、その効果を示す検証結果を必要とするレビュアー
Skills & Plugins
- レビュー済みのセキュリティ上の問題 1 件に絞ってパッチを作成し、問題を修正します。問題が解消したことを検証し、結果を記録します。
| Skill | Why use it |
|---|---|
| Codex Security:fix Finding | レビュー済みのセキュリティ上の問題 1 件に絞ってパッチを作成し、問題を修正します。問題が解消したことを検証し、結果を記録します。 |
事前準備
Codex Security プラグインをインストールして有効にした状態で、スキャン済みのリポジトリを Codex で開きます。内容を確認し、対応すると決めた検出事項を用意してください。まだスキャンを実行していない場合は、初めてのセキュリティスキャンから始めてください。
検出事項への対応
-
検出事項の確認
Findings から、または Scans にある完了済みのスキャンから、対象の検出事項を開きます。影響を受けるコード、報告された影響、検出の根拠を確認します。
修正によって何を防ぐ必要があるか、どの正常な動作を維持する必要があるかを確認します。根拠が不明確な場合は、パッチを作成する前に検出事項を詳しく調べてください。
-
修正範囲を絞ったパッチの生成
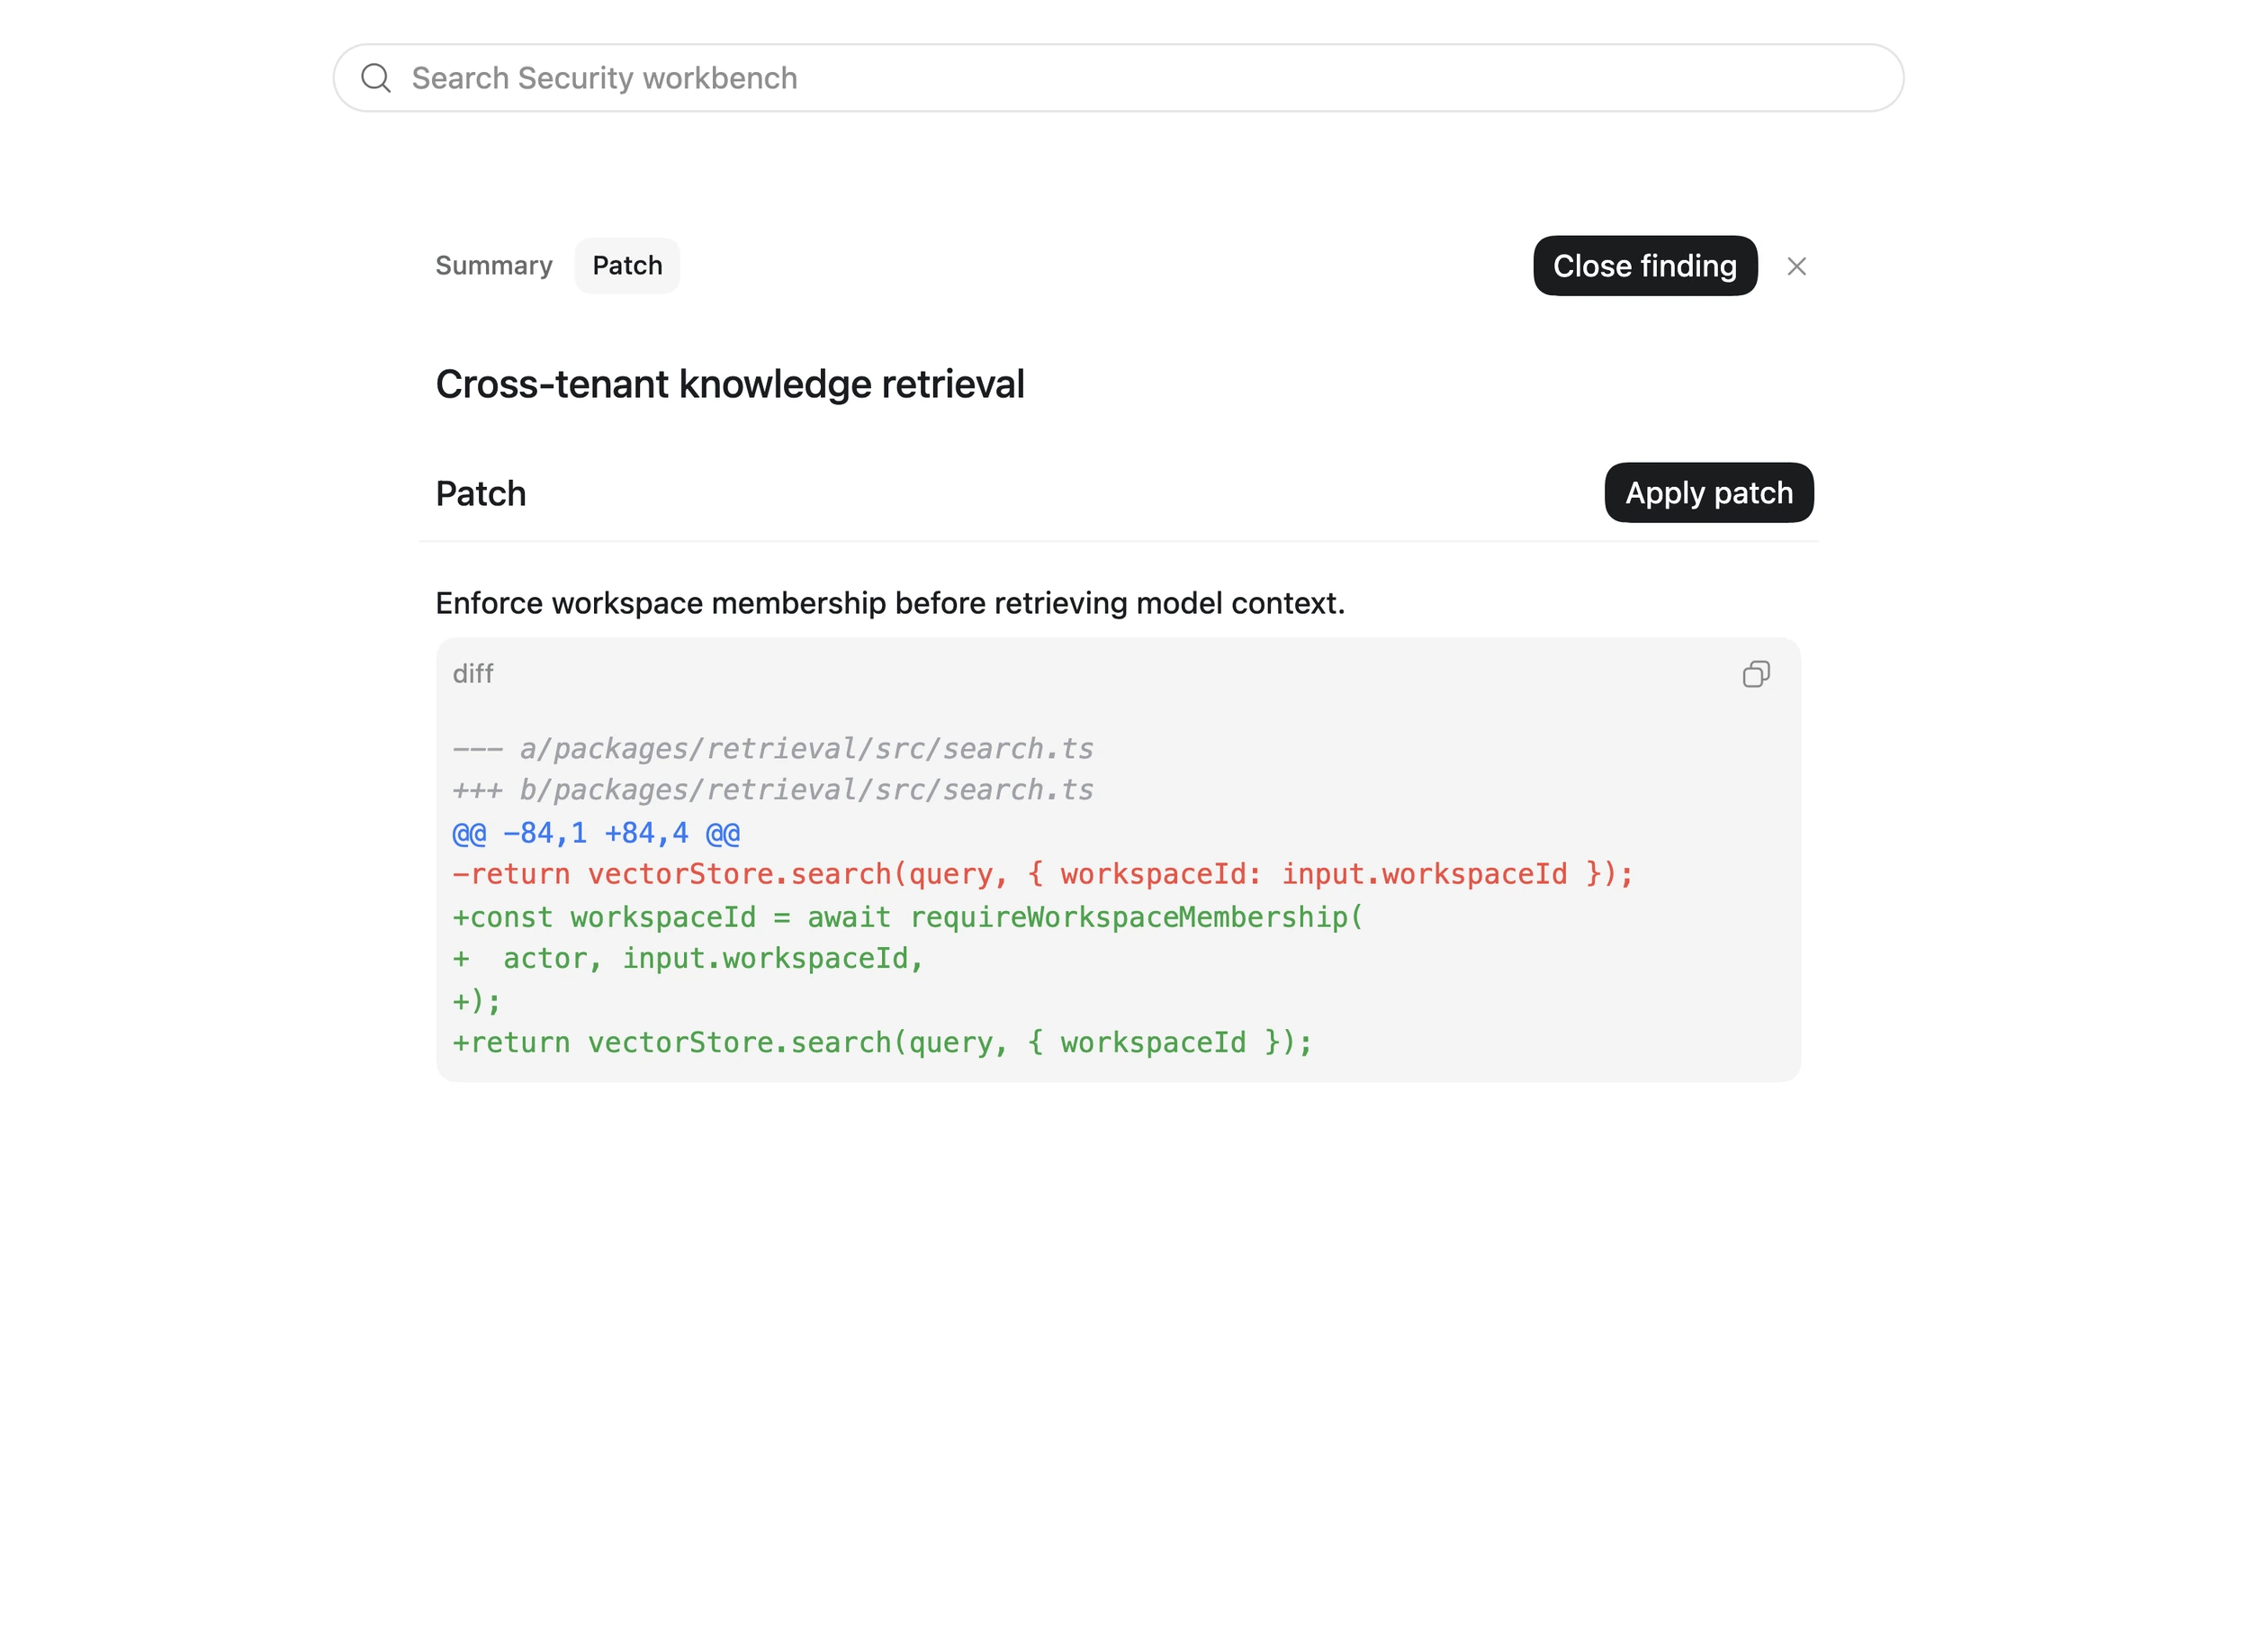
Patch タブを選択し、次に Generate patch を選択します。
Codex は、可能な場合には問題の存在を確認するか、問題を再現します。その後、パッチ案を生成します。パッチを生成しても、選択したチェックアウトには変更が加わりません。
-
パッチのレビューと適用
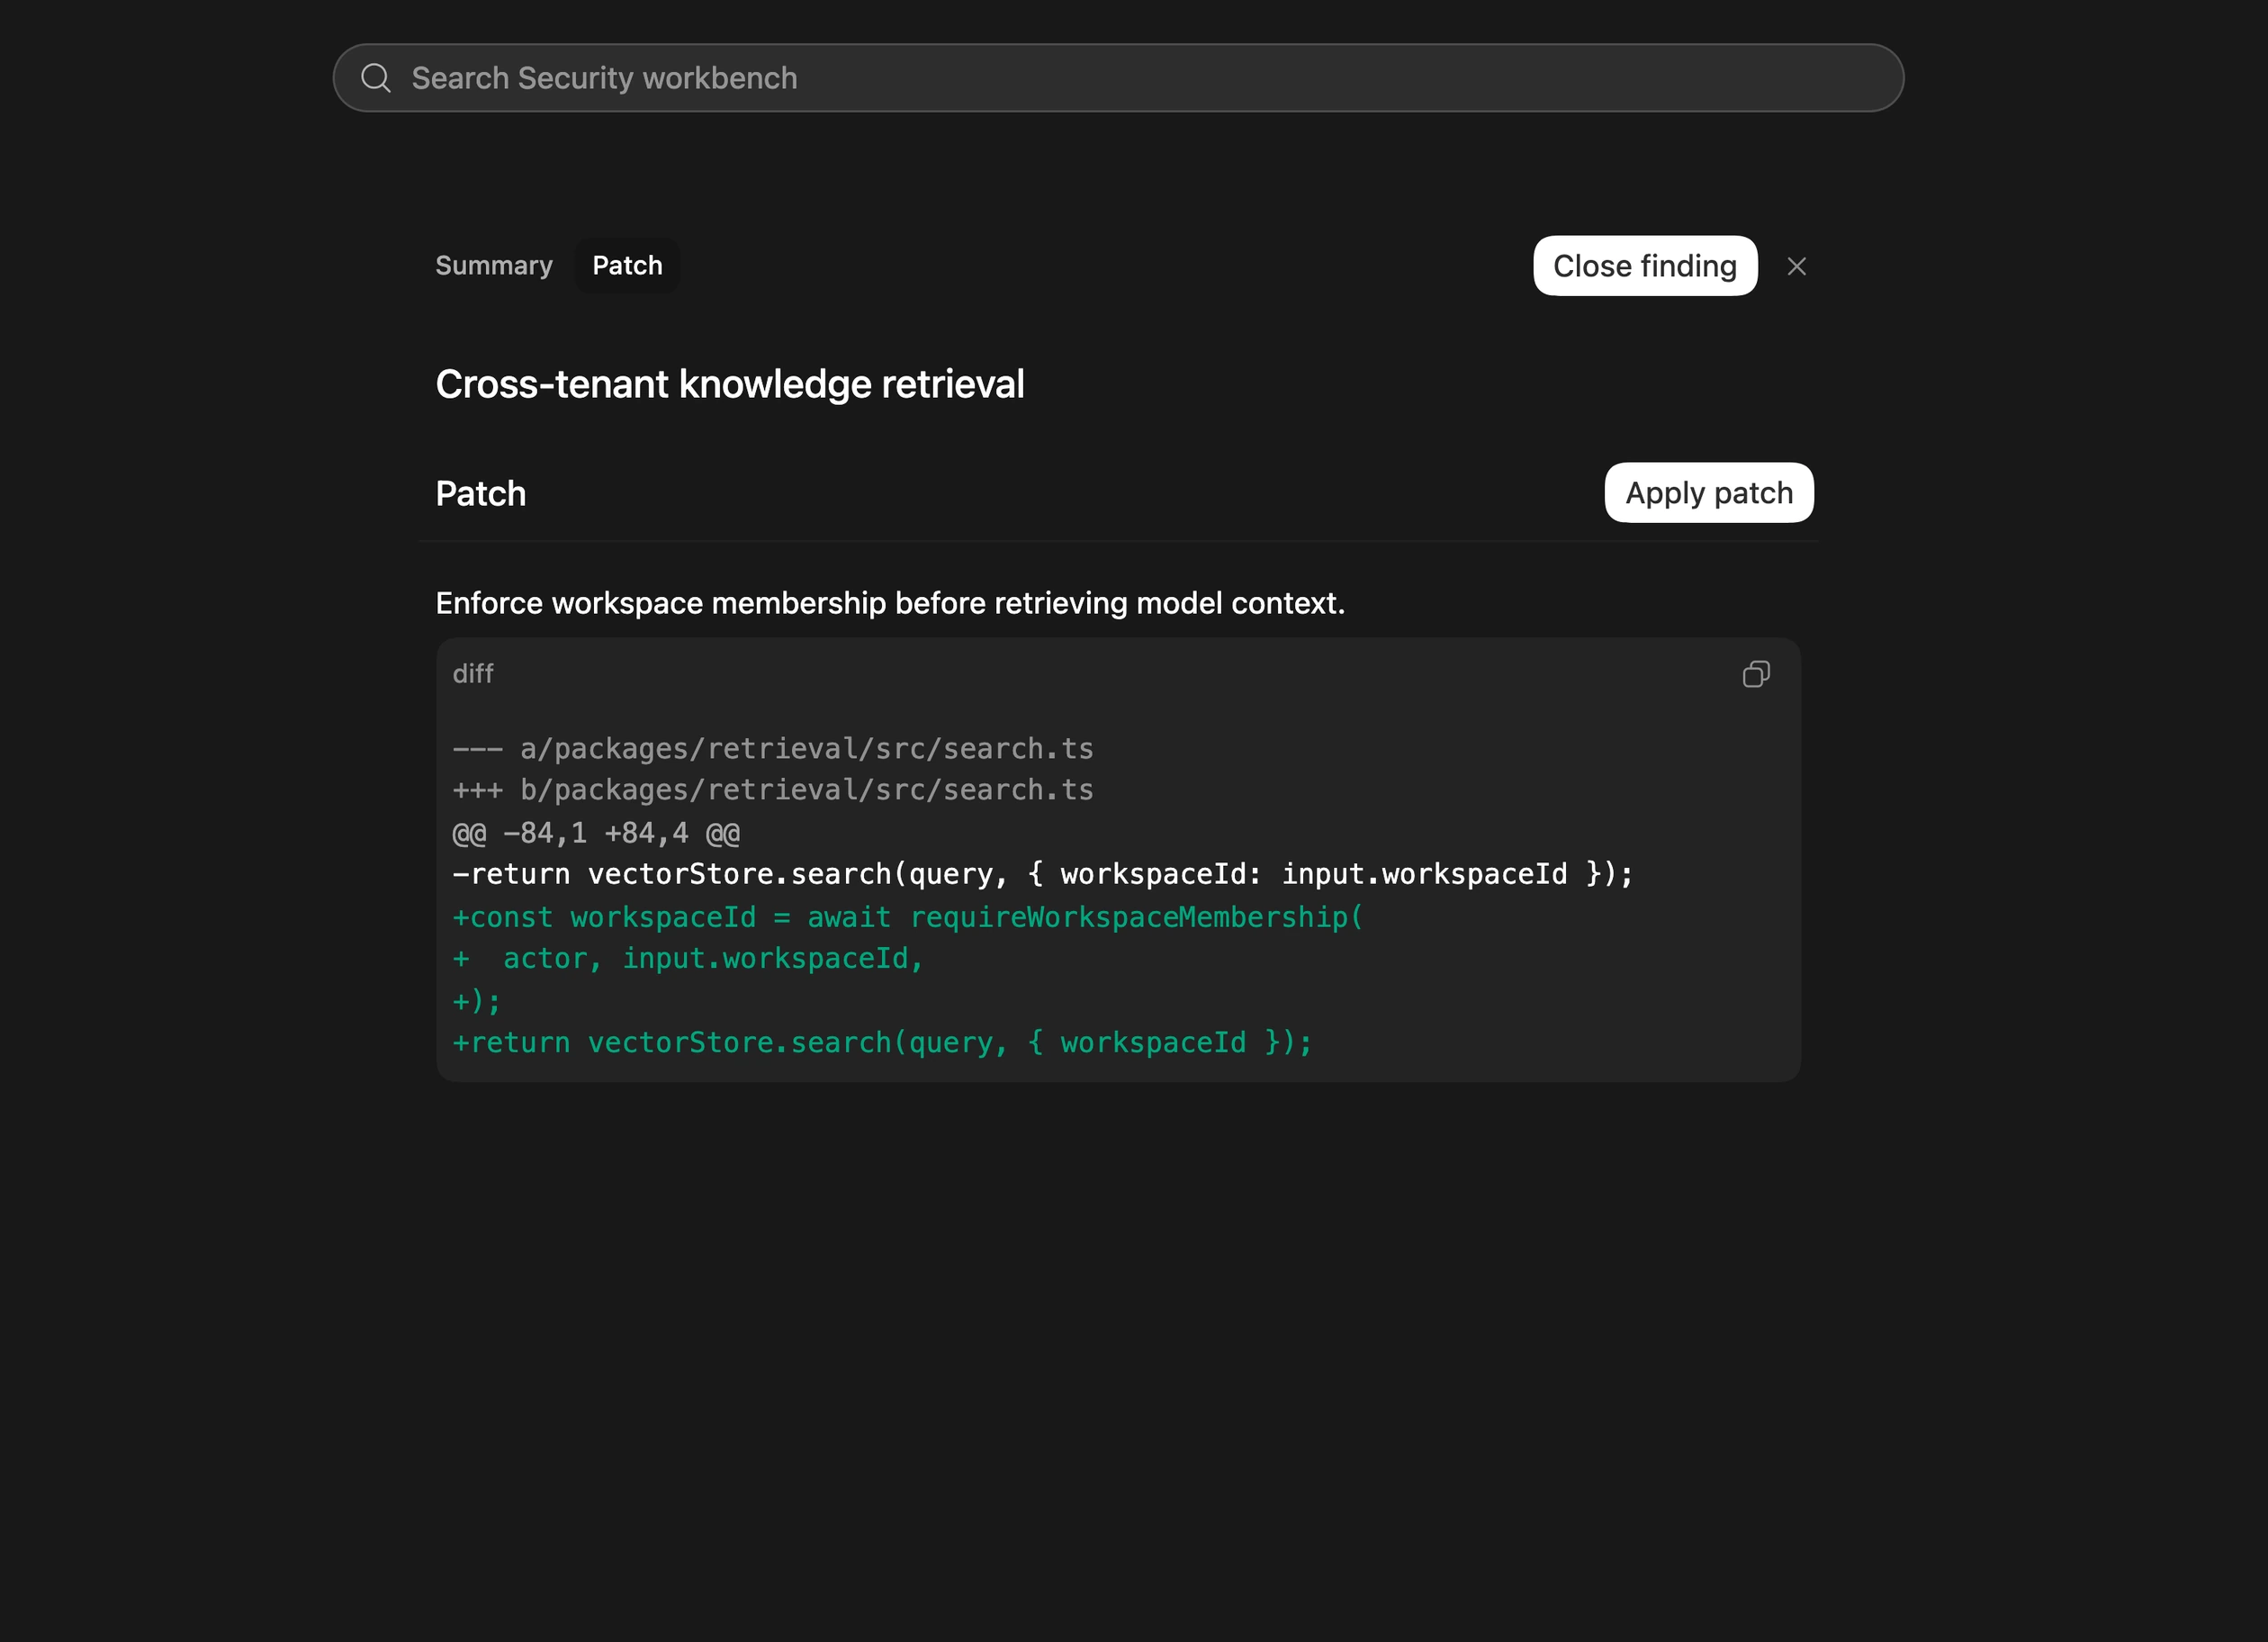
パッチ案の差分を確認します。回帰テストや検証時の生成物があれば、それらも確認してください。変更によって検出された問題が解消され、期待どおりの動作が保たれることを確認します。無関係な変更や修正範囲を超えるリファクタリングが含まれている場合は、先にそれらを整理してください。
パッチを適用する準備ができたら、Apply patch を選択します。適用後の作業ツリーの差分を確認してください。
ここに示すパッチはセキュリティドキュメントの例です。この手順を実行して得られたものではありません。適用する前に、ご自身の環境で生成された差分を確認してください。
-
修正の検証
Verify fix を選択します。
脆弱性のあった動作が再現しなくなり、正常な動作が維持されていることを示す証拠を確認します。安全かつ現実的に実施できる場合は、対象を絞った回帰テストが修正前には失敗し、修正後には成功することを確認してください。
検証が不完全な場合は、何を検証できなかったかについての説明を確認し、必要な追加テストを判断してください。パッチを適用しただけでは、脆弱性が解消されたとは判断できません。
-
レビューの準備
最終的な差分を確認し、通常の開発手順に沿って pull request を準備します。次の内容を含めてください。
- 検出事項と、パッチで修正する動作
- 関連するコードの変更内容
- 検証に使用したコマンドとその実行結果
- まだ不明な点や必要な追加テスト
検証を行っても、検出事項は自動的にはクローズされません。チームのレビューとリリースの手順に従い、適切なステータスを判断して更新してください。
結果の確認
修正範囲を絞ったパッチが 1 つあり、Codex が何を検証したかを示す証拠と、他の開発者が変更をレビューするのに必要な情報がそろっていることを確認します。検証で修正の有効性を確認できなかった場合は、確認できていない点を明記してください。
詳しくは、セキュリティの検出事項への対応と修正の検証を参照してください。既存のレポートやチケットに順次対応する場合は、未対応の脆弱性の修正を参照してください。