
まず、根拠を確認して妥当と判断した指摘事項を 1 件選びます。パッチを生成して差分をレビューし、変更後のコードで元の問題が解消されたかを検証します。パッチを生成または適用した段階では、修正の効果はまだ確認できていません。
デスクトップのワークベンチでは、パッチを生成しても、選択したチェックアウトに変更は加わりません。パッチを適用すると、そのチェックアウトに変更が反映されます。検証ではパッチの効果を確認し、その根拠を記録します。指摘事項が自動的にクローズされることはありません。
UI での指摘事項の修正
Findings または Scans 内の完了済みスキャンから、妥当と判断した指摘事項を開きます。指摘の根拠を確認してから、Patch で修正パッチの生成、レビュー、適用、検証を順に行います。
-
パッチの生成
指摘事項を開き、Patch タブで Generate patch を選択します。Codex は、可能な場合は問題を確認または再現し、選択したチェックアウトには変更を加えずにパッチを成果物として書き出します。
-
提案された差分のレビュー
変更の影響を受けるコードとテストを確認します。指摘された問題に対処できているか、無関係なリファクタリングが含まれていないか、セキュリティ対策が弱まっていないかを確認します。
-
ローカルでのパッチの適用
差分に問題がないことを確認してから、Apply patch を選択します。Codex は生成したパッチをそのまま作業ツリーに適用し、適用後の状態を記録します。次に進む前に、作業ツリーの差分をレビューします。
-
修正の検証
Verify fix を選択します。Codex は元の再現手順を再実行するか、別の方法で問題を悪用できるか確認します。回帰テストを実行できる場合は、修正前にテストが失敗し、修正後に成功することを確認します。実行できない場合は、検証できなかった点と実施できたチェックを記録します。また、正規の利用時の動作や、関連するコードにセキュリティ対策を回避する経路がないかを確認し、リポジトリのテストもチェックします。
-
指摘事項のクローズ
検証しても指摘事項は自動的にはクローズされません。実行したコマンドとその結果、まだ裏付けが取れていない点を確認します。そのうえで、理由を正確に記載して指摘事項をクローズするか、追加の対応が必要ならオープンのままにします。
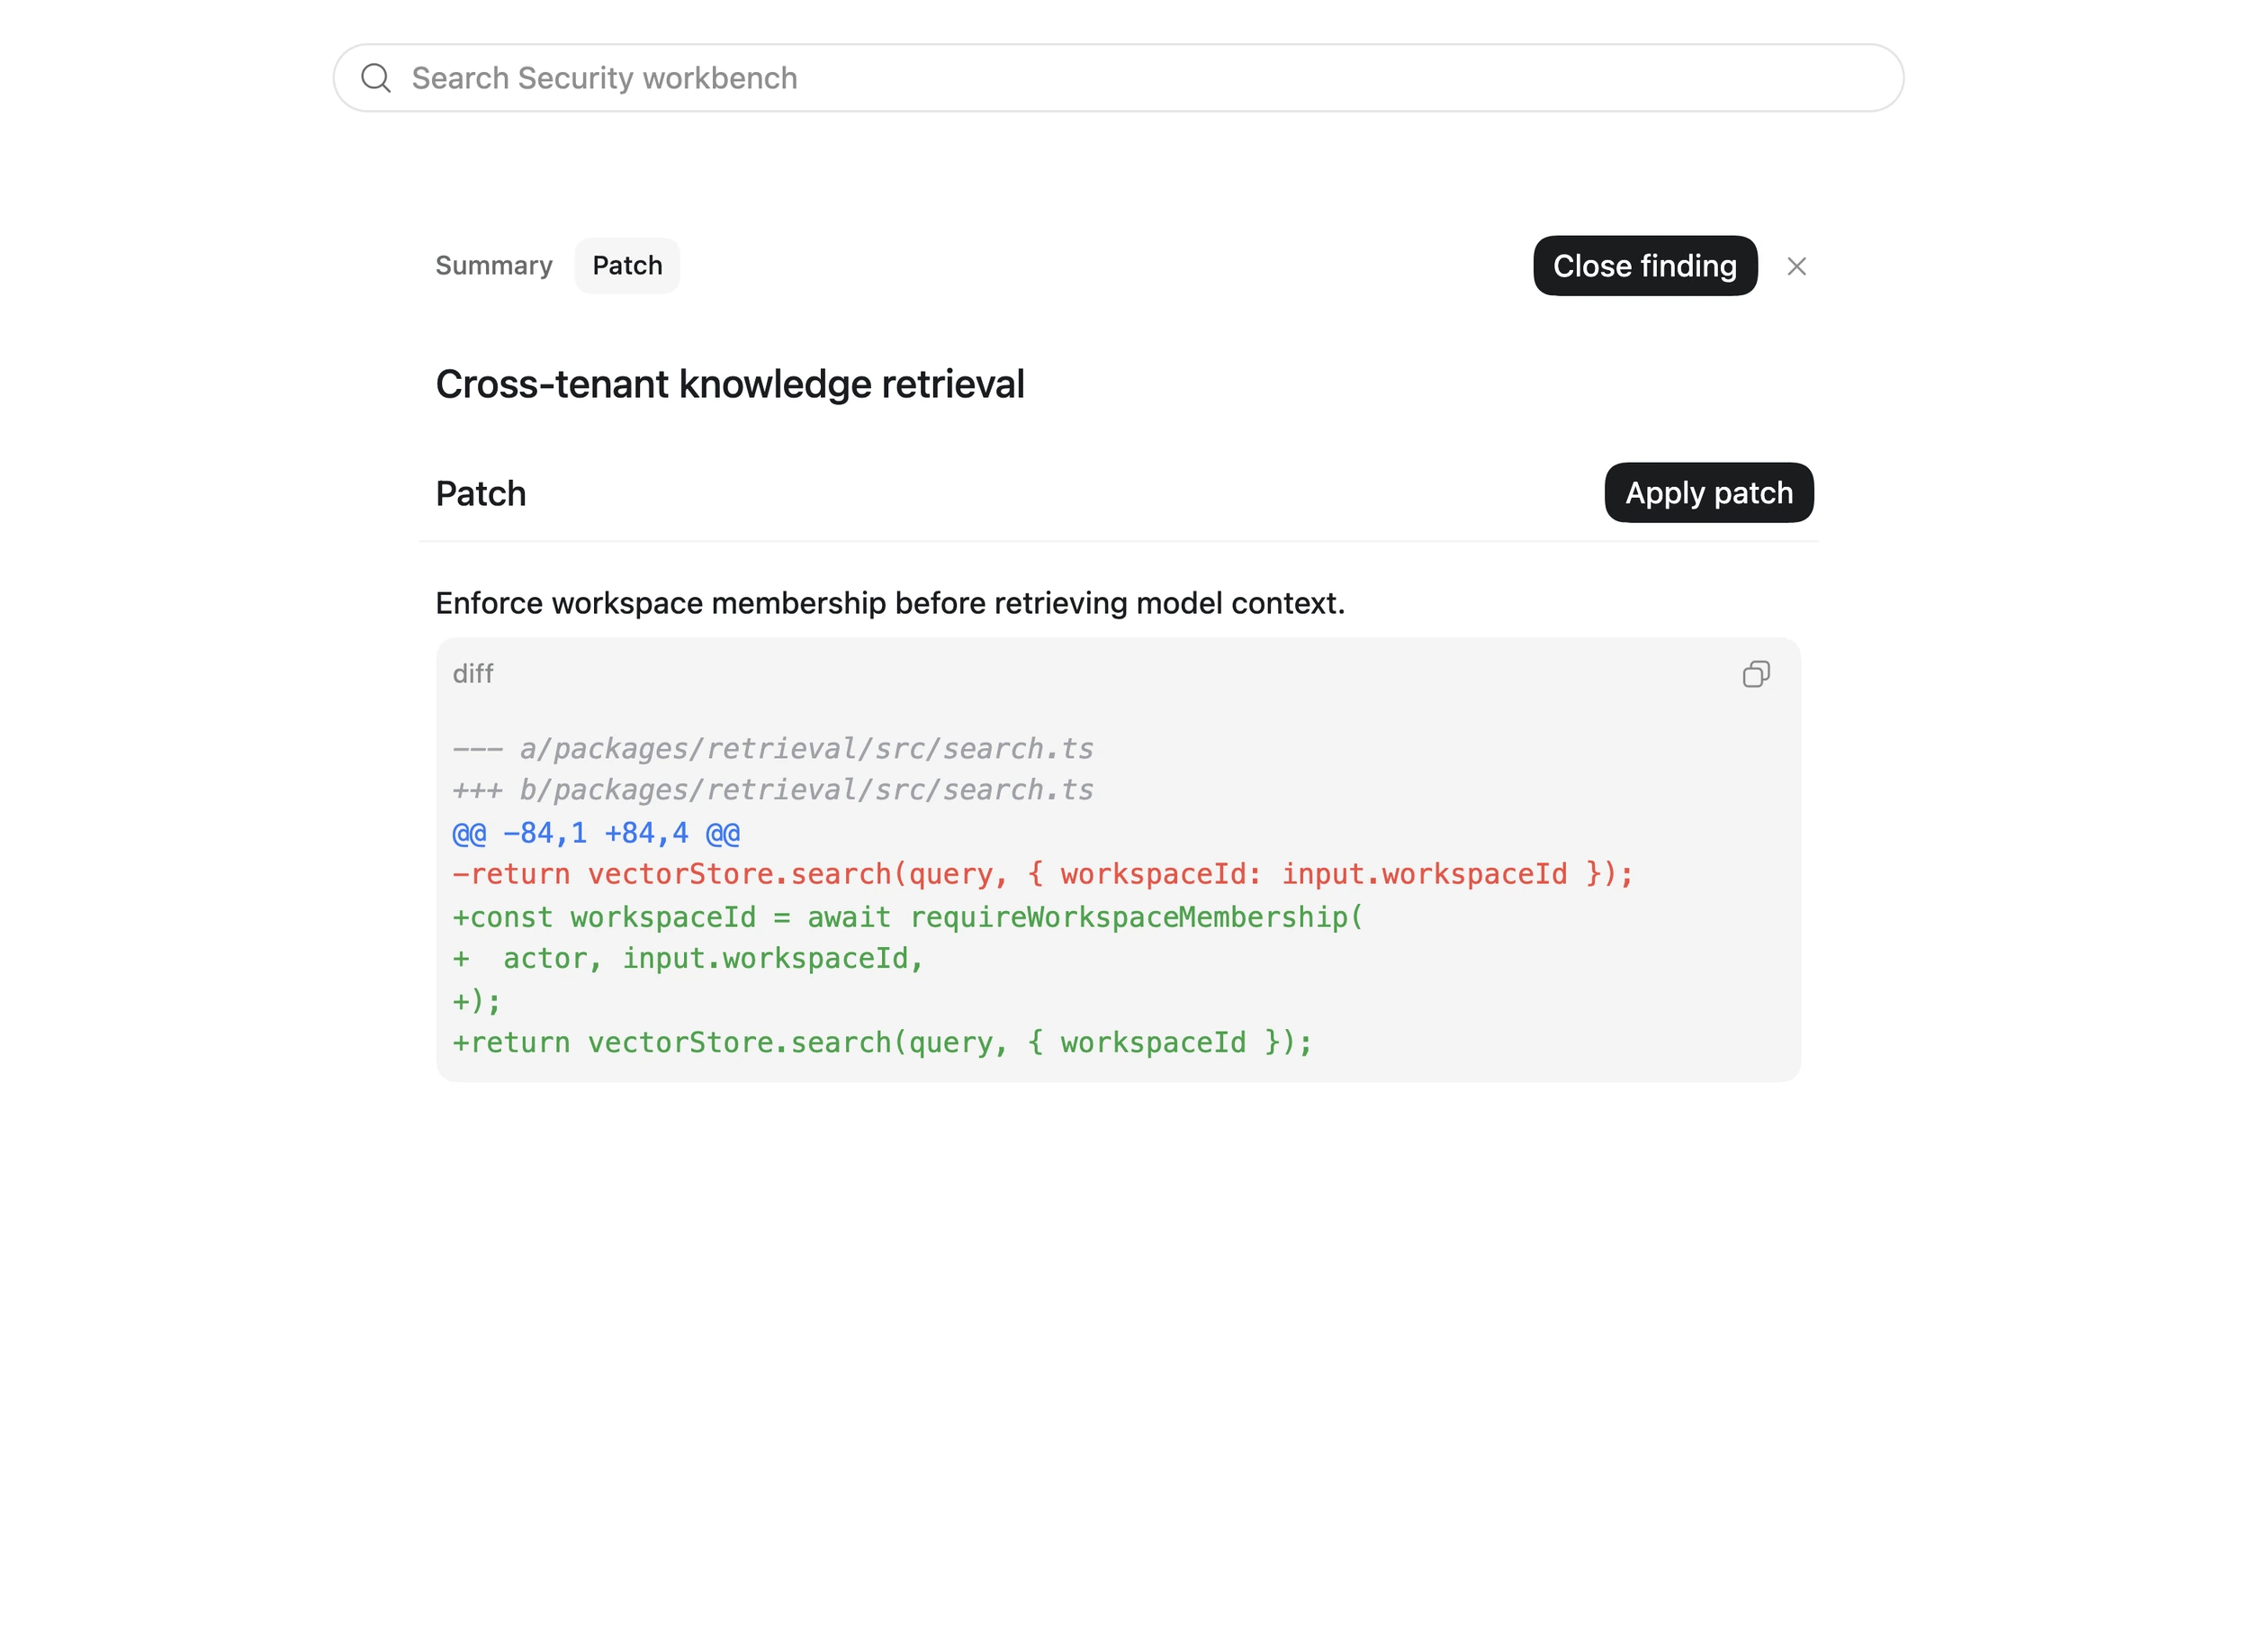
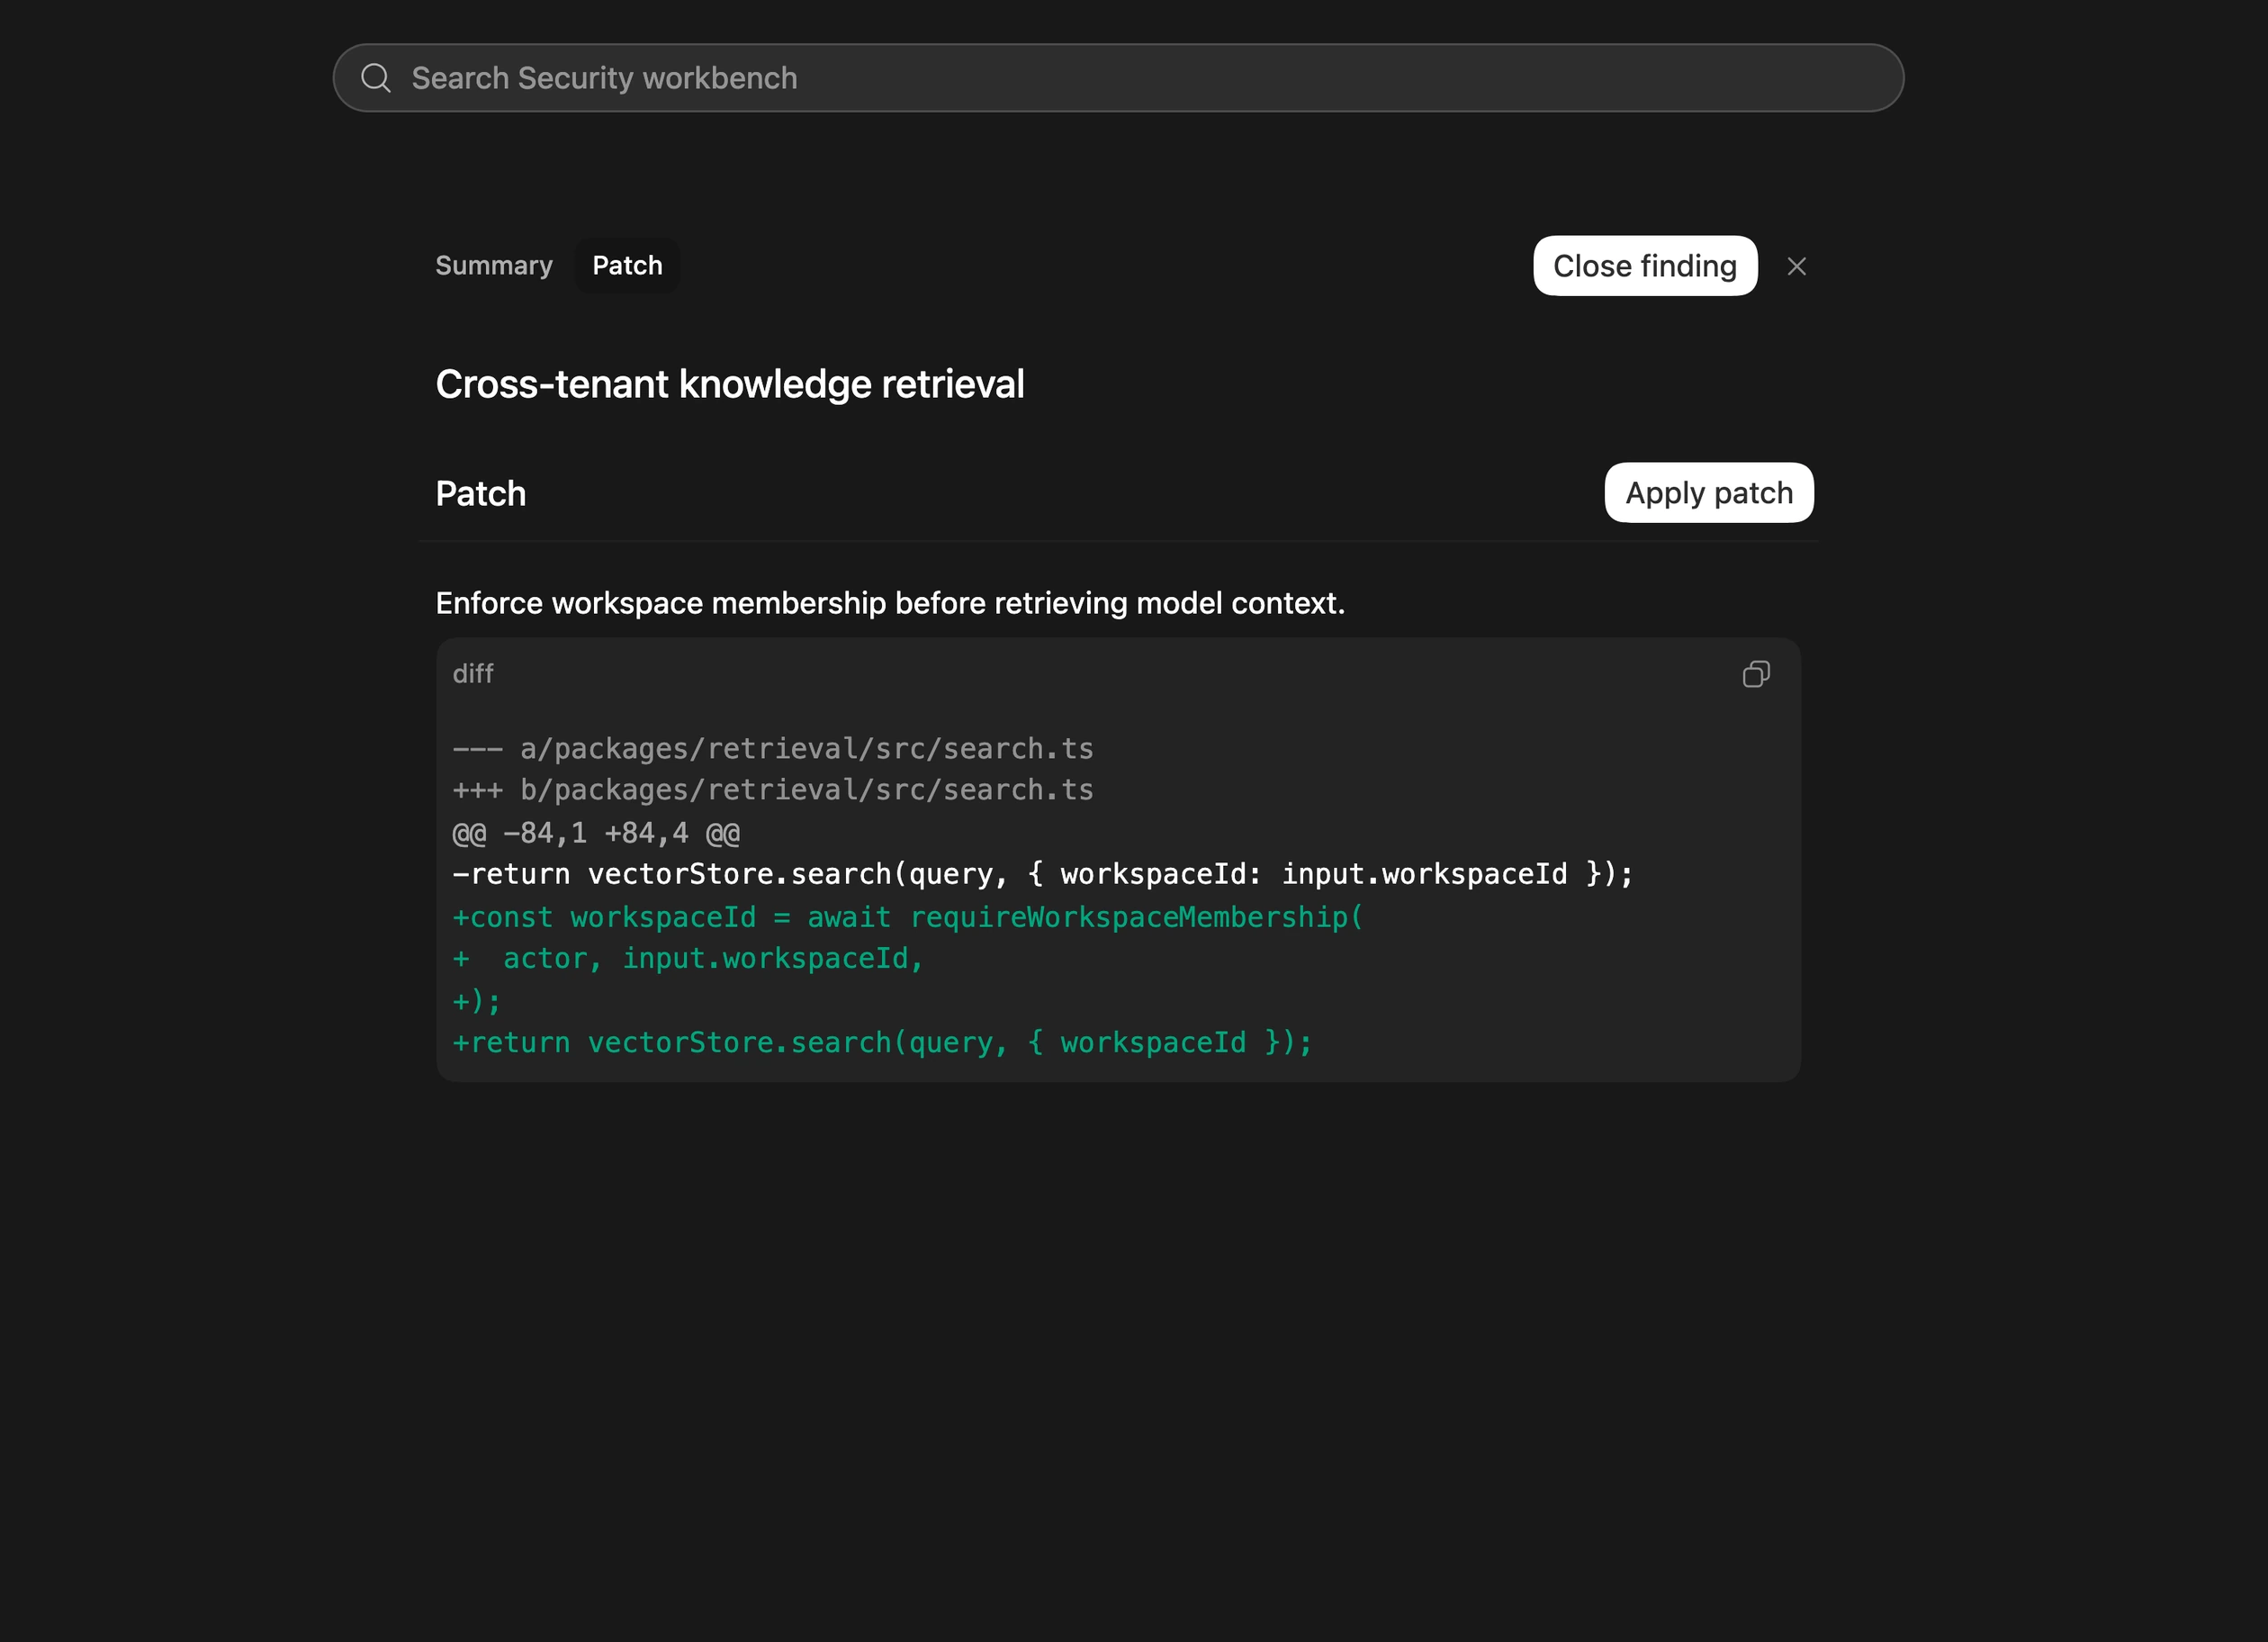
生成されたセキュリティ修正をレビューしてから、チェックアウトに適用します。
会話での指摘事項の修正
スキャン、チケット、セキュリティアドバイザリ、その他のレビューで報告された指摘事項には、インストール済みのプラグインを使用できます。指摘事項の ID とレポートのパスを指定し、再現手順や検証用コマンドがあれば、それも伝えます。
$codex-security:fix-finding を使って、<report-path> に記載された指摘事項 <finding-id> に対応してください。このチェックアウトで指摘された問題が発生するかを確認してから修正してください。修正後は、元の不具合が再現しないことと、正規の利用時に期待どおりに動作することをテストしてください。完了できなかった検証項目があれば、すべて記録してください。この指示により、Codex にチェックアウトの編集を許可します。Codex はリポジトリを調べて不足している技術情報を補えますが、修正方法を選ぶ前に、意図したセキュリティポリシーについて説明を求める場合があります。
対話なしでの修正の実行
スキャンとパッチ生成を同じ手順で繰り返すには、スタンドアロン CLI の validate コマンドと patch コマンドを使用します。
インストール済みのプラグインを Codex CLI から呼び出すには、まずランナーの CODEX_HOME に Codex Security をインストールします。新しいランナーには、デフォルトではマーケットプレイスのプラグインは含まれていません。妥当と判断した指摘事項ごとに、個別のチェックアウトまたはジョブを使用します。
codex exec --sandbox workspace-write '$codex-security:fix-finding を使って、<report-path> に記載された指摘事項 <finding-id> に対応してください。このチェックアウトで指摘された問題が発生するかを確認してから修正してください。修正後は、元の不具合が再現しないことと、正規の利用時に期待どおりに動作することをテストしてください。完了できなかった検証項目があれば、すべて記録してください。'書き込み可能なサンドボックスでは、ワークフローからソースコードとテストを編集できます。レビューに備えて、パッチと検証の根拠となる記録を保存します。インストール、スキャンの設定、成果物の取り扱いについては、CI/CD でのレビューの自動化を参照してください。
検証が完了したら、通常のコードレビュー手順に従って変更をマージします。検証が完了していない場合は、残っている作業を記録し、指摘事項をオープンのままにします。