
Codex Security Cloud で接続済みの GitHub リポジトリの初回スキャンを実行し、検出結果を確認します。その後、新しいコミットの監視を有効にできます。
Codex Security Cloud は Codex Cloud でスキャンを実行します。デスクトップアプリや CLI でローカルリポジトリをスキャンする場合は、別途 Codex Security プラグインを使用してください。
事前準備
Codex Security Cloud へのアクセス権があり、Codex Cloud のセットアップが済んでいるワークスペースを使用してください。スキャン対象の GitHub リポジトリを接続する権限が必要です。リポジトリ用のクラウド環境はセットアップ時に作成できます。
プラグインを利用できない場合は、ワークスペース管理者にアクセス権を確認してください。リポジトリが表示されない場合は、リポジトリの選択画面で「アクセスを設定」を選択し、GitHub アプリがアクセスできる組織とリポジトリを確認します。自分でアクセス権を付与できない場合は、GitHub 管理者にリポジトリの追加を依頼してください。
1. プラグインのインストールと起動
- Web 版またはデスクトップ版の ChatGPT で「プラグイン」を開きます。
- プラグインマーケットプレイスで Codex Security Cloud を検索します。
- プラグインをインストールして有効にし、インストール済みのプラグイン一覧またはサイドバーから Security Cloud を開きます。
2. GitHub との接続
ワークスペースで Codex Cloud のセットアップが済んでいることを確認します。プラグインで「スキャン」を選択します。接続を求められたら「GitHub に接続」を選択し、自分の GitHub アカウントでサインインします。スキャンを開始するには、各ユーザーが自分のアカウントを接続し、対象リポジトリへのアクセス権を持っている必要があります。
Codex Security Cloud はワークスペース単位の接続には対応していません。
3. リポジトリのスキャン開始
- 「新規スキャン」でリポジトリを選択します。
- 環境を確認します。「自動」を選ぶと、スキャン開始時に環境が作成されます。既存の環境を選ぶには「カスタマイズ」を使用します。セットアップの詳細は、Codex Cloud の環境を参照してください。
- 「スキャン方法」で「単発スキャン」を選択します。
- 「作成」を選択します。
「スキャン一覧」で対象のスキャンを開くと、進行状況を確認できます。スキャンが終了したら、検出結果を読み解く前に、表示されたステータスとスキャン対象を確認してください。スキャンが失敗した場合やキャンセルされた場合は、表示された出力を途中までのレビュー結果として扱ってください。
4. 検出結果と修正方法の確認
「検出結果」を開きます。「未解決の検出結果」では、ステータスが「新規」「トリアージ済み」「対応中」のいずれかの項目を確認できます。一覧を検索するか、「フィルター」で結果を絞り込みます。「重大度とステータス」のグラフには、条件に一致する検出結果の内訳が表示されます。
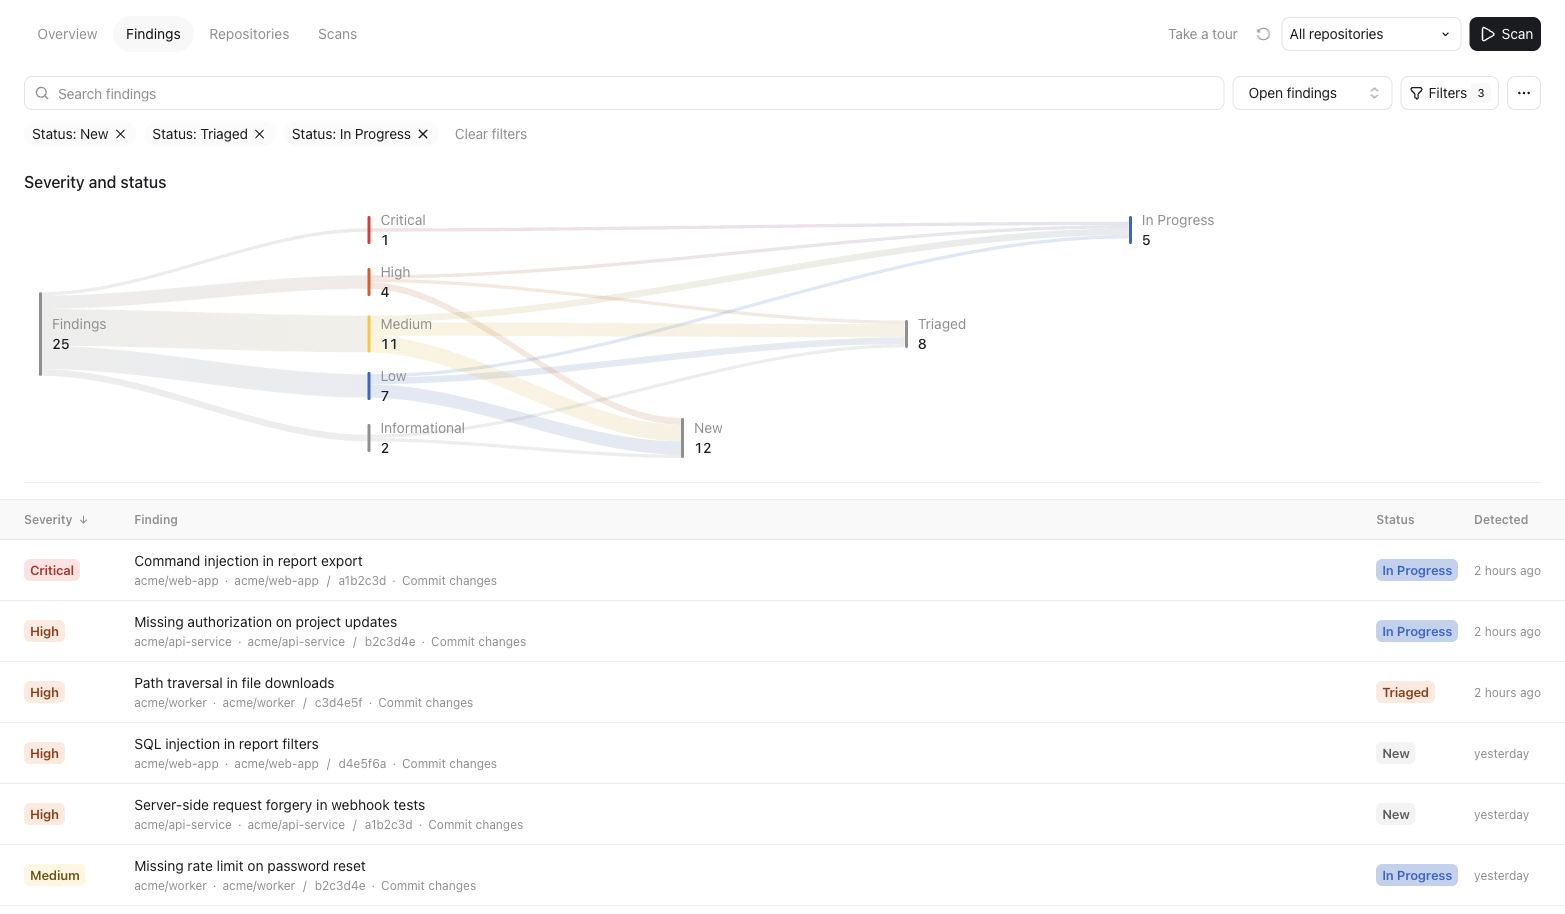
未解決の検出結果を絞り込んで確認します。表示されているリポジトリ、検出結果、件数は架空のものです。
スキャンの詳細画面または「検出結果」から項目を開きます。影響を受けるコードとリビジョン、想定される攻撃経路、検証の根拠を確認してください。問題が実際に当てはまるかどうかを判断する前に、未確認の前提があれば、その内容を確認します。スキャンで問題が報告されなくても、リポジトリに脆弱性がないことの証明にはなりません。
リポジトリの検出結果に「Codex で修正」が表示されている場合、それを選択すると Codex との会話が始まります。Codex は検出結果を現在のコードと照合し、修正を実装して関連するテストを実行します。その会話で変更内容とテスト結果を確認してください。
コミット監視で検出された項目では、代わりにパッチが提案される場合があります。「ドラフトの pull request を作成」を選択する前に、パッチの内容を確認してください。それぞれの操作で実行される処理が異なるため、検出結果に表示された手順に従ってください。
5. 新しいコミットの監視
初回スキャンの結果を確認したら、次の手順で、新しいコミットが追加されるたびに変更内容を監視できます。
- 「スキャン」を選択し、リポジトリを選んで環境を確認します。
- 「スキャン方法」で「継続スキャン」を選択します。Codex Security はリポジトリのデフォルトブランチをスキャンします。
- 「コミット履歴のスキャン開始時点」で、いつまでさかのぼるかを選択します。対象期間を長くすると、より多くの変更履歴を考慮できますが、初回スキャンに時間がかかります。
- 必要に応じて、脅威モデルの対象範囲を定めるための指針を追加します。
- 「作成」を選択します。
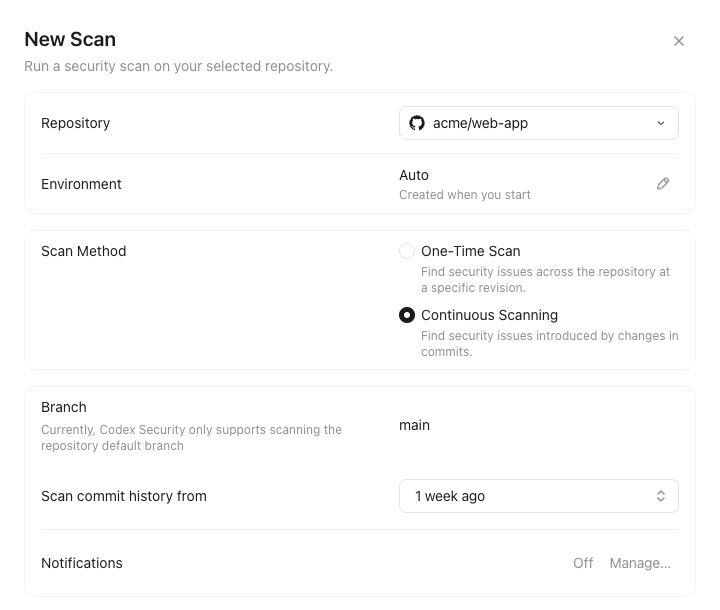
継続スキャンを設定します。表示されているリポジトリは架空のものです。
監視の設定を変更するには、「リポジトリ」を開き、対象のリポジトリを選択して「監視設定」を開きます。クラウド環境の変更、確認する履歴の日数の指定、監視の一時停止や有効化ができます。「保存」を選択すると変更が適用されます。
監視設定を変更できるのは、スキャンの所有者、編集権限を付与されたユーザー、Codex Security 管理者です。監視の一時停止を含め、変更はワークスペース内で共有されている対象リポジトリの設定に適用されるため、変更した本人以外のユーザーにも反映されます。編集できない場合は、スキャンの所有者または Codex Security 管理者に依頼してください。
「監視設定」で生成済みの脅威モデルを確認し、コードだけではわからないデプロイ環境やセキュリティに関する情報を追記してください。詳しくは、脅威モデルの改善を参照してください。
ビルド、検証、結果の解釈について疑問がある場合は、クラウドに関するよくある質問を参照してください。GitHub の pull requests をレビューするには、セキュリティレビューを使用してください。