
Codex Security はコードの脆弱性を調べ、調査や修正に役立つ根拠を示します。コードの保存場所と、結果をどのように確認したいかに応じて、実行方法を選んでください。
用途に応じた始め方
| ツール | 用途 | はじめに |
|---|---|---|
| Codex Security クラウド | 接続済みの GitHub リポジトリを Codex Cloud でスキャンしたい場合や、新しいコミットを監視したい場合 | クラウドのセットアップ |
| Codex Security プラグイン | Codex でローカルリポジトリをスキャンし、対話しながら検出事項を確認したい場合 | 初めてのローカルスキャン |
| Codex Security CLI | ターミナルで同じ手順のスキャンを繰り返したい場合や、CI にチェックを追加したい場合 | CLI クイックスタート |
| Codex Security SDK | アプリケーションや開発者ツールからスキャンを実行し、結果を処理したい場合 | SDK ガイド |
初めてローカルスキャンを実行する際は、プラグインを使います。ChatGPT デスクトップアプリで Codex を選択し、Codex Security をインストールして、サイドバーのセキュリティを開きます。セキュリティワークベンチでは、保存したスキャンと検出事項を後から確認できます。このプラグインは Codex CLI でも利用できます。
Codex Security の CLI と SDK は、公開されている @openai/codex-security パッケージで配布されています。OpenAI の推論を使うスキャンには、Codex Security へのアクセス権が必要です。実行環境と認証の要件は、それぞれのクイックスタートを参照してください。
Codex Security クラウドはローカルスキャン用とは別のプラグインで、Web とデスクトップアプリでリサーチプレビューとして提供されています。利用には、ワークスペースへのアクセス権、GitHub との接続、対応する Codex Cloud 環境が必要です。セットアップ時にリポジトリを接続し、環境を作成できます。
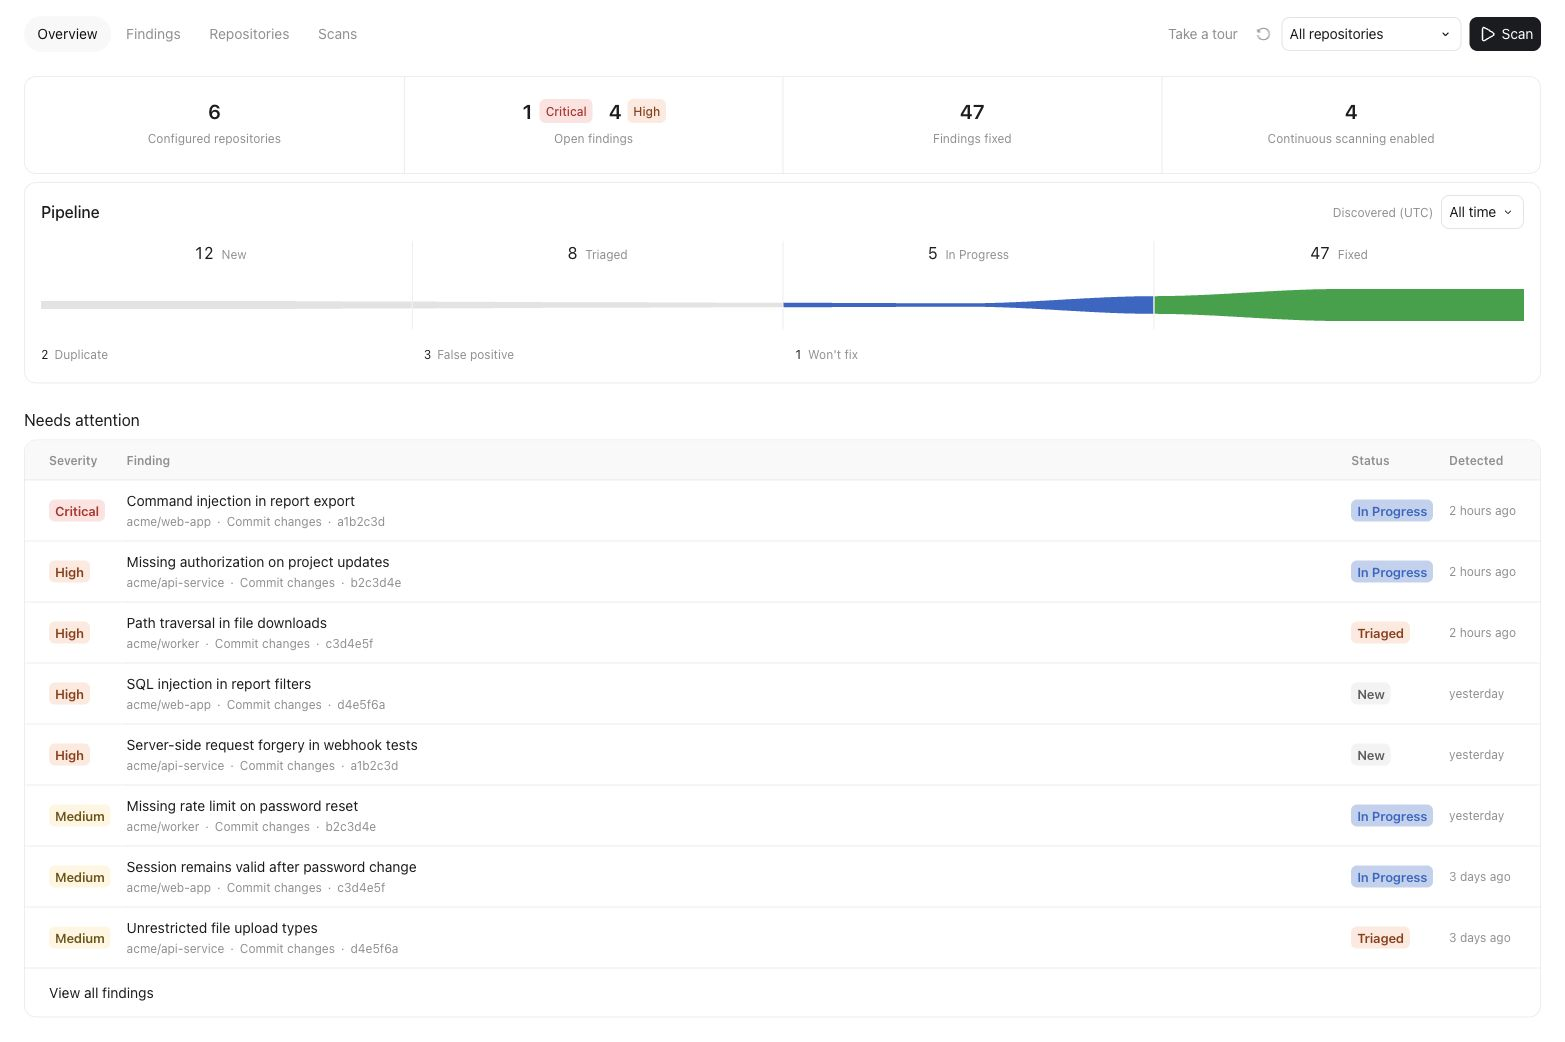
複数のリポジトリにまたがる未解決の検出事項と修正状況を追跡できます。この例のリポジトリ、検出事項、件数は架空のものです。
GitHub の pull requests に投稿されるセキュリティレビューについては、セキュリティレビューを参照してください。
次のタスクの選び方
ローカルスキャンが完了したら、スキャンの対象範囲と検出事項を確認してから、次の作業を決めます。
| タスク | ガイド |
|---|---|
| 特定のサービスにスキャン対象を絞る、またはセキュリティに関するコンテキストを追加する | セキュリティスキャンの実行 |
| 同じリポジトリやフォルダーを繰り返しレビューする | 詳細スキャンの実行 |
| pull request、コミット、ローカルの差分を確認する | コード変更のレビュー |
| 別のスキャナーや課題管理ツールの検出事項を評価する | バックログのトリアージ |
| パッチを生成し、問題が解消するかを確認する | 検出された問題の修正と検証 |
| 結果を共有する、または修正作業を担当者に割り当てる | 検出事項のエクスポートと追跡 |
スキャンを自動化するには、CLI ガイドのリポジトリの一括スキャンまたは CI でのスキャンの実行を参照してください。コマンドと既定値は CLI リファレンスで確認できます。
Codex Security はアプリケーションのコードをスキャンします。Codex 自体の動作を制御する権限とサンドボックスの設定については、エージェントの承認とセキュリティを参照してください。