


Codex use case
Gérer les risques liés à la chaîne d’approvisionnement logicielle dans les pipelines CI/CD
Analysez les alertes sur les dépendances et vérifiez si les mises à jour de paquets présentent des risques de sécurité.
Évaluez l’impact des dépendances tierces sur la sécurité de votre application avec la CLI de Codex Security. Triez et validez les alertes Dependabot. Lancez des analyses de sécurité à chaque ajout ou mise à jour de paquet.
Best for
- Équipes de sécurité applicative qui déterminent quelles alertes sur les dépendances nécessitent une intervention.
- Développeurs qui évaluent les paquets récemment ajoutés ou les mises à jour de dépendances.
- Équipes plateforme qui intègrent à leurs pipelines CI/CD des analyses de sécurité déclenchées par l’ajout ou la mise à jour de dépendances.
Contents
Gérer les risques liés à la chaîne d’approvisionnement logicielle dans les pipelines CI/CD
Analysez les alertes sur les dépendances et vérifiez si les mises à jour de paquets présentent des risques de sécurité.
Évaluez l’impact des dépendances tierces sur la sécurité de votre application avec la CLI de Codex Security. Triez et validez les alertes Dependabot. Lancez des analyses de sécurité à chaque ajout ou mise à jour de paquet.
Évaluez l’impact des dépendances tierces sur la sécurité de votre application avec la CLI de Codex Security. Triez et validez les alertes Dependabot. Lancez des analyses de sécurité à chaque ajout ou mise à jour de paquet.
Best for
- Équipes de sécurité applicative qui déterminent quelles alertes sur les dépendances nécessitent une intervention.
- Développeurs qui évaluent les paquets récemment ajoutés ou les mises à jour de dépendances.
- Équipes plateforme qui intègrent à leurs pipelines CI/CD des analyses de sécurité déclenchées par l’ajout ou la mise à jour de dépendances.
Vous pouvez utiliser la CLI de Codex Security pour évaluer les dépendances de votre projet, par exemple lorsque vous ajoutez une dépendance ou passez à une version plus récente. Cette vérification est particulièrement utile pour éviter qu’un paquet vulnérable ne compromette la chaîne d’approvisionnement logicielle. Pour la mettre en place, intégrez les commandes de la CLI de Codex Security à vos workflows personnalisés.
Validation des alertes Dependabot
Codex Security propose un skill qui vérifie si votre code peut atteindre les portions de code vulnérables de dépendances tierces et si les vulnérabilités signalées, notamment par Dependabot, sont exploitables. Vous pouvez lancer ce skill directement depuis l’interface utilisateur ou via la CLI.
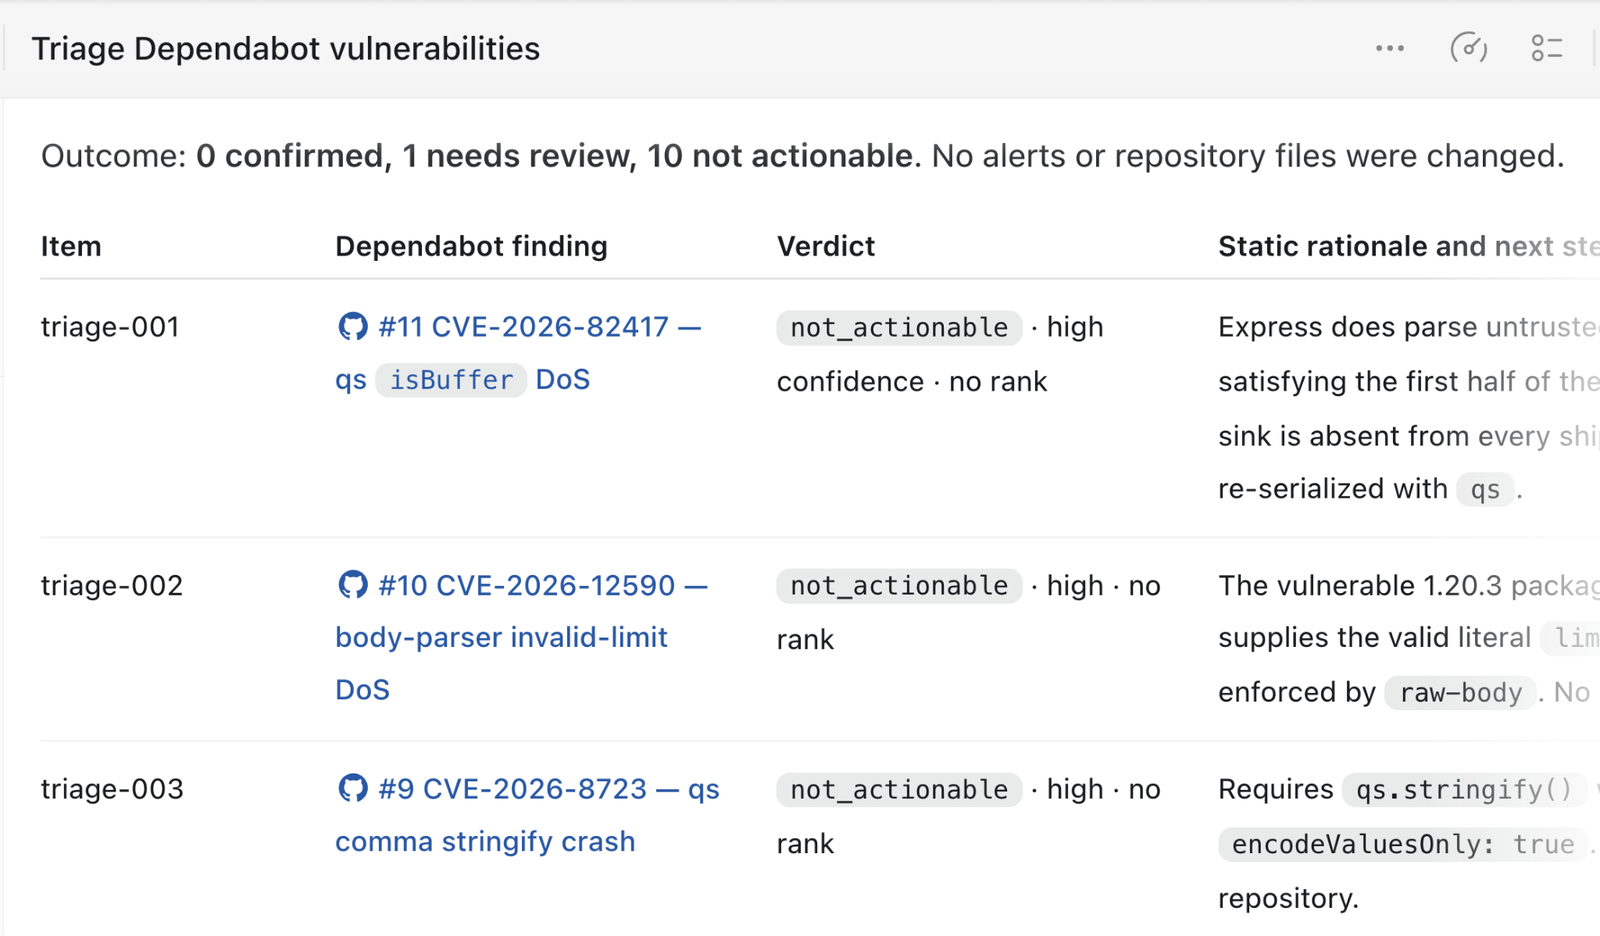
Codex examine chaque alerte Dependabot, puis récapitule les risques signalés en précisant pourquoi il a confirmé ou écarté chaque alerte.
Analyses de sécurité lors des changements de version des paquets
Lorsque vous changez la version d’une dépendance, vous pouvez aussi lancer une analyse de sécurité sur sa dernière version.
name: Codex Security dependency scan

on:
  pull_request:
    paths:
      - package.json
      - package-lock.json

permissions:
  contents: read

jobs:
  scan:
    name: Scan dependency changes
    if: github.event.pull_request.head.repo.full_name == github.repository
    runs-on: ubuntu-24.04
    timeout-minutes: 45
    steps:
      - name: Set up the Ubuntu sandbox
        run: |
          sudo apt-get update
          sudo apt-get install --yes bubblewrap apparmor-profiles
          sudo apparmor_parser -r /usr/share/apparmor/extra-profiles/bwrap-userns-restrict

      - name: Set up Node.js
        uses: actions/setup-node@820762786026740c76f36085b0efc47a31fe5020 # v7
        with:
          node-version: "26"

      - name: Set up Python
        uses: actions/setup-python@5fda3b95a4ea91299a34e894583c3862153e4b97 # v7
        with:
          python-version: "3.14"

      - name: Install Codex Security
        run: |
          set -euo pipefail
          npm install \
            --prefix "$RUNNER_TEMP/codex-security" \
            --ignore-scripts \
            --no-audit \
            --no-fund \
            @openai/codex-security

      - name: Verify Codex Security
        env:
          CODEX_SECURITY_BIN: ${{ runner.temp }}/codex-security/node_modules/.bin/codex-security
        run: |
          set -euo pipefail
          test -x "$CODEX_SECURITY_BIN"
          "$CODEX_SECURITY_BIN" --version

      - name: Check out the pull request
        uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7
        with:
          ref: ${{ github.event.pull_request.head.sha }}
          fetch-depth: 0
          persist-credentials: false

      - name: Install project dependencies
        run: |
          set -euo pipefail
          npm ci --ignore-scripts --no-audit --no-fund

      - name: Run full repository scan
        env:
          OPENAI_API_KEY: ${{ secrets.CODEX_SECURITY_API_KEY }}
          CODEX_SECURITY_BIN: ${{ runner.temp }}/codex-security/node_modules/.bin/codex-security
          CODEX_SECURITY_STATE_DIR: ${{ runner.temp }}/codex-security-state
          SCAN_DIR: ${{ runner.temp }}/codex-security-results
        run: |
          set -euo pipefail
          "$CODEX_SECURITY_BIN" scan . \
            --auth api-key \
            --output-dir "$SCAN_DIR" \
            --fail-on-severity high \
            --json > "$RUNNER_TEMP/codex-security.json"

      - name: Preserve scan results
        if: always()
        uses: actions/upload-artifact@043fb46d1a93c77aae656e7c1c64a875d1fc6a0a # v7
        with:
          name: codex-security-dependency-results
          path: |
            ${{ runner.temp }}/codex-security-results
            ${{ runner.temp }}/codex-security.json
          if-no-files-found: warn
          retention-days: 7
Related use cases

Analyse de plusieurs dépôts
Utilisez la CLI de Codex Security pour analyser chaque dépôt d’une liste à un commit précis

Automatisez les analyses de sécurité dans votre pipeline CI
Ajoutez la CLI de Codex Security à votre pipeline CI

Automatisez les revues de sécurité dans GitHub Cloud
Connectez un dépôt et configurez les événements qui déclenchent une revue avec Codex...