
Commencez par un signalement dont vous jugez les éléments de preuve suffisants. Générez un correctif, examinez-le, puis vérifiez si le problème initial se reproduit avec le code modifié. La génération ou l’application du correctif ne suffit pas à en vérifier l’efficacité.
Dans l’interface de bureau, la génération du correctif laisse la copie de travail sélectionnée intacte. L’application du correctif modifie cette copie. Lors de la vérification, Codex contrôle le correctif et consigne les éléments de preuve sans clore automatiquement le signalement.
Corrigez un problème signalé depuis l’interface
Ouvrez un signalement accepté depuis Signalements ou depuis une analyse terminée dans Analyses. Examinez les éléments de preuve, puis utilisez l’onglet Correctif pour générer, examiner, appliquer et vérifier le correctif.
-
Générez un correctif
Ouvrez le signalement, sélectionnez l’onglet Correctif, puis Générer le correctif. Codex confirme ou reproduit le problème dans la mesure du possible, puis enregistre le correctif dans un fichier sans modifier la copie de travail sélectionnée.
-
Examinez les différences proposées
Examinez le code et les tests concernés. Vérifiez que la modification résout le problème signalé sans remanier du code sans rapport avec celui-ci ni affaiblir les contrôles de sécurité.
-
Appliquez le correctif localement
Sélectionnez Appliquer le correctif uniquement si les différences proposées vous conviennent. Codex applique le correctif généré tel quel à l’arbre de travail et en consigne l’état. Examinez les différences dans l’arbre de travail avant de poursuivre.
-
Vérifiez le correctif
Sélectionnez Vérifier le correctif. Codex exécute à nouveau le scénario qui a permis de reproduire le problème ou effectue un autre test d’exploitation. S’il peut exécuter un test de régression, il vérifie que ce test échoue avant la correction et réussit après. Sinon, il consigne les vérifications qu’il a pu effectuer et celles qui restent à faire. Il vérifie également que les usages légitimes fonctionnent, recherche d’autres moyens de contourner la protection dans le code voisin et vérifie les tests du dépôt.
-
Clôturez le signalement
La vérification ne clôt pas automatiquement le signalement. Examinez les commandes exécutées, leurs résultats et ce qui reste à démontrer. Clôturez ensuite le signalement en indiquant le motif exact ou laissez-le ouvert pour poursuivre les travaux.
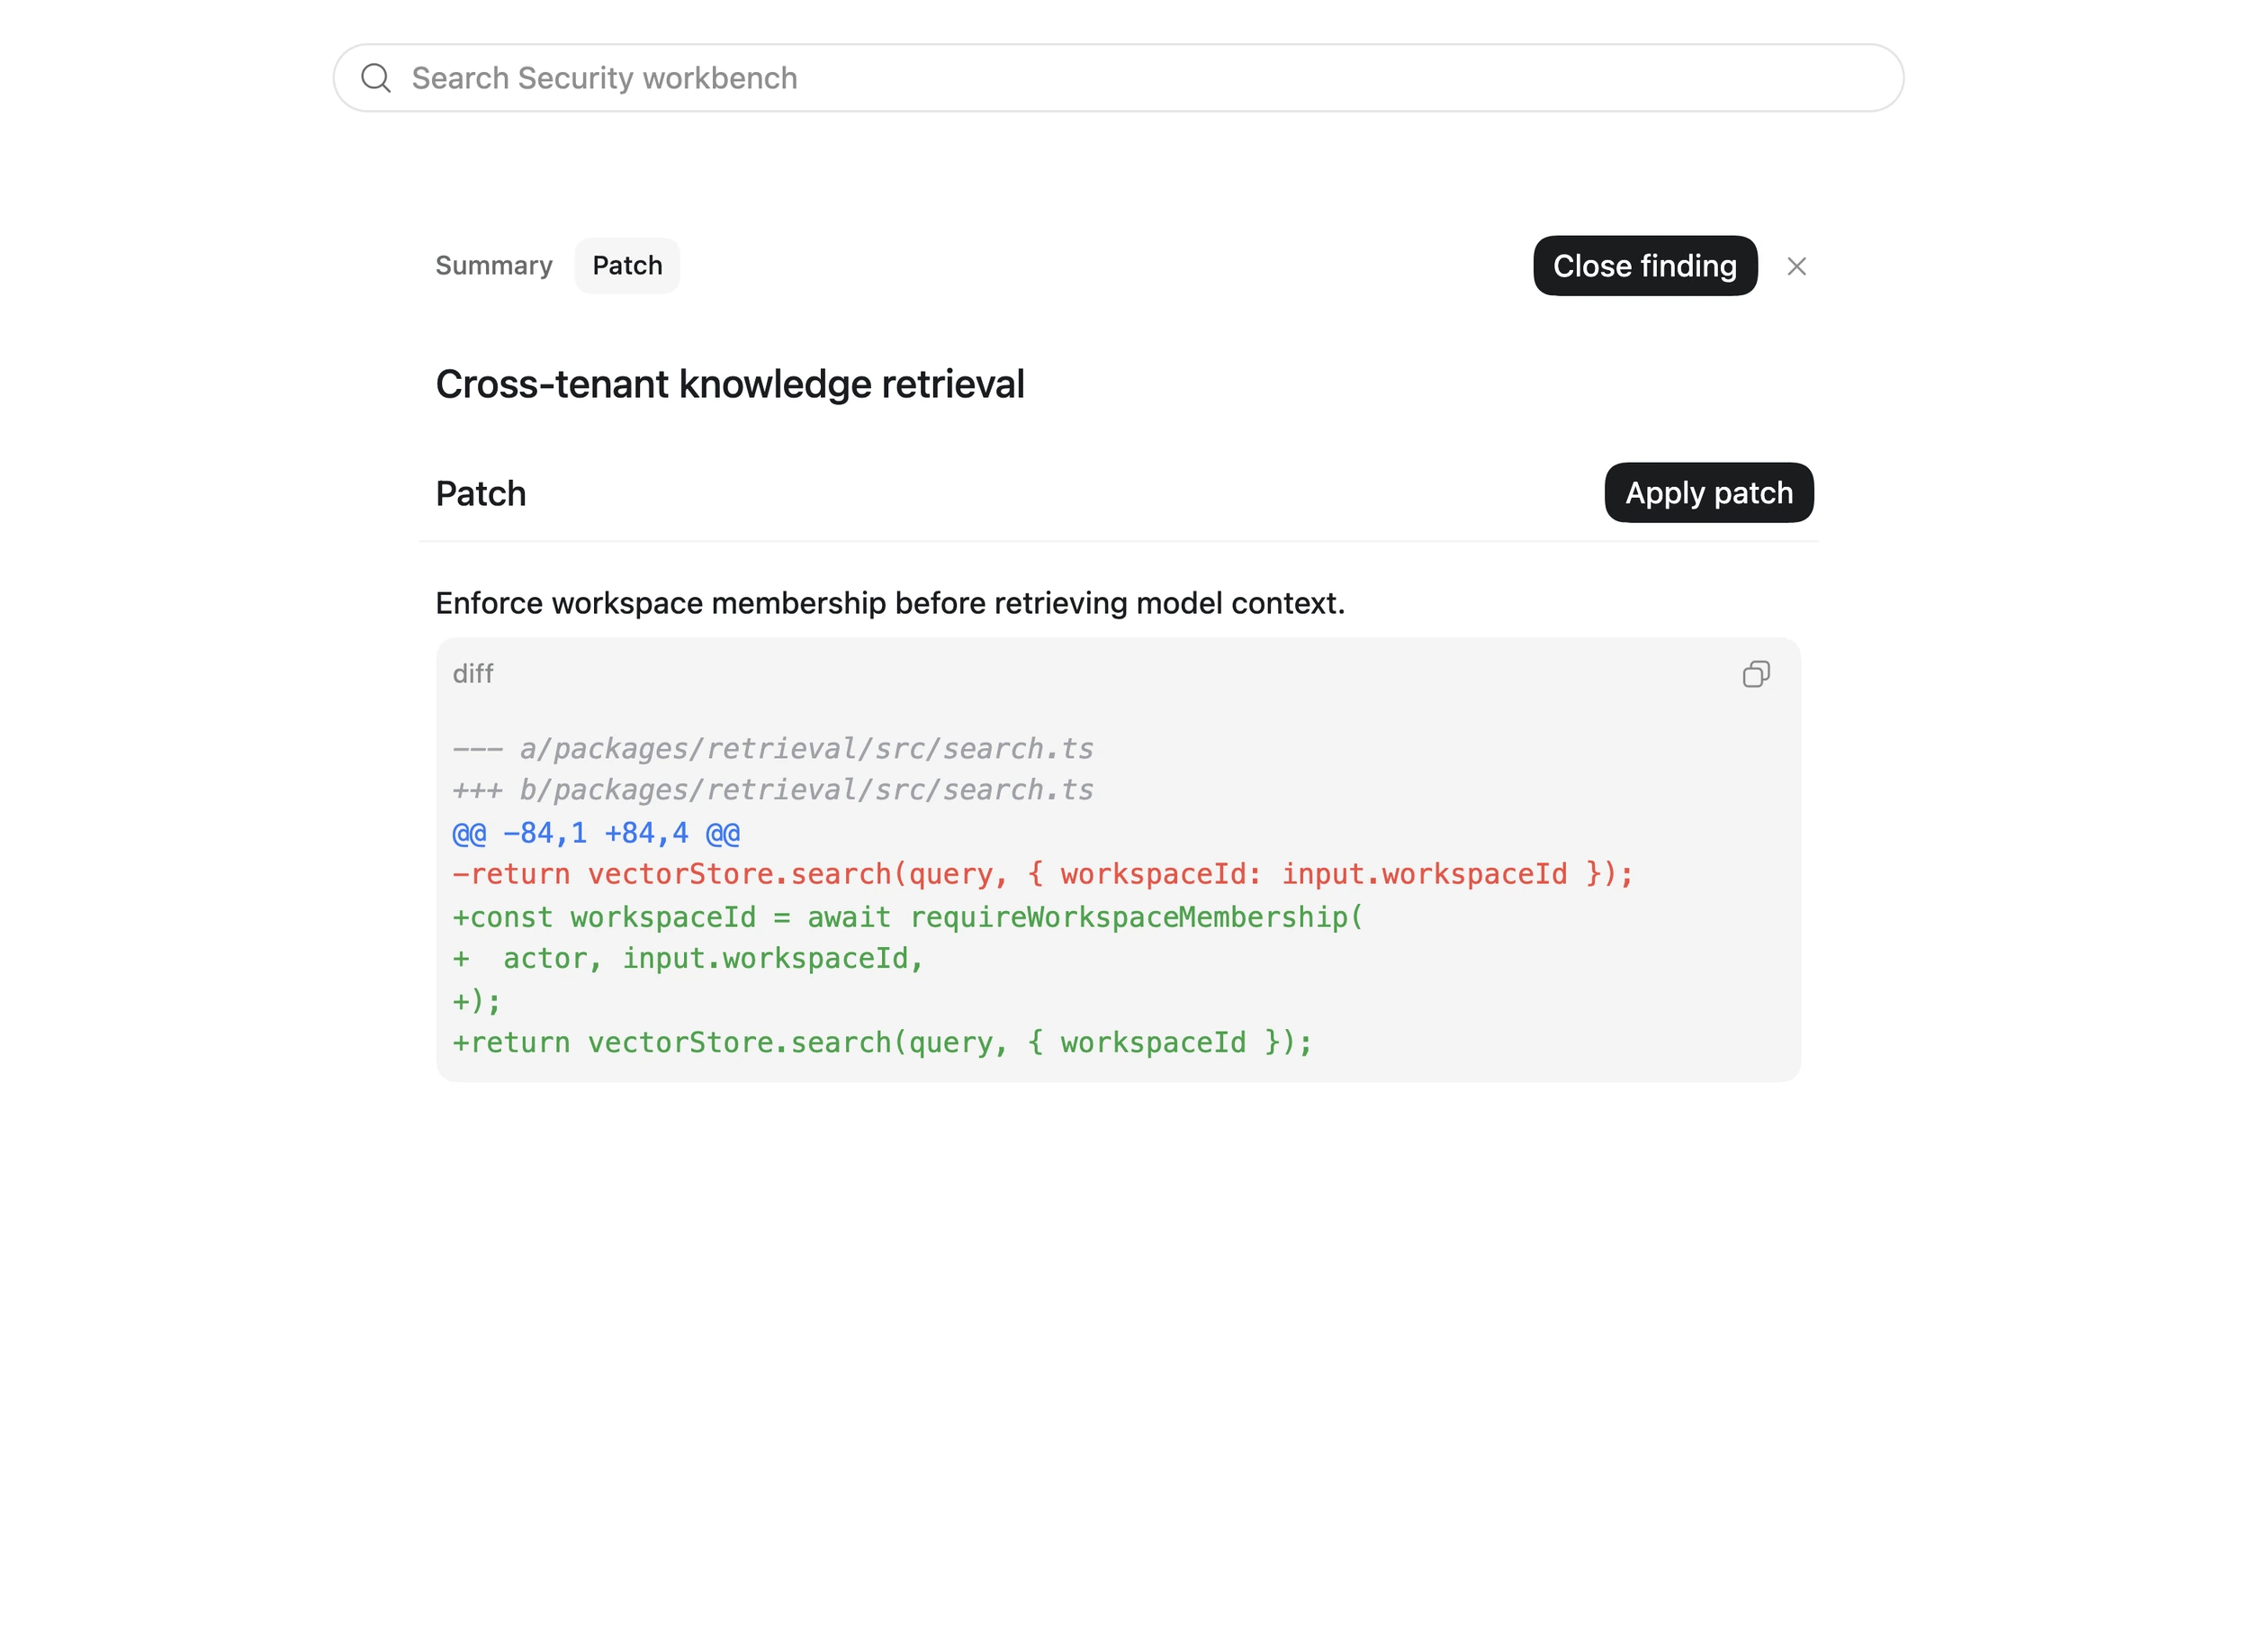
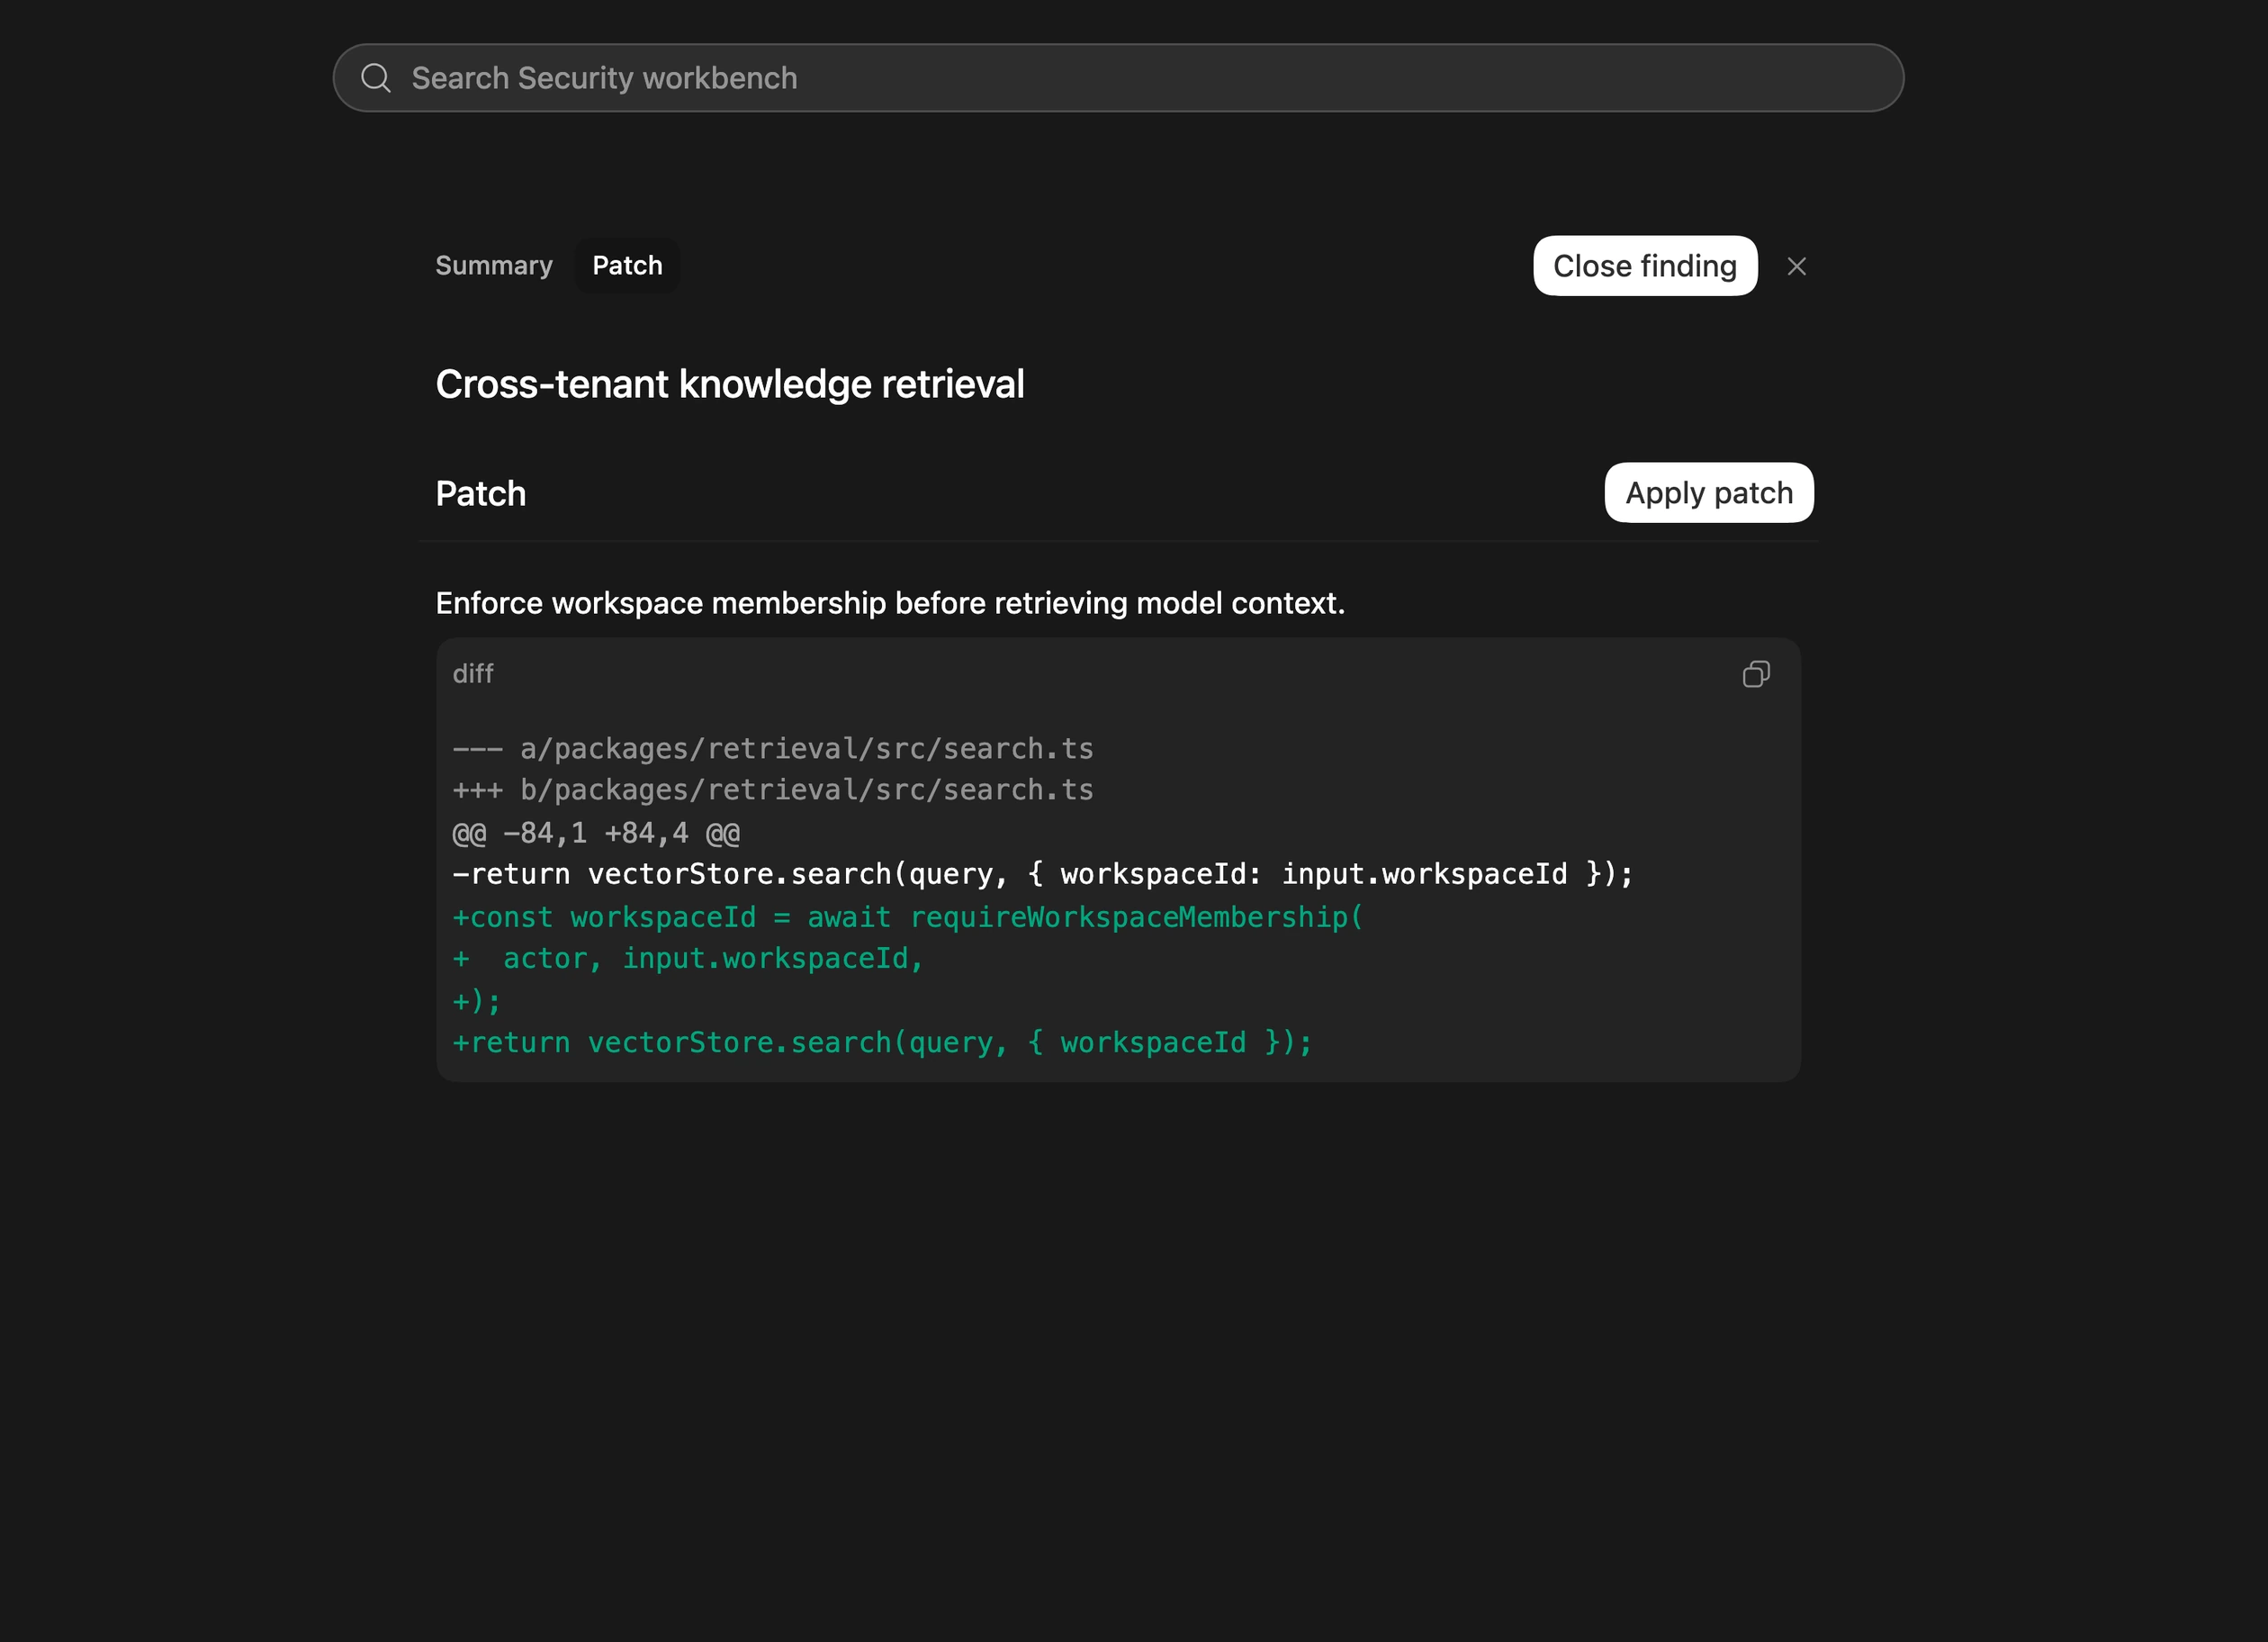
Examinez le correctif de sécurité généré avant de l’appliquer à votre copie de travail.
Corrigez un problème signalé dans une conversation
Utilisez le plugin installé pour traiter un signalement issu d’une analyse, d’un ticket, d’un avis de sécurité ou d’une autre revue. Indiquez l’identifiant du signalement et le chemin du rapport. Si vous disposez d’un scénario de reproduction ou d’une commande de validation, joignez-le à votre demande :
Utilisez $codex-security:fix-finding pour corriger le problème décrit dans le signalement <finding-id> du rapport <report-path>. Vérifiez si le problème se reproduit dans cette copie de travail, puis corrigez-le. Testez le cas qui échouait initialement et vérifiez que les usages légitimes fonctionnent toujours. Consignez toute vérification que vous n’avez pas pu mener à bien.Cette demande autorise Codex à modifier la copie de travail. Codex peut examiner le dépôt pour y trouver les précisions techniques manquantes. Avant de choisir un correctif, il peut toutefois vous demander de préciser la politique de sécurité à appliquer.
Exécutez les corrections sans interaction
Pour exécuter des analyses et générer des correctifs de manière reproductible, utilisez les commandes de validation et de génération de correctifs de la CLI autonome.
Pour appeler le plugin installé depuis Codex CLI, installez d’abord Codex Security dans le répertoire CODEX_HOME du runner. Par défaut, un nouveau runner ne contient aucun plugin de la Marketplace. Utilisez une copie de travail ou une tâche distincte pour chaque signalement accepté :
codex exec --sandbox workspace-write 'Use $codex-security:fix-finding to fix finding <finding-id> from <report-path>. Verify the issue against this checkout, fix it, and test the original failure and legitimate behavior. Record any verification you could not complete.'L’accès en écriture au bac à sable permet au workflow de modifier le code source et les tests. Conservez le correctif et les éléments de preuve recueillis lors de la vérification pour la revue. Pour l’installation, la configuration des analyses et la gestion des artefacts, consultez Automatisez les revues en CI/CD.
Après la vérification, fusionnez la modification en suivant votre processus habituel de revue de code. Si la vérification est incomplète, laissez le signalement ouvert et indiquez ce qui reste à faire.