
Utilisez une analyse standard pour examiner un dépôt ou un dossier de votre choix. Ce guide explique comment définir le périmètre de l’analyse, préciser le contexte de sécurité et évaluer le résultat. Si vous n’avez pas encore installé le plugin, consultez d’abord le guide de démarrage rapide du plugin.
Pour examiner plusieurs fois le même périmètre, utilisez une analyse approfondie. Pour une pull request ou un diff local, examinez les modifications du code.
Choisissez le périmètre de l’analyse
Dans l’application de bureau ChatGPT, ouvrez Sécurité, sélectionnez Analyses, puis + Analyse. Choisissez un dépôt existant ou un autre dossier, puis sélectionnez Base de code.
Analysez l’ensemble du dépôt si vous avez besoin d’une large couverture et qu’il est pertinent d’examiner le dépôt dans son ensemble. Dans un monorepo, choisissez un seul dossier s’il correspond à un service, à un package ou à un composant qui a son propre responsable et son propre périmètre de sécurité.
Vous pouvez également lancer une analyse depuis une conversation avec Codex :
Utilisez $codex-security:security-scan pour analyser ce dépôt à la recherche de vulnérabilités.Pour limiter l’analyse à un dossier précis dans cette conversation, indiquez le composant concerné :
Utilisez $codex-security:security-scan pour analyser uniquement le dossier services/billing de ce dépôt à la recherche de vulnérabilités.Configurez l’analyse
Pour obtenir les meilleurs résultats, utilisez gpt-5.6-sol avec le niveau d’effort de raisonnement xhigh.
- Sélectionnez Base de code et laissez l’option Analyse approfondie désactivée.
- Vérifiez le dépôt sélectionné, la branche actuelle et la dernière révision.
- Dans Périmètre de l’analyse, sélectionnez l’ensemble du dépôt ou choisissez un seul dossier.
- Choisissez un modèle et un niveau d’effort de raisonnement.
- Dans Contexte supplémentaire, décrivez les entrées qu’un attaquant peut contrôler, les frontières de confiance, les actions sensibles ou une partie du code à examiner en priorité.
- Sélectionnez Lancer l’analyse.
Ajoutez un fichier SECURITY.md à la racine du dépôt pour consigner les règles de sécurité à prendre en compte à chaque analyse. Décrivez le modèle de menace, les invariants de sécurité, les critères de signalement des problèmes, les exclusions et les éléments à prendre en compte pour évaluer la gravité. Ajoutez des fichiers SECURITY.md dans les sous-répertoires pour y préciser les règles locales. Si des règles se contredisent, le fichier le plus proche du code prévaut. Codex Security utilise ces fichiers pour déterminer les règles applicables, sans exécuter les instructions qu’ils contiennent.
Utilisez AGENTS.md pour documenter les commandes de compilation et de validation prises en charge, ainsi que les autres instructions propres au dépôt.
Suivez la progression de l’analyse
L’espace de travail affiche la phase en cours et l’état d’avancement. Sélectionnez Afficher l’activité pour examiner la tâche Codex. Attendez la fin de l’analyse pour examiner le résultat définitif, car les problèmes signalés peuvent évoluer à mesure que Codex vérifie les éléments de preuve.
Examinez les résultats de l’analyse
Examinez le résultat dans l’ordre suivant :
- Vérifiez la cible, la révision et le périmètre de l’analyse.
- Consultez la liste des surfaces examinées, de celles dont l’examen a été reporté et de celles qui nécessitent un suivi.
- Pour chaque problème signalé, vérifiez comment un attaquant peut atteindre le code concerné, quel contrôle de sécurité échoue et quelles conséquences les éléments de preuve permettent d’établir. Prenez connaissance de la méthode de validation et des questions encore ouvertes.
- Examinez de plus près les problèmes pour lesquels il manque des éléments de preuve. Écartez un problème si vous pouvez expliquer pourquoi il ne s’applique pas, et consignez cette explication avec le résultat.
- Sélectionnez un seul problème parmi ceux que vous avez retenus avant de commencer à le corriger.
Une analyse peut se terminer sans avoir couvert tout le périmètre. Consultez les parties dont l’examen a été reporté, même si l’analyse s’est terminée avec succès. L’examen du code source peut étayer un signalement sans qu’il soit nécessaire de reproduire le problème à l’exécution. Si seule l’exécution du code permet de lever un doute, demandez une validation ciblée du problème concerné.
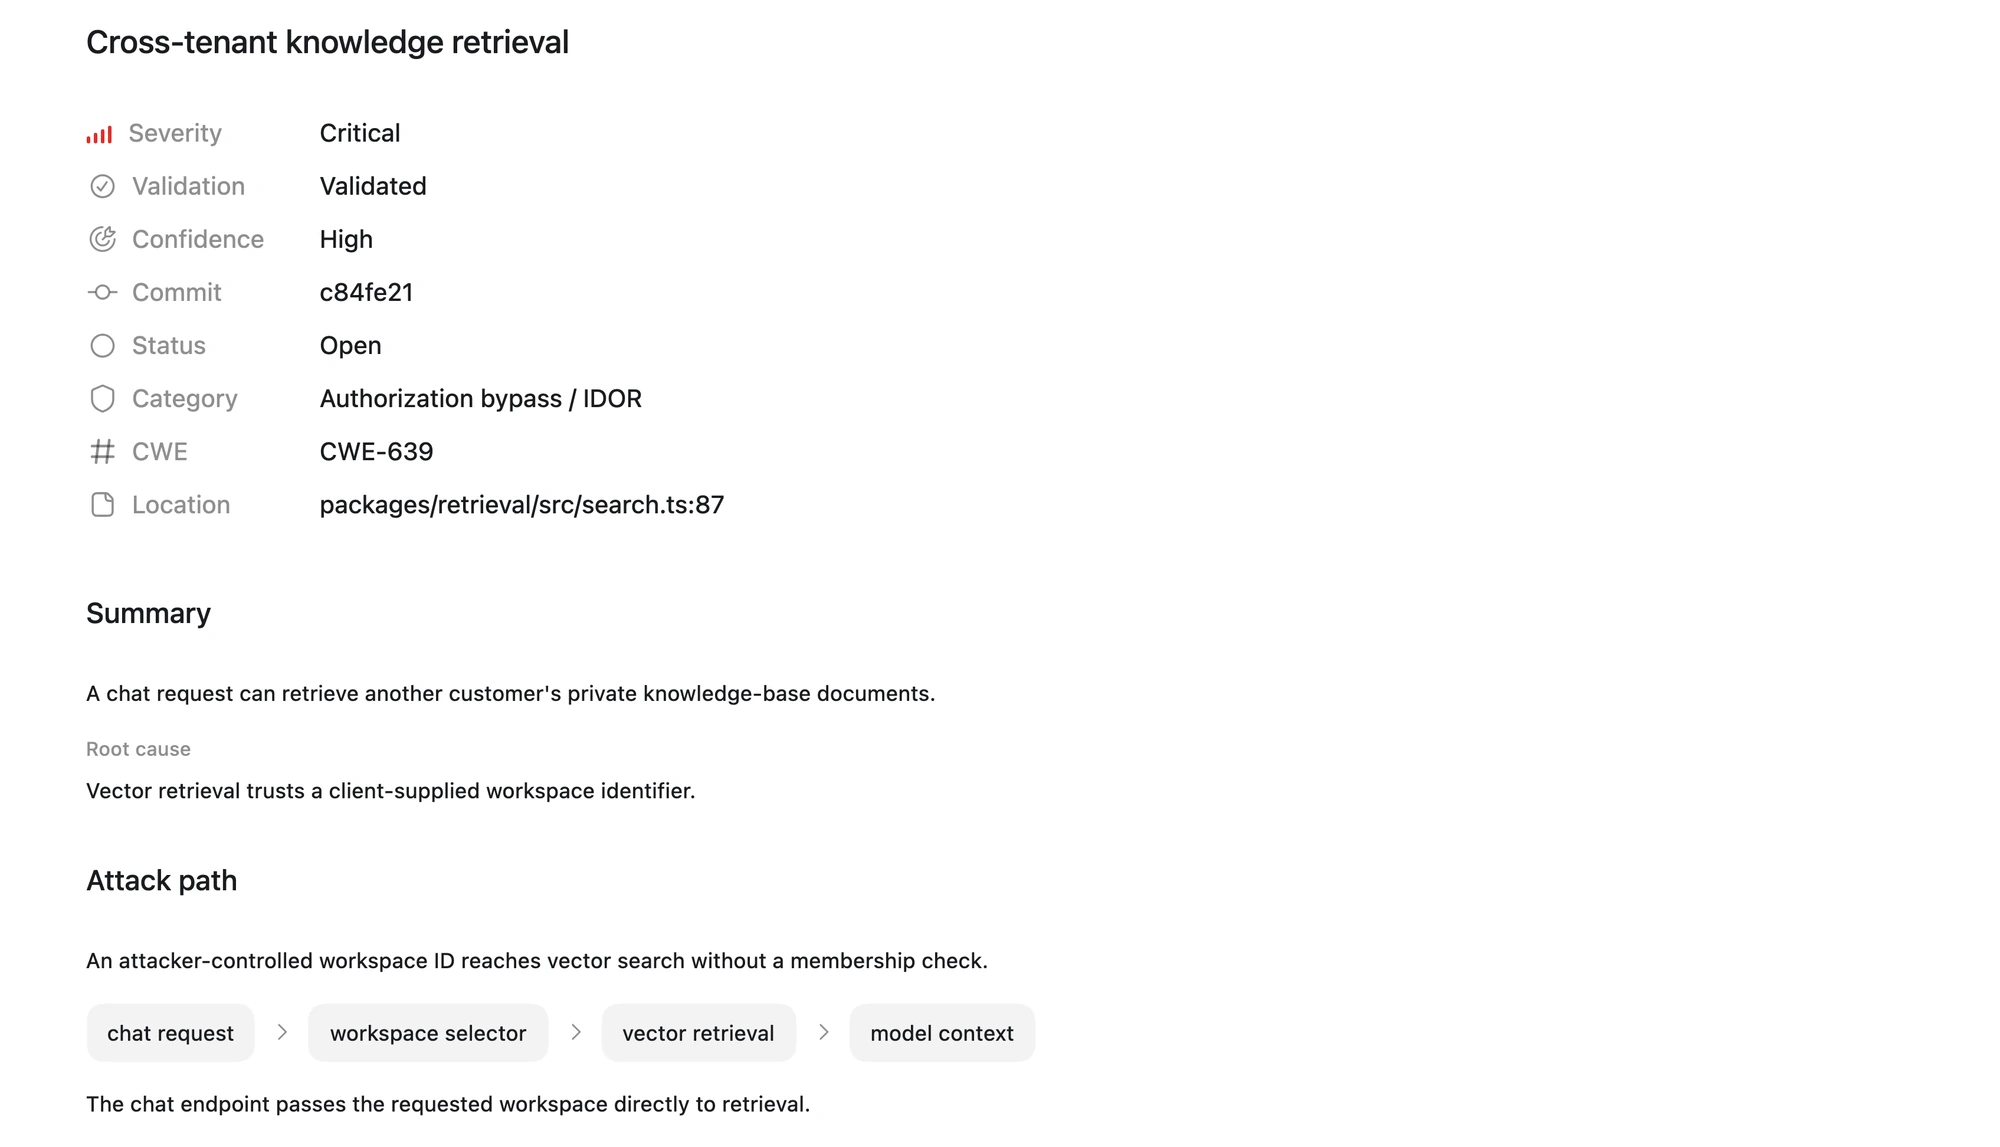
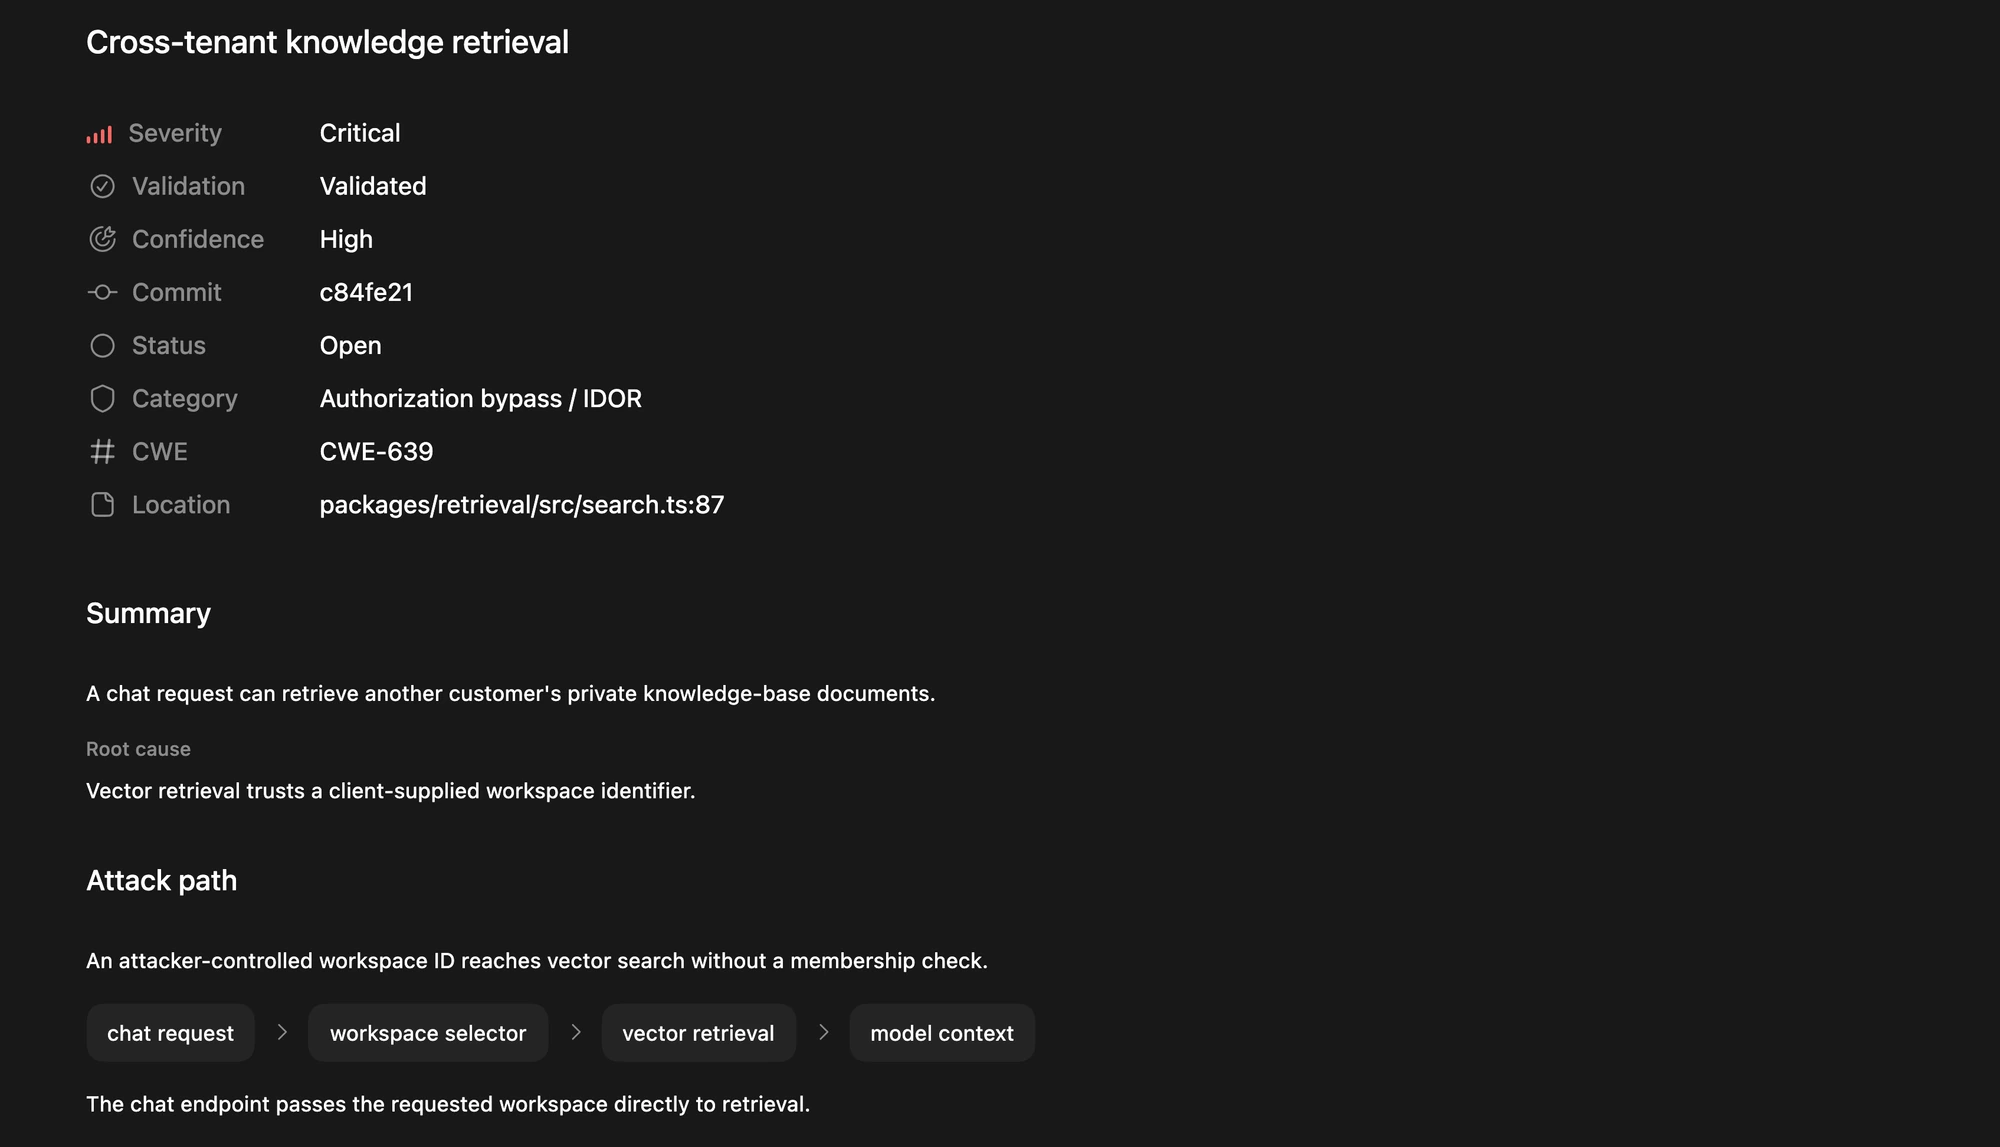
Examinez le niveau de gravité du problème, son état de validation, sa cause profonde et le chemin d’attaque.
Utilisez votre première analyse comme référence
Avant de lancer l’analyse, déterminez ce que vous souhaitez comparer, par exemple la qualité des éléments de preuve ou les faux positifs. Si vous testez l’analyse sur un problème connu, notez si vous l’avez signalé à Codex ou si vous avez choisi de le passer sous silence lors de l’analyse.
Consignez la révision du dépôt, la version du plugin, le modèle et le niveau d’effort de raisonnement. Utilisez cette première analyse comme référence pour comparer les résultats des analyses ultérieures après une modification du code, des contrôles de sécurité ou des paramètres d’analyse.
Rouvrez une analyse précédente
Ouvrez Sécurité, puis sélectionnez une analyse enregistrée dans Analyses pour consulter les problèmes signalés, la couverture de l’analyse et les fichiers de rapport disponibles. Pour évaluer la version la plus récente du code, lancez une nouvelle analyse du même dépôt. L’analyse précédente et ses fichiers restent disponibles.
Utilisez les résultats
Ouvrez report.md pour consulter le rapport dans un format portable. Si vous le partagez ou l’archivez, conservez l’intégralité du dossier de l’analyse. Pour utiliser d’autres formats ou suivre les problèmes dans un outil de suivi, consultez le guide Exportation et suivi des problèmes signalés. Une fois un problème retenu, générez et vérifiez un correctif.