
Codex Security recherche les vulnérabilités dans votre code et fournit, pour chaque alerte, les éléments qui vous permettent d’examiner le problème et de le corriger. Choisissez comment lancer vos analyses en fonction de l’emplacement de votre code et de la manière dont vous souhaitez examiner les résultats.
Choisissez votre point de départ
| Outil | À utiliser pour | Premiers pas |
|---|---|---|
| Codex Security Cloud | Analyser des dépôts GitHub connectés dans Codex Cloud ou surveiller les nouveaux commits. | Configurer Codex Security Cloud |
| Plugin Codex Security | Analyser un dépôt local dans Codex et examiner les alertes de manière interactive. | Lancer votre première analyse locale |
| CLI de Codex Security | Lancer des analyses reproductibles depuis un terminal ou ajouter des vérifications à l’intégration continue (CI). | Démarrage rapide avec la CLI |
| SDK de Codex Security | Lancer des analyses et traiter les résultats dans une application ou un outil de développement. | Guide du SDK |
Pour votre première analyse locale, utilisez le plugin. Dans l’application de bureau ChatGPT, sélectionnez Codex, installez Codex Security, puis ouvrez Sécurité dans la barre latérale. Retrouvez vos analyses enregistrées et les alertes associées dans l’espace de revue de sécurité. Vous pouvez également utiliser le plugin dans Codex CLI.
Le paquet public @openai/codex-security contient la CLI et le SDK de Codex Security. Pour lancer des analyses qui utilisent les services d’inférence d’OpenAI, vous devez avoir accès à Codex Security. Consultez le guide de démarrage rapide de chaque outil pour connaître les prérequis d’exécution et d’authentification.
Codex Security Cloud est un plugin distinct, disponible en version préliminaire de recherche sur le Web et dans l’application de bureau. Pour l’utiliser, vous devez avoir accès à un espace de travail, disposer d’une connexion à GitHub et utiliser un environnement Codex Cloud compatible. Vous pouvez connecter le dépôt et créer un environnement lors de la configuration.
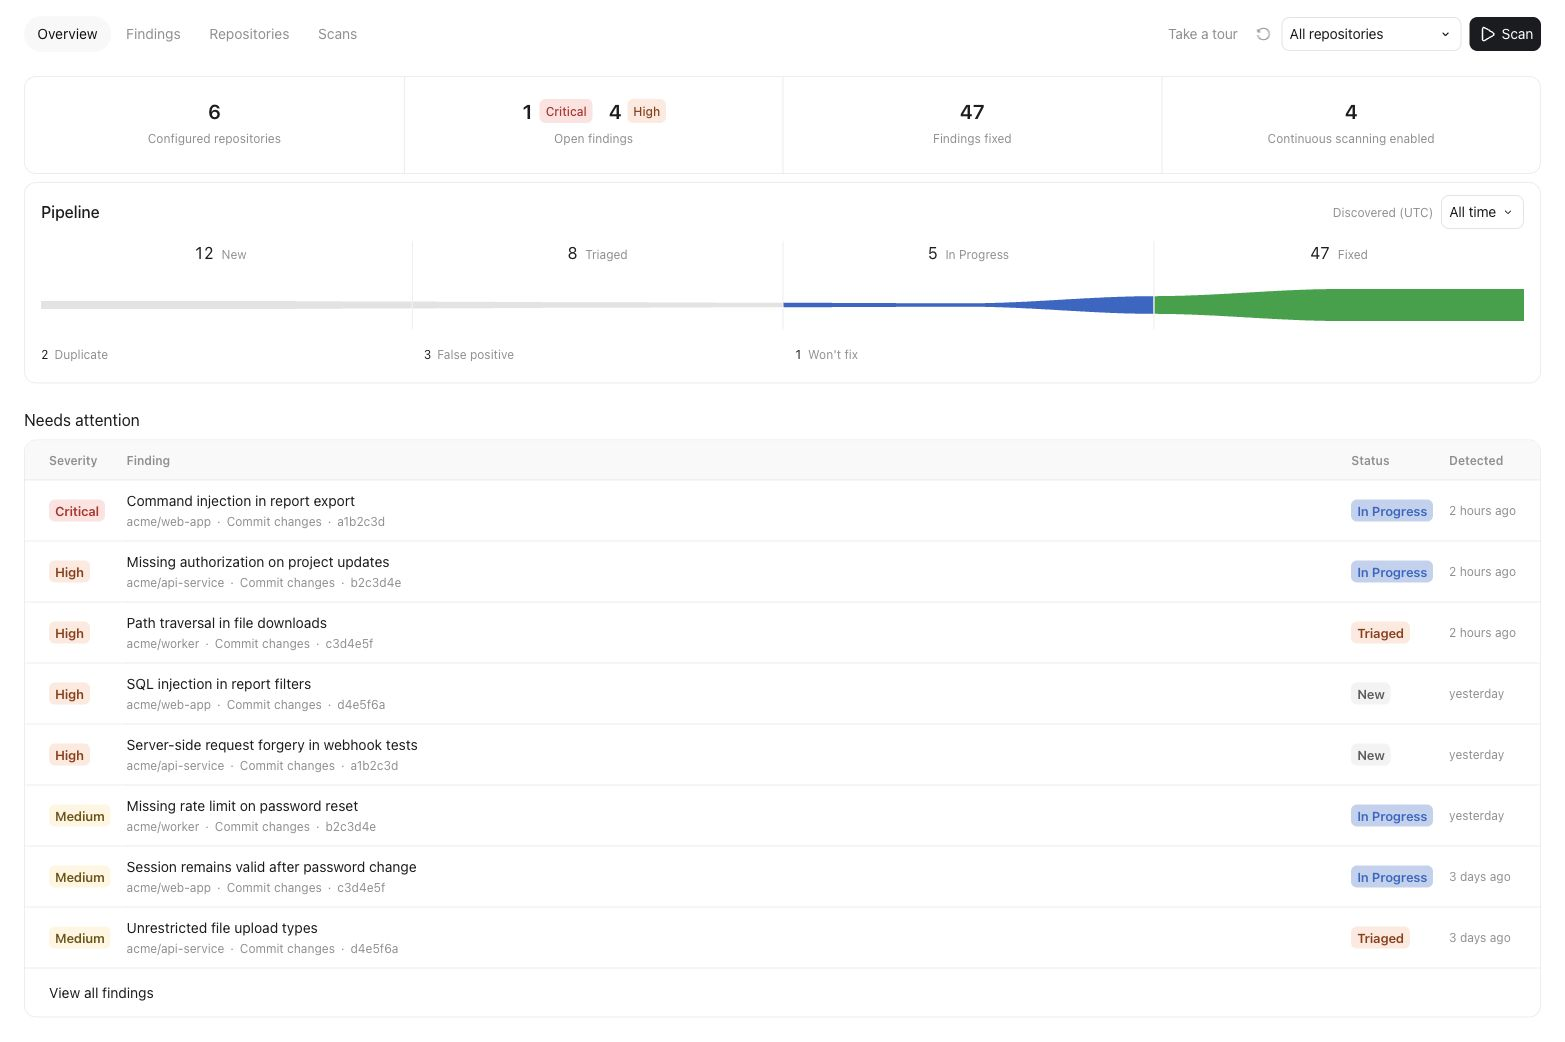
Suivez les alertes ouvertes et les correctifs dans vos différents dépôts. Les dépôts, les alertes et les chiffres de cet exemple sont fictifs.
Pour les revues de sécurité publiées dans les pull requests GitHub, consultez le guide Revue de sécurité.
Choisissez la tâche suivante
Après une analyse locale, examinez son périmètre et les alertes qu’elle a générées avant de décider de la suite.
| Tâche | Guide |
|---|---|
| Cibler un service ou fournir à l’analyse des précisions sur la sécurité | Lancer une analyse de sécurité |
| Examiner plusieurs fois le même dépôt ou dossier | Lancer une analyse approfondie |
| Vérifier une pull request, un commit ou un diff local | Examiner les modifications du code |
| Évaluer les alertes provenant d’un autre outil d’analyse ou de suivi des tickets | Trier les alertes en attente |
| Générer un correctif et vérifier qu’il résout le problème | Corriger les problèmes signalés et vérifier les correctifs |
| Partager les résultats ou attribuer les tâches de correction | Exporter et suivre les alertes |
Pour automatiser les analyses, consultez les guides de la CLI pour analyser des dépôts par lots ou lancer des analyses en CI. Vous trouverez les commandes et leurs valeurs par défaut dans la référence de la CLI.
Codex Security analyse le code des applications. Pour connaître les autorisations et les paramètres du bac à sable qui régissent le fonctionnement de Codex lui-même, consultez le guide Approbations et sécurité des agents.