


Codex use case
Corrigez un problème détecté lors de votre analyse de sécurité
Ouvrez un signalement issu de votre analyse, examinez le correctif proposé, puis appliquez-le et vérifiez son efficacité.
Utilisez le plugin Codex Security pour générer un correctif ciblé à partir d’un signalement déjà examiné à la suite d’une analyse. Examinez le correctif et appliquez-le en local, puis vérifiez son efficacité et préparez une pull request en y joignant les résultats de la vérification.
Best for
- Les développeurs prêts à corriger un problème déjà examiné à la suite d’une analyse Codex Security.
- Les responsables de la maintenance qui souhaitent examiner un correctif proposé avant de l’appliquer en local.
- Les personnes chargées de la revue de code qui ont besoin des résultats de la vérification pour évaluer un correctif de sécurité ciblé.
Contents
Corrigez un problème détecté lors de votre analyse de sécurité
Ouvrez un signalement issu de votre analyse, examinez le correctif proposé, puis appliquez-le et vérifiez son efficacité.
Utilisez le plugin Codex Security pour générer un correctif ciblé à partir d’un signalement déjà examiné à la suite d’une analyse. Examinez le correctif et appliquez-le en local, puis vérifiez son efficacité et préparez une pull request en y joignant les résultats de la vérification.
Utilisez le plugin Codex Security pour générer un correctif ciblé à partir d’un signalement déjà examiné à la suite d’une analyse. Examinez le correctif et appliquez-le en local, puis vérifiez son efficacité et préparez une pull request en y joignant les résultats de la vérification.
Best for
- Les développeurs prêts à corriger un problème déjà examiné à la suite d’une analyse Codex Security.
- Les responsables de la maintenance qui souhaitent examiner un correctif proposé avant de l’appliquer en local.
- Les personnes chargées de la revue de code qui ont besoin des résultats de la vérification pour évaluer un correctif de sécurité ciblé.
Skills & Plugins
- Appliquez un correctif ciblé à un problème de sécurité déjà examiné, puis vérifiez son efficacité et documentez les résultats.
| Skill | Why use it |
|---|---|
| Codex Security:fix Finding | Appliquez un correctif ciblé à un problème de sécurité déjà examiné, puis vérifiez son efficacité et documentez les résultats. |
Avant de commencer
Ouvrez le dépôt analysé dans Codex avec le plugin Codex Security installé et activé. Choisissez un problème signalé que vous avez déjà examiné et décidé de corriger. Si vous n’avez encore lancé aucune analyse, commencez par le guide Lancez votre première analyse de sécurité.
Corrigez le problème signalé
-
Ouvrez et examinez le signalement
Ouvrez le signalement depuis Signalements ou depuis une analyse terminée dans Analyses. Examinez le code concerné, l’impact décrit et les éléments qui étayent le signalement.
Confirmez ce que le correctif doit empêcher et quels usages légitimes doivent rester possibles. Si les éléments fournis manquent de clarté, approfondissez l’analyse du problème avant de passer au correctif.
-
Générez un correctif ciblé
Sélectionnez l’onglet Correctif, puis Générer un correctif.
Codex confirme ou reproduit le problème lorsque c’est possible et propose un correctif. La génération du correctif ne modifie pas la copie de travail sélectionnée.
-
Examinez et appliquez le correctif
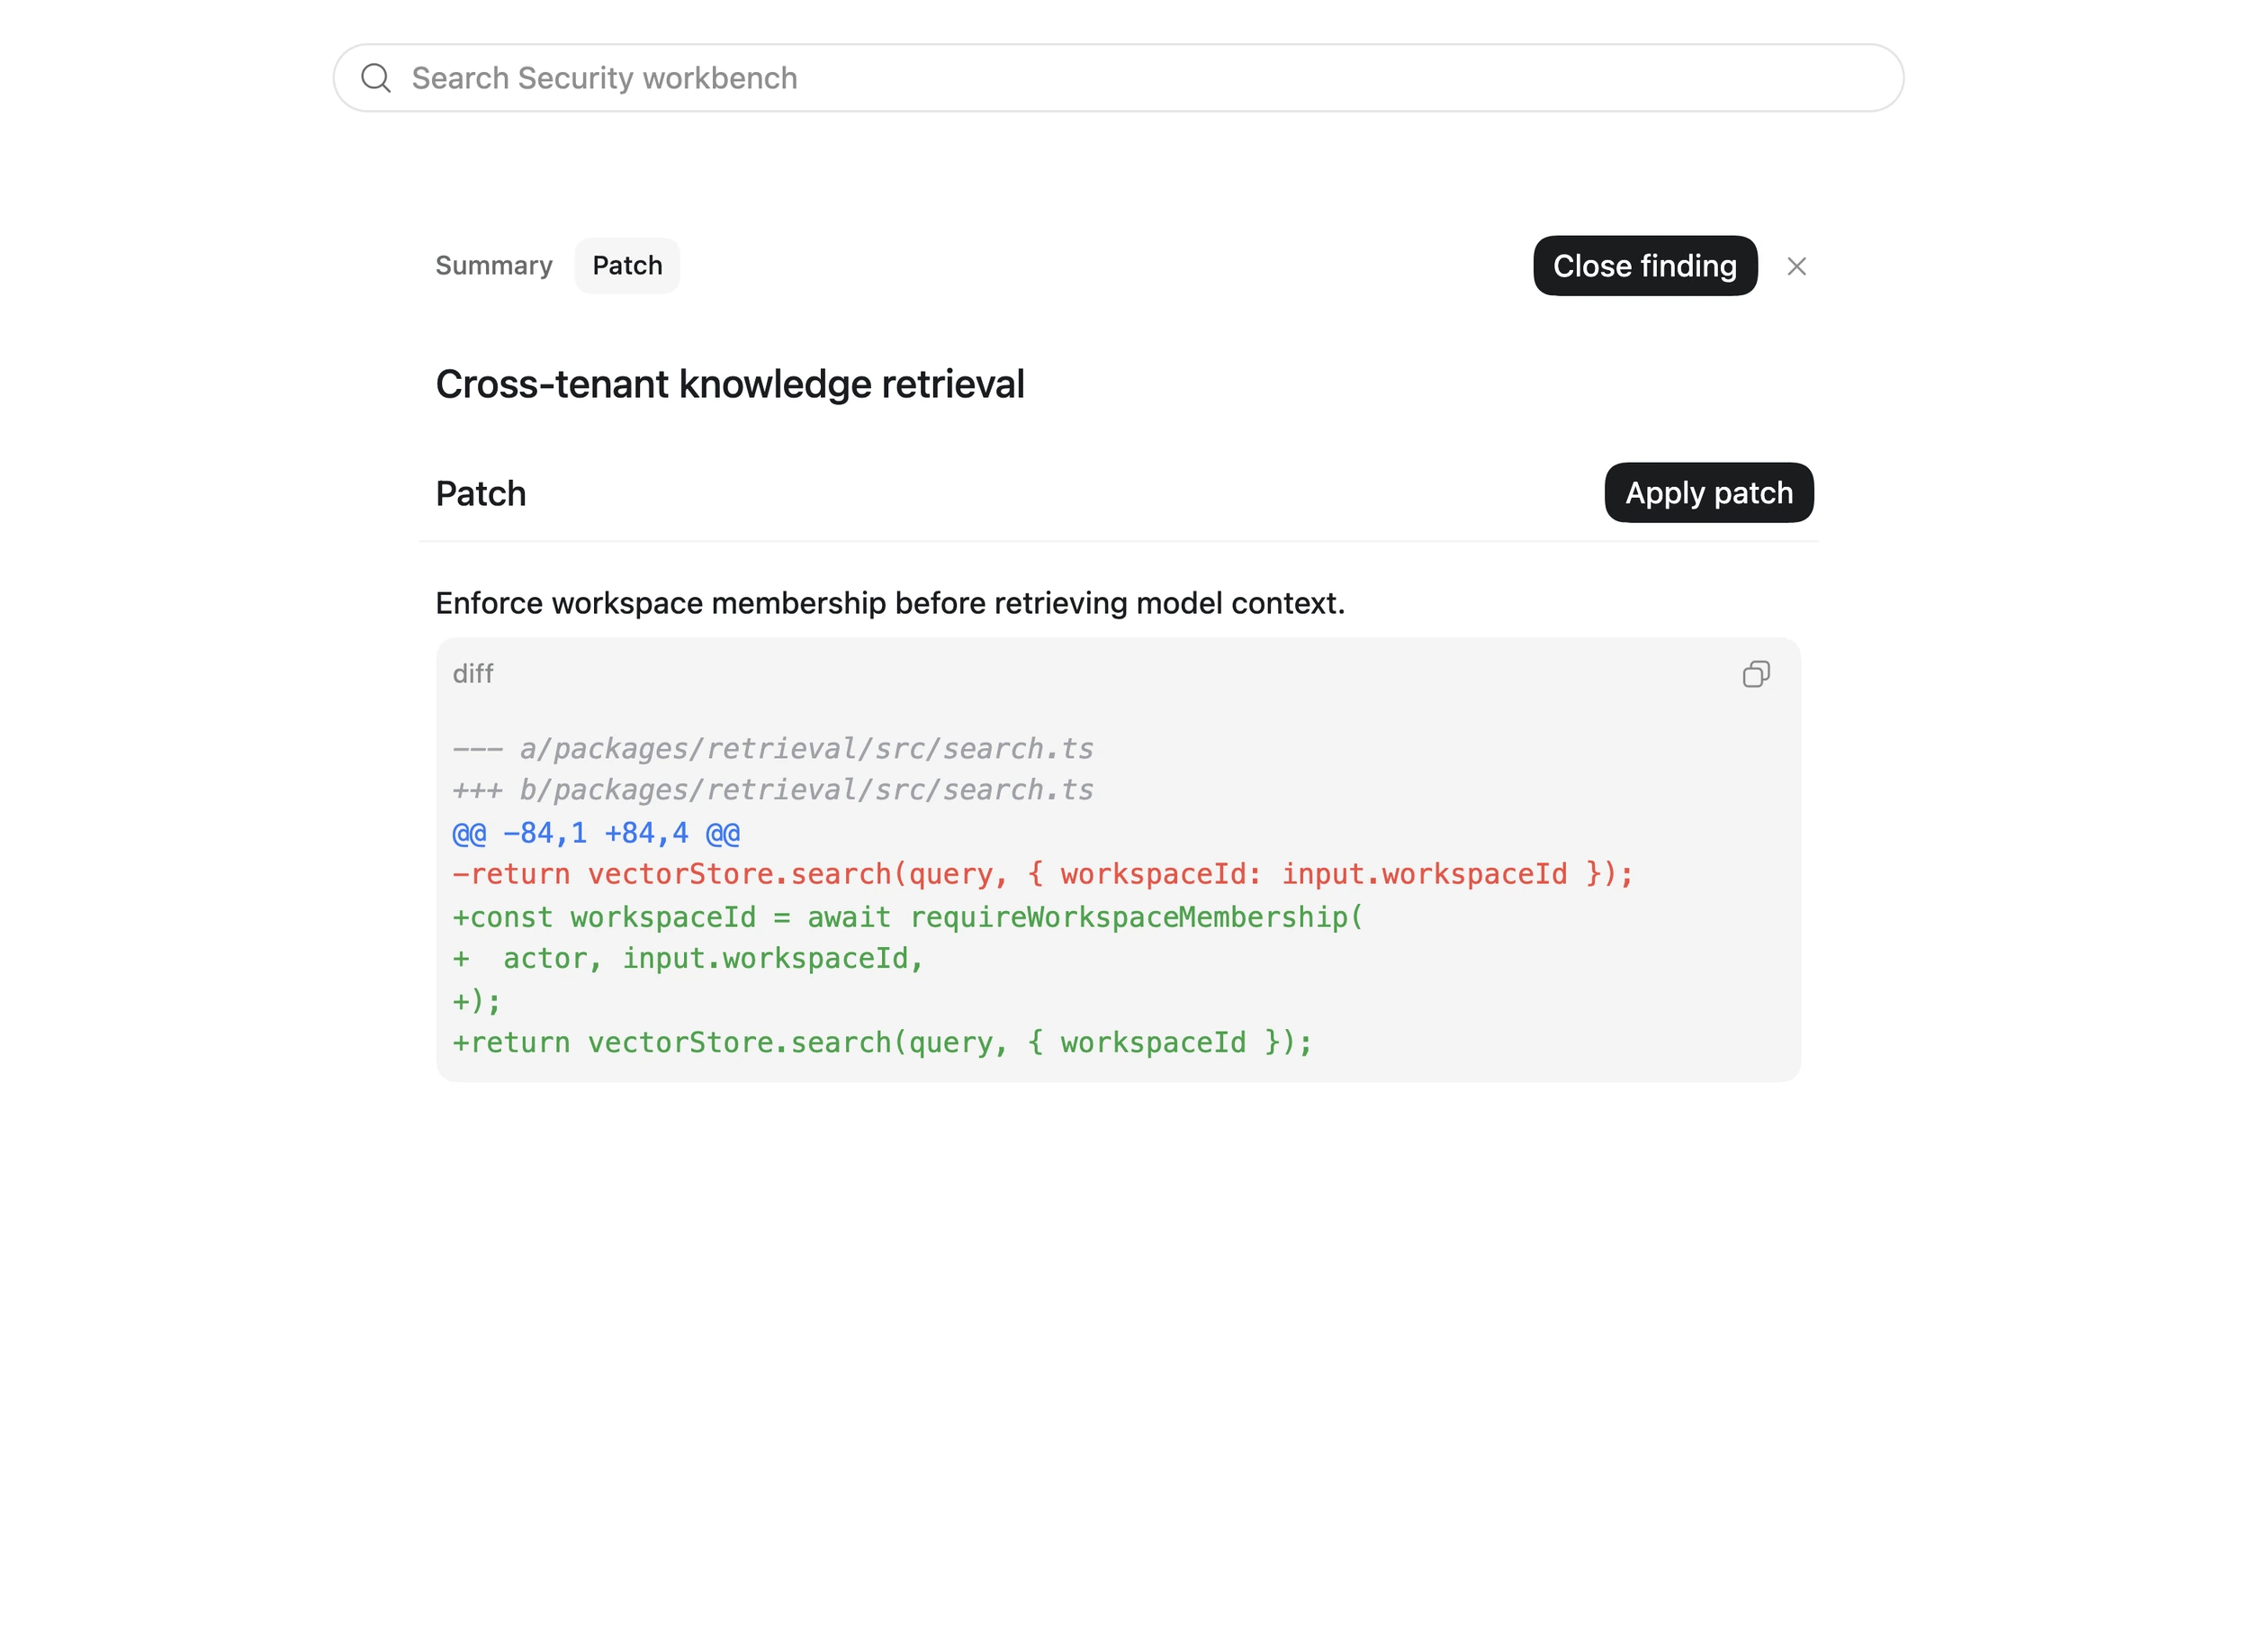
Examinez le diff proposé, y compris les éventuels tests de non-régression ou artefacts de validation. Vérifiez que les modifications corrigent le problème signalé et préservent le comportement attendu. Avant de poursuivre, traitez séparément les modifications sans rapport avec le problème et les refactorisations de plus grande ampleur.
Lorsque le correctif est prêt, sélectionnez Appliquer le correctif. Examinez le diff obtenu dans l’arbre de travail.
Cet exemple de correctif provient de la documentation de sécurité. Il n’a pas été généré en suivant ce guide. Examinez votre propre diff avant d’appliquer le correctif.
-
Vérifiez le correctif
Sélectionnez Vérifier le correctif.
Examinez les éléments qui montrent que le comportement vulnérable d’origine ne se reproduit plus et que les usages légitimes restent possibles. Si un test de non-régression ciblé est réalisable en pratique et sans risque, il devrait échouer avant l’application du correctif et réussir après.
Si la vérification est incomplète, examinez la limite indiquée et déterminez quels tests supplémentaires sont nécessaires. L’application du correctif ne suffit pas à établir que la vulnérabilité a été corrigée.
-
Préparez les modifications pour la revue de code
Examinez le diff final et préparez une pull request en suivant votre workflow de développement habituel. Incluez les éléments suivants :
- Le signalement et le comportement corrigé.
- Les modifications pertinentes du code.
- Les commandes de vérification et leurs résultats.
- Les incertitudes qui subsistent ou les tests complémentaires à effectuer.
La vérification ne clôt pas automatiquement le signalement. Mettez vous-même son statut à jour en suivant le processus de revue et de publication de votre équipe.
Examinez le résultat
Vous devriez disposer d’un seul correctif ciblé, d’éléments montrant ce que Codex a vérifié et de suffisamment de contexte pour qu’un autre développeur puisse examiner les modifications. Si la vérification n’a pas permis d’établir que le correctif fonctionne, indiquez-le explicitement.
Pour en savoir plus, consultez le guide Corrigez les problèmes de sécurité signalés et vérifiez les correctifs. Pour traiter des rapports ou des tickets existants, suivez le guide Corrigez les vulnérabilités en attente.
Related use cases
Corrigez les vulnérabilités en attente
Importez les signalements approuvés depuis vos outils de suivi des tickets ou de signalement...

Analyse de plusieurs dépôts
Utilisez la CLI de Codex Security pour analyser chaque dépôt d’une liste à un commit précis

Automatisez les analyses de sécurité dans votre pipeline CI
Ajoutez la CLI de Codex Security à votre pipeline CI