Codex use case
GitHub Cloud でのセキュリティレビューの自動化
提案された変更にセキュリティリスクがないか、マージ前に確認できます。
Codex Security Review でリポジトリを接続し、レビューを開始する条件を設定します。
Best for
- GitHub の既存の Pull Request ワークフローでセキュリティに関するフィードバックを受けたい開発者
- 提案されたコード変更を一貫した手順でレビューできる体制を整えたいアプリケーションセキュリティチーム
- 認証、認可、決済など、セキュリティ上重要な領域に合わせて報告のしきい値を調整したいリポジトリのメンテナー
Contents
GitHub Cloud でのセキュリティレビューの自動化
提案された変更にセキュリティリスクがないか、マージ前に確認できます。
Codex Security Review でリポジトリを接続し、レビューを開始する条件を設定します。
Codex Security Review でリポジトリを接続し、レビューを開始する条件を設定します。
Best for
- GitHub の既存の Pull Request ワークフローでセキュリティに関するフィードバックを受けたい開発者
- 提案されたコード変更を一貫した手順でレビューできる体制を整えたいアプリケーションセキュリティチーム
- 認証、認可、決済など、セキュリティ上重要な領域に合わせて報告のしきい値を調整したいリポジトリのメンテナー
GitHub Cloud でセキュリティレビューを自動化する最も手早い方法は、ChatGPT のセキュリティレビュー機能を使うことです。組織で利用できる Codex のコードレビューと同じ画面からアクセスできます。https://chatgpt.com/codex/cloud/settings/code-review
Codex のセキュリティレビューでは、pull request の差分に加え、リポジトリ内の関連情報や、設定済みの脅威モデルまたはセキュリティ指針を分析します。これにより、セキュリティ固有のリスクをコードレビューよりも詳しく評価できます。
コードレビューとセキュリティレビューの違い
コードレビューでは、エンジニアリング全般の観点からコードの品質を評価します。たとえば、「この変更によって製品が正常に動作しなくなったり、重大な技術的問題が生じたりする可能性はあるか」を検討します。具体的には、制御フローの誤り、データの破損や消失、互換性を損なう変更、API の誤動作などを確認します。主な対象は組織内のソフトウェア開発者です。
Codex Security は、同じ PR の変更について、セキュリティリスクに焦点を当ててより詳しく評価します。セキュリティレビューの対象は、脆弱性を修正するソフトウェア開発者と、CI/CD パイプラインやソースコードを保護するアプリケーションセキュリティエンジニアです。認証や認可の回避、テナントをまたぐアクセス、インジェクション、安全でない解析処理、機密データの露出などを評価します。
セキュリティレビューの設定
セキュリティレビューには 2 つの報告設定があります。自動レビューの報告設定では、セキュリティレビューが自動で実行されたときに、Codex がどの検出結果を PR に投稿するかを指定します。デフォルトのしきい値は「高」で、重大度が「高」または「緊急」の検出結果だけが投稿されます。
手動レビューの報告設定では、誰かがセキュリティレビューを明示的に依頼したときに、Codex がどの検出結果を投稿するかを指定します。デフォルトのしきい値は「中」で、重大度が「中」「高」「緊急」の検出結果が投稿されます。
設定後は、報告された脆弱性を PR 内で確認できます。
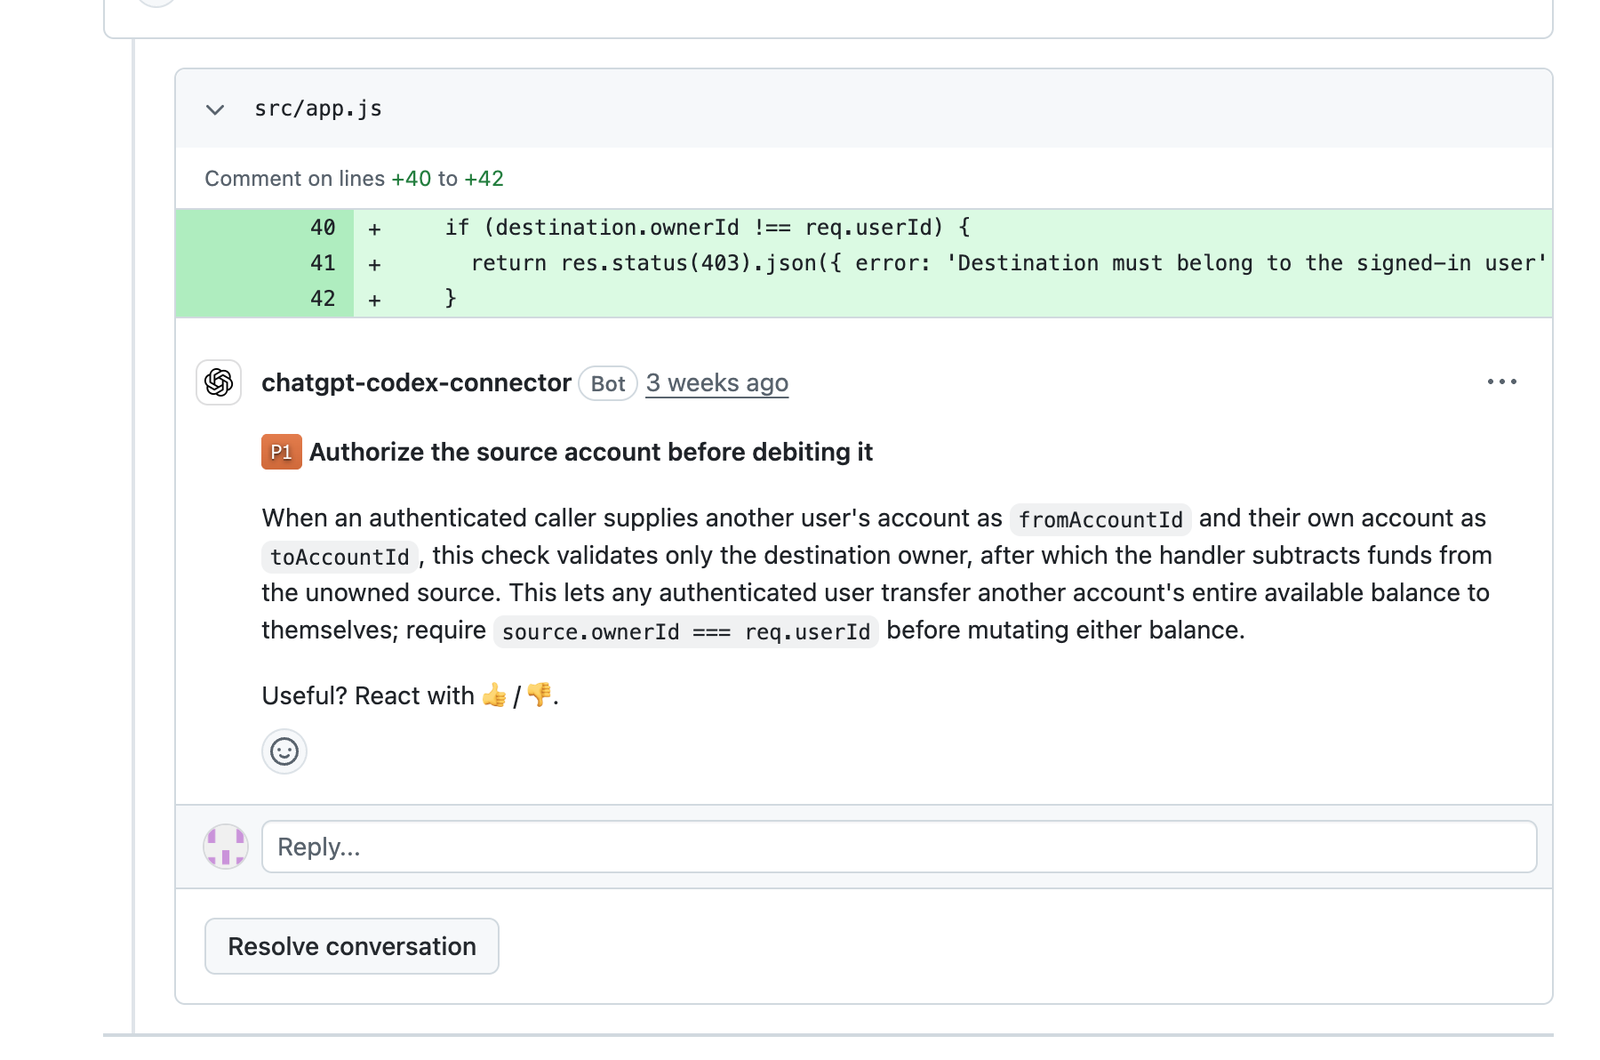
自動レビューの報告しきい値は、チームが継続的に調査できる範囲に合わせて設定することをおすすめします。特定の問題を調査する場合は、手動レビューの設定を使うと、その問題に関連する検出結果をより詳しく確認できます。
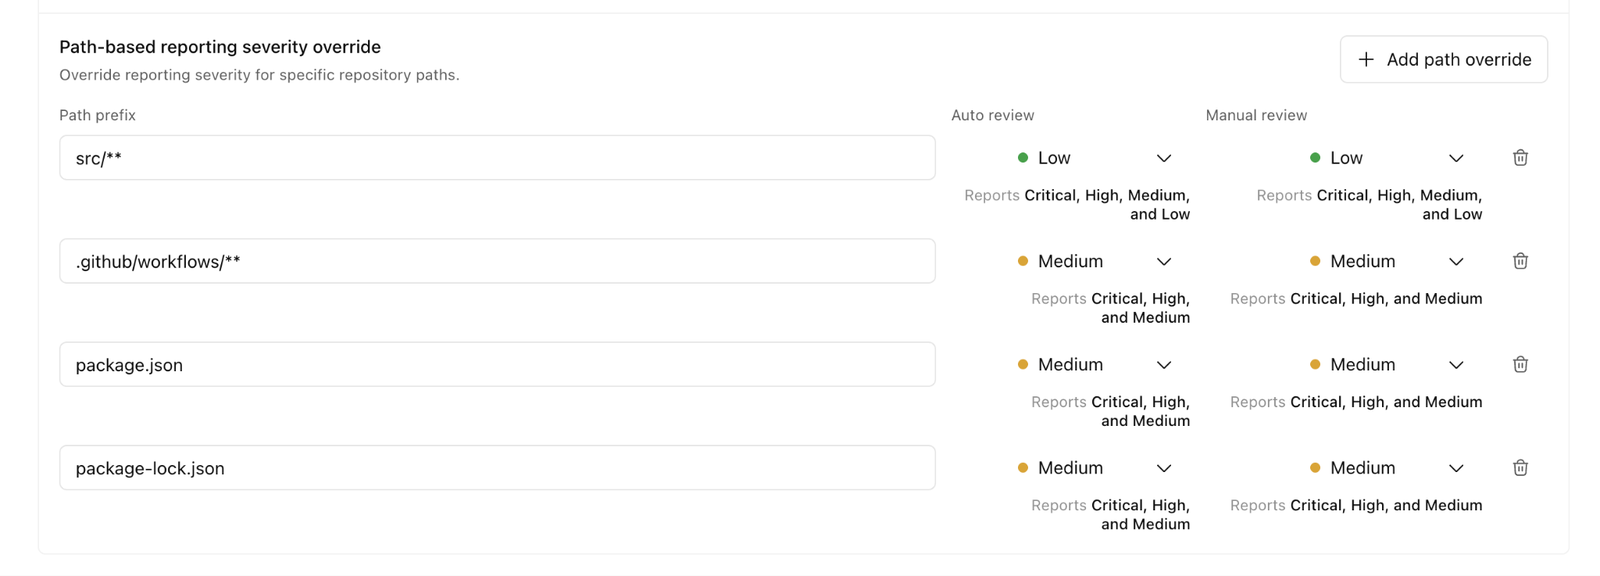
パスごとのしきい値の設定
GitHub の PR に報告する重大度の下限は、パスごとに上書きできます。リポジトリ内のリスクは通常一様ではないため、パスの重要度に応じてしきい値を調整できます。たとえば、次のように設定できます。
-
認証、認可、決済、暗号処理、CI ワークフロー、インフラに関わるパスではしきい値を下げる
-
リスクが低い箇所や、対応の必要がない指摘が特に多い箇所では、しきい値を高めに保つ
パスごとのしきい値は、対象のリポジトリを選択し、Codex Cloud の設定で変更できます。次の例では、src/** の自動レビューで重大度が「低」以上の脆弱性を報告するように設定しています。GitHub のワークフローや依存関係を変更した場合は、重大度が「中」以上の脆弱性が報告されます。