


Codex use case
Lancez votre première analyse de sécurité
Repérez les vulnérabilités dans votre code, examinez les éléments de preuve et décidez quels problèmes traiter.
Utilisez le plugin Codex Security pour analyser un dépôt local. Examinez les éléments de preuve et la couverture de l’analyse, puis déterminez quels problèmes examiner de plus près ou corriger en priorité.
Best for
- Les développeurs qui évaluent un dépôt ou un service dont ils sont responsables ou qu’ils sont autorisés à examiner.
- Les équipes de sécurité qui souhaitent dresser un premier état des lieux des vulnérabilités et repérer les parties du code à examiner de plus près.
- Les personnes chargées de la revue qui ont besoin de preuves tirées du code et de résultats de validation pour décider des corrections à apporter.
Contents
Lancez votre première analyse de sécurité
Repérez les vulnérabilités dans votre code, examinez les éléments de preuve et décidez quels problèmes traiter.
Utilisez le plugin Codex Security pour analyser un dépôt local. Examinez les éléments de preuve et la couverture de l’analyse, puis déterminez quels problèmes examiner de plus près ou corriger en priorité.
Utilisez le plugin Codex Security pour analyser un dépôt local. Examinez les éléments de preuve et la couverture de l’analyse, puis déterminez quels problèmes examiner de plus près ou corriger en priorité.
Best for
- Les développeurs qui évaluent un dépôt ou un service dont ils sont responsables ou qu’ils sont autorisés à examiner.
- Les équipes de sécurité qui souhaitent dresser un premier état des lieux des vulnérabilités et repérer les parties du code à examiner de plus près.
- Les personnes chargées de la revue qui ont besoin de preuves tirées du code et de résultats de validation pour décider des corrections à apporter.
Skills & Plugins
- Analysez un dépôt ou un dossier précis, vérifiez si les vulnérabilités potentielles se confirment et indiquez les problèmes détectés ainsi que les parties du code couvertes par l’analyse.
| Skill | Why use it |
|---|---|
| Codex Security:security Scan | Analysez un dépôt ou un dossier précis, vérifiez si les vulnérabilités potentielles se confirment et indiquez les problèmes détectés ainsi que les parties du code couvertes par l’analyse. |
Starter prompt
Analysez un dépôt local avec le plugin Codex Security. Examinez les éléments à l’appui de chaque signalement pour déterminer lesquels nécessitent un examen complémentaire ou un correctif. Commencez par un seul dépôt ou service afin de vérifier la couverture de l’analyse avant d’en élargir le périmètre.
Avant de commencer
Dans Codex, ouvrez un dépôt local qui vous appartient ou que vous avez l’autorisation d’évaluer. Installez et activez le plugin Codex Security, puis vérifiez que votre compte et votre espace de travail disposent des droits d’accès requis pour les fonctionnalités de sécurité.
Commencez par une analyse standard du dépôt ou d’un seul service. Le workflow d’analyse s’exécute une fois. Vous pouvez ensuite examiner les signalements, les éléments qui les étayent et la couverture de l’analyse avant de décider quoi corriger. Pour un grand monorepo, choisissez un dossier qui correspond à un service ou à un produit bien délimité.
Utilisez le prompt de départ dans le projet Codex associé à ce dépôt. Remplacez le chemin par celui du répertoire à analyser. Pour configurer la même analyse dans le volet Sécurité, suivez les étapes de la section Lancez votre première analyse. Choisissez une seule de ces méthodes pour lancer l’analyse.
Lancez votre première analyse
- Ouvrez Sécurité, sélectionnez Analyses, puis + Analyse.
- Sélectionnez votre dépôt et vérifiez que Branche actuelle et Dernier commit correspondent au code que vous souhaitez examiner. L’option Base de code analyse le code présent dans votre arbre de travail, y compris les modifications locales.
- Sélectionnez Base de code, puis, sous Périmètre de l’analyse, choisissez Toute la base de code ou un seul dossier. Laissez l’option Analyse approfondie désactivée pour cette première analyse.
- Choisissez un modèle et un niveau d’effort de raisonnement en suivant les recommandations actuelles pour les analyses.
- Ouvrez Contexte supplémentaire si vous souhaitez expliquer une règle de sécurité ou indiquer une partie du code à examiner en priorité, puis sélectionnez Lancer l’analyse.
Pour une application qui stocke les données de chaque client dans un espace de travail distinct, vous pourriez ajouter les précisions suivantes :
Les utilisateurs ne doivent pouvoir récupérer des documents que dans les espaces de travail dont ils sont membres.
Vérifiez si un utilisateur peut fournir l’identifiant d’un autre espace de travail et en récupérer les documents privés.
Repérez où le code vérifie que l’utilisateur est membre de l’espace de travail concerné, y compris dans les tâches en arrière-plan et lors des appels directs à l’API.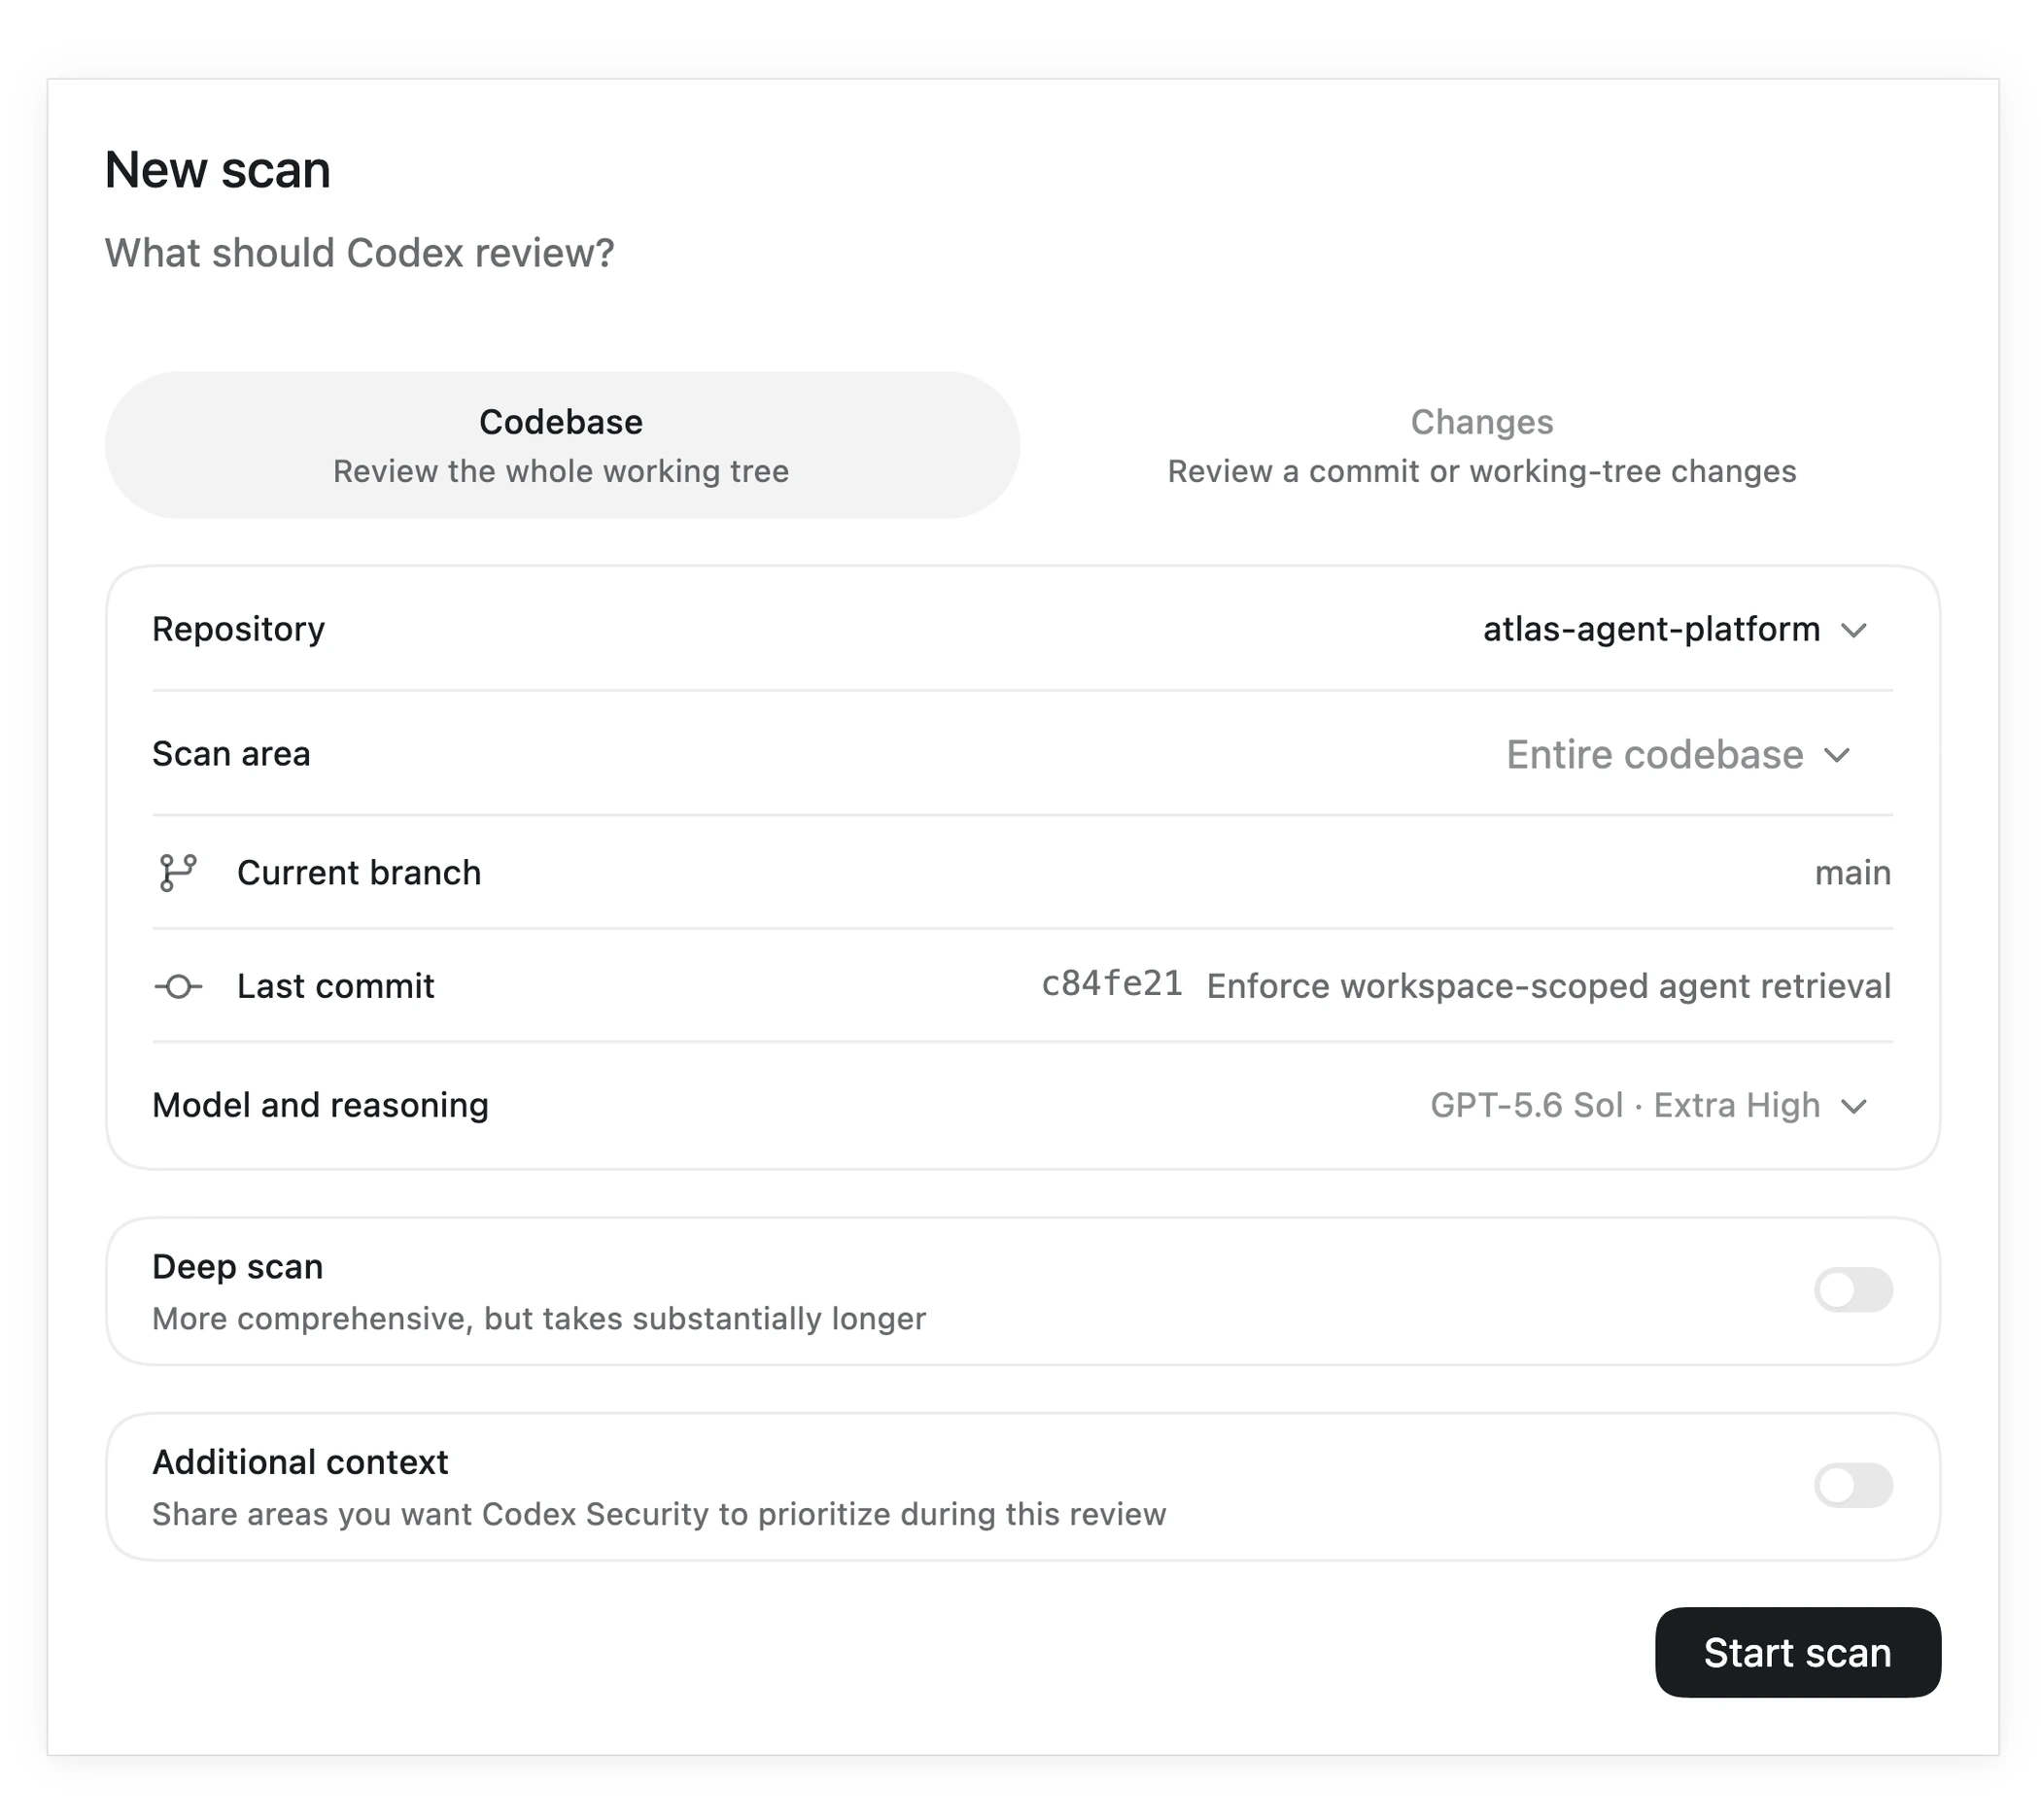
Exemple de configuration tiré de la documentation de sécurité. Vérifiez votre dépôt, le périmètre et les paramètres avant de lancer l’analyse.
Suivez l’analyse et vérifiez sa couverture
Codex identifie les actifs de l’application et ses périmètres de sécurité. Il examine le code pour repérer des vulnérabilités potentielles, vérifie si elles sont avérées et évalue leur impact avant de produire le rapport. Sélectionnez Afficher l’activité pour examiner la tâche Codex correspondante, puis attendez la fin de l’analyse.
Ouvrez l’analyse terminée et vérifiez la cible et la révision analysées. Avant de lire les signalements, vérifiez quelles parties du code ont été couvertes, ignorées ou laissées pour plus tard. Une analyse menée à terme peut révéler des vulnérabilités. Si la couverture est incomplète, l’absence de signalements ne suffit pas à établir que le code est sécurisé.
Si l’analyse s’interrompt ou laisse certaines parties du code de côté, notez celles qui restent à examiner. La durée de l’analyse et les ressources utilisées dépendent du code sélectionné et des vérifications nécessaires.
Interprétez un signalement
Sélectionnez un signalement et ouvrez la vue Résumé. Examinez ensemble les trois questions suivantes :
- Que peut faire un attaquant ? Examinez le code concerné, la cause du problème et l’impact signalé.
- Comment peut-il atteindre l’opération sensible ? Suivez le chemin d’attaque depuis les données d’entrée contrôlées par l’attaquant jusqu’à l’opération sensible. Repérez les protections en place sur ce chemin.
- Qu’a démontré l’analyse ? Examinez les éléments de validation, la justification du niveau de gravité et les points encore incertains. Le niveau de gravité ne suffit pas, à lui seul, pour conclure qu’un signalement est fondé.
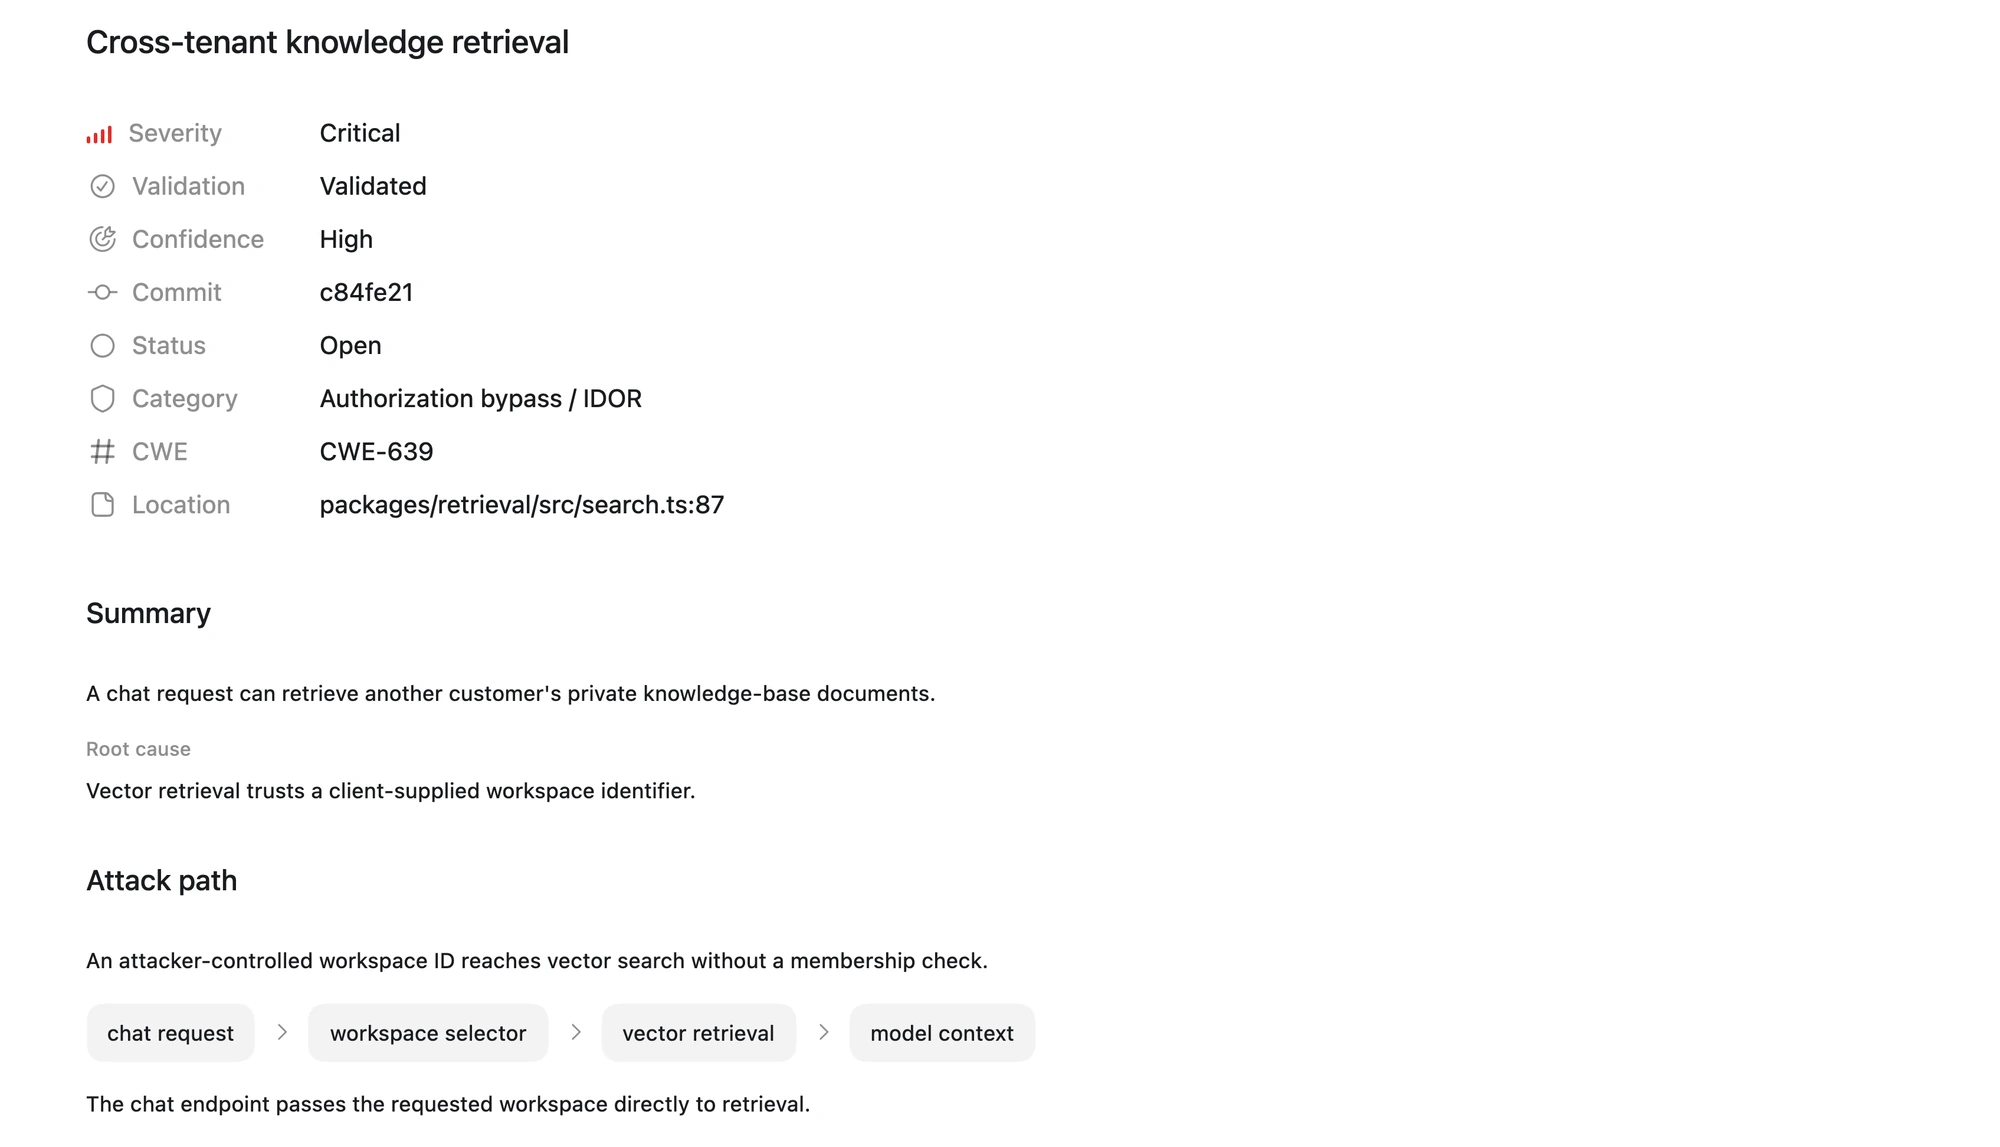
Ce signalement provient de la documentation de sécurité. Il est indépendant de l’analyse décrite dans ce guide.
Dans cet exemple, une requête fournit l’identifiant d’un espace de travail. Le code utilise cet identifiant pour récupérer des documents privés sans vérifier que l’utilisateur est membre de cet espace. Pour évaluer un signalement similaire dans votre code, vérifiez si un autre mécanisme réserve l’accès aux membres et si les éléments de validation démontrent qu’un utilisateur peut accéder aux documents d’un autre espace de travail.
Pour obtenir de l’aide dans l’interprétation d’un signalement, ouvrez une discussion dans le projet associé au même dépôt. Indiquez le titre du signalement, le code concerné et les éléments de preuve :
Décidez de la suite à donner
Pour chaque signalement examiné, notez brièvement la révision analysée, le code concerné, les éléments de preuve, les points encore incertains et l’équipe responsable. Appuyez-vous sur ces éléments pour décider de la suite :
- Correctif nécessaire : sélectionnez un signalement que vous jugez fondé et suivez les étapes du guide Corrigez une vulnérabilité signalée par votre analyse de sécurité.
- Examen complémentaire nécessaire : gardez le signalement ouvert et précisez la vérification à effectuer ou l’information à obtenir avant de décider d’un correctif.
- Aucun correctif nécessaire : consignez votre décision de triage et les éléments qui la justifient. La clôture du signalement enregistre cette décision sans modifier le code.
À l’issue de cet examen, vous avez recensé les signalements et les lacunes de couverture, et défini une suite pour chacun. Si vous avez besoin d’une évaluation plus poussée, consultez le guide Lancez une analyse de sécurité approfondie. Pour évaluer une pull request ou un diff en particulier, consultez le guide Vérifiez la sécurité des modifications du code.
Related use cases

Analyse de plusieurs dépôts
Utilisez la CLI de Codex Security pour analyser chaque dépôt d’une liste à un commit précis

Lancez une analyse de sécurité approfondie
Utilisez le plugin Codex Security pour réaliser un audit plus complet d’un dépôt ou d’un...

Vérifiez la sécurité des modifications du code
Utilisez le plugin Codex Security pour examiner un ensemble de modifications dans Git...