


Codex use case
Automatisez les revues de sécurité dans GitHub Cloud
Vérifiez si les modifications proposées présentent des risques de sécurité avant de les fusionner.
Connectez un dépôt et configurez les événements qui déclenchent une revue avec Codex Security Review.
Best for
- Les développeurs qui souhaitent recevoir des retours sur la sécurité dans leur workflow habituel de pull requests GitHub.
- Les équipes de sécurité applicative qui harmonisent la façon dont elles examinent les modifications de code proposées.
- Les responsables de dépôts qui adaptent les seuils de signalement pour des domaines sensibles comme l’authentification, l’autorisation et les paiements.
Contents
Automatisez les revues de sécurité dans GitHub Cloud
Vérifiez si les modifications proposées présentent des risques de sécurité avant de les fusionner.
Connectez un dépôt et configurez les événements qui déclenchent une revue avec Codex Security Review.
Connectez un dépôt et configurez les événements qui déclenchent une revue avec Codex Security Review.
Best for
- Les développeurs qui souhaitent recevoir des retours sur la sécurité dans leur workflow habituel de pull requests GitHub.
- Les équipes de sécurité applicative qui harmonisent la façon dont elles examinent les modifications de code proposées.
- Les responsables de dépôts qui adaptent les seuils de signalement pour des domaines sensibles comme l’authentification, l’autorisation et les paiements.
Le moyen le plus rapide d’automatiser les revues de sécurité dans GitHub Cloud est d’utiliser la fonctionnalité de revue de sécurité dans ChatGPT. Votre organisation y accède depuis la même interface que pour les revues de code de Codex : https://chatgpt.com/codex/cloud/settings/code-review.
La revue de sécurité de Codex examine les risques de sécurité plus en profondeur que la revue de code. Elle analyse le diff de la pull request en tenant compte du contexte fourni par le dépôt et des modèles de menace ou des consignes de sécurité configurés.
Différence entre revue de code et revue de sécurité
La revue de code évalue la qualité du code dans son ensemble. Elle cherche par exemple à répondre à la question suivante : « Cette modification risque-t-elle d’empêcher le produit de fonctionner ou de provoquer un problème technique grave ? » Elle recherche notamment les erreurs dans le flux de contrôle, les risques de corruption ou de perte de données, les régressions de compatibilité et les comportements incorrects d’une API. Elle s’adresse aux développeurs de l’organisation.
Codex Security examine ces mêmes modifications de la PR sous l’angle de la sécurité et en évalue les risques de manière plus approfondie. La revue de sécurité s’adresse aussi bien aux développeurs chargés de corriger les vulnérabilités qu’aux ingénieurs en sécurité applicative chargés de sécuriser les pipelines CI/CD et le code source. Elle recherche notamment les contournements des contrôles d’authentification et d’autorisation, les accès aux ressources d’un autre tenant, les injections, les failles d’analyse syntaxique et les risques d’exposition de données sensibles.
Configurez les revues de sécurité
Deux options permettent de configurer les revues de sécurité. Le seuil de signalement de la révision automatique détermine les vulnérabilités que Codex signale dans la PR lorsqu’une revue de sécurité s’exécute automatiquement. Par défaut, ce seuil est élevé : Codex ne signale que les vulnérabilités de gravité élevée ou critique.
Le seuil de signalement de la revue manuelle détermine les vulnérabilités que Codex signale dans la PR lorsqu’une personne demande explicitement une revue de sécurité. Par défaut, ce seuil est moyen : Codex signale les vulnérabilités de gravité moyenne, élevée ou critique.
Une fois les seuils configurés, les vulnérabilités signalées apparaissent dans la PR.
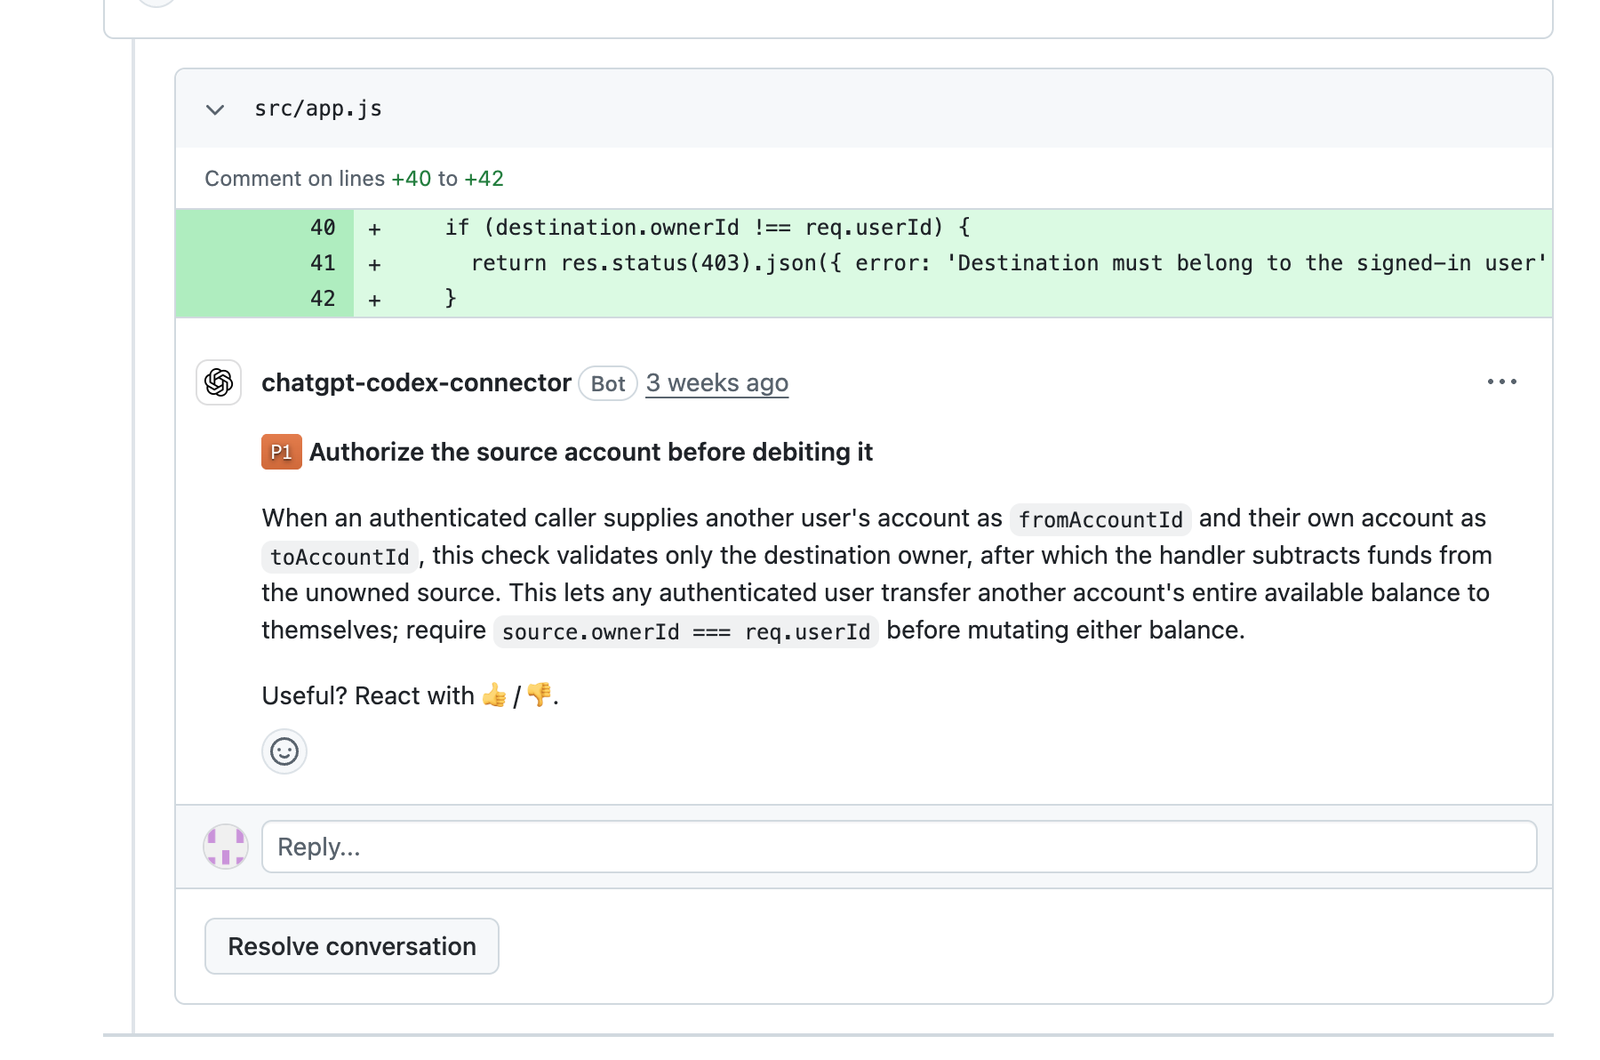
Choisissez les seuils de signalement automatique en fonction des vulnérabilités que votre équipe est prête à examiner systématiquement. Pour une investigation ciblée, utilisez les paramètres de revue manuelle afin d’obtenir les précisions nécessaires sur le point à examiner.
Définissez des seuils par chemin
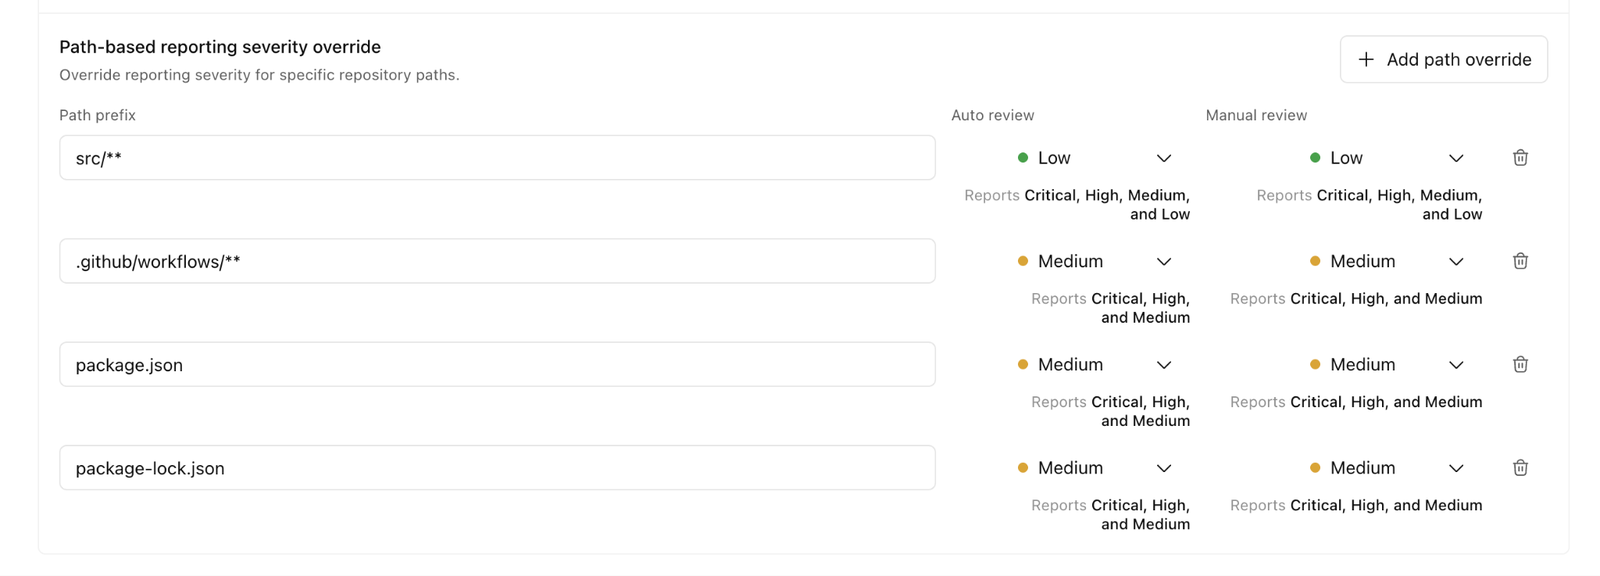
Pour un chemin donné, vous pouvez remplacer le seuil de gravité minimal à partir duquel Codex signale une vulnérabilité dans la PR GitHub. Le niveau de risque est rarement uniforme dans un dépôt. Adaptez donc le seuil à la criticité de chaque chemin. Par exemple :
-
Abaissez le seuil pour les chemins liés à l’authentification, aux autorisations, aux paiements, à la cryptographie, aux workflows de CI ou à l’infrastructure.
-
Conservez un seuil plus élevé pour les parties du dépôt qui présentent moins de risques ou qui génèrent un volume particulièrement élevé de signalements.
Vous pouvez modifier les seuils par chemin dans les paramètres de Codex Cloud pour le dépôt sélectionné. Dans l’exemple ci-dessous, la révision automatique signale les vulnérabilités de gravité faible ou supérieure dans src/**. Pour les modifications apportées aux workflows GitHub ou aux dépendances, le signalement est obligatoire à partir du niveau de gravité moyen.
Related use cases

Analyse de plusieurs dépôts
Utilisez la CLI de Codex Security pour analyser chaque dépôt d’une liste à un commit précis

Automatisez les analyses de sécurité dans votre pipeline CI
Ajoutez la CLI de Codex Security à votre pipeline CI
Configurez le contexte de sécurité
Découvrez comment préparer et configurer le contexte dont Codex a besoin pour effectuer des...