


Codex use case
Gerencie os riscos da cadeia de suprimentos no CI/CD
Investigue alertas de dependências e verifique se as atualizações de pacotes apresentam riscos de segurança.
Use a CLI do Codex Security para avaliar como as dependências de terceiros afetam a segurança do seu aplicativo. Faça a triagem dos alertas do Dependabot, valide esses alertas e execute verificações de segurança sempre que um pacote for adicionado ou atualizado.
Best for
- Equipes de segurança de aplicativos que precisam decidir quais alertas de dependências exigem ação.
- Desenvolvedores que avaliam pacotes recém-adicionados ou atualizações de dependências.
- Equipes de plataforma que configuram seus pipelines de CI/CD para executar verificações de segurança quando as dependências mudam.
Contents
Gerencie os riscos da cadeia de suprimentos no CI/CD
Investigue alertas de dependências e verifique se as atualizações de pacotes apresentam riscos de segurança.
Use a CLI do Codex Security para avaliar como as dependências de terceiros afetam a segurança do seu aplicativo. Faça a triagem dos alertas do Dependabot, valide esses alertas e execute verificações de segurança sempre que um pacote for adicionado ou atualizado.
Use a CLI do Codex Security para avaliar como as dependências de terceiros afetam a segurança do seu aplicativo. Faça a triagem dos alertas do Dependabot, valide esses alertas e execute verificações de segurança sempre que um pacote for adicionado ou atualizado.
Best for
- Equipes de segurança de aplicativos que precisam decidir quais alertas de dependências exigem ação.
- Desenvolvedores que avaliam pacotes recém-adicionados ou atualizações de dependências.
- Equipes de plataforma que configuram seus pipelines de CI/CD para executar verificações de segurança quando as dependências mudam.
Você pode usar a CLI do Codex Security para avaliar as dependências da base de código, por exemplo, ao adicionar uma dependência ou atualizar sua versão. Essa avaliação ajuda muito a evitar que pacotes vulneráveis coloquem em risco a cadeia de suprimentos de software. Para isso, inclua comandos da CLI do Codex Security nos seus fluxos de trabalho personalizados.
Como validar alertas do Dependabot
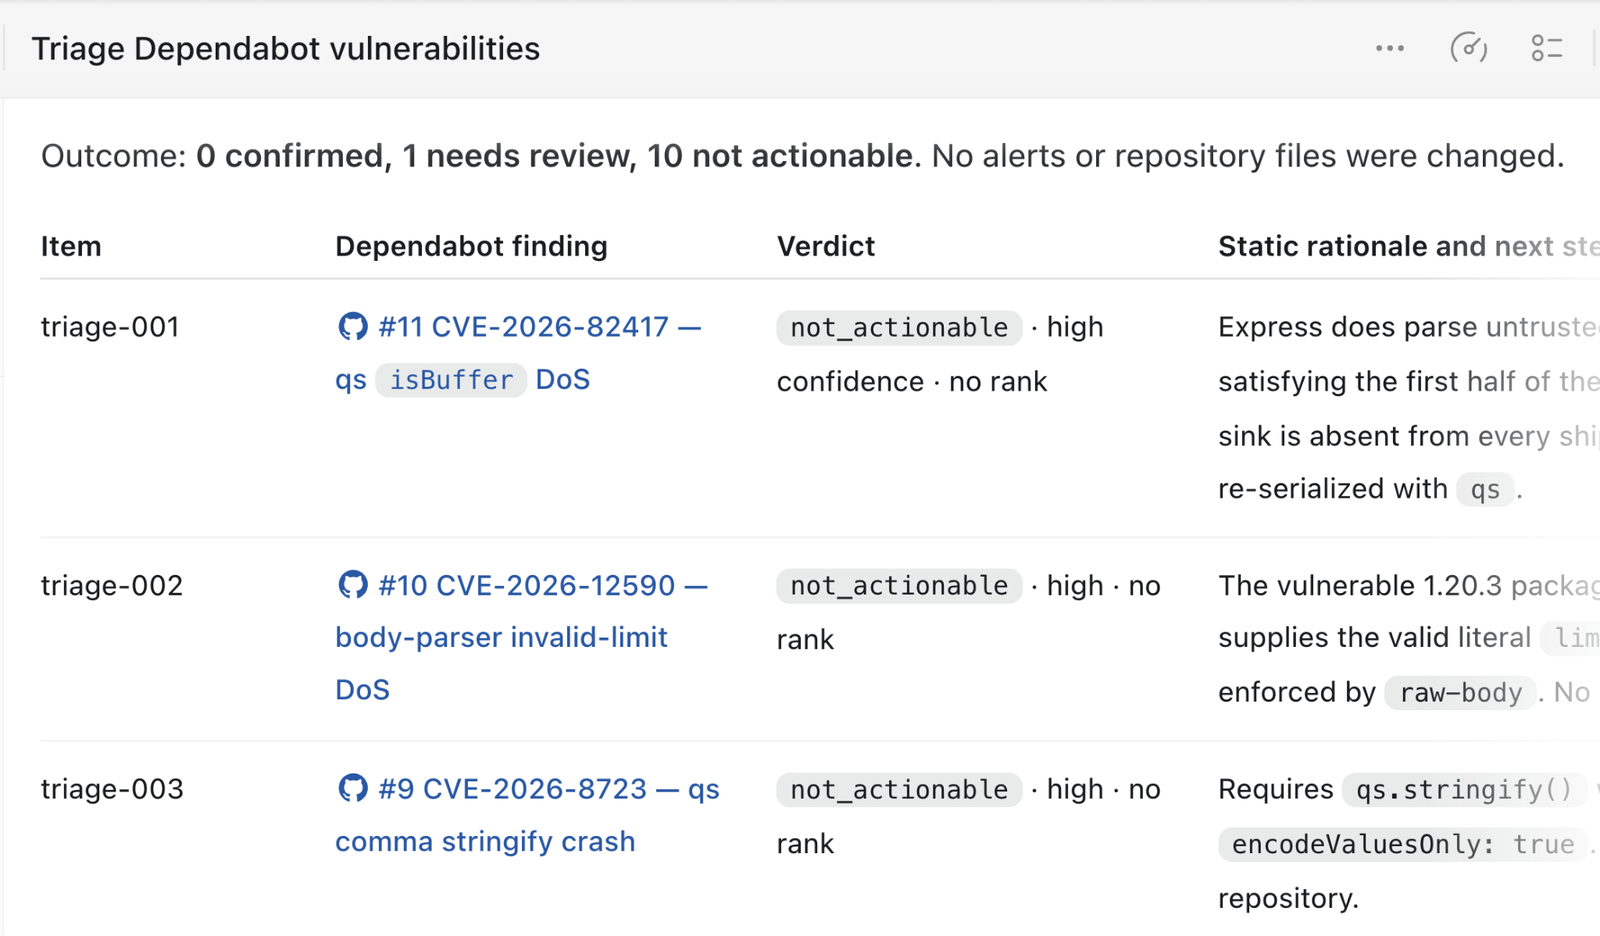
O Codex Security oferece uma habilidade para verificar se a aplicação pode executar o código afetado por vulnerabilidades conhecidas em componentes de terceiros e se é possível explorar essas vulnerabilidades. Isso inclui as vulnerabilidades apontadas pelo Dependabot. Você pode executar a habilidade diretamente na interface ou pela CLI.
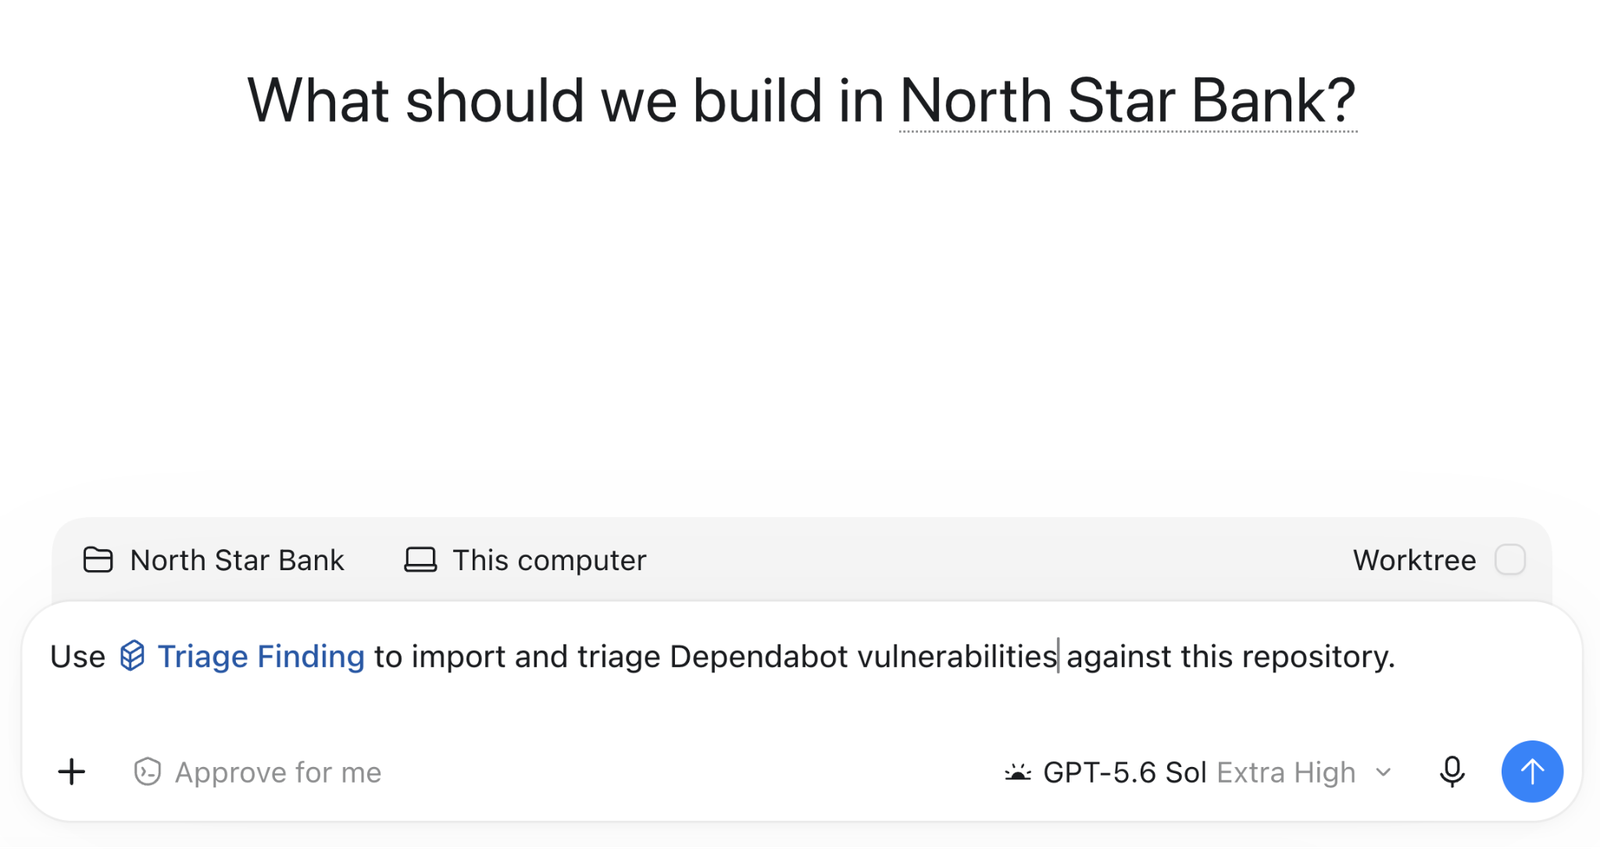
O Codex faz a triagem de cada alerta do Dependabot. Em seguida, lista os riscos apontados e explica por que confirmou ou deixou de confirmar cada alerta.
Como executar verificações quando a versão de um pacote muda
Ao atualizar uma dependência, você também pode executar verificações de segurança na versão mais recente dela.
name: Codex Security dependency scan

on:
  pull_request:
    paths:
      - package.json
      - package-lock.json

permissions:
  contents: read

jobs:
  scan:
    name: Scan dependency changes
    if: github.event.pull_request.head.repo.full_name == github.repository
    runs-on: ubuntu-24.04
    timeout-minutes: 45
    steps:
      - name: Set up the Ubuntu sandbox
        run: |
          sudo apt-get update
          sudo apt-get install --yes bubblewrap apparmor-profiles
          sudo apparmor_parser -r /usr/share/apparmor/extra-profiles/bwrap-userns-restrict

      - name: Set up Node.js
        uses: actions/setup-node@820762786026740c76f36085b0efc47a31fe5020 # v7
        with:
          node-version: "26"

      - name: Set up Python
        uses: actions/setup-python@5fda3b95a4ea91299a34e894583c3862153e4b97 # v7
        with:
          python-version: "3.14"

      - name: Install Codex Security
        run: |
          set -euo pipefail
          npm install \
            --prefix "$RUNNER_TEMP/codex-security" \
            --ignore-scripts \
            --no-audit \
            --no-fund \
            @openai/codex-security

      - name: Verify Codex Security
        env:
          CODEX_SECURITY_BIN: ${{ runner.temp }}/codex-security/node_modules/.bin/codex-security
        run: |
          set -euo pipefail
          test -x "$CODEX_SECURITY_BIN"
          "$CODEX_SECURITY_BIN" --version

      - name: Check out the pull request
        uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7
        with:
          ref: ${{ github.event.pull_request.head.sha }}
          fetch-depth: 0
          persist-credentials: false

      - name: Install project dependencies
        run: |
          set -euo pipefail
          npm ci --ignore-scripts --no-audit --no-fund

      - name: Run full repository scan
        env:
          OPENAI_API_KEY: ${{ secrets.CODEX_SECURITY_API_KEY }}
          CODEX_SECURITY_BIN: ${{ runner.temp }}/codex-security/node_modules/.bin/codex-security
          CODEX_SECURITY_STATE_DIR: ${{ runner.temp }}/codex-security-state
          SCAN_DIR: ${{ runner.temp }}/codex-security-results
        run: |
          set -euo pipefail
          "$CODEX_SECURITY_BIN" scan . \
            --auth api-key \
            --output-dir "$SCAN_DIR" \
            --fail-on-severity high \
            --json > "$RUNNER_TEMP/codex-security.json"

      - name: Preserve scan results
        if: always()
        uses: actions/upload-artifact@043fb46d1a93c77aae656e7c1c64a875d1fc6a0a # v7
        with:
          name: codex-security-dependency-results
          path: |
            ${{ runner.temp }}/codex-security-results
            ${{ runner.temp }}/codex-security.json
          if-no-files-found: warn
          retention-days: 7
Related use cases

Analise a segurança das alterações no código
Use o plugin Codex Security para examinar um conjunto de alterações no Git, verificar se as...

Automatize as revisões de segurança no GitHub Cloud
Conecte um repositório e configure os gatilhos de revisão no Codex Security Review.
Automatize as varreduras de segurança na CI
Adicione a CLI do Codex Security ao seu pipeline de CI