
Comece com um achado de segurança para o qual você considere as evidências suficientes. Gere um patch, revise as alterações e verifique se o problema original persiste no código alterado. Gerar ou aplicar o patch ainda não comprova que ele corrigiu o problema.
Na interface para desktop, gerar o patch mantém o checkout selecionado intacto. Aplicar o patch modifica esse checkout. A verificação testa o patch e registra as evidências, sem encerrar o achado automaticamente.
Corrija um achado pela interface
Abra um achado aceito em Achados ou nos resultados de uma varredura concluída em Varreduras. Revise as evidências e use Patch para gerar, revisar, aplicar e verificar a correção.
-
Gere um patch
Abra o achado, selecione a aba Patch e clique em Gerar patch. Quando viável, o Codex valida ou reproduz o problema. Ele salva o patch como um artefato sem modificar o checkout selecionado.
-
Revise o diff proposto
Examine o código e os testes afetados. Confirme que a alteração resolve o problema apontado sem incluir refatorações não relacionadas nem enfraquecer os controles de segurança.
-
Aplique o patch localmente
Selecione Aplicar patch somente depois de considerar o diff aceitável. O Codex aplica à árvore de trabalho exatamente o patch gerado e registra o estado resultante. Revise o diff da árvore de trabalho antes de continuar.
-
Verifique a correção
Selecione Verificar correção. O Codex repete o procedimento que reproduziu o problema originalmente ou executa outra verificação para saber se ainda é possível explorá-lo. Quando consegue executar um teste de regressão, o Codex verifica se o teste falha antes da correção e passa depois dela. Caso contrário, registra o que ficou sem verificação e quais verificações conseguiu concluir. Também verifica se o comportamento legítimo foi preservado, se há caminhos alternativos no código próximo que permitam contornar a proteção e se os testes do repositório passam.
-
Encerre o achado
A verificação não encerra o achado automaticamente. Revise os comandos, os resultados e o que ainda falta comprovar. Em seguida, encerre o achado indicando o motivo com precisão ou mantenha-o aberto para continuar o trabalho.
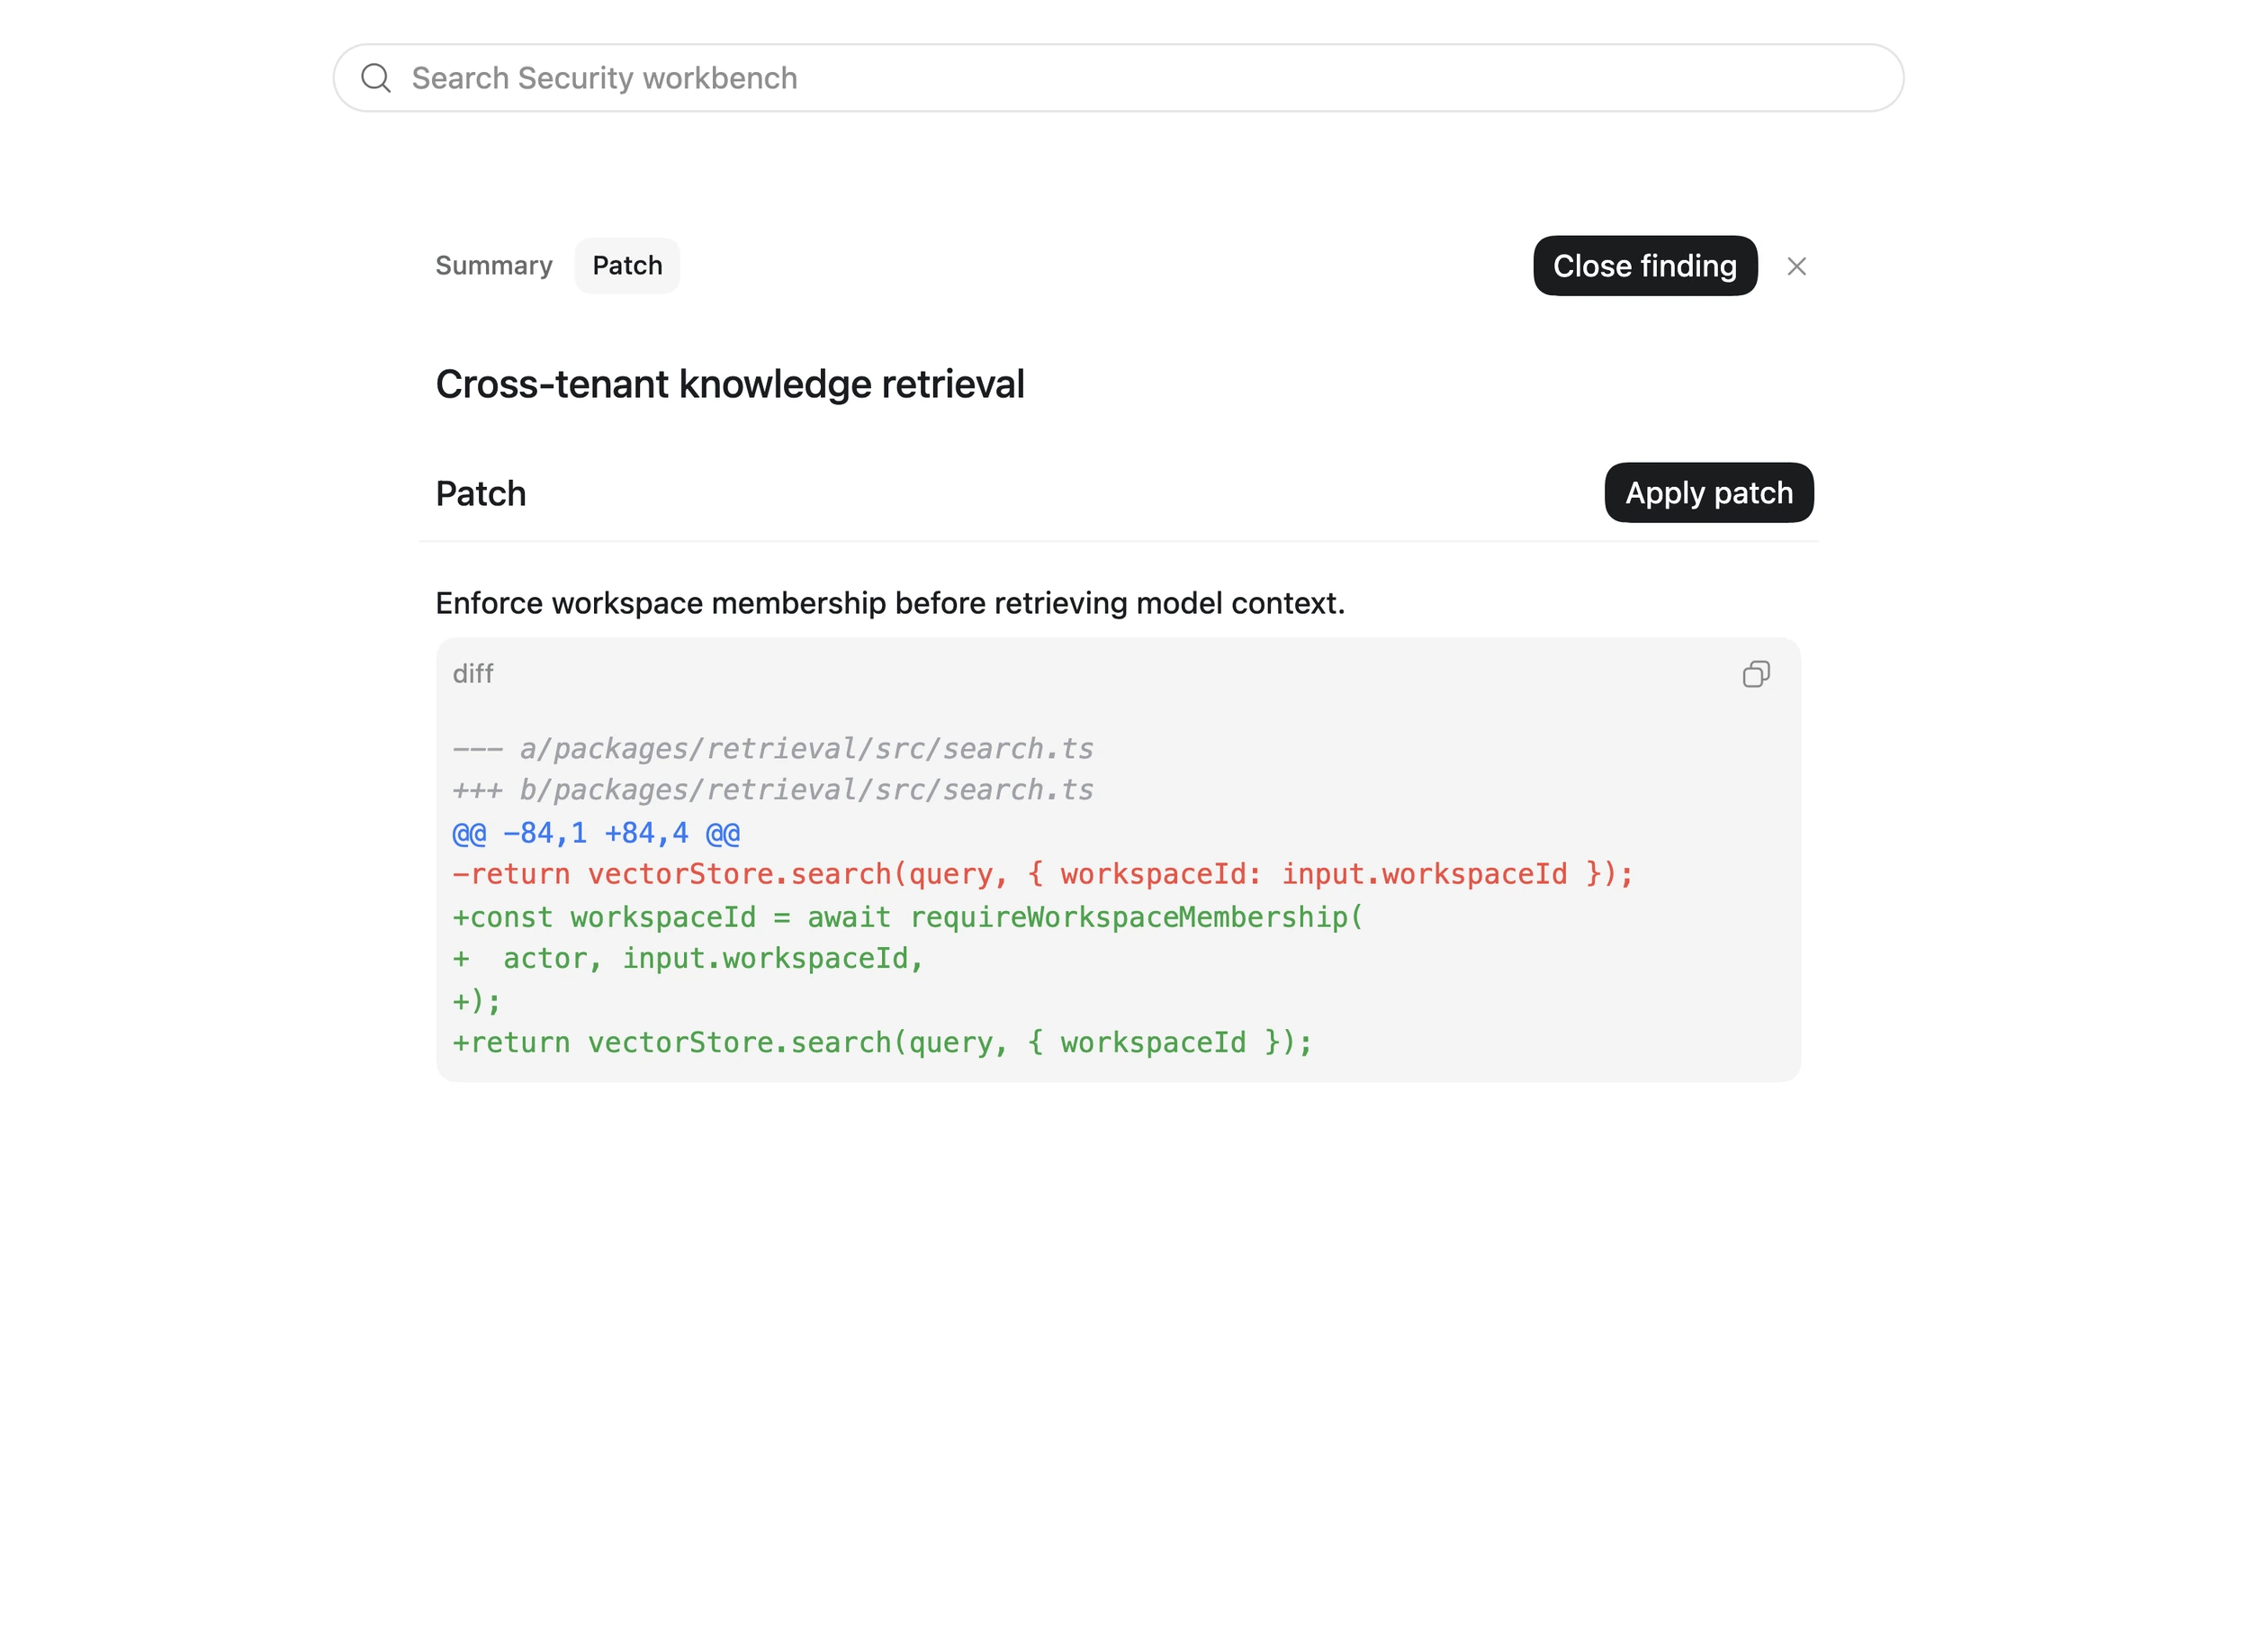
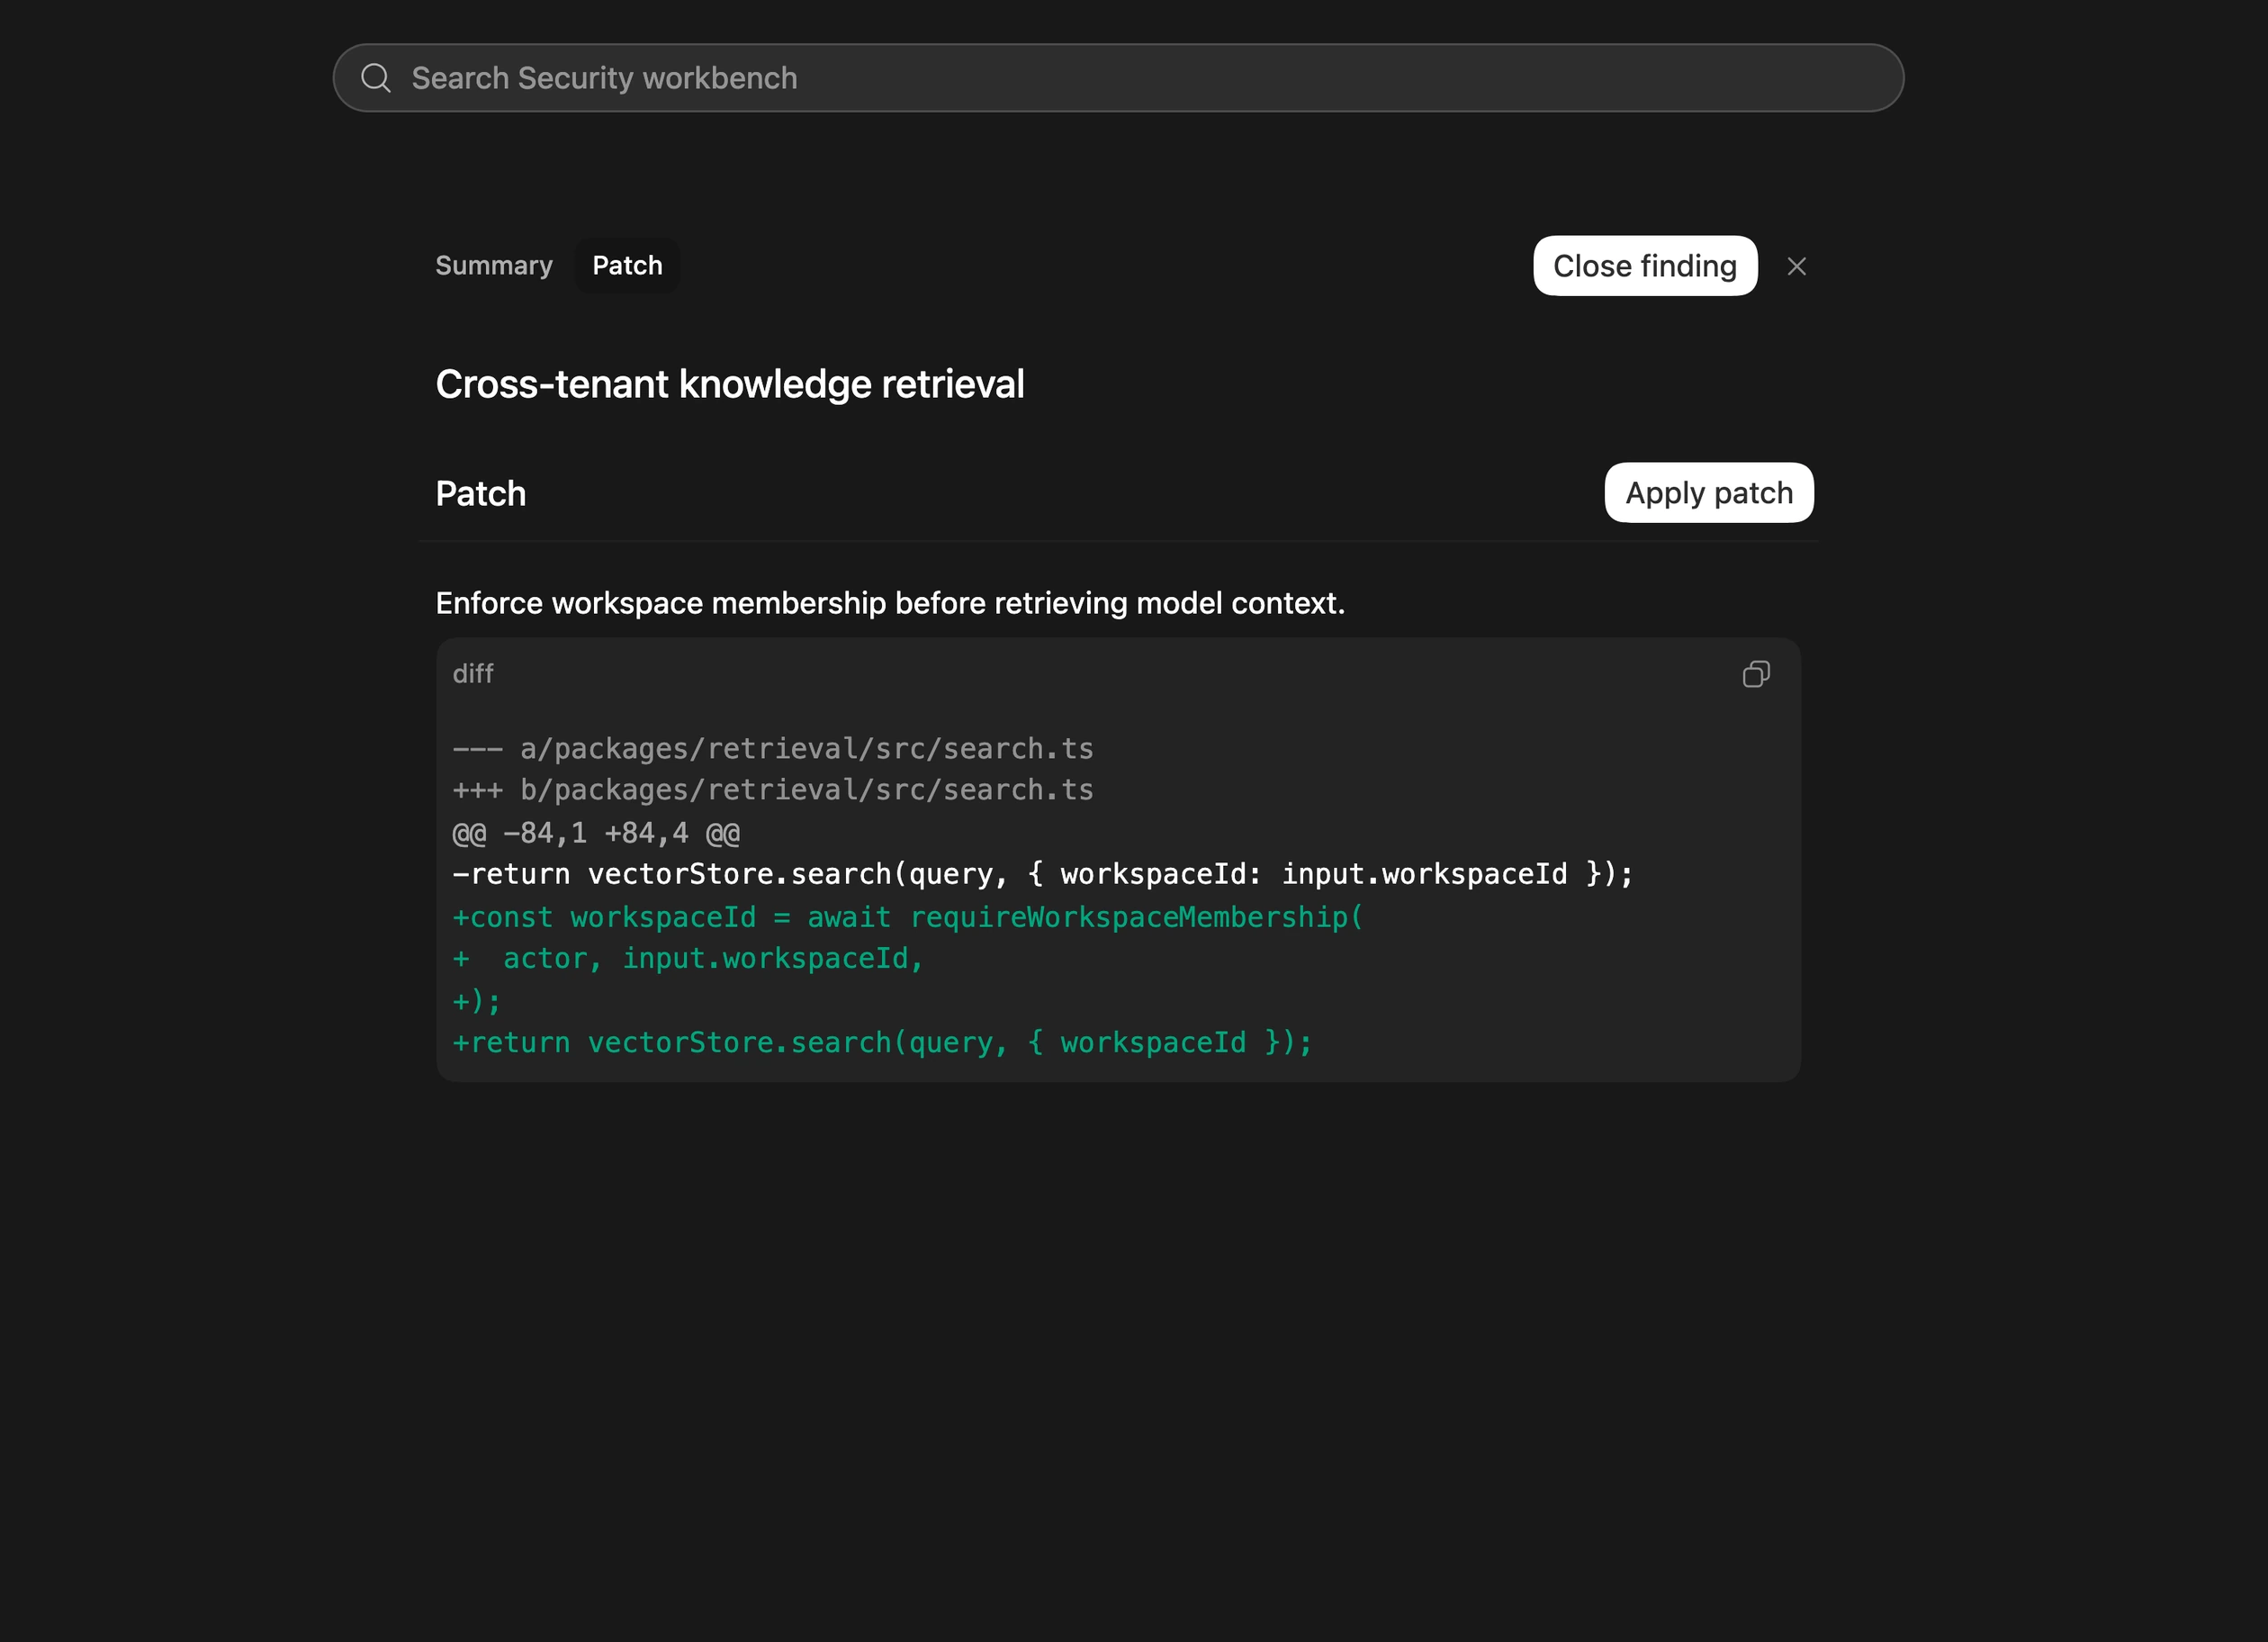
Revise a correção de segurança gerada antes de aplicá-la ao seu checkout.
Corrija um achado em uma conversa
Use o plugin instalado para tratar um achado identificado em uma varredura, um chamado, um aviso de segurança ou outra revisão. Informe o ID do achado e o caminho do relatório. Se tiver um procedimento para reproduzir o problema ou um comando de validação, inclua-o também.
Use $codex-security:fix-finding para corrigir o achado <finding-id> do relatório em <report-path>. Verifique se o problema ocorre neste checkout e corrija-o. Em seguida, teste novamente o cenário da falha original e verifique se o comportamento legítimo foi preservado. Registre todas as verificações que não conseguir concluir.Essa solicitação autoriza alterações no checkout. O Codex pode examinar o repositório em busca dos detalhes técnicos que faltam, mas talvez precise que você esclareça qual política de segurança deve ser aplicada antes de escolher uma correção.
Execute a correção sem interação
Para executar varreduras e gerar patches de forma repetível, use os comandos de validação e geração de patches da CLI independente.
Para executar o plugin instalado pela CLI do Codex, primeiro instale o Codex Security no CODEX_HOME do executor. Por padrão, um executor novo não inclui plugins do Marketplace. Use um checkout ou um job separado para cada achado aceito.
codex exec --sandbox workspace-write 'Use $codex-security:fix-finding para corrigir o achado <finding-id> do relatório em <report-path>. Verifique se o problema ocorre neste checkout e corrija-o. Em seguida, teste novamente o cenário da falha original e verifique se o comportamento legítimo foi preservado. Registre todas as verificações que não conseguir concluir.'Com permissão de escrita no sandbox, o fluxo de trabalho pode editar o código-fonte e os testes. Guarde o patch e as evidências da verificação para revisão. Para obter instruções sobre instalação, configuração de varreduras e gerenciamento de artefatos, consulte Automatize revisões em CI/CD.
Após a verificação, faça o merge da alteração seguindo o processo habitual de revisão de código. Se a verificação estiver incompleta, mantenha o achado aberto e registre o que ainda precisa ser feito.