
Faça a primeira varredura em um repositório do GitHub conectado usando o Codex Security Cloud e analise os achados. Depois, você pode ativar o monitoramento de novos commits.
O Codex Security Cloud executa as varreduras no Codex Cloud. Para fazer uma varredura em um repositório local pelo aplicativo para desktop ou pela CLI, use o plugin do Codex Security, disponível separadamente.
Antes de começar
Use um espaço de trabalho que tenha acesso ao Codex Security Cloud e já esteja configurado para usar o Codex Cloud. Você precisa de permissão para conectar o repositório do GitHub em que deseja fazer a varredura. Durante a configuração, você pode criar um ambiente de nuvem para esse repositório.
Se o plugin estiver indisponível, confirme com o administrador do espaço de trabalho se você tem acesso. Se o repositório não aparecer no seletor de repositórios, use Configurar acesso para verificar a quais organizações e repositórios o aplicativo do GitHub tem acesso. Se você não tiver permissão para conceder acesso, peça ao administrador do GitHub que adicione o repositório.
1. Instale e abra o plugin
- Abra Plug-ins no ChatGPT na Web ou no aplicativo para desktop.
- Procure Codex Security Cloud no marketplace de plugins.
- Instale e ative o plugin. Em seguida, abra o Security Cloud pela lista de plugins instalados ou pela barra lateral.
2. Conecte o GitHub
Confirme se o Codex Cloud está configurado para o seu espaço de trabalho. No plugin, selecione Fazer varredura. Se o plugin solicitar a conexão, selecione Conectar GitHub e entre com sua própria conta do GitHub. Cada pessoa que inicia varreduras precisa ter uma conexão própria e acesso ao repositório.
O Codex Security Cloud não aceita conexões no nível do espaço de trabalho.
3. Inicie uma varredura no repositório
- Em Nova varredura, escolha o repositório.
- Confira o ambiente. A opção Automático cria um ambiente quando você inicia a varredura. Use Personalizar para escolher um ambiente existente. Para saber como configurá-lo, consulte Ambientes do Codex Cloud.
- Em Método de varredura, selecione Varredura única.
- Selecione Criar.
Abra a varredura em Varreduras para acompanhar o andamento. Aguarde a conclusão e confira o status e o alvo informados antes de interpretar os achados. Se a varredura falhar ou for cancelada, considere os resultados disponíveis como parte de uma análise incompleta.
4. Analise os achados e as correções disponíveis
Abra Achados. Use Achados em aberto para analisar os achados com status Novo, Triado ou Em andamento. Pesquise na lista ou use Filtros para restringir os resultados. O gráfico Gravidade e status resume os achados que correspondem aos critérios selecionados.
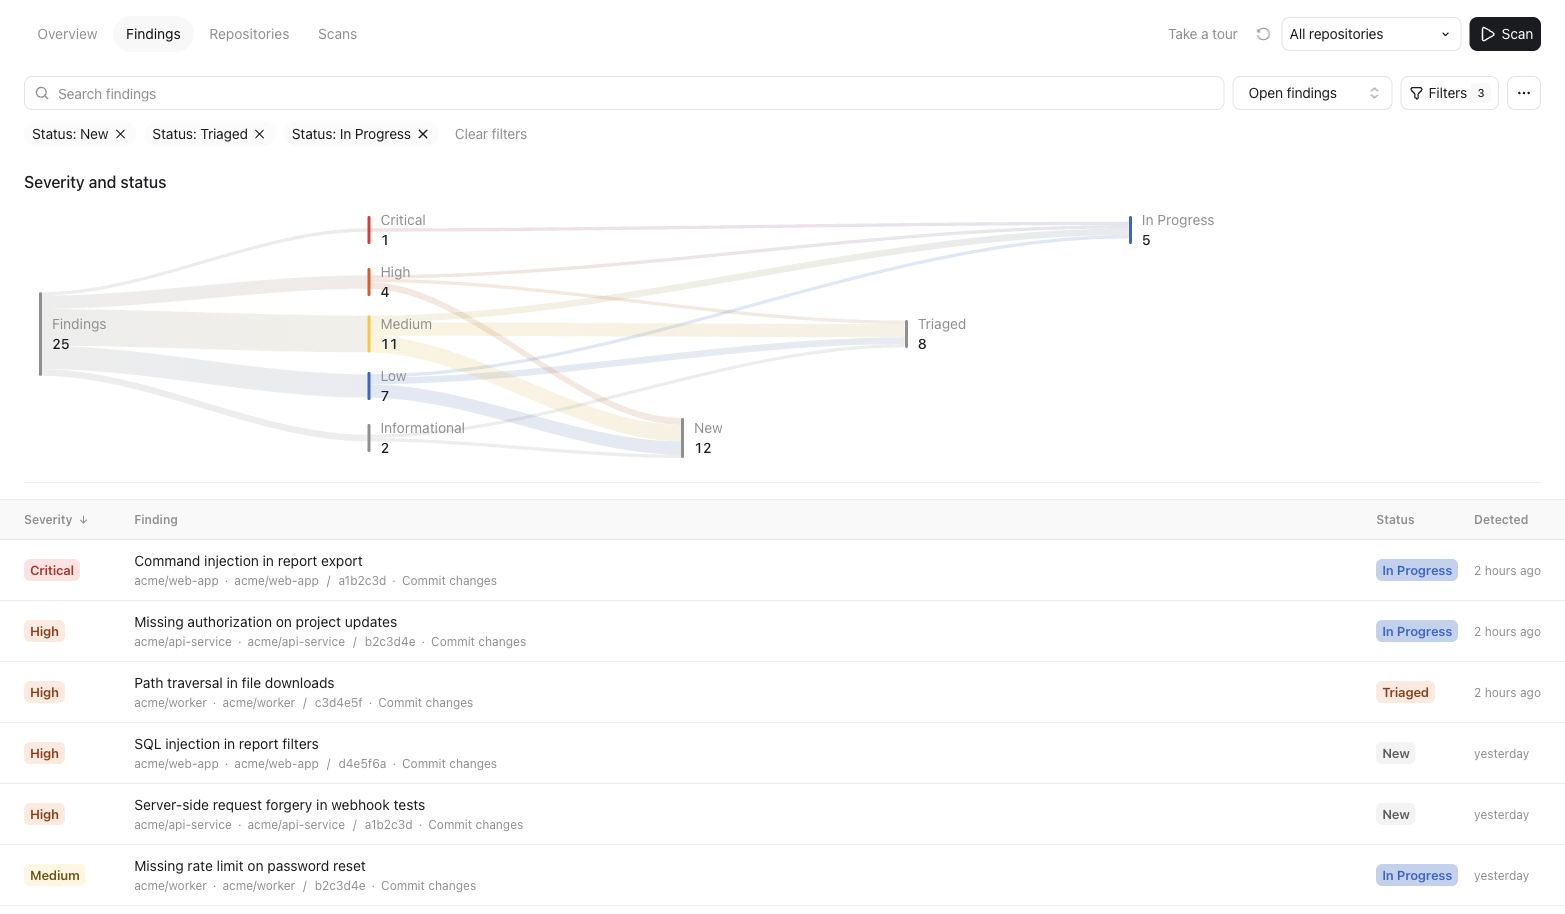
Filtre e analise os achados em aberto. Os repositórios, os achados e as contagens são fictícios.
Abra um achado nos resultados da varredura ou em Achados. Confira o código e a revisão afetados, o caminho que um invasor poderia seguir e as evidências de validação. Leia as hipóteses que ainda precisam de confirmação antes de decidir se o problema se aplica ao seu caso. Uma varredura sem achados não comprova que o repositório está livre de vulnerabilidades.
Se um achado do repositório oferecer a opção Corrigir com o Codex, selecione-a para iniciar uma conversa em que o Codex verifica o achado no código atual, implementa uma correção e executa os testes pertinentes. Nessa conversa, revise as alterações e confira as evidências dos testes.
Já os achados do monitoramento de commits podem incluir uma sugestão de patch. Revise o patch antes de selecionar Criar rascunho de pull request. Como essas ações têm efeitos diferentes, siga o fluxo indicado para cada achado.
5. Monitore novos commits
Depois de analisar a primeira varredura, você pode monitorar as alterações à medida que novos commits chegam.
- Selecione Fazer varredura, escolha o repositório e confira o ambiente.
- Em Método de varredura, selecione Varredura contínua. O Codex Security faz a varredura na branch padrão do repositório.
- Escolha o período em Verificar histórico de commits a partir de. Períodos mais longos fornecem mais contexto, mas a varredura inicial demora mais.
- Se quiser, adicione orientações para delimitar o escopo do modelo de ameaças.
- Selecione Criar.
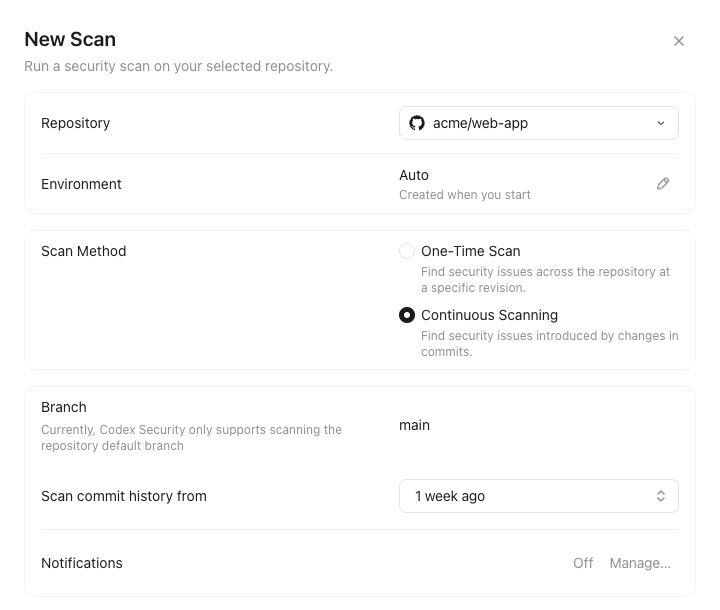
Configure a varredura contínua. O repositório exibido é fictício.
Para ajustar o monitoramento, abra Repositórios, selecione o repositório e abra Configurações de monitoramento. Você pode alterar o ambiente de nuvem, escolher quantos dias do histórico analisar e pausar ou ativar o monitoramento. Selecione Salvar para aplicar as alterações.
O proprietário da varredura, as pessoas com permissão de edição e os administradores do Codex Security podem alterar as configurações de monitoramento. As alterações, inclusive a pausa no monitoramento, afetam a configuração do repositório compartilhada por todos no espaço de trabalho. Se você não puder editá-la, peça ao proprietário da varredura ou a um administrador do Codex Security que faça a alteração.
Em Configurações de monitoramento, revise o modelo de ameaças gerado e acrescente informações sobre a implantação ou a segurança que não seja possível deduzir do código. Consulte Aprimore o modelo de ameaças.
Se tiver dúvidas sobre builds, validação ou interpretação dos resultados, consulte as perguntas frequentes sobre a nuvem. Para revisar pull requests do GitHub, use a Revisão de segurança.