
O Codex Security analisa o código em busca de vulnerabilidades e apresenta evidências que ajudam a investigá-las e corrigi-las. Escolha como executá-lo de acordo com o local onde o código está armazenado e a forma como você prefere revisar os resultados.
Escolha por onde começar
| Use | Quando quiser | Comece por aqui |
|---|---|---|
| Codex Security Cloud | Fazer varreduras no Codex Cloud em repositórios conectados do GitHub ou monitorar novos commits. | Configuração na nuvem |
| Plugin do Codex Security | Fazer uma varredura em um repositório local no Codex e investigar os problemas identificados de forma interativa. | Faça sua primeira varredura local |
| CLI do Codex Security | Executar varreduras repetíveis pelo terminal ou adicionar verificações à CI. | Início rápido com a CLI |
| SDK do Codex Security | Executar varreduras e processar os resultados em um aplicativo ou em uma ferramenta de desenvolvimento. | Guia do SDK |
Para fazer sua primeira varredura local, use o plugin. No aplicativo do ChatGPT para desktop, selecione Codex, instale o Codex Security e abra Segurança na barra lateral. No painel de segurança, você pode consultar as varreduras salvas e revisar os problemas identificados. Também é possível usar o plugin na CLI do Codex.
A CLI e o SDK do Codex Security estão disponíveis no pacote público @openai/codex-security. Para executar varreduras que usam a inferência da OpenAI, é preciso ter acesso ao Codex Security. Consulte o guia de início rápido de cada ferramenta para conferir os requisitos de execução e autenticação.
O Codex Security Cloud é um plugin separado, disponível em prévia de pesquisa na Web e no aplicativo para desktop. Para usá-lo, é preciso ter acesso ao espaço de trabalho, uma conexão com o GitHub e um ambiente compatível no Codex Cloud. Você pode conectar o repositório e criar um ambiente durante a configuração.
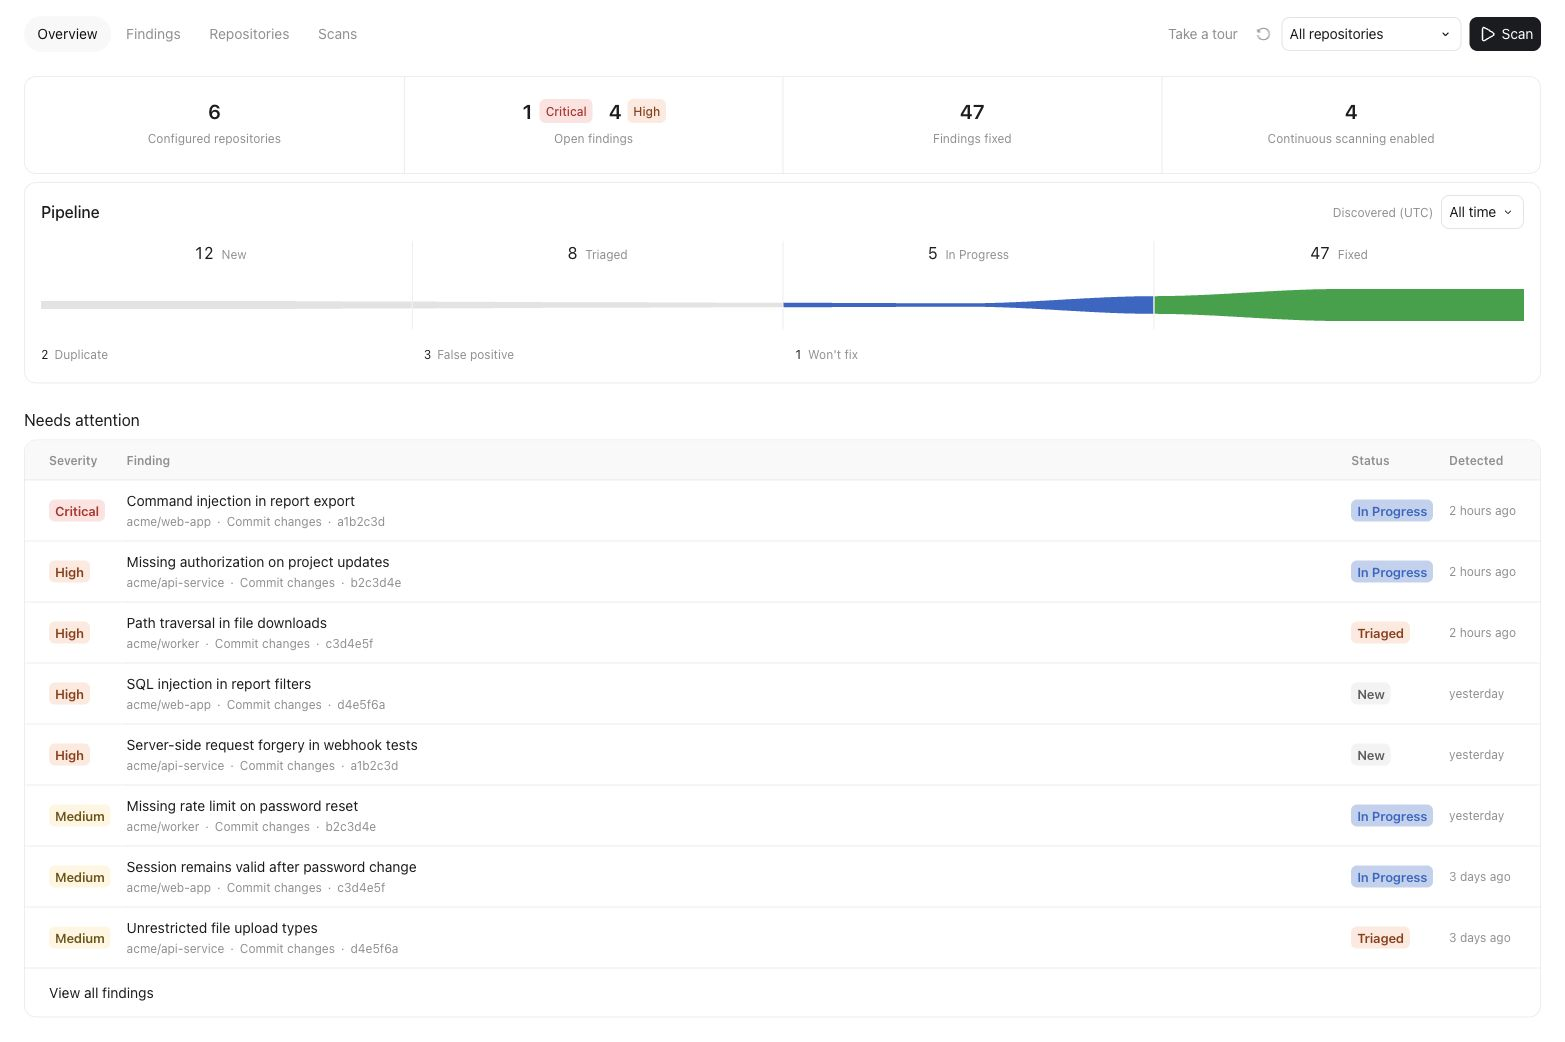
Acompanhe os problemas em aberto e as correções nos vários repositórios. Os repositórios, os problemas e os números deste exemplo são fictícios.
Para saber mais sobre as revisões de segurança publicadas em pull requests do GitHub, consulte Revisão de segurança.
Escolha a próxima tarefa
Depois de uma varredura local, revise o escopo e os problemas identificados antes de decidir como prosseguir.
| Tarefa | Guia |
|---|---|
| Direcionar a varredura a um serviço ou adicionar contexto de segurança | Execute uma varredura de segurança |
| Revisar várias vezes o mesmo repositório ou a mesma pasta | Execute uma varredura aprofundada |
| Verificar um pull request, um commit ou um diff local | Revise as alterações no código |
| Avaliar problemas identificados por outra ferramenta de varredura ou registrados em um sistema de acompanhamento de issues | Faça a triagem das pendências |
| Gerar um patch e verificar se ele resolve o problema | Corrija os problemas identificados e verifique as correções |
| Compartilhar resultados ou definir quem fará as correções | Exporte e acompanhe os problemas identificados |
Para automatizar as varreduras, use os guias da CLI para fazer varreduras em repositórios em lote ou executar varreduras na CI. Consulte os comandos e os valores padrão na referência da CLI.
O Codex Security faz varreduras no código de aplicativos. Para saber quais permissões e controles de sandbox regem o funcionamento do próprio Codex, consulte Aprovações e segurança do agente.