


Codex use case
Automatize as revisões de segurança no GitHub Cloud
Verifique se há riscos de segurança nas alterações propostas antes do merge.
Conecte um repositório e configure os gatilhos de revisão no Codex Security Review.
Best for
- Desenvolvedores que querem receber feedback sobre segurança no fluxo que já usam para revisar pull requests no GitHub.
- Equipes de segurança de aplicações que estão padronizando a revisão das alterações de código propostas.
- Mantenedores de repositórios que ajustam os limiares de inclusão nos relatórios para áreas sensíveis, como autenticação, autorização e pagamentos.
Contents
Automatize as revisões de segurança no GitHub Cloud
Verifique se há riscos de segurança nas alterações propostas antes do merge.
Conecte um repositório e configure os gatilhos de revisão no Codex Security Review.
Conecte um repositório e configure os gatilhos de revisão no Codex Security Review.
Best for
- Desenvolvedores que querem receber feedback sobre segurança no fluxo que já usam para revisar pull requests no GitHub.
- Equipes de segurança de aplicações que estão padronizando a revisão das alterações de código propostas.
- Mantenedores de repositórios que ajustam os limiares de inclusão nos relatórios para áreas sensíveis, como autenticação, autorização e pagamentos.
A maneira mais rápida de automatizar revisões de segurança no GitHub Cloud é usar a revisão de segurança do ChatGPT. Sua organização pode acessar esse recurso na mesma página em que configura as revisões de código do Codex em https://chatgpt.com/codex/cloud/settings/code-review.
A revisão de segurança do Codex examina os riscos de segurança com mais profundidade que a revisão de código. Para isso, analisa o diff do pull request, o contexto relevante do repositório e os modelos de ameaças ou as diretrizes de segurança configurados.
Diferença entre revisão de código e revisão de segurança
A revisão de código avalia a qualidade do código sob vários aspectos de engenharia. Por exemplo, a revisão busca responder à pergunta “Essa alteração pode fazer o produto parar de funcionar ou causar um problema grave de engenharia?” A revisão procura problemas como erros no fluxo de controle, corrupção ou perda de dados, regressões de compatibilidade ou comportamento incorreto da API. Ela se destina aos desenvolvedores de software da organização.
O Codex Security faz uma avaliação especializada e mais aprofundada dos riscos de segurança nas mesmas alterações do PR. A revisão de segurança atende tanto aos desenvolvedores de software que corrigem vulnerabilidades quanto aos engenheiros de segurança de aplicações que protegem os pipelines de CI/CD e o código-fonte. Ela procura problemas como falhas que permitem contornar a autenticação ou a autorização, acesso entre tenants, injeção, análise sintática insegura ou exposição de dados sensíveis.
Configure as revisões de segurança
Há duas opções para configurar as revisões de segurança. A opção de relatórios da revisão automática define quais problemas o Codex publica no PR quando executa a revisão de segurança automaticamente. Por padrão, a gravidade mínima é alta, então o Codex publica apenas problemas de gravidade alta ou crítica.
A opção de revisão manual define quais problemas o Codex publica após alguém solicitar explicitamente uma revisão de segurança. Por padrão, a gravidade mínima é média, então o Codex publica problemas de gravidade média, alta ou crítica.
Com essas opções configuradas, as vulnerabilidades que o Codex publica aparecem no próprio PR.
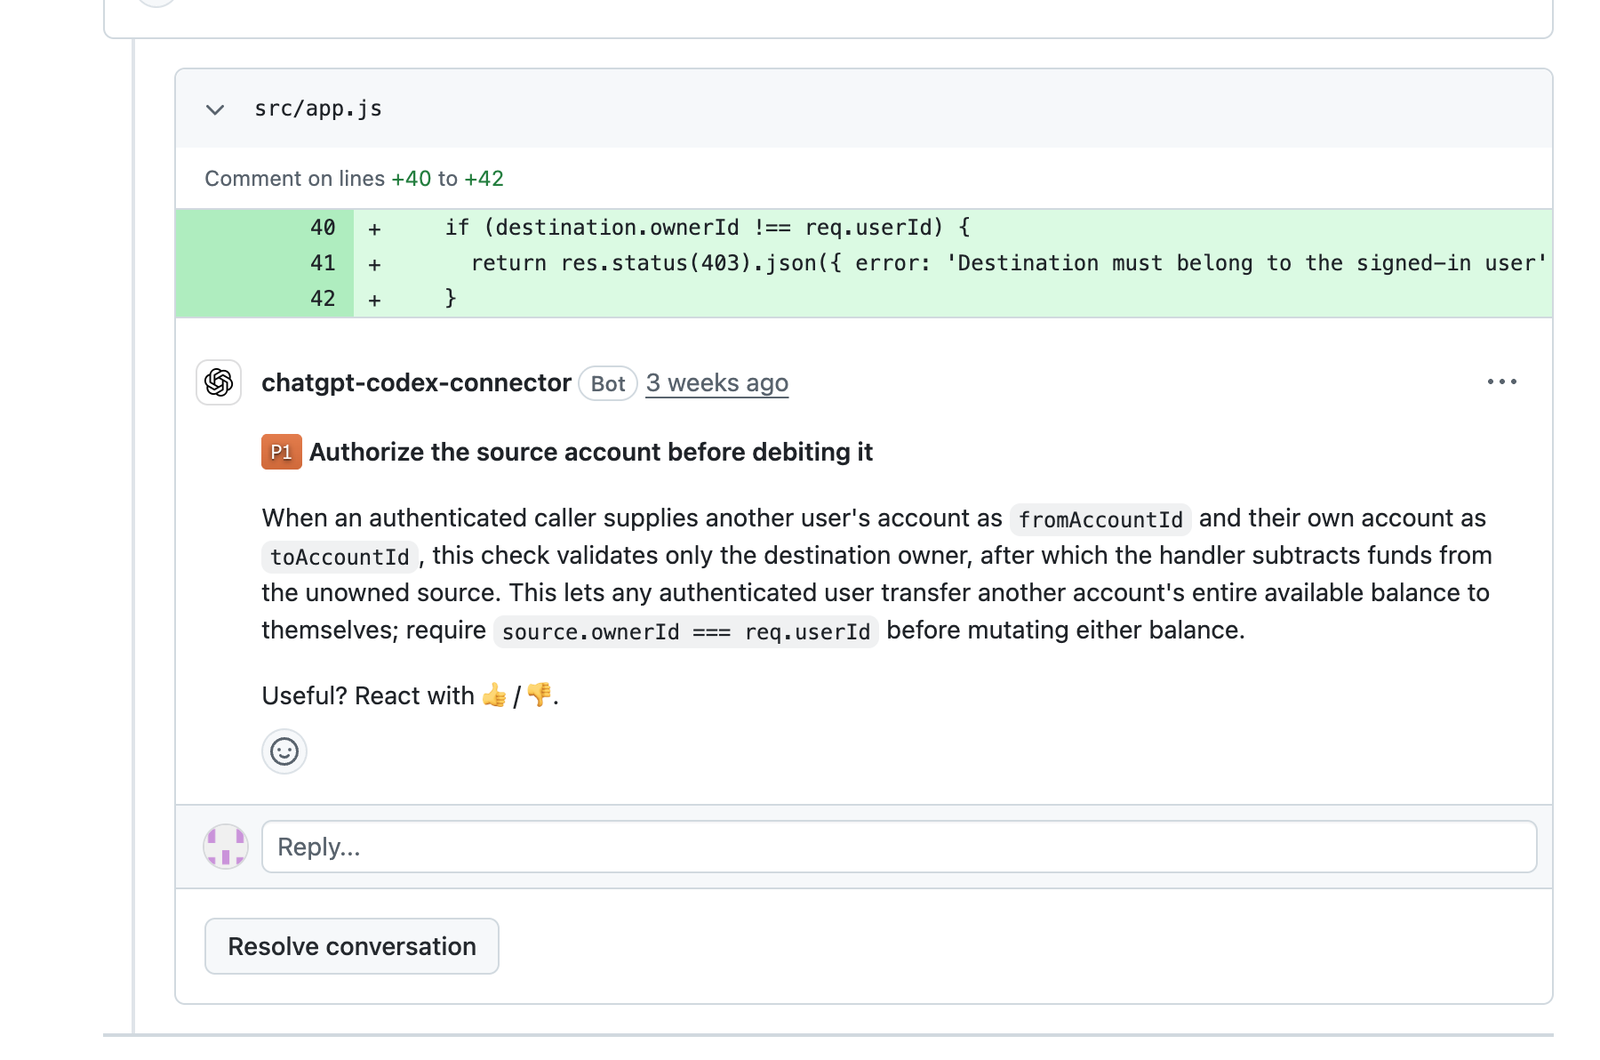
Ao escolher a gravidade mínima para os relatórios automáticos, considere quais problemas a equipe está preparada para investigar regularmente. Para uma investigação específica, use as configurações de revisão manual para obter mais detalhes sobre a questão em análise.
Defina exceções por caminho
Com as exceções por caminho, você pode alterar a gravidade mínima dos problemas publicados no PR do GitHub. Como o risco raramente é o mesmo em todo o repositório, você pode ajustar esse limite conforme o risco de cada caminho.
-
Reduza o limite em caminhos relacionados a autenticação, autorização, pagamentos, criptografia, fluxos de trabalho de CI ou infraestrutura.
-
Mantenha um limite mais alto em áreas de menor risco ou que geram muitos alertas de pouca relevância.
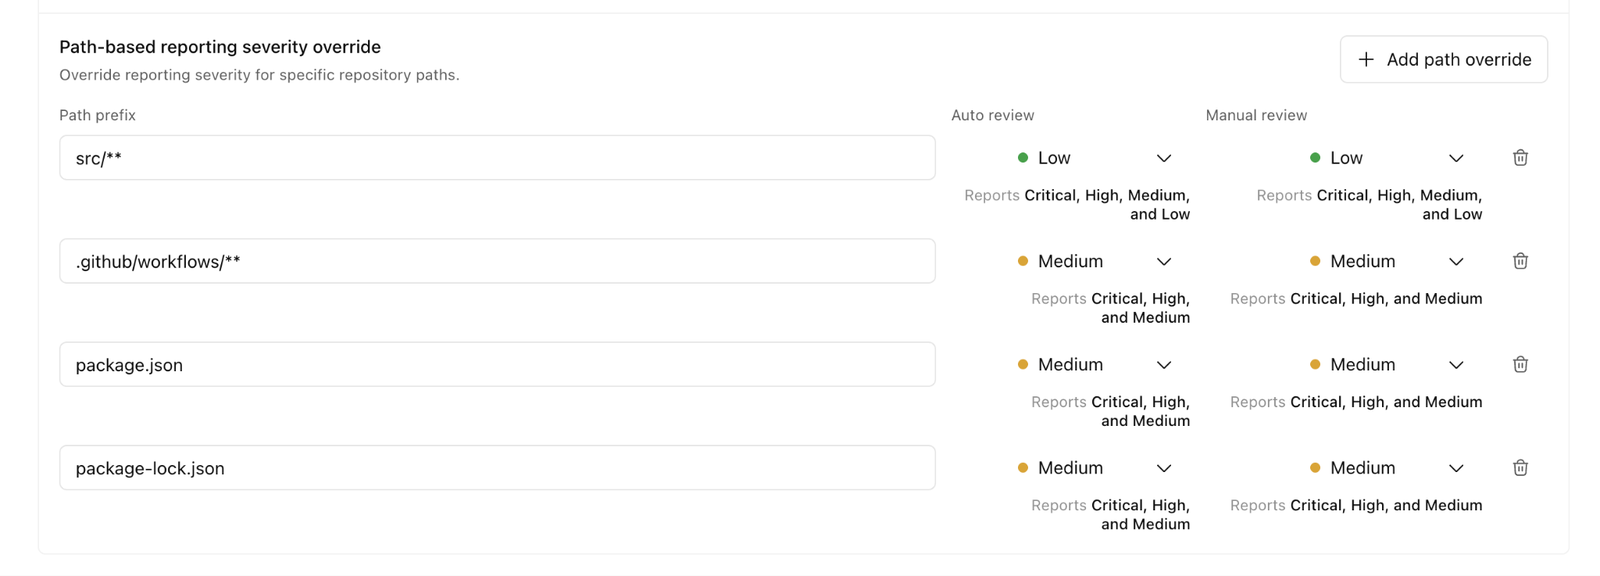
Você pode alterar as exceções por caminho nas configurações do Codex Cloud para o repositório selecionado. No exemplo abaixo, as revisões automáticas de src/** publicam vulnerabilidades de gravidade baixa ou superior. Para alterações nos fluxos de trabalho do GitHub ou nas dependências, a gravidade mínima para publicação é média.
Related use cases

Analise a segurança das alterações no código
Use o plugin Codex Security para examinar um conjunto de alterações no Git, verificar se as...
Automatize as varreduras de segurança na CI
Adicione a CLI do Codex Security ao seu pipeline de CI
Configure o contexto de segurança
Aprenda a preparar e configurar o contexto de que o Codex precisa para realizar revisões e...