


Codex use case
Gestionar los riesgos de la cadena de suministro en CI/CD
Investiga las alertas sobre dependencias y revisa las actualizaciones de paquetes para detectar riesgos de seguridad.
Con la CLI de Codex Security, evalúa cómo afectan las dependencias de terceros a la seguridad de tu aplicación. Clasifica y valida las alertas de Dependabot y ejecuta análisis de seguridad cuando se agreguen o actualicen paquetes.
Best for
- Equipos de seguridad de aplicaciones que deciden qué alertas sobre dependencias requieren intervención.
- Desarrolladores que evalúan paquetes recién incorporados o actualizaciones de dependencias.
- Equipos de plataforma que incorporan a sus pipelines de CI/CD análisis de seguridad que se ejecutan cuando cambian las dependencias.
Contents
Gestionar los riesgos de la cadena de suministro en CI/CD
Investiga las alertas sobre dependencias y revisa las actualizaciones de paquetes para detectar riesgos de seguridad.
Con la CLI de Codex Security, evalúa cómo afectan las dependencias de terceros a la seguridad de tu aplicación. Clasifica y valida las alertas de Dependabot y ejecuta análisis de seguridad cuando se agreguen o actualicen paquetes.
Con la CLI de Codex Security, evalúa cómo afectan las dependencias de terceros a la seguridad de tu aplicación. Clasifica y valida las alertas de Dependabot y ejecuta análisis de seguridad cuando se agreguen o actualicen paquetes.
Best for
- Equipos de seguridad de aplicaciones que deciden qué alertas sobre dependencias requieren intervención.
- Desarrolladores que evalúan paquetes recién incorporados o actualizaciones de dependencias.
- Equipos de plataforma que incorporan a sus pipelines de CI/CD análisis de seguridad que se ejecutan cuando cambian las dependencias.
Puedes usar la CLI de Codex Security para evaluar las dependencias de tu código, por ejemplo, cuando agregas una dependencia o la actualizas a una versión más reciente. Esto resulta especialmente útil para evitar que los paquetes vulnerables pongan en riesgo la cadena de suministro. Para hacerlo, incluye comandos de la CLI de Codex Security en tus flujos de trabajo personalizados.
Validar las alertas de Dependabot
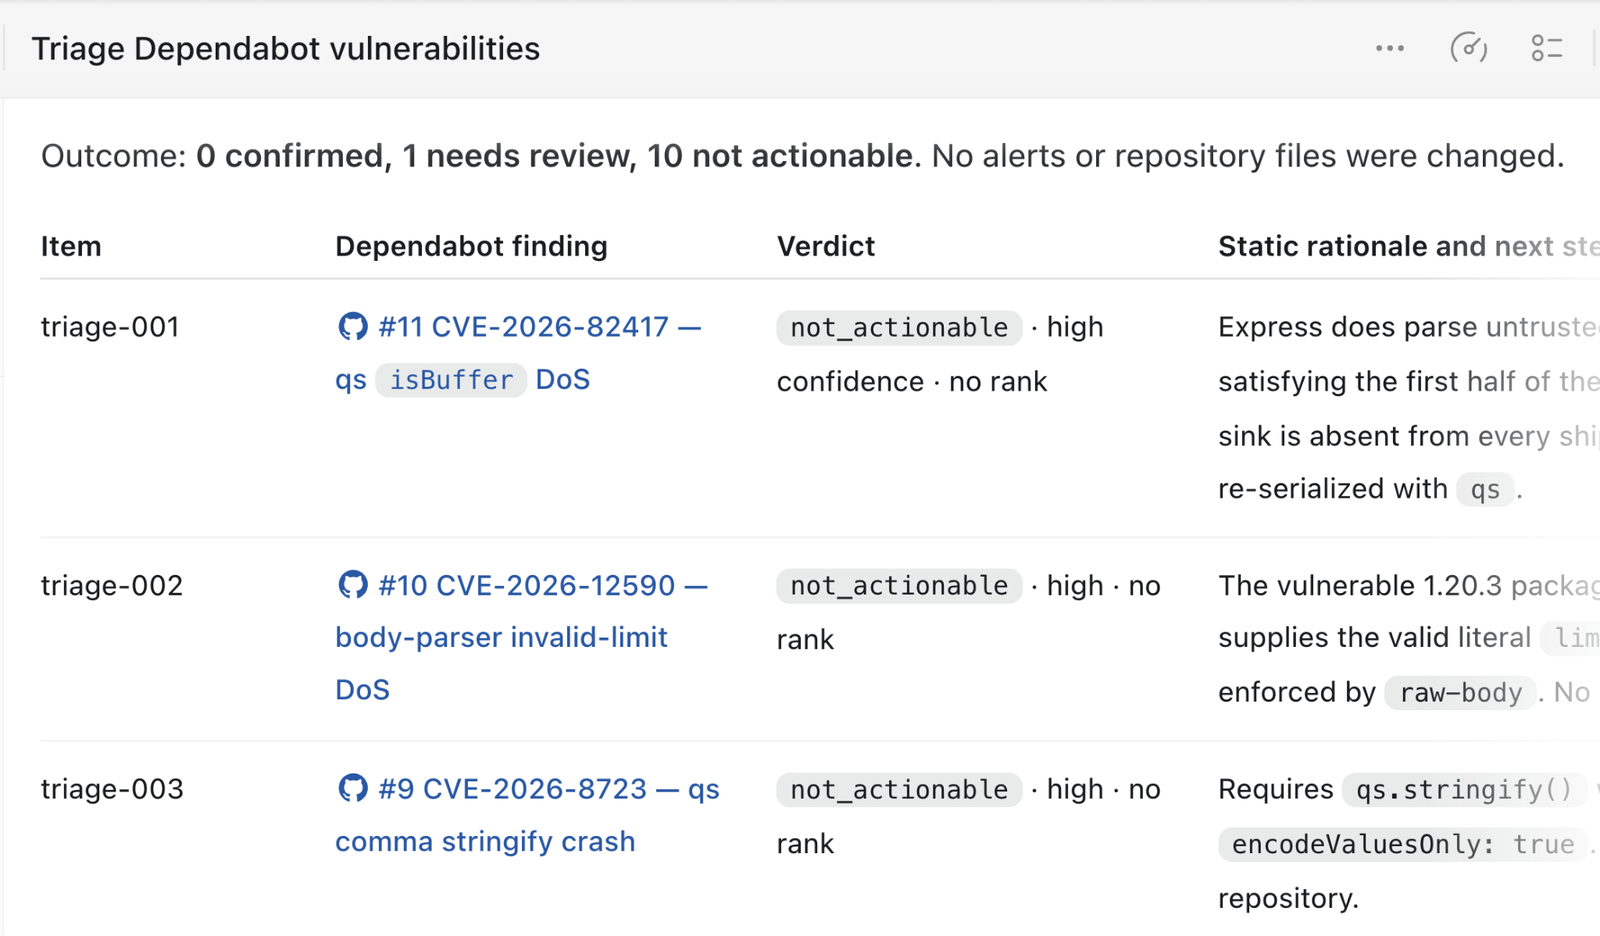
Codex Security ofrece una habilidad para comprobar si el código afectado por vulnerabilidades conocidas en componentes de terceros es alcanzable y si esas vulnerabilidades se pueden explotar. Esto incluye las vulnerabilidades que reporta Dependabot. Puedes ejecutar la habilidad directamente desde la interfaz de usuario o desde la CLI.
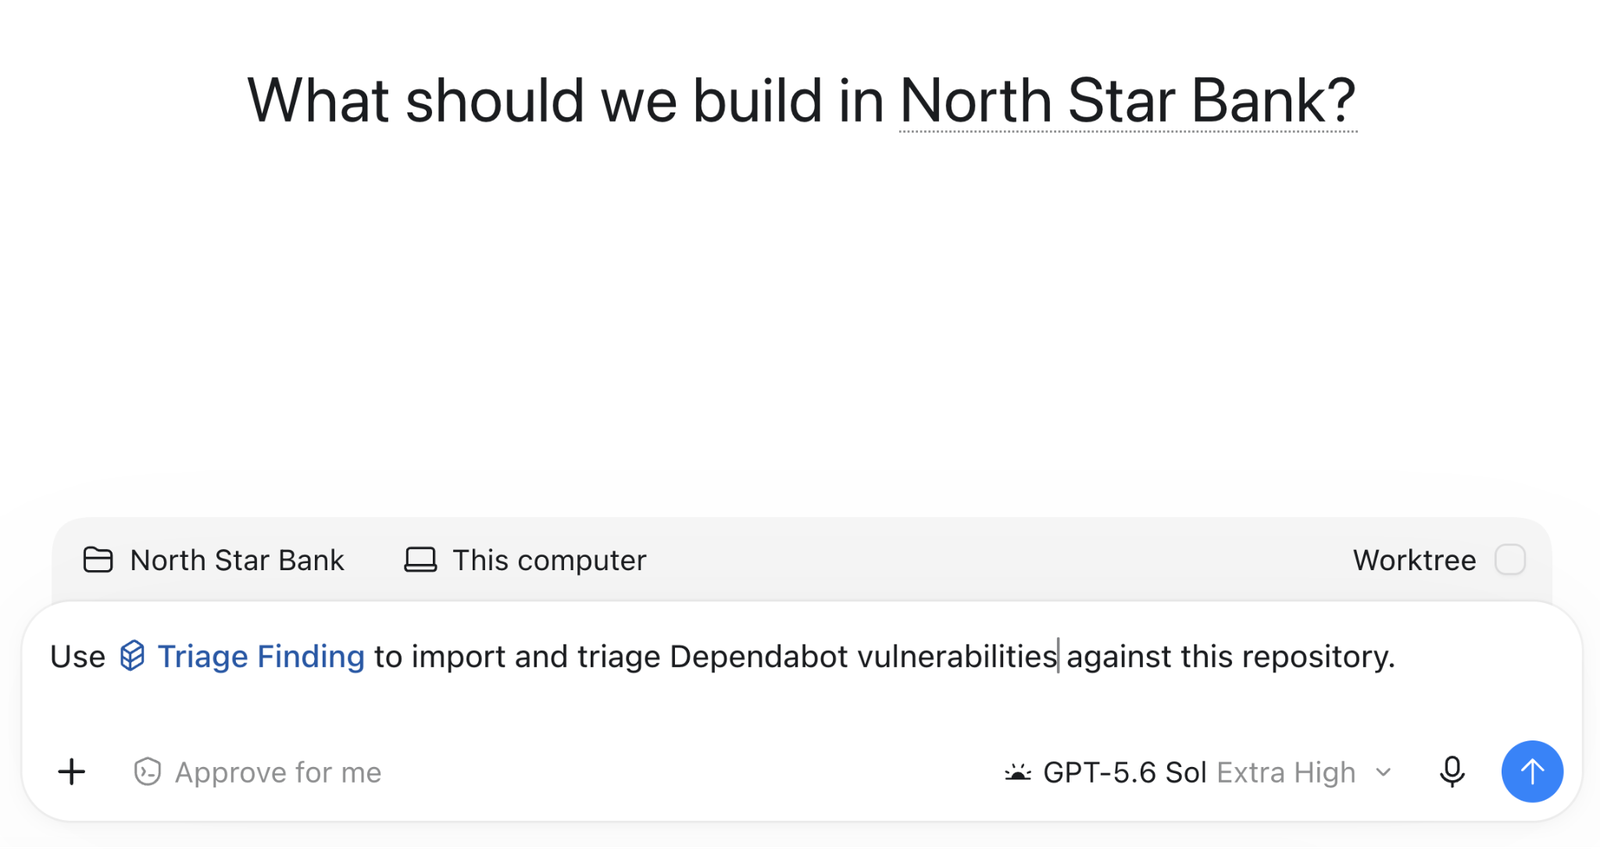
Codex evaluará cada alerta de Dependabot y luego presentará un registro de los riesgos. Para cada riesgo, explicará por qué confirmó o descartó la alerta correspondiente.
Ejecutar análisis cuando cambian las versiones de los paquetes
Cuando cambia la versión de una dependencia, también puedes ejecutar análisis de seguridad sobre su versión más reciente.
name: Codex Security dependency scan

on:
  pull_request:
    paths:
      - package.json
      - package-lock.json

permissions:
  contents: read

jobs:
  scan:
    name: Scan dependency changes
    if: github.event.pull_request.head.repo.full_name == github.repository
    runs-on: ubuntu-24.04
    timeout-minutes: 45
    steps:
      - name: Set up the Ubuntu sandbox
        run: |
          sudo apt-get update
          sudo apt-get install --yes bubblewrap apparmor-profiles
          sudo apparmor_parser -r /usr/share/apparmor/extra-profiles/bwrap-userns-restrict

      - name: Set up Node.js
        uses: actions/setup-node@820762786026740c76f36085b0efc47a31fe5020 # v7
        with:
          node-version: "26"

      - name: Set up Python
        uses: actions/setup-python@5fda3b95a4ea91299a34e894583c3862153e4b97 # v7
        with:
          python-version: "3.14"

      - name: Install Codex Security
        run: |
          set -euo pipefail
          npm install \
            --prefix "$RUNNER_TEMP/codex-security" \
            --ignore-scripts \
            --no-audit \
            --no-fund \
            @openai/codex-security

      - name: Verify Codex Security
        env:
          CODEX_SECURITY_BIN: ${{ runner.temp }}/codex-security/node_modules/.bin/codex-security
        run: |
          set -euo pipefail
          test -x "$CODEX_SECURITY_BIN"
          "$CODEX_SECURITY_BIN" --version

      - name: Check out the pull request
        uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7
        with:
          ref: ${{ github.event.pull_request.head.sha }}
          fetch-depth: 0
          persist-credentials: false

      - name: Install project dependencies
        run: |
          set -euo pipefail
          npm ci --ignore-scripts --no-audit --no-fund

      - name: Run full repository scan
        env:
          OPENAI_API_KEY: ${{ secrets.CODEX_SECURITY_API_KEY }}
          CODEX_SECURITY_BIN: ${{ runner.temp }}/codex-security/node_modules/.bin/codex-security
          CODEX_SECURITY_STATE_DIR: ${{ runner.temp }}/codex-security-state
          SCAN_DIR: ${{ runner.temp }}/codex-security-results
        run: |
          set -euo pipefail
          "$CODEX_SECURITY_BIN" scan . \
            --auth api-key \
            --output-dir "$SCAN_DIR" \
            --fail-on-severity high \
            --json > "$RUNNER_TEMP/codex-security.json"

      - name: Preserve scan results
        if: always()
        uses: actions/upload-artifact@043fb46d1a93c77aae656e7c1c64a875d1fc6a0a # v7
        with:
          name: codex-security-dependency-results
          path: |
            ${{ runner.temp }}/codex-security-results
            ${{ runner.temp }}/codex-security.json
          if-no-files-found: warn
          retention-days: 7
Related use cases

Analizar la seguridad de los cambios en el código
Usa el complemento Codex Security para examinar un conjunto de cambios en Git, verificar las...

Analizar varios repositorios
Usa la CLI de Codex Security para analizar los repositorios de una lista en commits...

Automatiza las revisiones de seguridad en GitHub Cloud
Conecta un repositorio y configura cuándo se activan las revisiones con Codex Security Review.