
Usa Codex Security Cloud para ejecutar un primer análisis de un repositorio de GitHub conectado y luego revisa los hallazgos. Después, puedes activar el monitoreo de nuevos commits.
Codex Security Cloud ejecuta los análisis en Codex Cloud. Para analizar un repositorio local desde la aplicación de escritorio o la CLI, usa el complemento de Codex Security, que se instala por separado.
Antes de empezar
Usa un Espacio de trabajo que tenga acceso a Codex Security Cloud y en el que ya esté configurado Codex Cloud. Necesitas permiso para conectar el repositorio de GitHub que quieres analizar. Puedes crear el entorno en la nube del repositorio durante la configuración.
Si el complemento no está disponible, consulta con el administrador de tu Espacio de trabajo si tienes acceso. Si un repositorio no aparece en el selector de repositorios, usa Configurar acceso para verificar a qué organización y repositorios tiene acceso la aplicación de GitHub. Si no tienes permiso para conceder acceso, pídele al administrador de GitHub que agregue el repositorio.
1. Instala y abre el complemento
- Abre Complementos en ChatGPT desde la web o la aplicación de escritorio.
- Busca Codex Security Cloud en el Marketplace de complementos.
- Instala y activa el complemento. Luego, abre Security Cloud desde la lista de complementos instalados o desde la barra lateral.
2. Conecta GitHub
Confirma que Codex Cloud esté configurado para tu Espacio de trabajo. En el complemento, selecciona Analizar. Si se te solicita, selecciona Conectar GitHub e inicia sesión con tu propia cuenta de GitHub. Cada persona que inicie análisis necesita su propia conexión y acceso al repositorio.
Codex Security Cloud no admite conexiones para todo el Espacio de trabajo.
3. Inicia un análisis del repositorio
- En Nuevo análisis, elige el repositorio.
- Revisa el entorno. La opción Automático crea un entorno al iniciar el análisis. Usa Personalizar para elegir un entorno existente. Consulta los detalles de configuración en Entornos de Codex Cloud.
- En Método de análisis, selecciona Análisis único.
- Selecciona Crear.
Abre el análisis en Análisis para ver cómo avanza. Espera a que termine y, antes de interpretar los hallazgos, comprueba el estado que indica el informe y qué se analizó. Si el análisis falla o se cancela, ten en cuenta que los resultados disponibles corresponden a una revisión incompleta.
4. Revisa los hallazgos y las correcciones disponibles
Abre Hallazgos. Usa Hallazgos abiertos para revisar los hallazgos cuyo estado sea Nuevo, Clasificado o En curso. Busca en la lista o usa Filtros para acotar los resultados. El gráfico Gravedad y estado resume los hallazgos que coinciden con los criterios seleccionados.
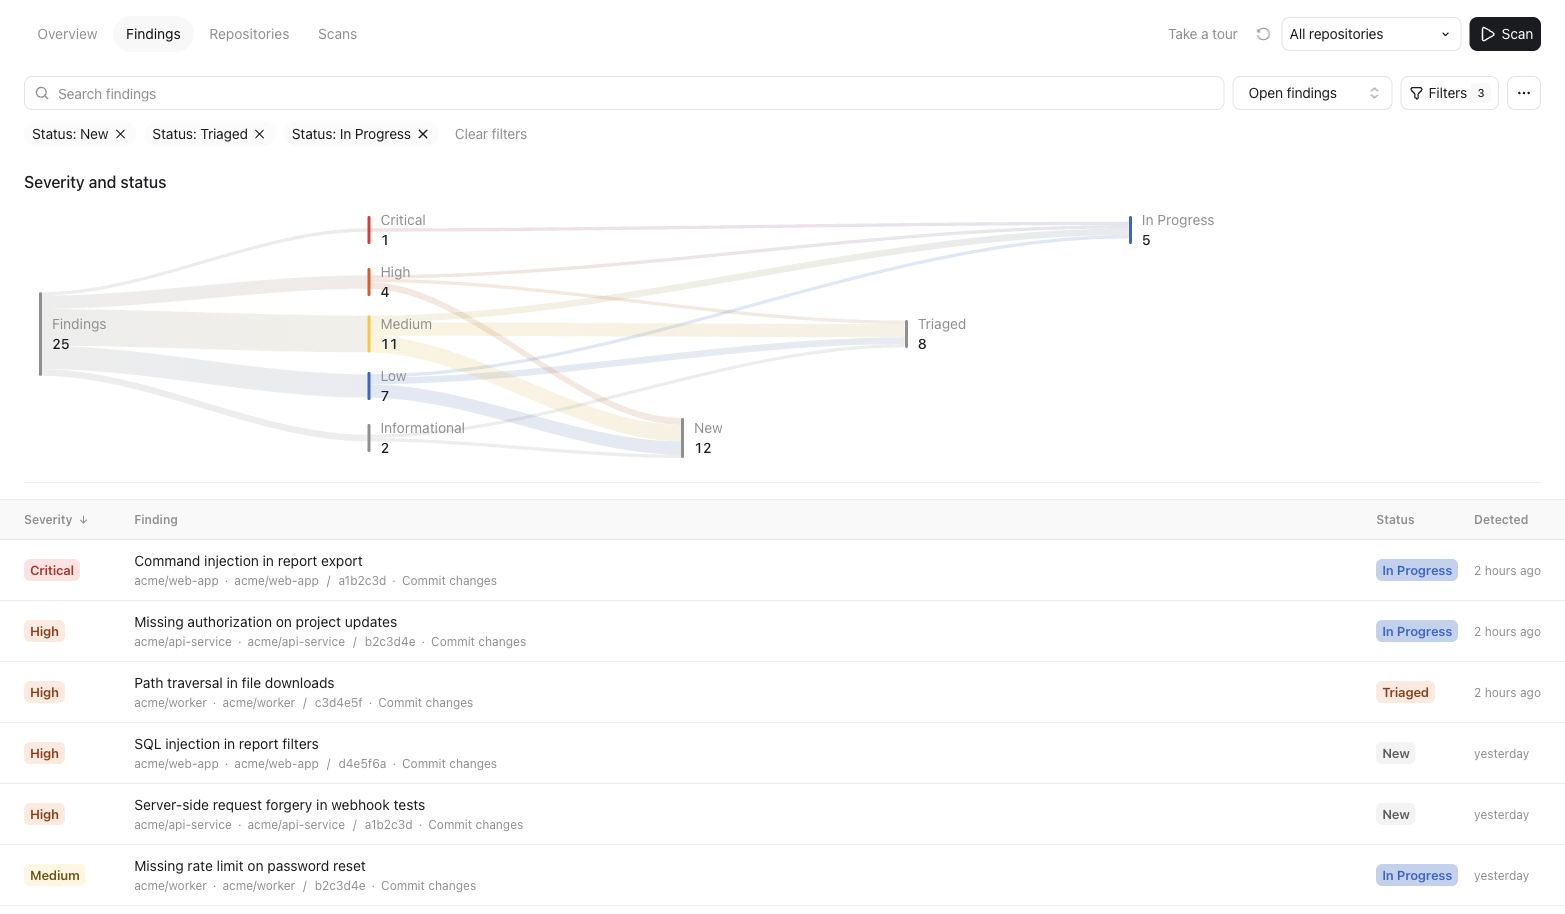
Filtra y revisa los hallazgos abiertos. Los repositorios, los hallazgos y las cifras son ficticios.
Abre un hallazgo desde el análisis o desde Hallazgos. Revisa el código afectado y la revisión a la que corresponde, los pasos que podría seguir un atacante y las evidencias de validación. Antes de decidir si el problema se aplica a tu caso, lee los supuestos que aún estén por confirmar. Que un análisis no arroje hallazgos no demuestra que el repositorio esté libre de vulnerabilidades.
Si un hallazgo del repositorio ofrece la opción Corregir con Codex, al seleccionarla se inicia una conversación con Codex para verificar el hallazgo en el código actual, implementar una corrección y ejecutar las pruebas pertinentes. Revisa los cambios y los resultados de las pruebas en esa conversación.
Los hallazgos del monitoreo de commits pueden ofrecer, en cambio, un parche sugerido. Revisa el parche antes de seleccionar Crear un borrador de pull request. Estas acciones tienen efectos distintos, así que sigue los pasos que se muestran para cada hallazgo.
5. Monitorea los nuevos commits
Una vez que hayas revisado el primer análisis, puedes monitorear los cambios a medida que lleguen nuevos commits:
- Selecciona Analizar, elige el repositorio y revisa el entorno.
- En Método de análisis, selecciona Análisis continuo. Codex Security analiza la rama predeterminada del repositorio.
- En Analizar el historial de commits desde, elige el período. Un período más largo aporta más contexto, pero el análisis inicial tarda más.
- Si quieres, agrega indicaciones para delimitar el alcance del modelo de amenazas.
- Selecciona Crear.
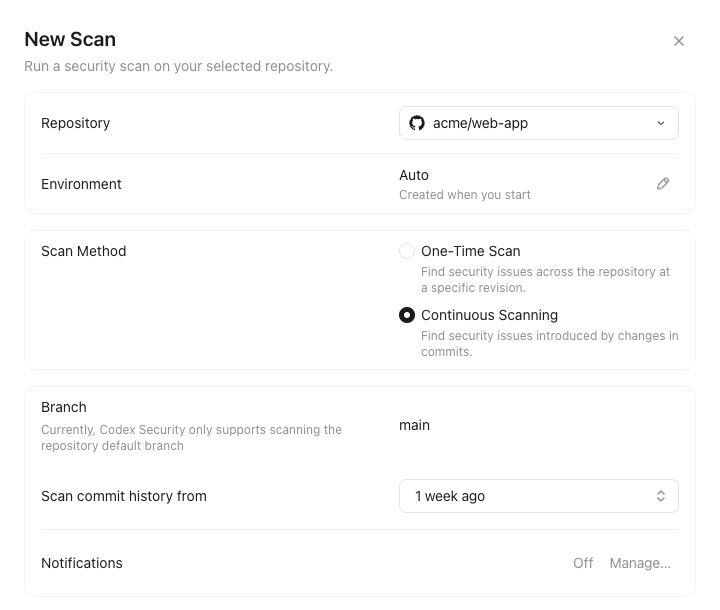
Configura el análisis continuo. El repositorio que se muestra es ficticio.
Para ajustar el monitoreo, abre Repositorios, selecciona el repositorio y abre Configuración del monitoreo. Puedes cambiar el entorno en la nube, elegir cuántos días del historial quieres revisar y pausar o activar el monitoreo. Selecciona Guardar para aplicar los cambios.
El propietario del análisis, las personas con permiso de edición y los administradores de Codex Security pueden cambiar la configuración del monitoreo. Cualquier cambio, incluida la pausa del monitoreo, se aplica a la configuración compartida de ese repositorio en el Espacio de trabajo y afecta a todos los que la usan. Si no puedes editar la configuración, pídele ayuda al propietario del análisis o a un administrador de Codex Security.
Revisa el modelo de amenazas generado en Configuración del monitoreo y actualízalo con información sobre el despliegue o la seguridad que no se pueda deducir del código. Consulta Cómo mejorar el modelo de amenazas.
Si tienes preguntas sobre las compilaciones, la validación o la interpretación de los resultados, consulta las preguntas frecuentes sobre Codex Security Cloud. Para revisar pull requests de GitHub, usa Revisión de seguridad.