
Codex Security revisa el código en busca de vulnerabilidades y te muestra evidencia para que puedas investigarlas y corregirlas. Elige cómo ejecutarlo según dónde esté alojado tu código y cómo quieras revisar los resultados.
Elige por dónde empezar
| Usa | Si quieres | Empieza aquí |
|---|---|---|
| Codex Security Cloud | Analizar repositorios de GitHub conectados en Codex Cloud o monitorear nuevos commits. | Configuración en la nube |
| Complemento de Codex Security | Analizar un repositorio local en Codex y revisar los hallazgos de forma interactiva. | Ejecuta tu primer análisis local |
| CLI de Codex Security | Ejecutar análisis reproducibles desde la terminal o agregar comprobaciones a la CI. | Guía de inicio rápido de la CLI |
| SDK de Codex Security | Ejecutar análisis y procesar los resultados en una aplicación o herramienta de desarrollo. | Guía del SDK |
Para tu primer análisis local, usa el complemento. En la aplicación de escritorio de ChatGPT, selecciona Codex, instala Codex Security y abre Seguridad en la barra lateral. En el panel de seguridad puedes revisar los análisis y hallazgos guardados. También puedes usar el complemento en la CLI de Codex.
La CLI y el SDK de Codex Security se distribuyen en el paquete público @openai/codex-security. Para ejecutar análisis que usan inferencia de OpenAI, necesitas acceso a Codex Security. Consulta los requisitos de ejecución y autenticación en cada guía de inicio rápido.
Codex Security Cloud es un complemento independiente disponible en versión preliminar de investigación en la web y en la aplicación de escritorio. Requiere acceso al Espacio de trabajo, una conexión a GitHub y un entorno compatible de Codex Cloud. Durante la configuración, puedes conectar el repositorio y crear un entorno.
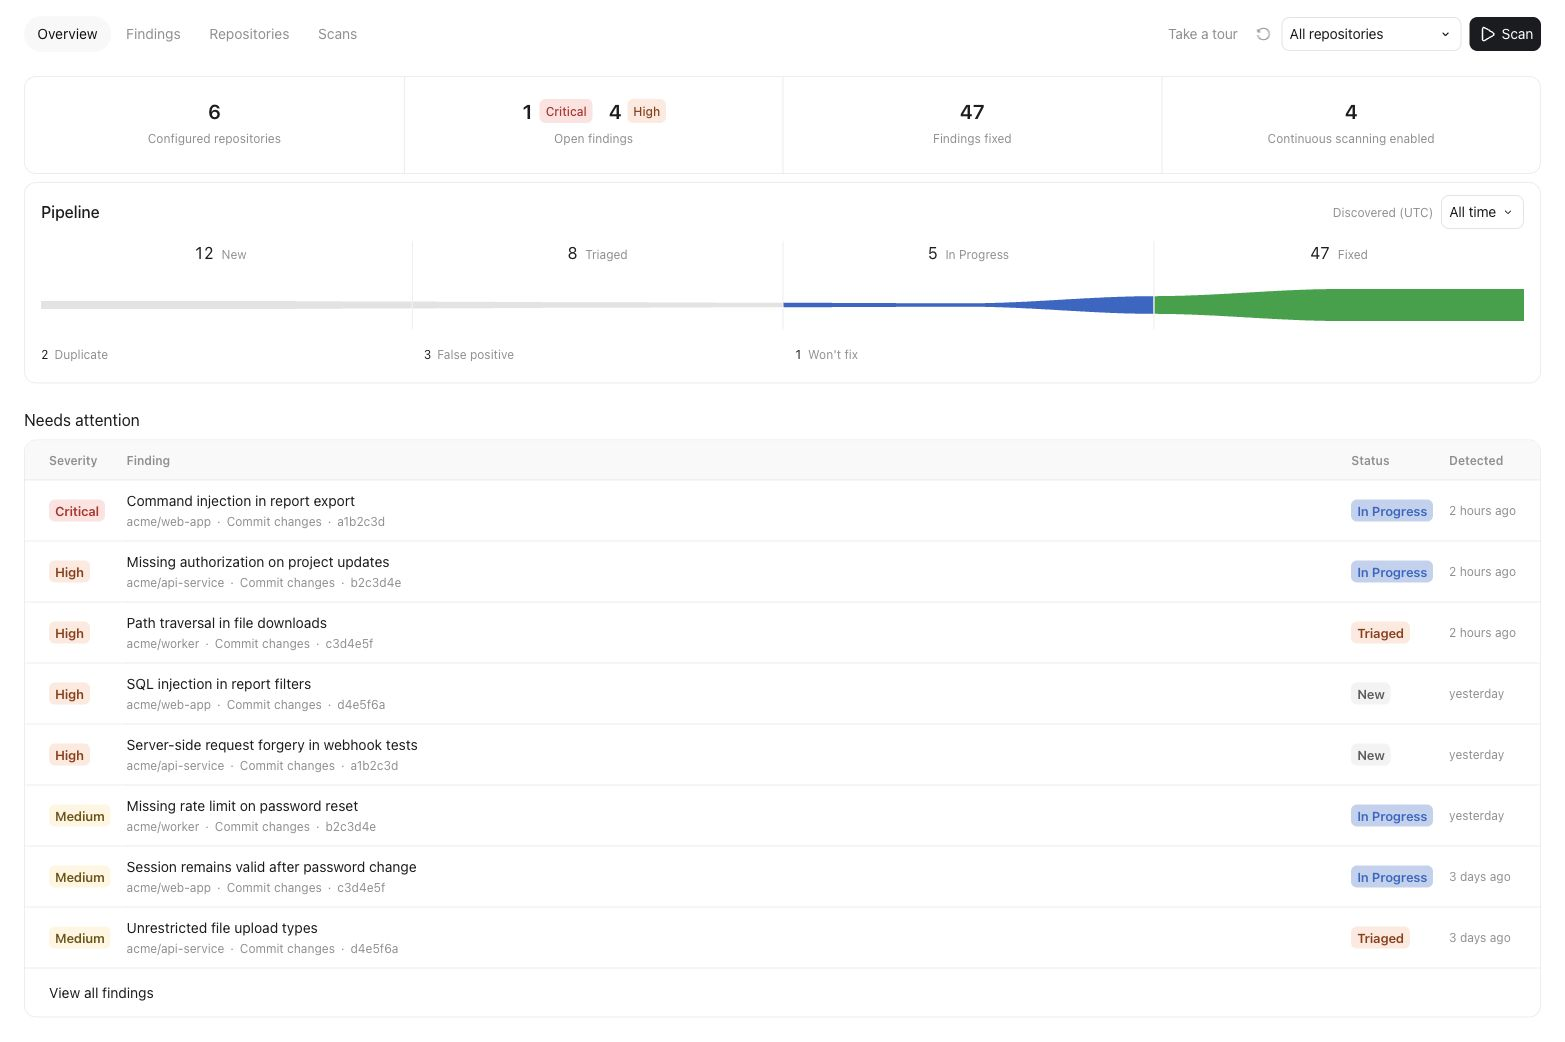
Da seguimiento a los hallazgos abiertos y a las correcciones en varios repositorios. Los repositorios, los hallazgos y las cifras de este ejemplo son ficticios.
Para obtener información sobre las revisiones de seguridad que se publican en los pull requests de GitHub, consulta Revisión de seguridad.
Elige la siguiente tarea
Después de un análisis local, revisa su alcance y sus hallazgos antes de decidir cómo continuar.
| Tarea | Guía |
|---|---|
| Centrar un análisis en un servicio o agregar contexto de seguridad | Ejecuta un análisis de seguridad |
| Revisar varias veces el mismo repositorio o la misma carpeta | Ejecuta un análisis en profundidad |
| Revisar un pull request, un commit o un diff local | Revisa los cambios en el código |
| Evaluar hallazgos de otra herramienta de análisis o de un sistema de seguimiento de incidencias | Clasifica los hallazgos pendientes |
| Generar un parche y comprobar si resuelve el problema | Corrige y verifica los hallazgos |
| Compartir los resultados o asignar tareas de corrección | Exporta los hallazgos y dales seguimiento |
Para automatizar los análisis, usa las guías de la CLI para analizar repositorios por lotes o ejecutar análisis en CI. Consulta los comandos y sus valores predeterminados en la referencia de la CLI.
Codex Security analiza el código de las aplicaciones. Para conocer los permisos y controles del sandbox que rigen el funcionamiento de Codex, consulta Aprobaciones y seguridad del agente.