


Codex use case
Automatiza las revisiones de seguridad en GitHub Cloud
Revisa los cambios propuestos para detectar riesgos de seguridad antes de fusionarlos.
Conecta un repositorio y configura cuándo se activan las revisiones con Codex Security Review.
Best for
- Desarrolladores que quieren recibir comentarios sobre seguridad en su flujo habitual de Pull Requests en GitHub.
- Equipos de seguridad de aplicaciones que establecen un proceso uniforme para revisar los cambios de código propuestos.
- Responsables de repositorios que ajustan los umbrales para reportar hallazgos en áreas sensibles como la autenticación, la autorización y los pagos.
Contents
Automatiza las revisiones de seguridad en GitHub Cloud
Revisa los cambios propuestos para detectar riesgos de seguridad antes de fusionarlos.
Conecta un repositorio y configura cuándo se activan las revisiones con Codex Security Review.
Conecta un repositorio y configura cuándo se activan las revisiones con Codex Security Review.
Best for
- Desarrolladores que quieren recibir comentarios sobre seguridad en su flujo habitual de Pull Requests en GitHub.
- Equipos de seguridad de aplicaciones que establecen un proceso uniforme para revisar los cambios de código propuestos.
- Responsables de repositorios que ajustan los umbrales para reportar hallazgos en áreas sensibles como la autenticación, la autorización y los pagos.
La forma más rápida de automatizar las revisiones de seguridad en GitHub Cloud es usar la función de revisión de seguridad de ChatGPT. Tu organización puede acceder a ella desde la misma interfaz que usa para las revisiones de código de Codex en https://chatgpt.com/codex/cloud/settings/code-review.
La revisión de seguridad de Codex evalúa los riesgos de seguridad con mayor profundidad que la revisión de código. Para ello, analiza las diferencias de código del pull request, el contexto relevante del repositorio y los modelos de amenazas o las pautas de seguridad que se hayan configurado.
Diferencia entre la revisión de código y la revisión de seguridad
La revisión de código evalúa la calidad del código desde una perspectiva amplia de ingeniería. Por ejemplo, plantea la pregunta “¿Podría este cambio hacer que el producto deje de funcionar o introducir un problema técnico grave?”. Examina problemas como errores en el flujo de control, corrupción o pérdida de datos, regresiones de compatibilidad o comportamientos incorrectos de la API. Está dirigida a quienes desarrollan software en la organización.
Codex Security ofrece una evaluación especializada y más profunda de los riesgos de seguridad asociados con esos mismos cambios del PR. La revisión de seguridad está dirigida tanto a quienes desarrollan software y se encargan de corregir vulnerabilidades como a los ingenieros de seguridad de aplicaciones responsables de proteger los pipelines de CI/CD y el código fuente. Evalúa problemas como la elusión de controles de autenticación y autorización, el acceso a datos o recursos de otros tenants, la inyección, el análisis sintáctico inseguro o la exposición de datos sensibles.
Configurar las revisiones de seguridad
Hay dos opciones para configurar las revisiones de seguridad. La opción de revisión automática determina qué hallazgos publica Codex en el PR cuando la revisión de seguridad se ejecuta automáticamente. El umbral predeterminado es de gravedad alta, por lo que solo se publican los hallazgos de gravedad alta o crítica.
La opción de revisión manual determina qué hallazgos publica Codex cuando alguien solicita explícitamente una revisión de seguridad. El umbral predeterminado es de gravedad media, por lo que se publican los hallazgos de gravedad media, alta o crítica.
Una vez configuradas estas opciones, las vulnerabilidades que publique Codex aparecerán en el PR.
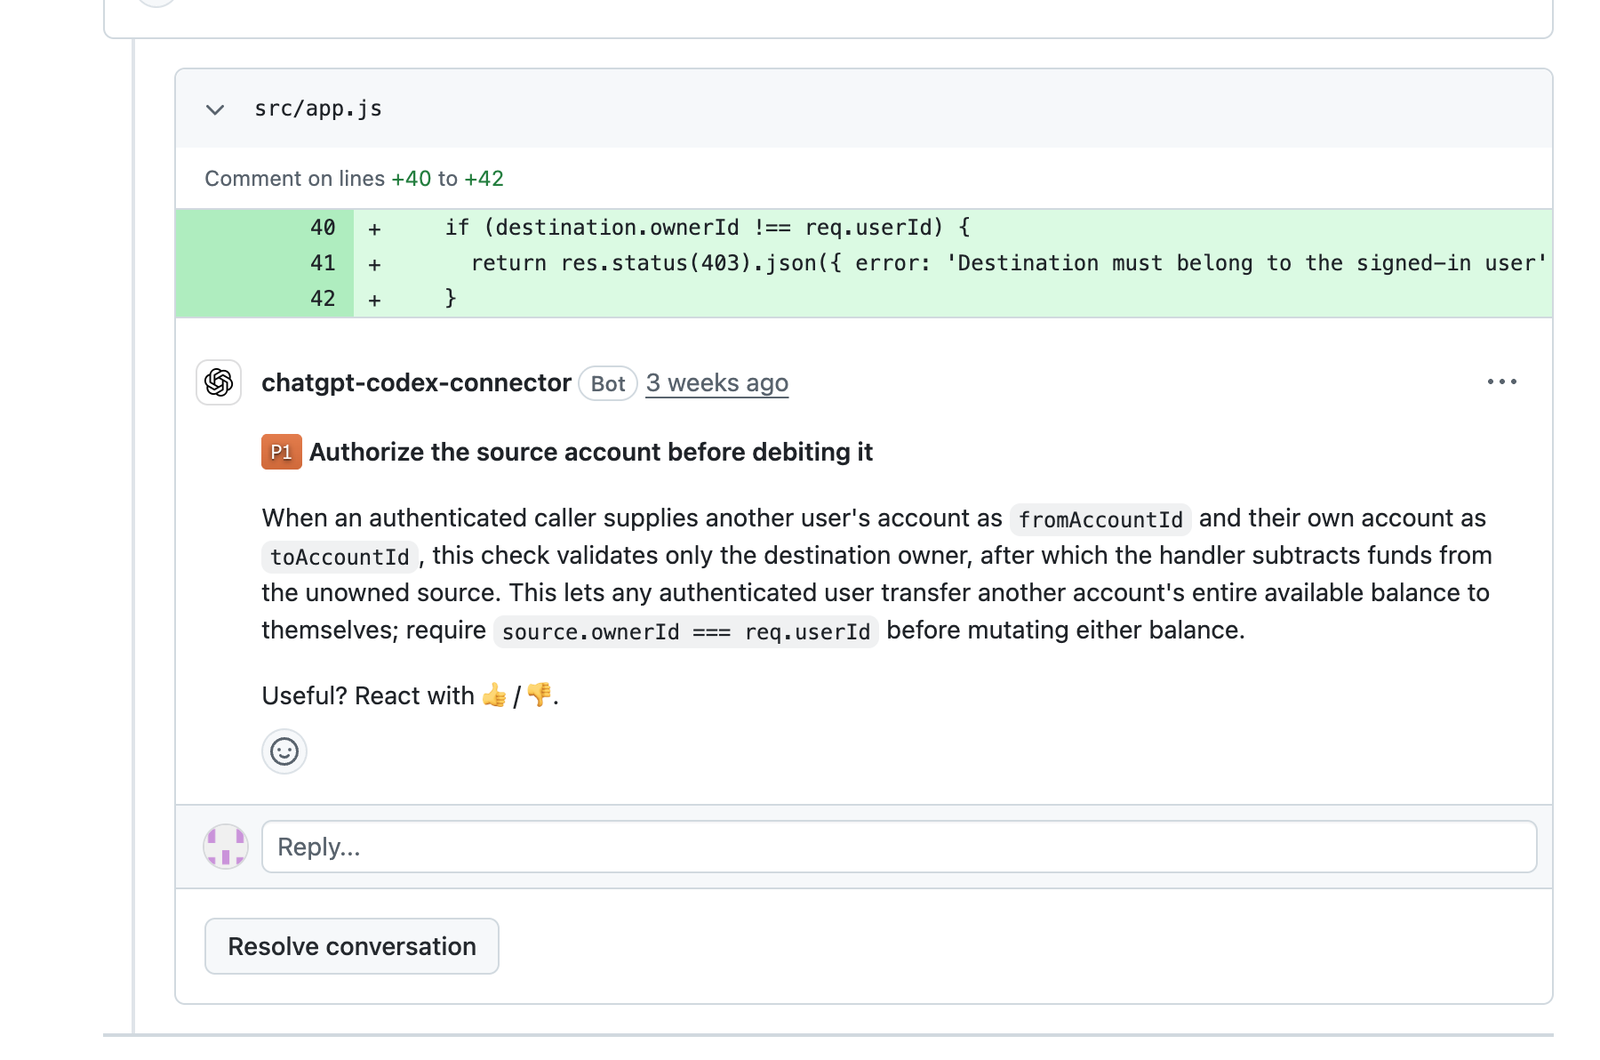
Conviene elegir los umbrales de publicación automática según los hallazgos que el equipo pueda investigar de forma constante. Para investigar una cuestión específica, usa la configuración de revisión manual para ver los detalles adicionales que sean relevantes para esa cuestión.
Definir excepciones por ruta
Las excepciones por ruta permiten cambiar la gravedad mínima de los hallazgos que se publican en el PR de GitHub. Como el riesgo rara vez es uniforme en todo el repositorio, puedes ajustar el umbral según la ruta. Por ejemplo, puedes:
-
Bajar el umbral en rutas críticas, como las de autenticación, autorización, pagos, criptografía, flujos de trabajo de CI o infraestructura.
-
Mantener un umbral más alto en áreas de menor riesgo o que generan mucho ruido.
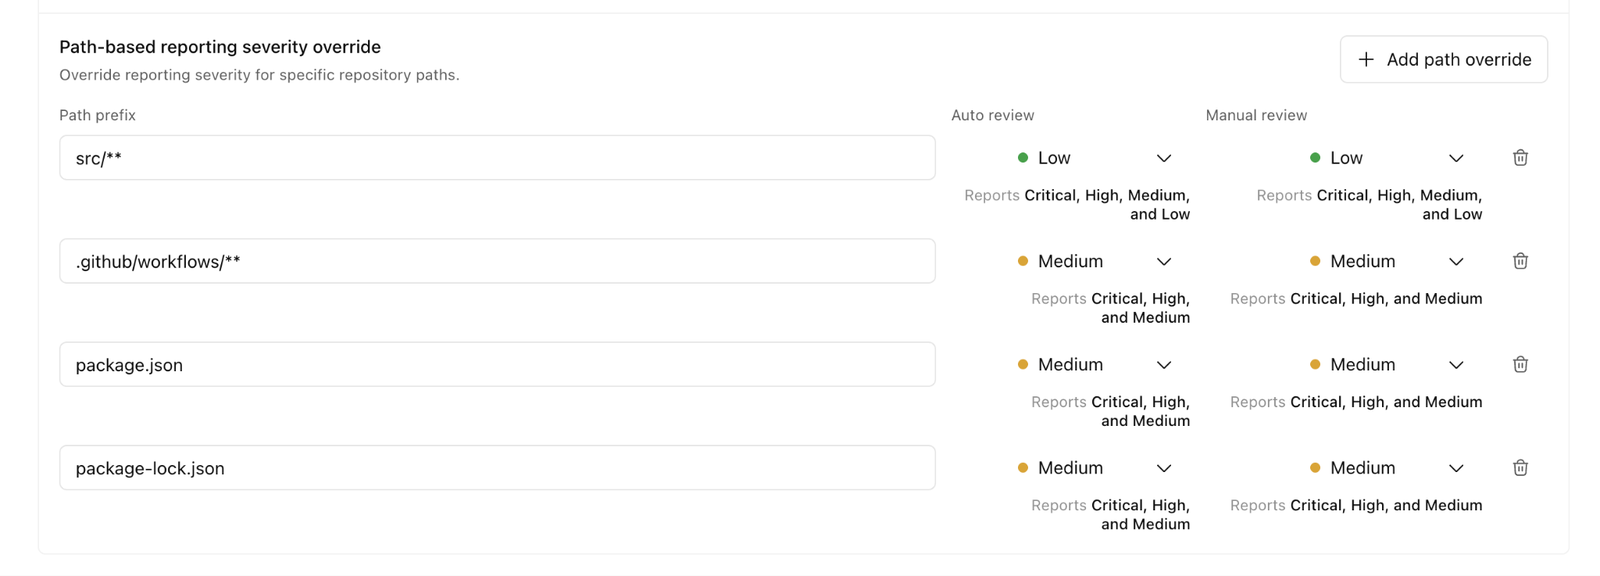
Puedes modificar las excepciones por ruta en la configuración de Codex Cloud del repositorio seleccionado. En el siguiente ejemplo, la revisión automática de src/** publica las vulnerabilidades de gravedad baja o superior. Para los cambios en los flujos de trabajo de GitHub o en las dependencias, el umbral de publicación es de gravedad media.
Related use cases

Analizar la seguridad de los cambios en el código
Usa el complemento Codex Security para examinar un conjunto de cambios en Git, verificar las...

Analizar varios repositorios
Usa la CLI de Codex Security para analizar los repositorios de una lista en commits...
Automatiza los análisis de seguridad en CI
Agrega la CLI de Codex Security a tu pipeline de CI