
Usa un análisis estándar para revisar un repositorio o una carpeta de tu elección. Esta guía explica cómo definir el alcance, aportar contexto de seguridad y evaluar el resultado. Si aún no instalaste el complemento, empieza con la guía de inicio rápido del complemento.
Para repetir una revisión con el mismo alcance, usa un análisis profundo. Para una pull request o un diff local, revisa los cambios de código.
Elegir el área de análisis
En la aplicación de escritorio, abre Seguridad, selecciona Análisis y luego + Análisis. Elige un repositorio existente u otra carpeta y selecciona Base de código.
Analiza todo el repositorio cuando necesites una cobertura amplia y tenga sentido revisarlo en su conjunto. En un monorepositorio, elige una sola carpeta cuando el servicio, paquete o componente tenga un responsable y un límite de seguridad definido.
También puedes iniciar un análisis desde una conversación con Codex:
Usa $codex-security:security-scan para analizar todo este repositorio en busca de vulnerabilidades de seguridad.Para centrar esa conversación en una carpeta específica, indica el componente:
Usa $codex-security:security-scan para analizar únicamente la carpeta services/billing de este repositorio en busca de vulnerabilidades de seguridad.Configurar el análisis
Para obtener un análisis de la mejor calidad posible, usa gpt-5.6-sol con el nivel de esfuerzo de razonamiento xhigh.
- Selecciona Base de código y deja desactivada la opción Análisis profundo.
- Confirma el repositorio seleccionado, la rama actual y la revisión más reciente.
- En Área de análisis, elige todo el repositorio o una sola carpeta.
- Elige un modelo y un nivel de esfuerzo de razonamiento.
- En Contexto adicional, describe las entradas que controla un atacante, los límites de confianza, las acciones sensibles o un área que quieras priorizar.
- Selecciona Iniciar análisis.
Agrega SECURITY.md a la raíz del repositorio para que las pautas de seguridad estén disponibles en cada análisis. Describe el modelo de amenazas, las invariantes de seguridad, los criterios para determinar qué hallazgos se deben reportar, las exclusiones y el contexto para evaluar la gravedad. Agrega archivos SECURITY.md en los subdirectorios que requieran pautas específicas. Si hay políticas contradictorias, tiene prioridad el archivo más cercano al código. Codex Security usa estos archivos como contexto sobre las políticas y no ejecuta sus instrucciones.
Usa AGENTS.md para indicar los comandos de compilación y validación admitidos y otras instrucciones específicas del repositorio.
Seguir el progreso del análisis
El panel de trabajo muestra la fase actual y el avance reportado. Selecciona Ver actividad para inspeccionar la tarea de Codex. Revisa el resultado final cuando termine el análisis, ya que los hallazgos pueden cambiar mientras Codex verifica la evidencia.
Revisar el análisis completado
Revisa el resultado en este orden:
- Confirma el objetivo, la revisión del código y el área de análisis.
- Consulta qué superficies se revisaron, qué áreas quedaron pendientes y cuáles requieren seguimiento.
- Para cada hallazgo, comprueba cómo llega un atacante al código afectado, qué control falla y qué impacto respalda la evidencia. Revisa el método de validación y las preguntas pendientes.
- Investiga los hallazgos para los que falte evidencia. Descarta un hallazgo cuando puedas explicar por qué no aplica y guarda esa explicación junto con el resultado.
- Selecciona un hallazgo aceptado antes de empezar a corregirlo.
Que el análisis termine no garantiza que la cobertura sea completa. Consulta qué áreas quedaron pendientes incluso si el análisis terminó correctamente. La validación a partir del código fuente puede respaldar un hallazgo sin necesidad de reproducirlo en tiempo de ejecución. Si para resolver una duda hace falta ejecutar el código, solicita la validación de ese hallazgo en particular.
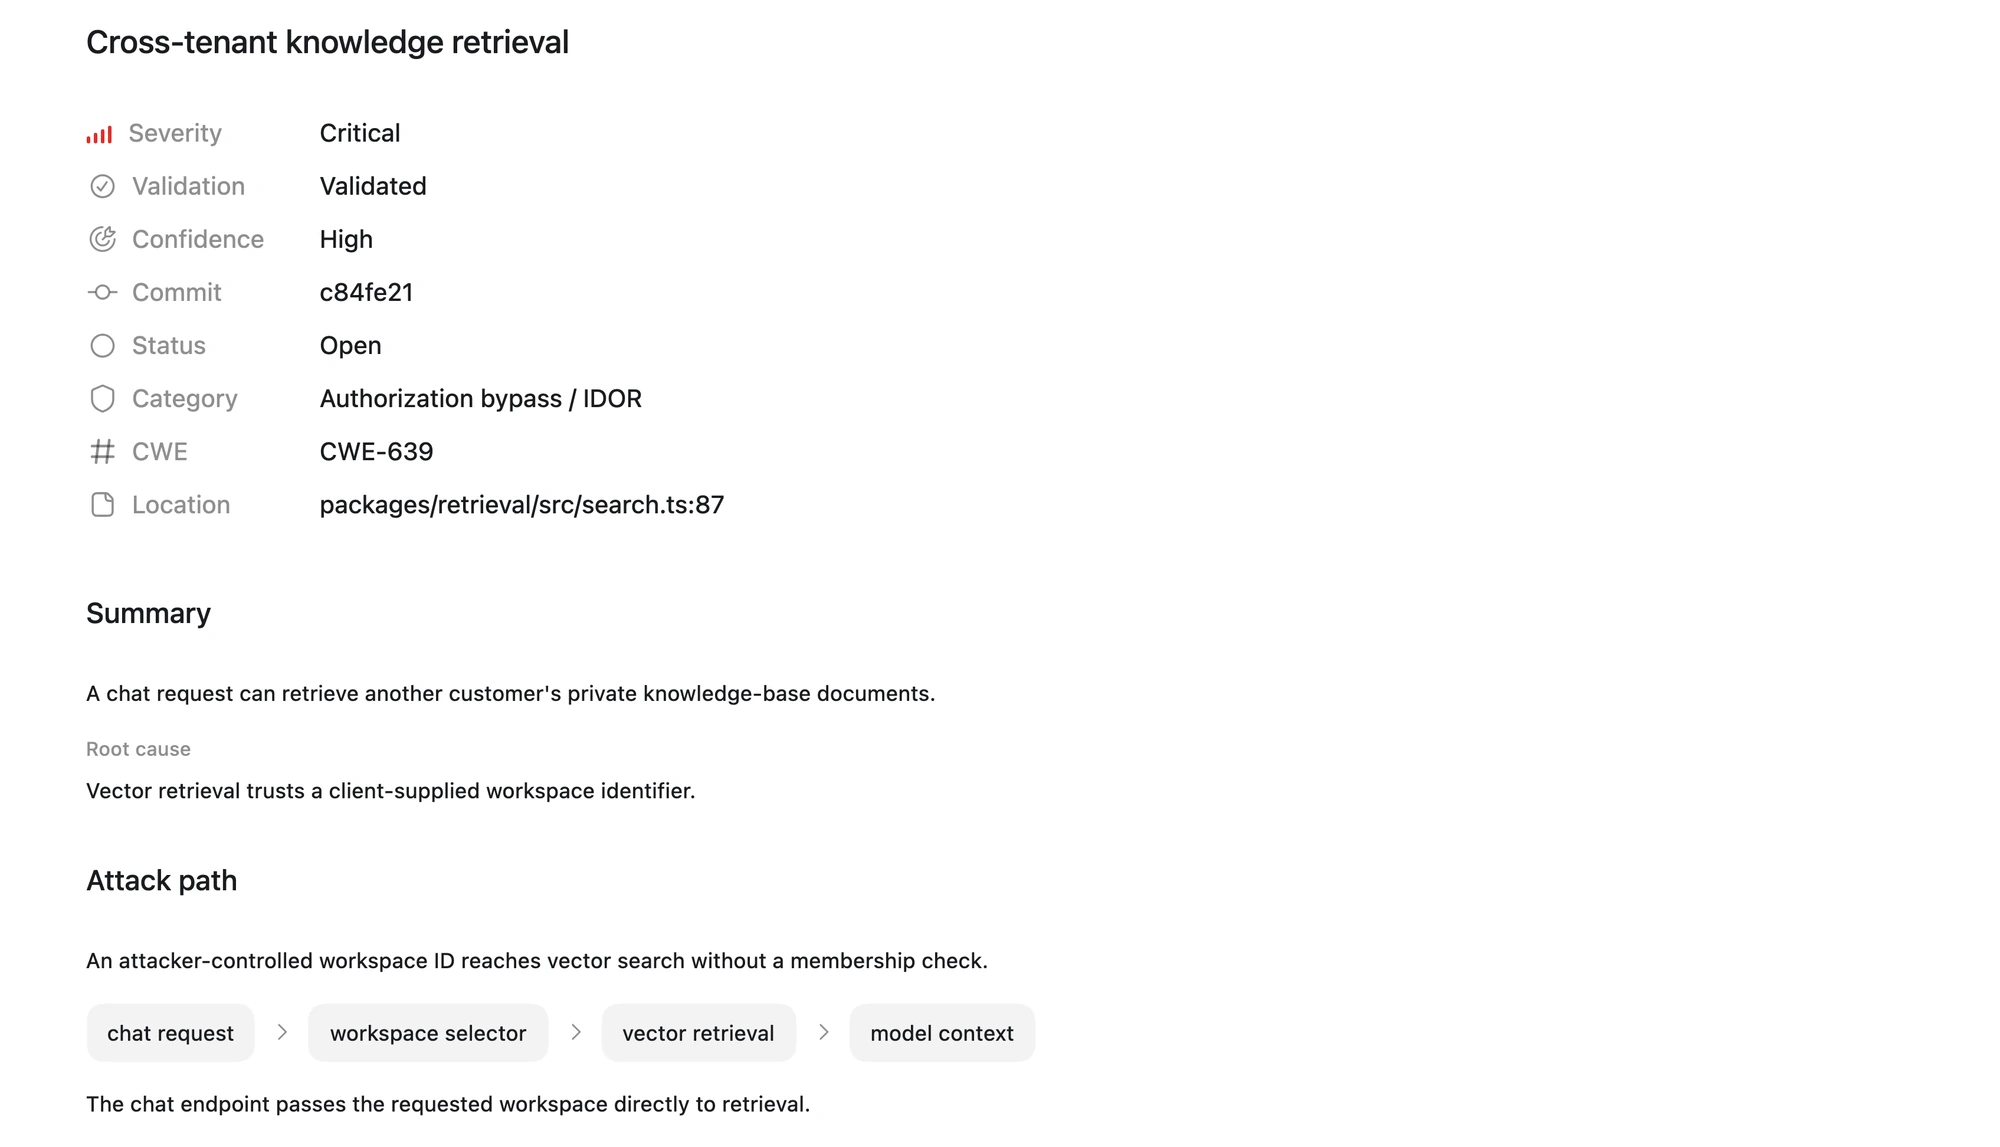
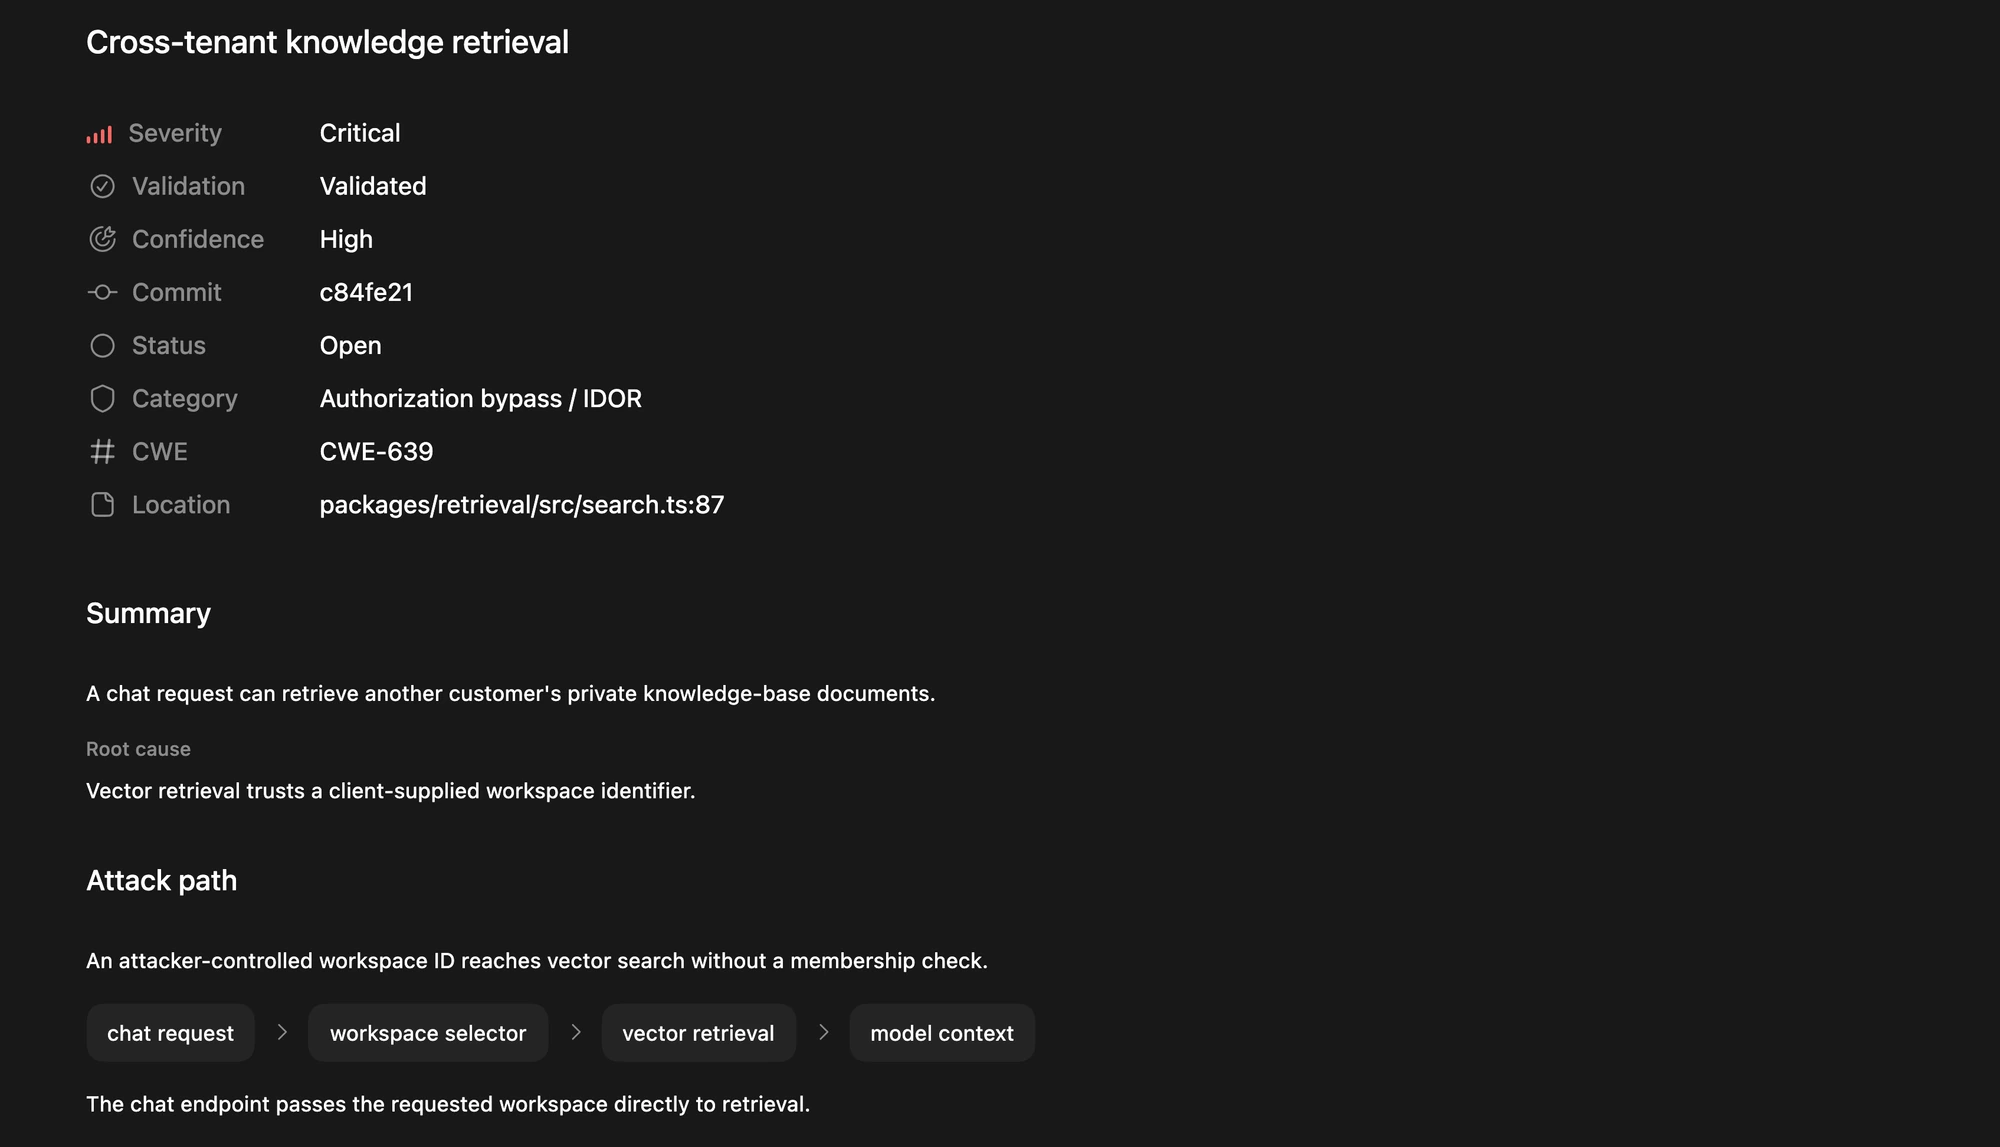
Revisa la gravedad, el estado de validación, la causa raíz y la ruta de ataque del hallazgo.
Usar el primer análisis como referencia
Antes de iniciar el análisis, decide qué quieres comparar, por ejemplo, la calidad de la evidencia o los falsos positivos. Si pones a prueba el análisis con un hallazgo conocido, registra si le diste esa información a Codex o si la omitiste durante el análisis.
Registra la revisión del repositorio, la versión del complemento, el modelo y el nivel de esfuerzo de razonamiento. Usa este primer análisis como referencia para comparar los análisis posteriores cuando cambien el código, los controles de seguridad o la configuración del análisis.
Volver a abrir un análisis anterior
Abre Seguridad y selecciona un análisis guardado en Análisis para revisar sus hallazgos, su cobertura y los artefactos disponibles del informe. Para evaluar la versión más reciente del código, inicia un nuevo análisis del mismo repositorio. El nuevo análisis no reemplaza el anterior ni sus artefactos.
Usar los resultados
Abre report.md para consultar el informe en un formato portátil. Al compartirlo o archivarlo, conserva juntos todos los archivos del directorio del análisis. Para usar otros formatos o dar seguimiento a incidencias, consulta Exportar hallazgos y darles seguimiento. Después de aceptar un hallazgo, genera y verifica una corrección.