


Codex use case
Execute sua primeira varredura de segurança
Encontre vulnerabilidades no seu código, analise as evidências e decida o que precisa de atenção.
Use o plugin Codex Security para fazer uma varredura em um repositório local, analisar as evidências e a cobertura da varredura e decidir quais achados investigar ou corrigir primeiro.
Best for
- Desenvolvedores que avaliam repositórios ou serviços próprios ou que têm autorização para avaliar repositórios ou serviços de terceiros.
- Equipes de segurança que precisam de um panorama inicial das vulnerabilidades e das áreas que exigem uma análise mais detalhada.
- Revisores que precisam de evidências no código e dos resultados da validação antes de decidir o que corrigir.
Contents
Execute sua primeira varredura de segurança
Encontre vulnerabilidades no seu código, analise as evidências e decida o que precisa de atenção.
Use o plugin Codex Security para fazer uma varredura em um repositório local, analisar as evidências e a cobertura da varredura e decidir quais achados investigar ou corrigir primeiro.
Use o plugin Codex Security para fazer uma varredura em um repositório local, analisar as evidências e a cobertura da varredura e decidir quais achados investigar ou corrigir primeiro.
Best for
- Desenvolvedores que avaliam repositórios ou serviços próprios ou que têm autorização para avaliar repositórios ou serviços de terceiros.
- Equipes de segurança que precisam de um panorama inicial das vulnerabilidades e das áreas que exigem uma análise mais detalhada.
- Revisores que precisam de evidências no código e dos resultados da validação antes de decidir o que corrigir.
Skills & Plugins
- Faça uma varredura em um repositório ou em uma pasta específica, valide possíveis vulnerabilidades e informe o que a varredura encontrou e quais áreas cobriu.
| Skill | Why use it |
|---|---|
| Codex Security:security Scan | Faça uma varredura em um repositório ou em uma pasta específica, valide possíveis vulnerabilidades e informe o que a varredura encontrou e quais áreas cobriu. |
Starter prompt
Faça uma varredura de um repositório local com o plugin Codex Security, examine as evidências de cada achado e decida o que precisa de investigação ou correção. Comece com um único repositório ou serviço para avaliar a cobertura antes de ampliar o escopo da varredura.
Antes de começar
Abra no Codex um repositório local que seja seu ou que você tenha permissão para avaliar. Instale e ative o plugin Codex Security e confirme que sua conta e seu espaço de trabalho têm o acesso necessário aos recursos de segurança.
Comece com uma varredura padrão do repositório ou de um único serviço. Ela executa o fluxo de varredura uma vez e apresenta os achados, as evidências que os sustentam e a cobertura para que você possa decidir o que corrigir. Em um monorepo grande, escolha uma pasta que corresponda a um serviço ou produto com escopo bem definido.
Use o prompt inicial no projeto do Codex associado ao repositório e substitua o caminho pelo que você quer analisar. Para configurar a mesma varredura na barra lateral de Segurança, siga as instruções em Execute sua primeira varredura. Escolha apenas uma das formas de iniciar a varredura.
Execute sua primeira varredura
- Abra Segurança, selecione Varreduras e depois + Varredura.
- Selecione o repositório e confirme que Branch atual e Último commit correspondem ao código que você quer revisar. A opção Base de código analisa o código da cópia de trabalho, incluindo as alterações locais.
- Selecione Base de código e, em Área da varredura, escolha Toda a base de código ou uma única pasta. Deixe Varredura aprofundada desativada nesta primeira execução.
- Escolha o modelo e o nível de esforço de raciocínio com base nas recomendações atuais para varreduras.
- Abra Contexto adicional se quiser explicar uma regra de segurança ou indicar uma área prioritária. Em seguida, selecione Iniciar varredura.
Se o aplicativo armazena os dados de cada cliente em um espaço de trabalho separado, você pode acrescentar o seguinte contexto de segurança:
Cada usuário só deve poder consultar documentos dos espaços de trabalho dos quais faz parte.
Verifique se um usuário consegue informar o identificador de outro espaço de trabalho e consultar os documentos privados desse espaço.
Confira em quais pontos o aplicativo exige que o usuário seja membro do espaço de trabalho, inclusive nas tarefas em segundo plano e nas chamadas diretas à API.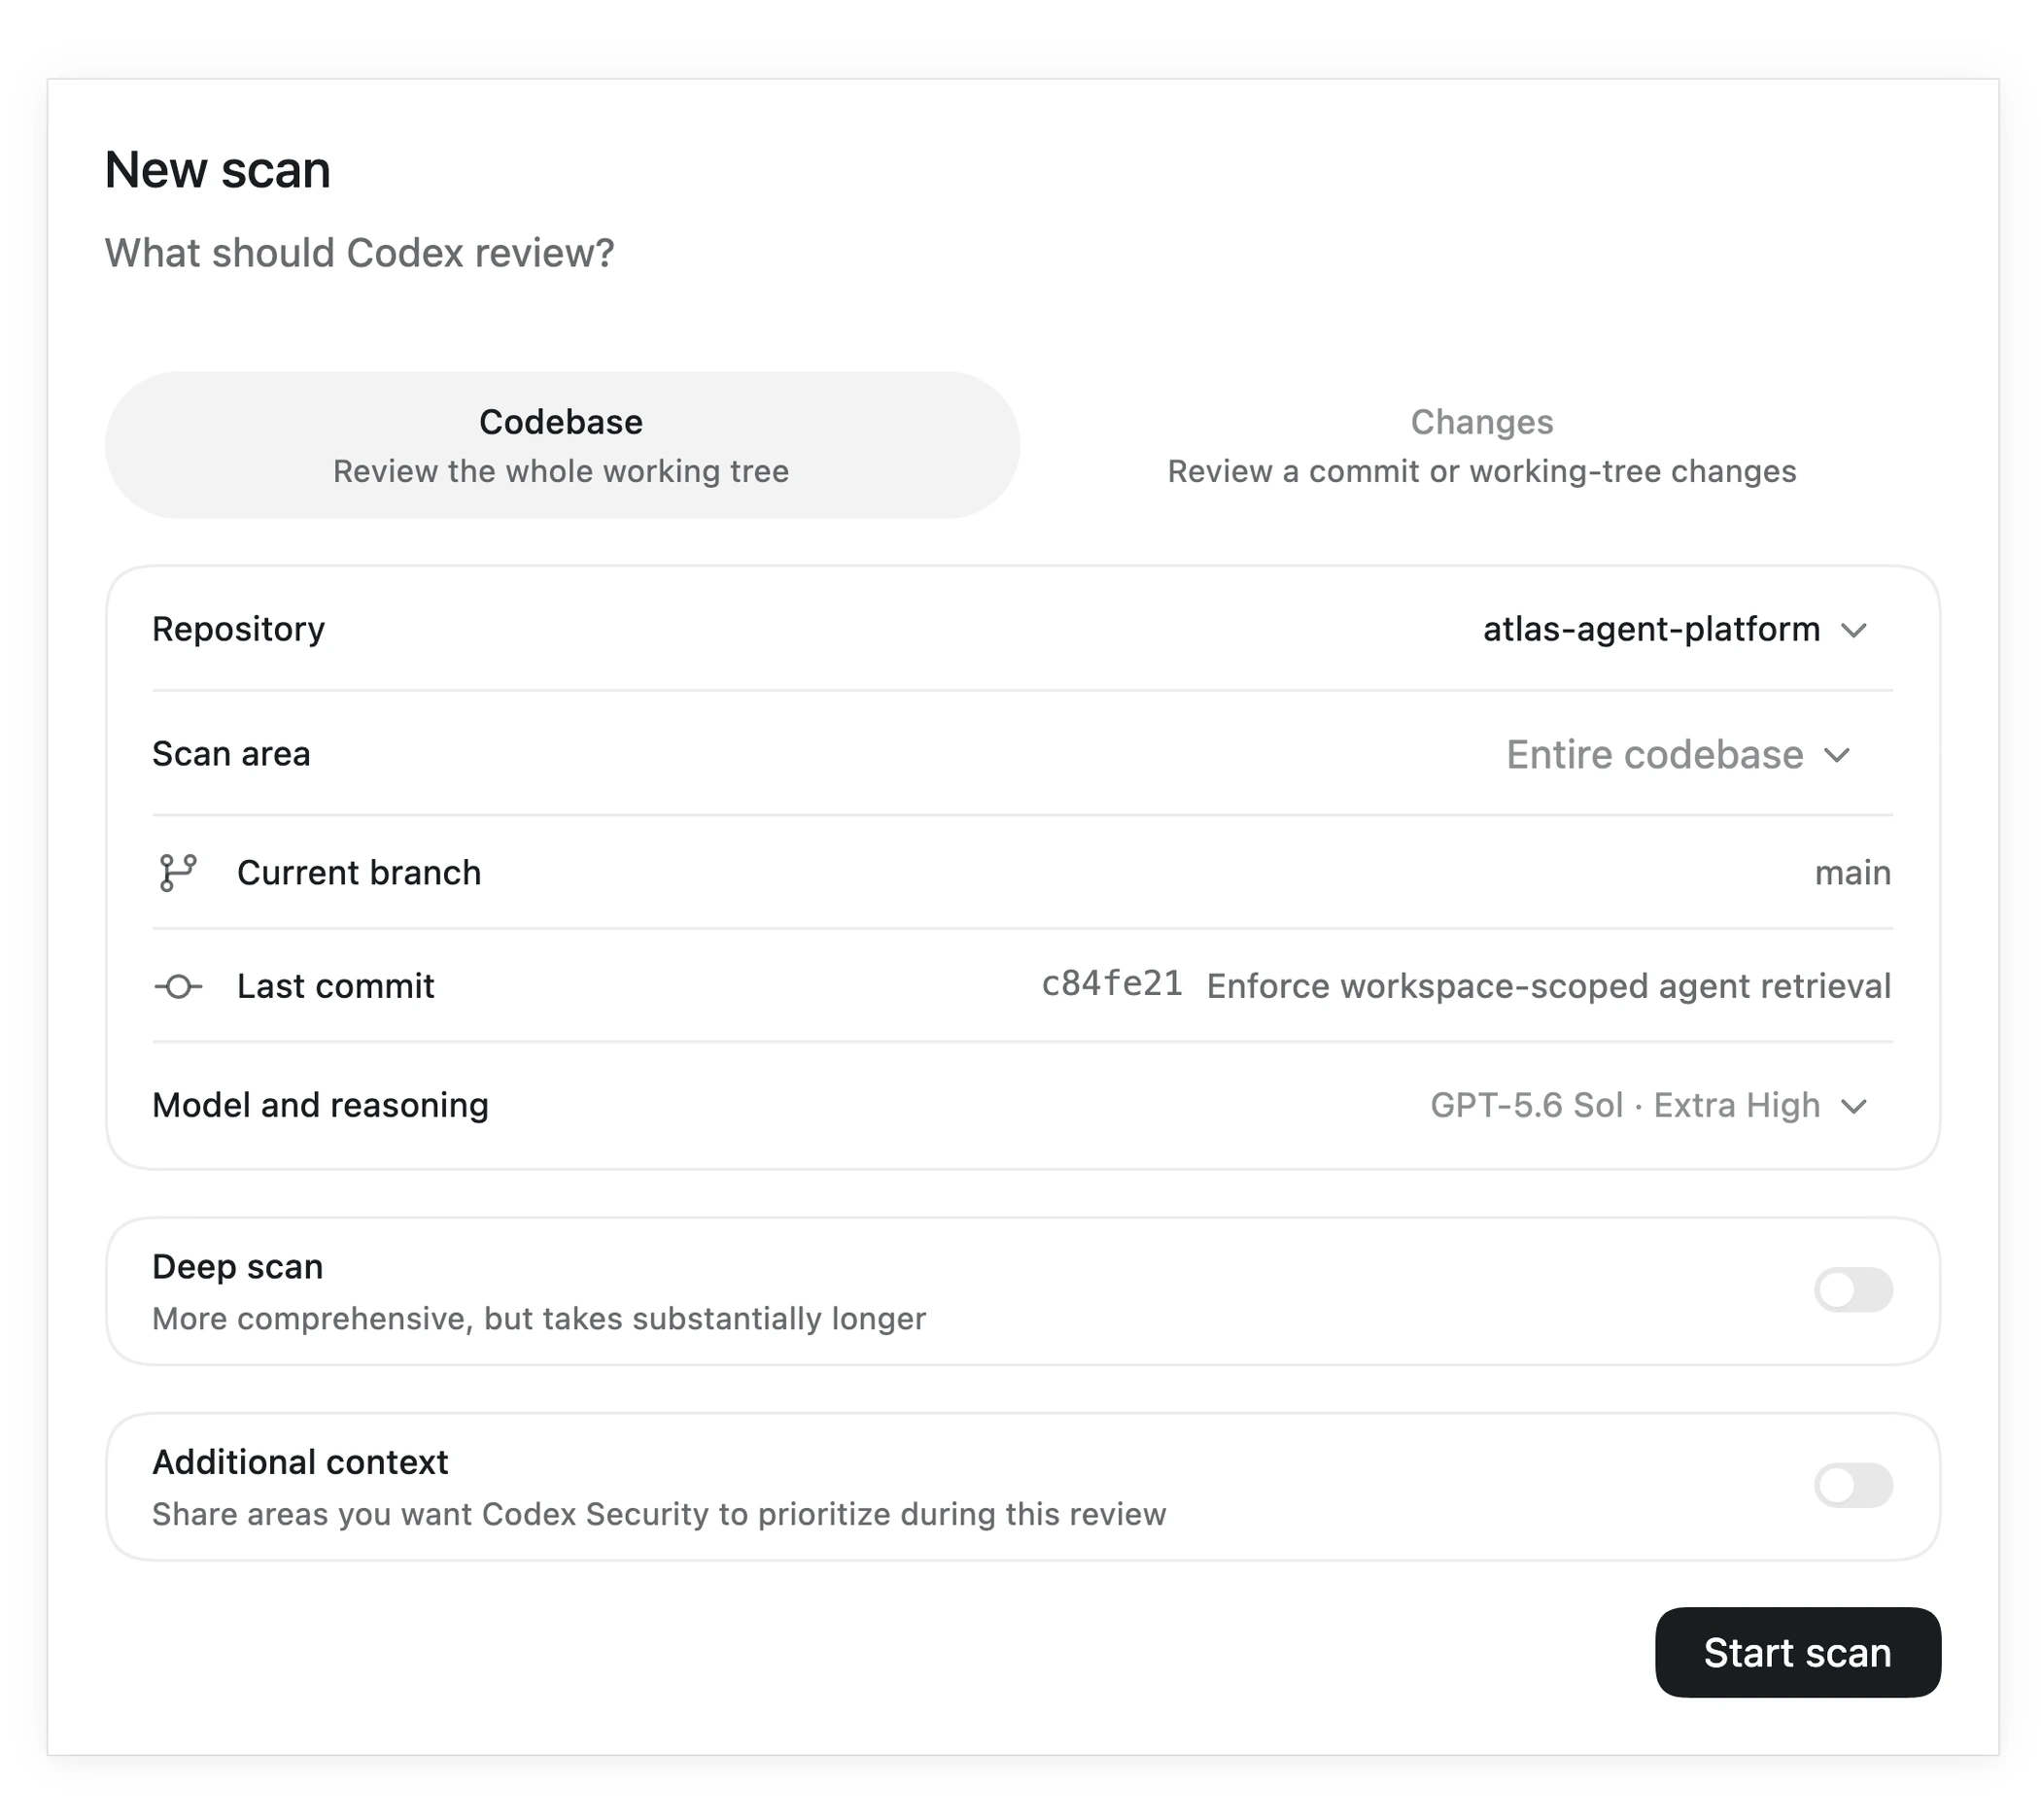
Exemplo de configuração de varredura da documentação de segurança. Antes de iniciar, confirme o repositório, o escopo e as configurações da sua varredura.
Acompanhe a varredura e verifique a cobertura
O Codex identifica os ativos e os limites de segurança do aplicativo, examina o código em busca de possíveis vulnerabilidades, valida cada uma e avalia seu impacto antes de gerar o relatório. Selecione Ver atividade para examinar a tarefa do Codex que executa a varredura e aguarde a conclusão.
Abra a varredura concluída e confirme o alvo e a revisão do código. Antes de ler os achados, examine a cobertura, inclusive as áreas ignoradas ou deixadas para depois. Uma varredura concluída pode apontar vulnerabilidades. Se a cobertura estiver incompleta, uma lista vazia de achados não comprova que o código é seguro.
Se a varredura for interrompida ou deixar lacunas, registre as áreas que precisam de análise posterior. A duração da varredura e o consumo de recursos dependem do código selecionado e do trabalho de validação necessário.
Entenda um achado
Selecione um achado e abra Resumo. Considere estas perguntas em conjunto:
- O que um atacante consegue fazer? Examine o código afetado, a causa raiz e o impacto relatado.
- Como o atacante chega à operação sensível? Siga o caminho do ataque desde a entrada controlada pelo atacante até a operação sensível, levando em conta as proteções existentes.
- O que a varredura demonstrou? Examine as evidências da validação, a justificativa do nível de gravidade e o que ainda é incerto. A classificação de gravidade, por si só, não basta para aceitar um achado.
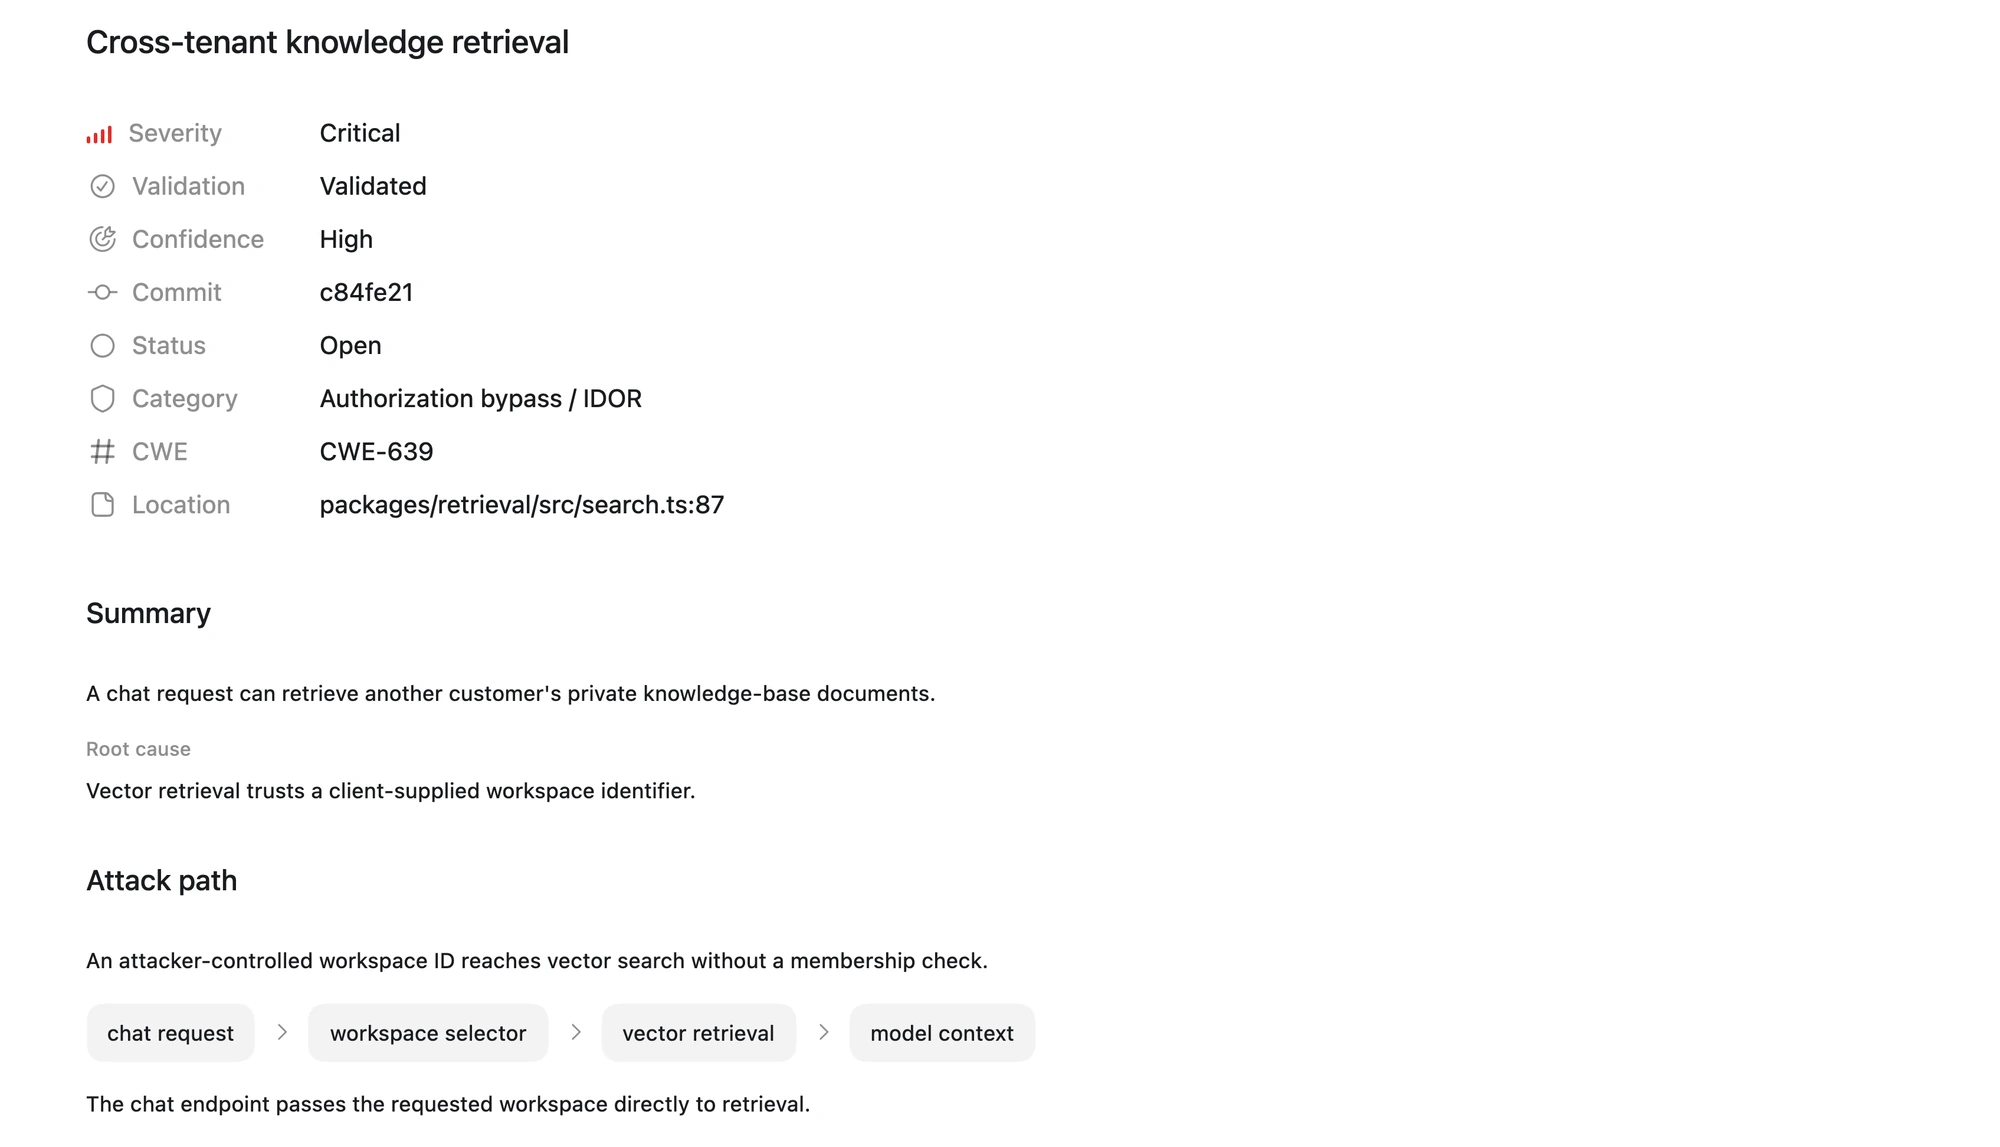
Este achado vem da documentação de segurança e não foi gerado pela execução deste passo a passo.
Neste exemplo, uma requisição fornece o identificador de um espaço de trabalho. O código usa esse identificador para buscar documentos privados sem verificar se o usuário pertence ao espaço. Para avaliar um achado semelhante no seu código, verifique se outro controle exige que o usuário seja membro do espaço e se a validação demonstra que ele consegue acessar documentos de outro espaço de trabalho.
Se precisar de ajuda para interpretar um achado, abra um chat no projeto do mesmo repositório e inclua o título do achado, o código afetado e as evidências:
Escolha a próxima ação
Para cada achado revisado, registre brevemente a revisão do código analisada, o código afetado, as evidências, o que ainda é incerto e a equipe responsável. Escolha a próxima ação com base nessas evidências:
- Precisa de correção: Selecione um achado que você aceitou e prossiga para Corrija um achado da sua varredura de segurança.
- Precisa de investigação: Mantenha o achado em aberto e identifique qual verificação ou informação falta antes de decidir como tratar o problema.
- Dispensa correção: Registre sua decisão de triagem e as evidências que a sustentam. Encerrar o achado registra essa decisão sem alterar o código.
Ao final, você terá revisado os achados e as lacunas de cobertura e definido a próxima ação para cada um. Se precisar de uma avaliação mais detalhada, siga as instruções em Execute uma varredura de segurança aprofundada. Para avaliar um pull request ou diff específico, consulte Analise a segurança das alterações no código.
Related use cases

Analise a segurança das alterações no código
Use o plugin Codex Security para examinar um conjunto de alterações no Git, verificar se as...

Execute uma varredura de segurança aprofundada
Use o plugin Codex Security para fazer uma auditoria mais abrangente de um repositório ou de...

Verifique vários repositórios
Use a CLI do Codex Security para verificar os repositórios de uma lista em commits...