


Codex 應用案例
在 GitHub 雲端自動執行安全性審查
合併程式碼變更前,先檢查是否有安全風險。
使用 Codex Security 的審查功能連接程式碼庫,並設定觸發審查的條件。
最適合的對象
- 希望在現有的 GitHub Pull Request 流程中取得安全性審查意見的開發人員。
- 正在為待合併的程式碼變更建立一致安全性審查流程的應用程式安全團隊。
- 需要針對身分驗證、授權和付款等敏感功能調整回報門檻的程式碼庫維護者。
目錄
在 GitHub 雲端自動執行安全性審查
合併程式碼變更前,先檢查是否有安全風險。
使用 Codex Security 的審查功能連接程式碼庫,並設定觸發審查的條件。
使用 Codex Security 的審查功能連接程式碼庫,並設定觸發審查的條件。
最適合的對象
- 希望在現有的 GitHub Pull Request 流程中取得安全性審查意見的開發人員。
- 正在為待合併的程式碼變更建立一致安全性審查流程的應用程式安全團隊。
- 需要針對身分驗證、授權和付款等敏感功能調整回報門檻的程式碼庫維護者。
要在 GitHub 雲端自動執行安全審查,最快的方法是使用 ChatGPT 的安全審查功能。你可以在組織使用 Codex 程式碼審查的同一個介面找到這項功能:https://chatgpt.com/codex/cloud/settings/code-review。
Codex 安全審查會分析 pull request 中的程式碼差異,並參考程式碼庫的相關上下文,以及已設定的威脅模型或安全指引,因此能比程式碼審查更深入地評估安全風險。
程式碼審查與安全審查的差異
程式碼審查從多個工程面向評估程式碼品質。例如,程式碼審查會問:「這項變更會不會導致產品無法正常運作,或引發嚴重的工程問題?」審查範圍包括控制流程錯誤、資料損毀或遺失、原有的相容性遭到破壞,以及 API 行為不正確等問題。程式碼審查主要供組織內的軟體開發人員使用。
Codex Security 則會針對同一個 PR 中的變更,深入評估其中的安全風險。安全審查適用於負責修補漏洞的軟體開發人員,也適用於負責保護 CI/CD 管線與原始碼的應用程式安全工程師。審查範圍包括繞過身分驗證或授權檢查、跨租戶存取、注入攻擊、不安全的剖析方式,以及敏感資料暴露等問題。
設定安全審查
安全審查有兩項回報設定。Codex 自動執行安全審查時,會依自動審查的回報門檻,決定要在 PR 中回報哪些問題。預設門檻為「高」,因此只會回報嚴重程度為「高」或「重大」的問題。
有人明確要求執行安全審查時,Codex 會依手動審查的回報門檻,決定要在 PR 中回報哪些問題。預設門檻為「中」,因此會回報嚴重程度為「中」、「高」或「重大」的問題。
設定完成後,你就能在 PR 中看到 Codex 回報的漏洞。
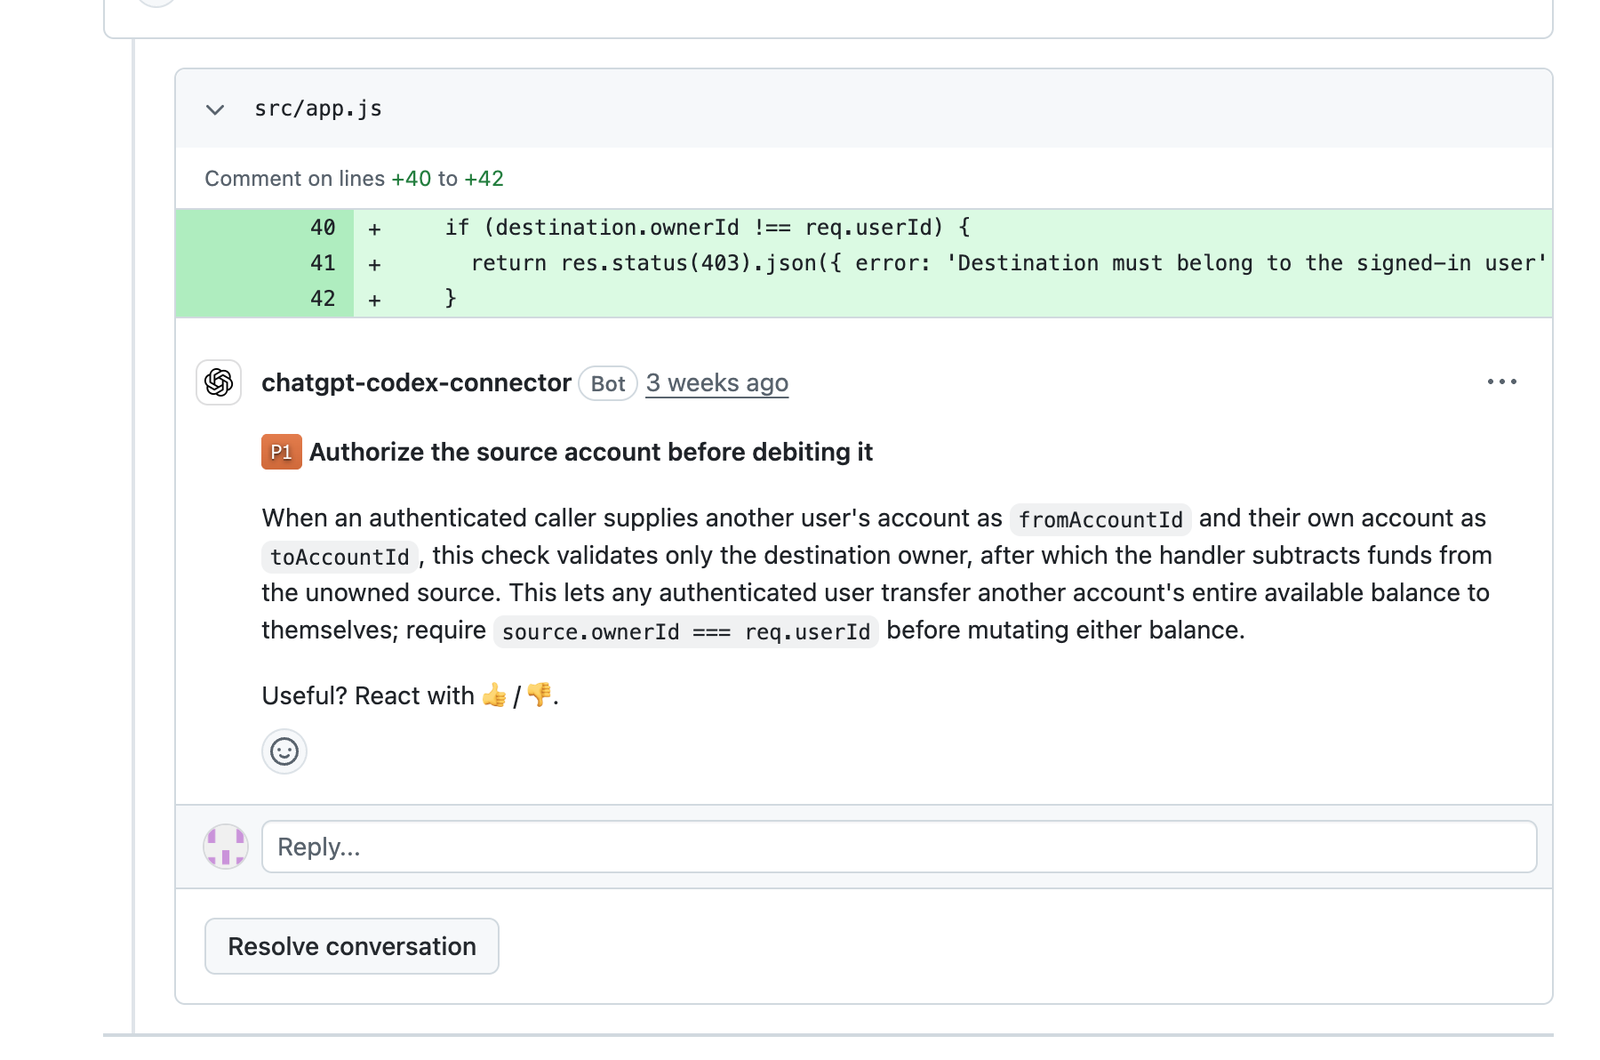
設定自動審查的回報門檻時,建議考量團隊能持續調查哪些問題。若要調查特定問題,可透過手動審查設定取得與該問題相關的更多細節。
依路徑覆寫回報門檻
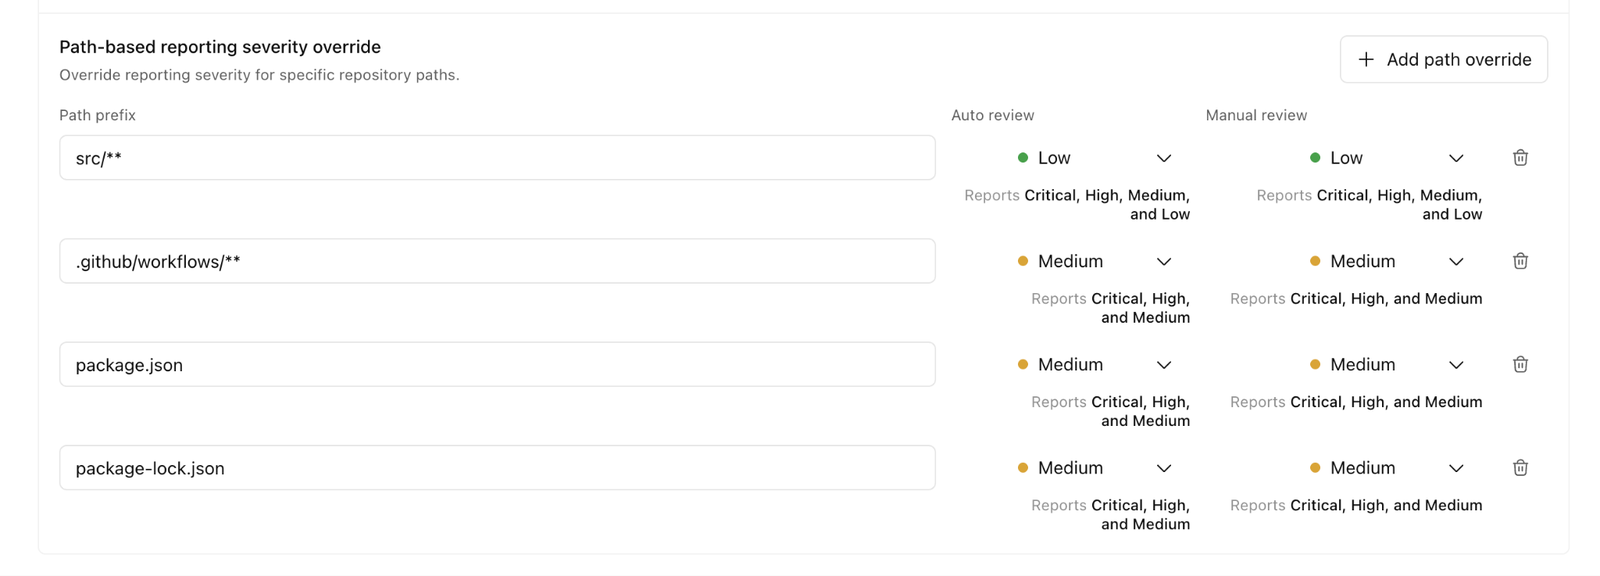
你可以針對特定路徑,覆寫在 GitHub PR 中回報問題的最低嚴重程度。程式碼庫中各個部分的風險往往不同,因此可以依路徑的重要性調整門檻,例如:
-
針對涉及身分驗證、授權、付款、密碼學、CI 工作流程或基礎架構的路徑,調低回報門檻。
-
針對風險較低或特別容易產生過多回報的區域,維持較高的門檻。
你可以在所選程式碼庫的 Codex 雲端設定中修改各路徑的回報門檻。下方範例將 src/** 的自動審查回報門檻設為「低」,因此會回報嚴重程度為「低」以上的漏洞。如果變更涉及 GitHub 工作流程或相依套件,Codex 就會回報嚴重程度為「中」以上的漏洞。
相關應用案例

使用 GitHub Actions 建立自訂審查工作流程
將安全審查納入開發流程,讓團隊能重複執行。設定 GitHub Actions 工作流程,使用 Codex Security 檢查提議的變更,並儲存結果供團隊檢視。

在 CI 中自動執行安全掃描
將 Codex Security CLI 加入 CI 管線。選擇掃描時機與要審查的程式碼,保留掃描發現與涵蓋範圍的紀錄,並決定如何依據掃描結果調整交付流程。
在 CI/CD 中管理供應鏈風險
使用 Codex Security CLI 評估第三方相依套件對應用程式安全性的影響。判斷 Dependabot 警示的處理優先順序,驗證警示內容,並在引入或更新套件時執行安全掃描。