


Codex use case
Ejecuta tu primer análisis de seguridad
Encuentra vulnerabilidades en tu código, revisa la evidencia y decide qué requiere atención.
Usa el complemento Codex Security para analizar un repositorio local, revisar la evidencia y la cobertura del análisis y decidir qué hallazgos investigar o corregir primero.
Best for
- Desarrolladores que evalúan un repositorio o servicio que les pertenece o que tienen autorización para revisar.
- Equipos de seguridad que necesitan un panorama inicial de las vulnerabilidades y de las áreas que requieren una revisión más detallada.
- Revisores que necesitan evidencia en el código y resultados de validación antes de decidir qué corregir.
Contents
Ejecuta tu primer análisis de seguridad
Encuentra vulnerabilidades en tu código, revisa la evidencia y decide qué requiere atención.
Usa el complemento Codex Security para analizar un repositorio local, revisar la evidencia y la cobertura del análisis y decidir qué hallazgos investigar o corregir primero.
Usa el complemento Codex Security para analizar un repositorio local, revisar la evidencia y la cobertura del análisis y decidir qué hallazgos investigar o corregir primero.
Best for
- Desarrolladores que evalúan un repositorio o servicio que les pertenece o que tienen autorización para revisar.
- Equipos de seguridad que necesitan un panorama inicial de las vulnerabilidades y de las áreas que requieren una revisión más detallada.
- Revisores que necesitan evidencia en el código y resultados de validación antes de decidir qué corregir.
Skills & Plugins
- Analiza un repositorio o una carpeta específica, valida las posibles vulnerabilidades e informa sobre los hallazgos y la cobertura del análisis.
| Skill | Why use it |
|---|---|
| Codex Security:security Scan | Analiza un repositorio o una carpeta específica, valida las posibles vulnerabilidades e informa sobre los hallazgos y la cobertura del análisis. |
Starter prompt
Analiza un repositorio local con el complemento de Codex Security, revisa la evidencia de cada hallazgo y decide qué debes investigar o corregir. Empieza con un solo repositorio o servicio para revisar la cobertura antes de ampliar el análisis.
Antes de empezar
Abre en Codex un repositorio local que te pertenezca o que tengas permiso para evaluar. Instala y habilita el complemento de Codex Security y confirma que tu cuenta y tu Espacio de trabajo tengan los permisos de acceso a las funciones de seguridad necesarios.
Empieza con un análisis estándar del repositorio o de un solo servicio. Esta opción ejecuta el flujo de análisis una vez y te permite revisar los hallazgos, la evidencia que los respalda y la cobertura antes de decidir qué corregir. Si trabajas con un monorepo grande, elige una carpeta que corresponda a un servicio o producto bien delimitado.
Usa el prompt inicial en el proyecto de Codex de ese repositorio y reemplaza la ruta por la del directorio que quieres analizar. Para configurar el mismo análisis desde la barra lateral de Seguridad, sigue los pasos de Ejecuta tu primer análisis. Elige una sola forma de iniciar el análisis.
Ejecuta tu primer análisis
- Abre Seguridad, selecciona Análisis y luego + Análisis.
- Selecciona tu repositorio y confirma que Rama actual y Último commit correspondan al código que quieres revisar. Base de código analiza el código de la copia de trabajo, incluidos los cambios locales.
- Selecciona Base de código y, en Área de análisis, elige Toda la base de código o una sola carpeta. Deja Análisis profundo desactivado para esta primera revisión.
- Elige un modelo y un nivel de esfuerzo de razonamiento según las recomendaciones de análisis vigentes.
- Abre Contexto adicional si quieres explicar una regla de seguridad o indicar qué área priorizar. Luego selecciona Iniciar análisis.
Si una aplicación guarda los datos de cada cliente en un espacio de trabajo separado, podrías agregar el siguiente contexto de seguridad:
Los usuarios solo deben poder recuperar documentos de los espacios de trabajo a los que pertenecen.
Revisa si un usuario puede proporcionar el identificador de otro espacio de trabajo y recuperar los documentos privados de ese espacio.
Comprueba dónde se exige que el usuario pertenezca al espacio de trabajo. Incluye en la revisión las tareas en segundo plano y las llamadas directas a la API.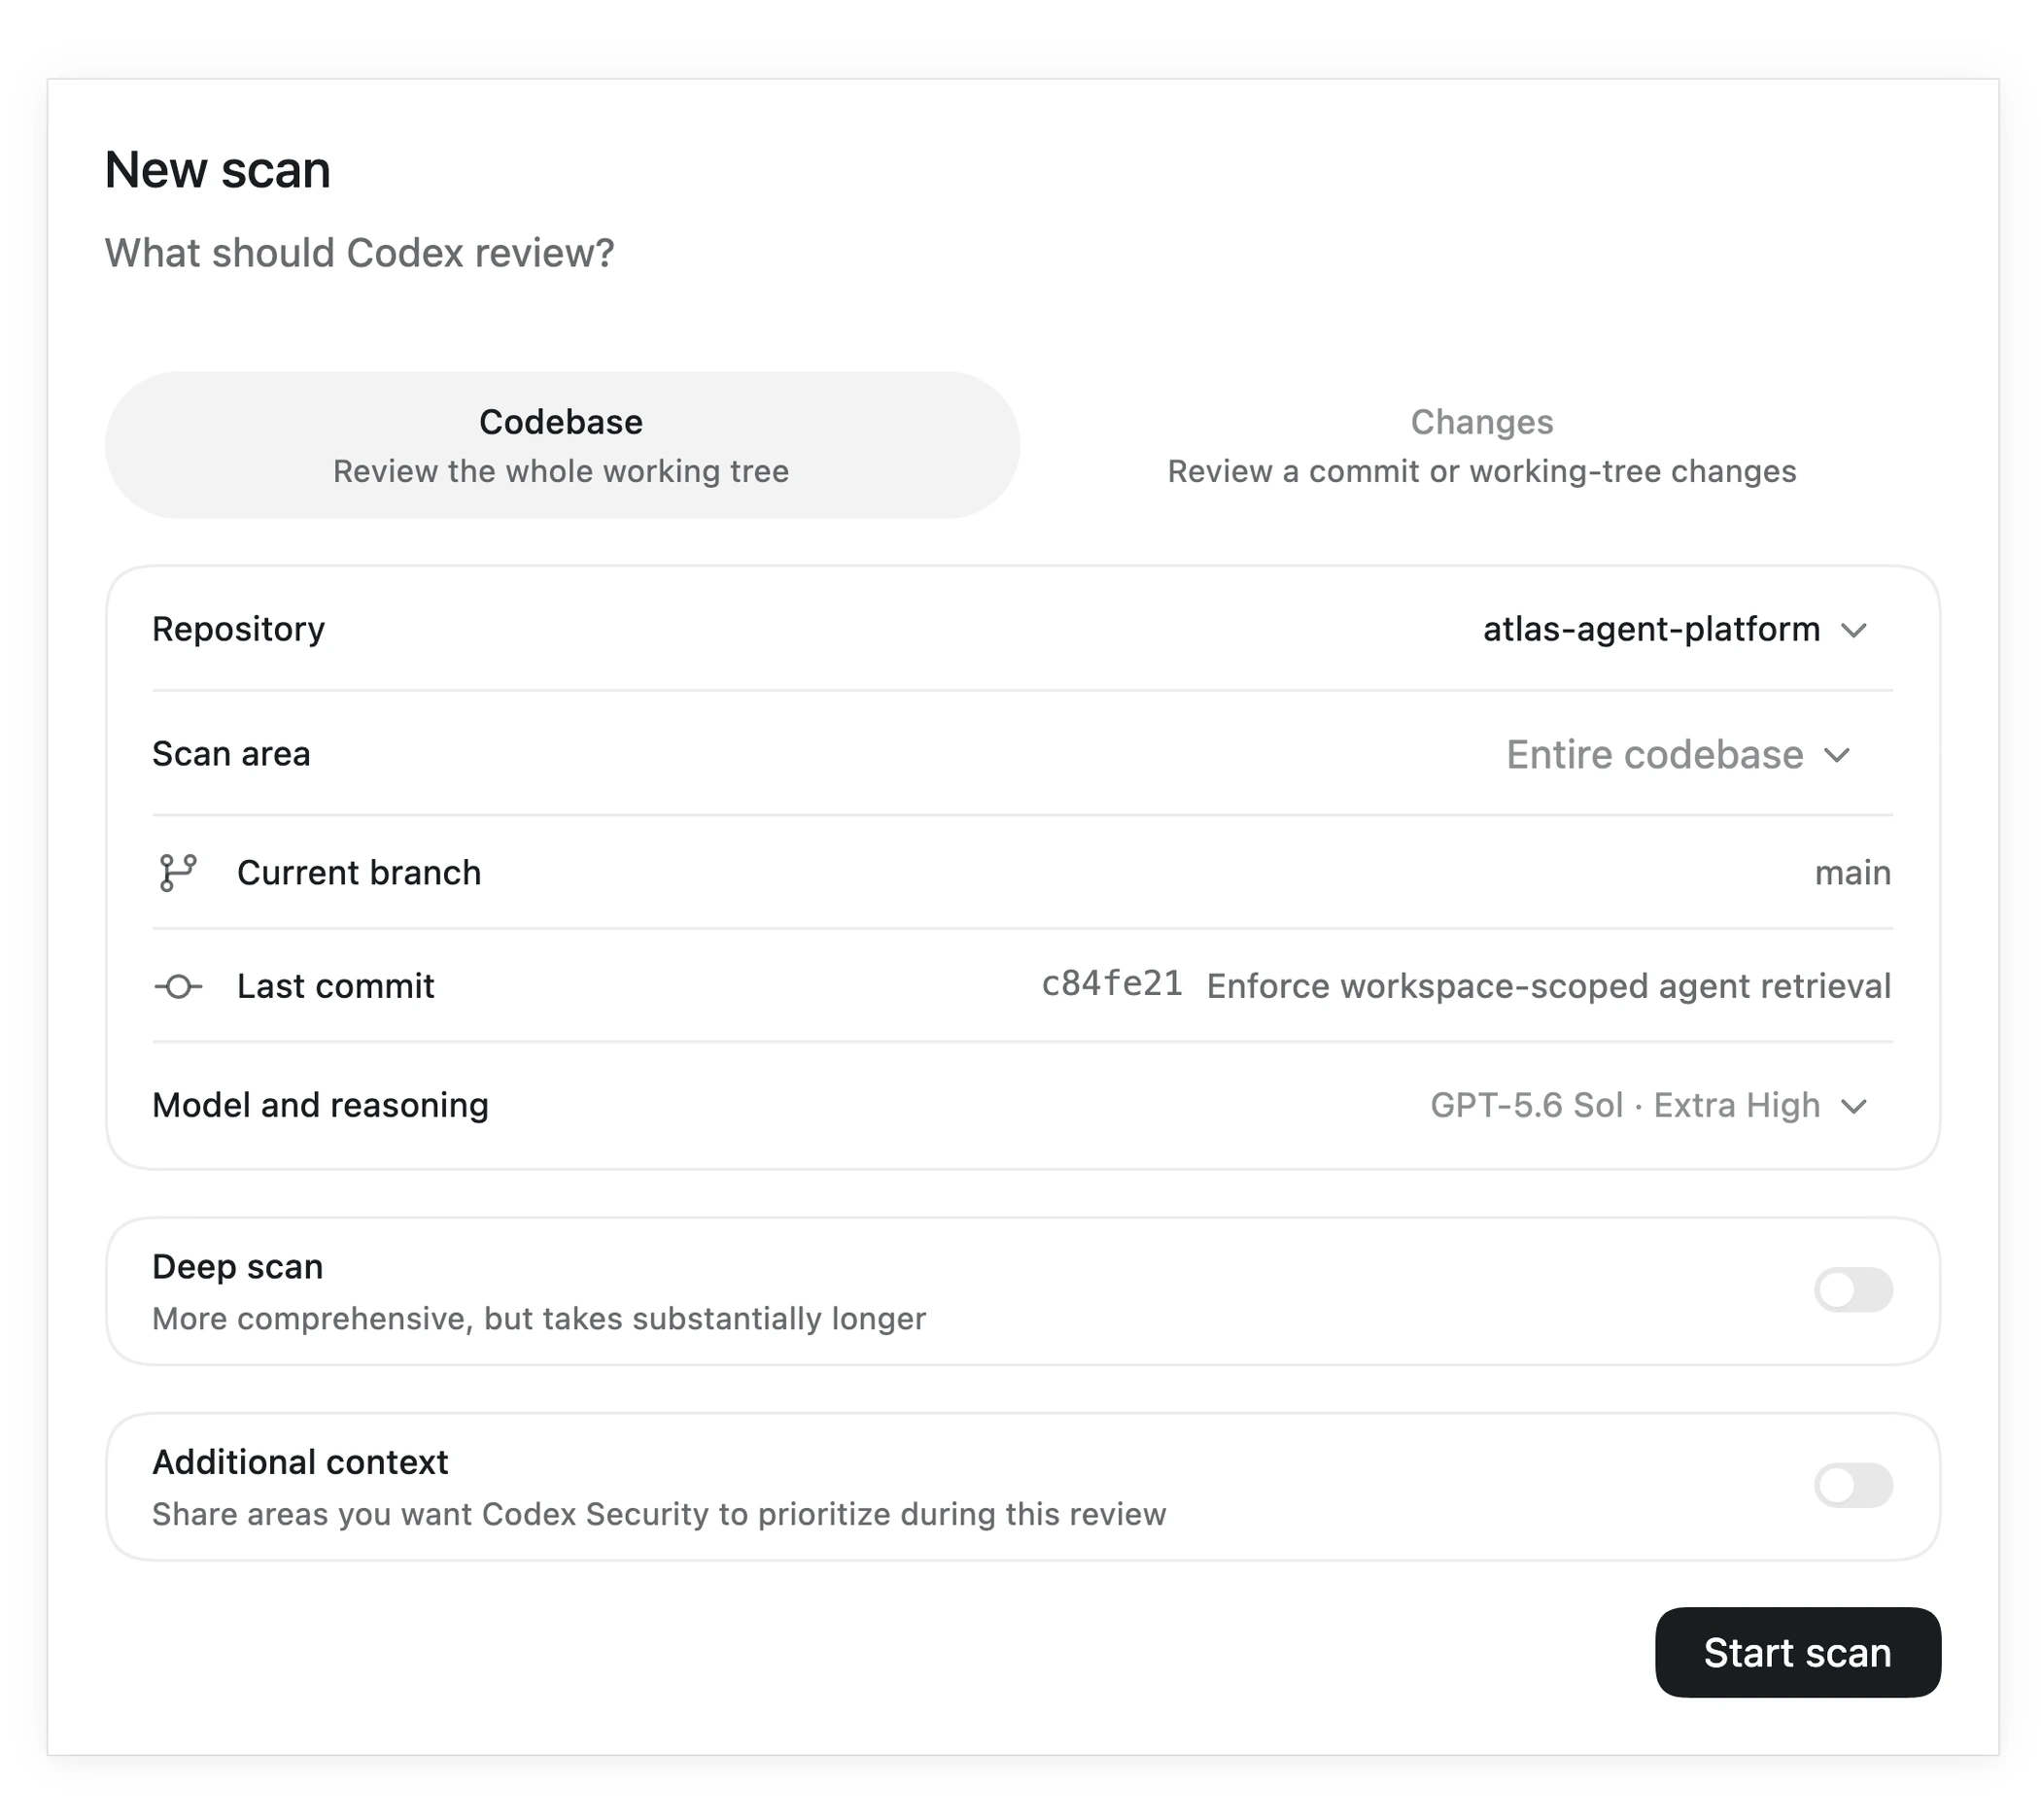
Ejemplo de configuración de un análisis tomado de la documentación de seguridad. Antes de empezar, confirma el repositorio, el alcance y la configuración de tu análisis.
Sigue el progreso del análisis y revisa la cobertura
Codex identifica los activos y los límites de seguridad de la aplicación, revisa el código en busca de posibles vulnerabilidades, las valida y evalúa su impacto antes de generar el informe. Selecciona Ver actividad para revisar la tarea de Codex que ejecuta el análisis y espera a que termine.
Abre el análisis finalizado y confirma qué se analizó y en qué revisión del código. Antes de leer los hallazgos, revisa la cobertura, incluidas las áreas que se omitieron o quedaron pendientes. Un análisis finalizado puede revelar vulnerabilidades. Si la cobertura es incompleta, una lista de hallazgos vacía no demuestra que el código sea seguro.
Si el análisis se detiene o quedan áreas sin cubrir, registra esas áreas para darles seguimiento. El tiempo y los recursos que requiere el análisis dependen del código seleccionado y del trabajo de validación necesario.
Interpreta un hallazgo
Selecciona un hallazgo y abre Resumen. Considera estas preguntas en conjunto:
- ¿Qué puede hacer un atacante? Revisa el código afectado, la causa raíz y el impacto indicado en el informe.
- ¿Cómo puede llegar a la operación sensible? Sigue la ruta de ataque desde la entrada que controla el atacante hasta la operación sensible y revisa las medidas de protección que haya en el camino.
- ¿Qué demostró el análisis? Revisa la evidencia de validación, los motivos del nivel de gravedad asignado y las dudas que aún quedan. El nivel de gravedad por sí solo no basta para aceptar un hallazgo.
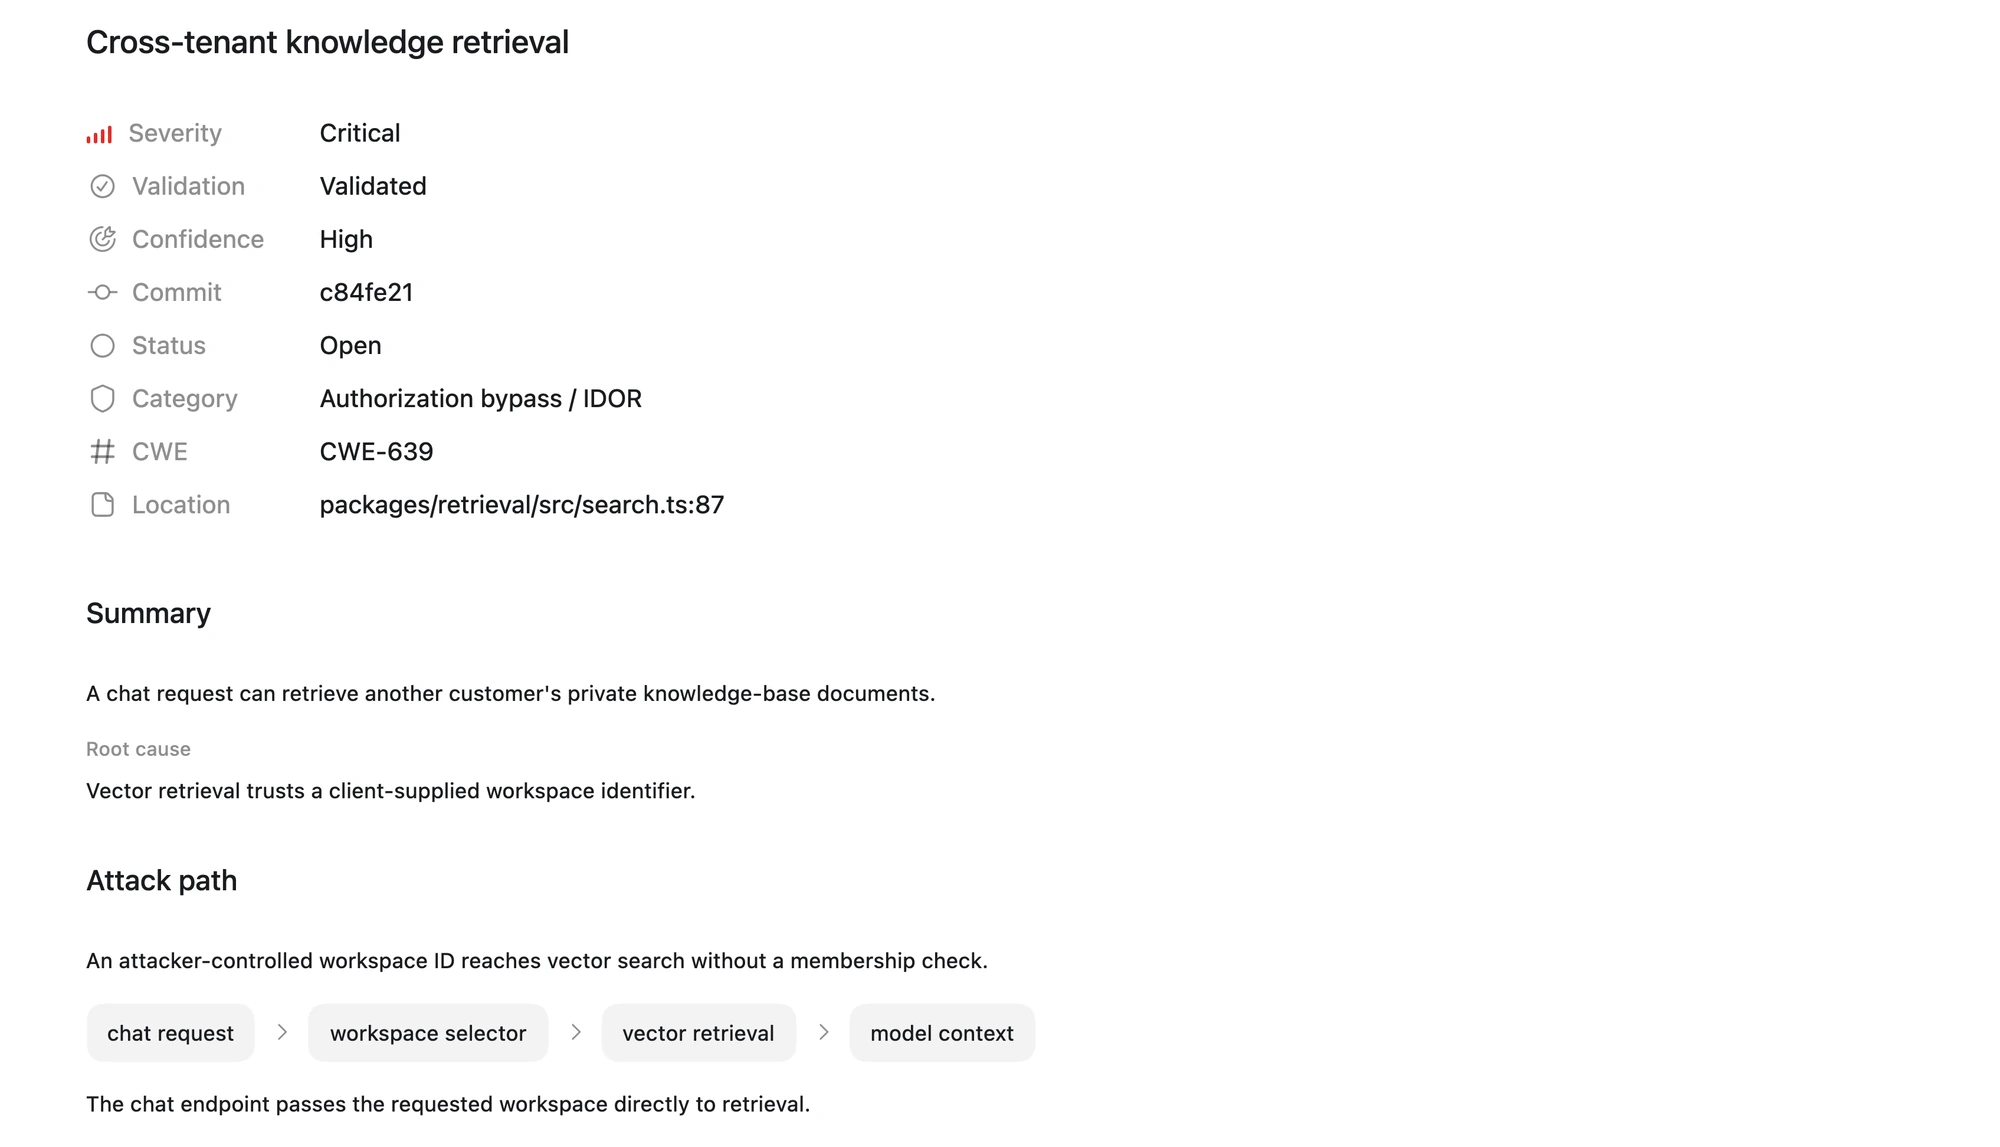
Este hallazgo de ejemplo proviene de la documentación de seguridad. No se obtuvo al seguir los pasos de esta guía.
En este ejemplo, una solicitud proporciona el identificador de un espacio de trabajo. Ese identificador llega a la operación que recupera documentos privados sin que se compruebe si el usuario pertenece al espacio. Para evaluar un hallazgo similar en tu código, comprueba si algún otro control exige que el usuario pertenezca al espacio de trabajo y si la validación demuestra que se puede acceder a documentos de otro espacio.
Si necesitas ayuda para interpretar un hallazgo, abre un chat en el proyecto del mismo repositorio e incluye el título del hallazgo, el código afectado y la evidencia:
Decide qué hacer a continuación
Lleva un registro breve de cada hallazgo que revises. Anota la revisión del código que se analizó, el código afectado, la evidencia, las dudas pendientes y el equipo responsable. Decide qué hacer a partir de esa evidencia:
- Requiere una corrección: selecciona un hallazgo que hayas aceptado y continúa con Corrige un hallazgo de tu análisis de seguridad.
- Requiere más investigación: mantén el hallazgo abierto e identifica qué comprobación o información falta antes de decidir si debes tomar medidas para corregirlo.
- No requiere una corrección: registra tu decisión sobre el hallazgo y la evidencia que la respalda. Al cerrar un hallazgo, dejas constancia de esa decisión. El código no cambia.
Al terminar, habrás revisado los hallazgos y las áreas que quedaron sin cubrir, y habrás definido el siguiente paso para cada caso. Si necesitas una evaluación más exhaustiva, consulta Ejecuta un análisis de seguridad profundo. Para evaluar un pull request o un diff en particular, consulta Analiza la seguridad de los cambios en el código.
Related use cases

Analizar la seguridad de los cambios en el código
Usa el complemento Codex Security para examinar un conjunto de cambios en Git, verificar las...

Analizar varios repositorios
Usa la CLI de Codex Security para analizar los repositorios de una lista en commits...

Ejecuta un análisis de seguridad en profundidad
Usa el complemento Codex Security para realizar una auditoría más exhaustiva de un...