


Anwendungsfall für Codex
Lieferkettenrisiken in CI/CD-Pipelines steuern
Untersuche Warnmeldungen zu Abhängigkeiten und prüfe Paketupdates auf Sicherheitsrisiken.
Prüfe mit der Codex Security CLI, wie sich Abhängigkeiten von Drittanbietern auf die Sicherheit deiner Anwendung auswirken. Priorisiere und verifiziere Dependabot-Warnmeldungen. Führe Sicherheitsscans durch, wenn Pakete hinzukommen oder aktualisiert werden.
Besonders geeignet für
- Teams für Anwendungssicherheit, die entscheiden, bei welchen Warnmeldungen zu Abhängigkeiten Handlungsbedarf besteht.
- Alle, die Software entwickeln und dabei neu hinzugefügte Pakete oder Updates bestehender Abhängigkeiten prüfen.
- Plattformteams, die ihre CI/CD-Pipelines um automatische Sicherheitsscans bei Änderungen an Abhängigkeiten erweitern.
Inhalt
Lieferkettenrisiken in CI/CD-Pipelines steuern
Untersuche Warnmeldungen zu Abhängigkeiten und prüfe Paketupdates auf Sicherheitsrisiken.
Prüfe mit der Codex Security CLI, wie sich Abhängigkeiten von Drittanbietern auf die Sicherheit deiner Anwendung auswirken. Priorisiere und verifiziere Dependabot-Warnmeldungen. Führe Sicherheitsscans durch, wenn Pakete hinzukommen oder aktualisiert werden.
Prüfe mit der Codex Security CLI, wie sich Abhängigkeiten von Drittanbietern auf die Sicherheit deiner Anwendung auswirken. Priorisiere und verifiziere Dependabot-Warnmeldungen. Führe Sicherheitsscans durch, wenn Pakete hinzukommen oder aktualisiert werden.
Besonders geeignet für
- Teams für Anwendungssicherheit, die entscheiden, bei welchen Warnmeldungen zu Abhängigkeiten Handlungsbedarf besteht.
- Alle, die Software entwickeln und dabei neu hinzugefügte Pakete oder Updates bestehender Abhängigkeiten prüfen.
- Plattformteams, die ihre CI/CD-Pipelines um automatische Sicherheitsscans bei Änderungen an Abhängigkeiten erweitern.
Mit der CLI von Codex Security kannst du die Abhängigkeiten deiner Codebasis prüfen, etwa wenn du eine neue Abhängigkeit hinzufügst oder eine bestehende auf eine neuere Version aktualisierst. So kannst du frühzeitig verhindern, dass Pakete mit Schwachstellen deine Softwarelieferkette gefährden. Dazu bindest du die CLI-Befehle von Codex Security in deine eigenen Workflows ein.
Dependabot-Warnungen überprüfen
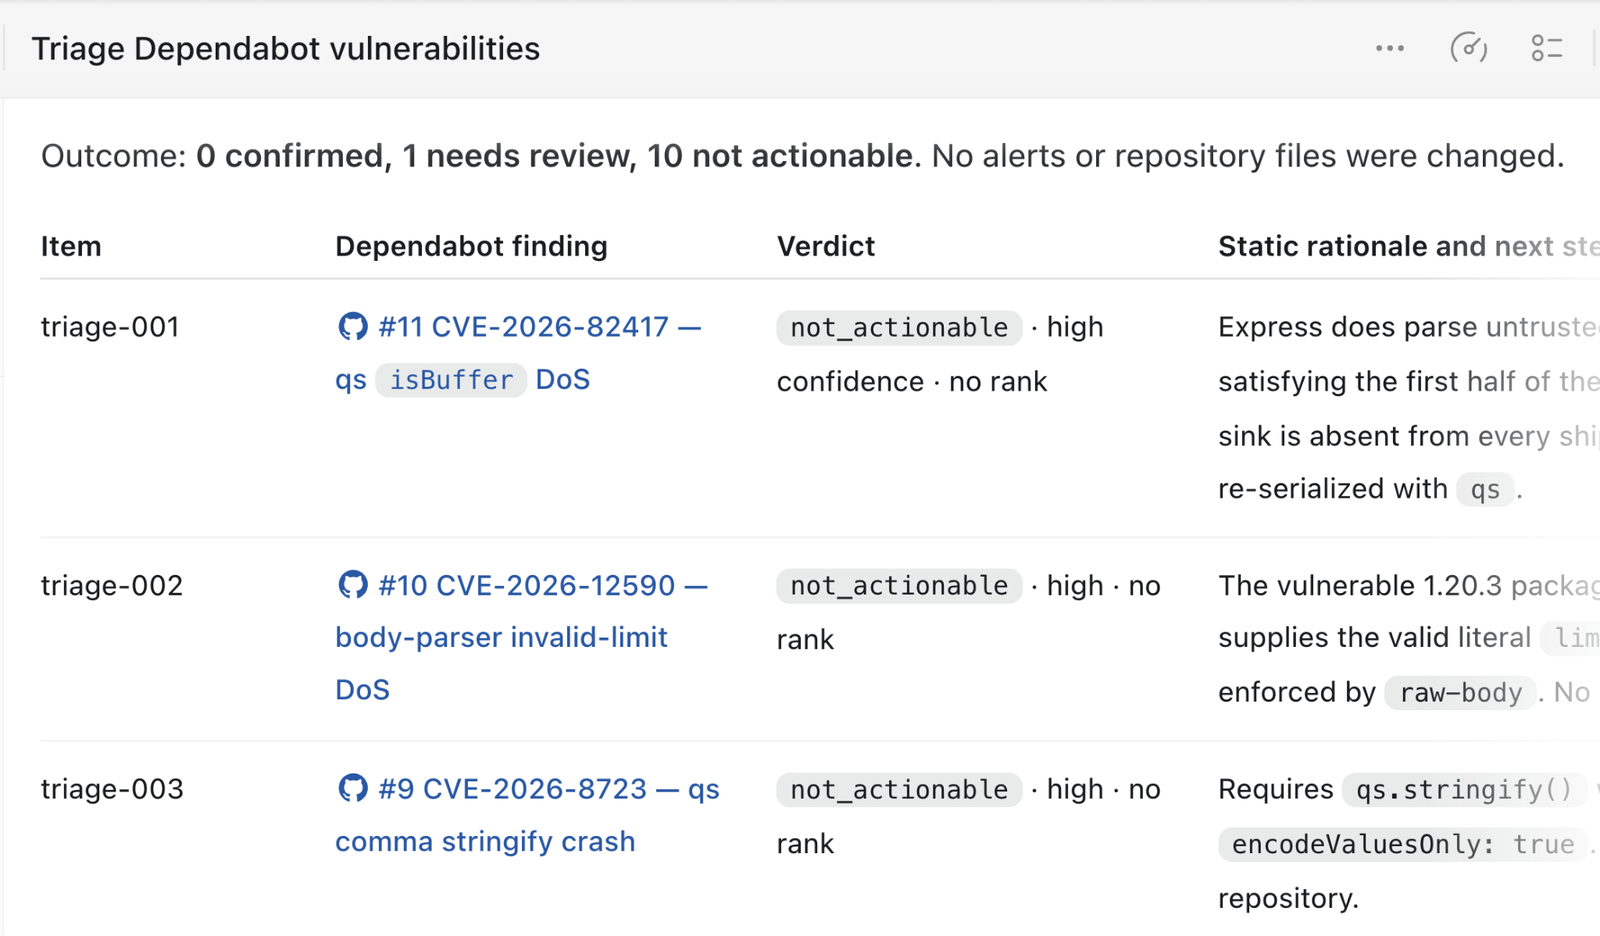
Codex Security bietet einen Skill, mit dem du prüfen kannst, ob bekannte Schwachstellen in Drittanbieterkomponenten über deinen Code erreichbar und ausnutzbar sind. Das gilt auch für Schwachstellen, die Dependabot meldet. Du kannst den Skill direkt in der Benutzeroberfläche oder über die CLI aufrufen.
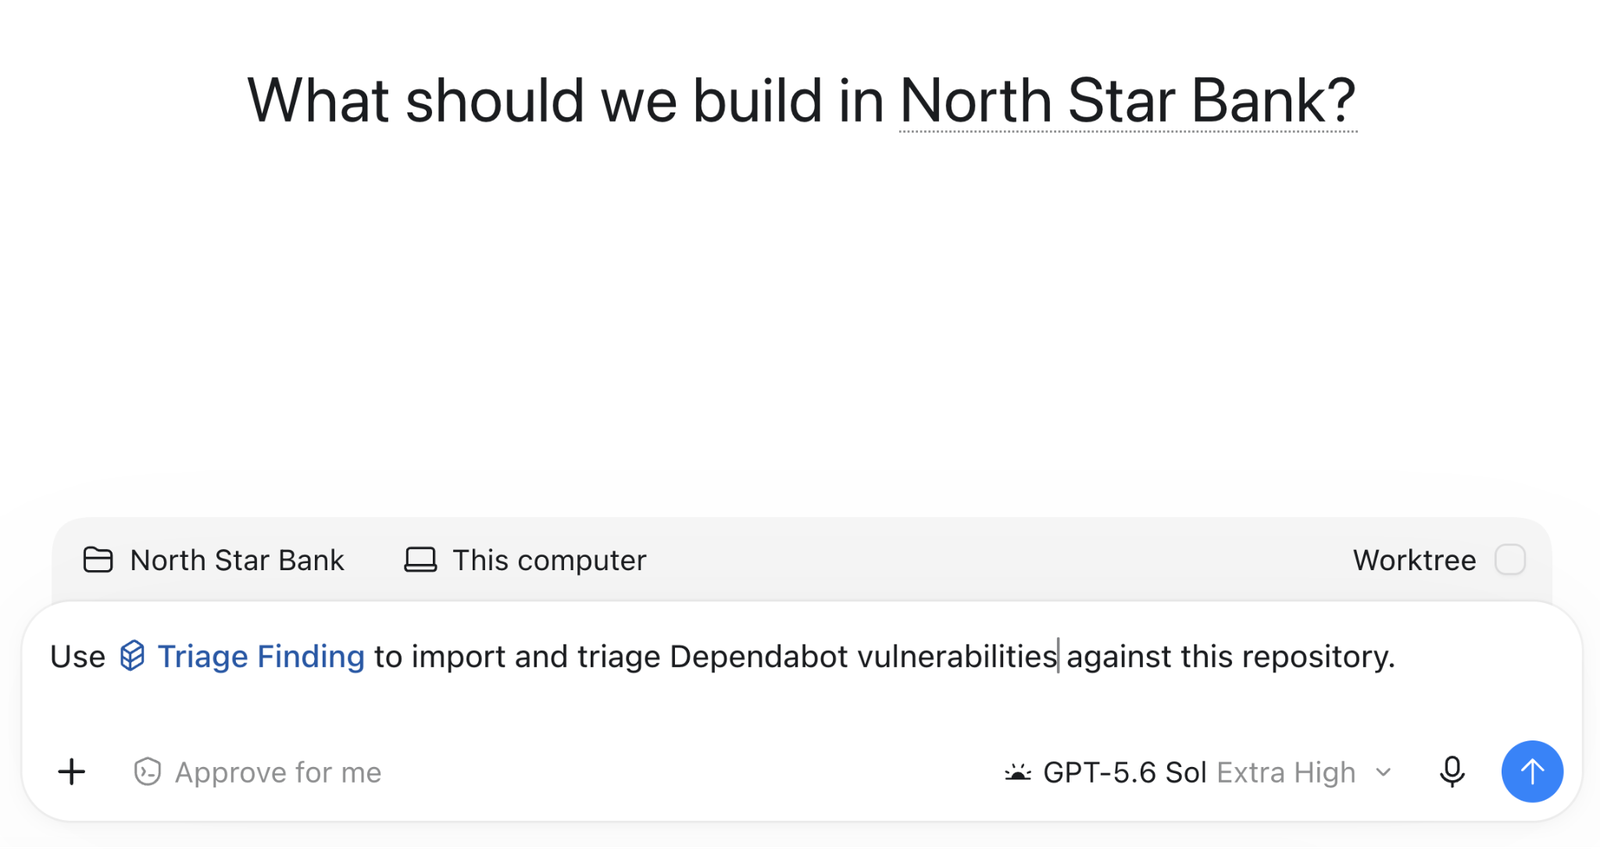
Codex bewertet jede Dependabot-Warnung und listet anschließend alle gemeldeten Risiken auf. Zu jedem Risiko erläutert Codex, warum sich die Warnung bestätigt hat oder warum sie sich nicht bestätigen ließ.
Sicherheitsscans bei Änderungen der Paketversion ausführen
Wenn sich die Version einer Abhängigkeit ändert, kannst du auch die neueste Version auf Schwachstellen prüfen.
name: Codex Security dependency scan

on:
  pull_request:
    paths:
      - package.json
      - package-lock.json

permissions:
  contents: read

jobs:
  scan:
    name: Scan dependency changes
    if: github.event.pull_request.head.repo.full_name == github.repository
    runs-on: ubuntu-24.04
    timeout-minutes: 45
    steps:
      - name: Set up the Ubuntu sandbox
        run: |
          sudo apt-get update
          sudo apt-get install --yes bubblewrap apparmor-profiles
          sudo apparmor_parser -r /usr/share/apparmor/extra-profiles/bwrap-userns-restrict

      - name: Set up Node.js
        uses: actions/setup-node@820762786026740c76f36085b0efc47a31fe5020 # v7
        with:
          node-version: "26"

      - name: Set up Python
        uses: actions/setup-python@5fda3b95a4ea91299a34e894583c3862153e4b97 # v7
        with:
          python-version: "3.14"

      - name: Install Codex Security
        run: |
          set -euo pipefail
          npm install \
            --prefix "$RUNNER_TEMP/codex-security" \
            --ignore-scripts \
            --no-audit \
            --no-fund \
            @openai/codex-security

      - name: Verify Codex Security
        env:
          CODEX_SECURITY_BIN: ${{ runner.temp }}/codex-security/node_modules/.bin/codex-security
        run: |
          set -euo pipefail
          test -x "$CODEX_SECURITY_BIN"
          "$CODEX_SECURITY_BIN" --version

      - name: Check out the pull request
        uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7
        with:
          ref: ${{ github.event.pull_request.head.sha }}
          fetch-depth: 0
          persist-credentials: false

      - name: Install project dependencies
        run: |
          set -euo pipefail
          npm ci --ignore-scripts --no-audit --no-fund

      - name: Run full repository scan
        env:
          OPENAI_API_KEY: ${{ secrets.CODEX_SECURITY_API_KEY }}
          CODEX_SECURITY_BIN: ${{ runner.temp }}/codex-security/node_modules/.bin/codex-security
          CODEX_SECURITY_STATE_DIR: ${{ runner.temp }}/codex-security-state
          SCAN_DIR: ${{ runner.temp }}/codex-security-results
        run: |
          set -euo pipefail
          "$CODEX_SECURITY_BIN" scan . \
            --auth api-key \
            --output-dir "$SCAN_DIR" \
            --fail-on-severity high \
            --json > "$RUNNER_TEMP/codex-security.json"

      - name: Preserve scan results
        if: always()
        uses: actions/upload-artifact@043fb46d1a93c77aae656e7c1c64a875d1fc6a0a # v7
        with:
          name: codex-security-dependency-results
          path: |
            ${{ runner.temp }}/codex-security-results
            ${{ runner.temp }}/codex-security.json
          if-no-files-found: warn
          retention-days: 7
Verwandte Anwendungsfälle

Codeänderungen auf Sicherheitslücken prüfen
Mit dem Plugin für Codex Security kannst du Änderungen in einem Git-Repository untersuchen...
Codeänderungen in Codex Desktop überprüfen
Starte eine Sicherheitsprüfung in Codex oder im Codex-Projekt deines Repositorys.

Eigene Review-Workflows mit GitHub Actions erstellen
Mach Sicherheitsprüfungen zu einem festen Schritt in deinem Entwicklungsprozess