
Beginne mit einem einzelnen Befund, dessen Nachweise dich überzeugen. Erstelle einen Patch, sieh ihn dir an und prüfe am geänderten Code, ob das ursprüngliche Problem behoben ist. Allein das Erstellen oder Anwenden eines Patches belegt noch nicht, dass er das Problem behebt.
Wenn du in der Desktop-Oberfläche einen Patch erstellst, bleibt der ausgewählte Checkout unverändert. Erst wenn du den Patch anwendest, ändert sich der Checkout. Bei der Verifikation prüft Codex den Patch und dokumentiert die Nachweise, ohne den Befund automatisch zu schließen.
Einen Befund in der Benutzeroberfläche beheben
Öffne einen akzeptierten Befund unter Befunde oder in einem abgeschlossenen Scan unter Scans. Sieh dir die Nachweise an. Unter Patch kannst du dann eine Korrektur erstellen, begutachten, anwenden und verifizieren.
-
Patch erstellen
Öffne den Befund, wechsle zum Tab Patch und wähle Patch erstellen. Wenn möglich, bestätigt oder reproduziert Codex das Problem. Codex speichert den Patch als Artefakt, ohne den ausgewählten Checkout zu ändern.
-
Vorgeschlagenen Diff prüfen
Prüfe den betroffenen Code und die zugehörigen Tests. Vergewissere dich, dass die Änderung das gemeldete Problem behebt, keine sachfremden Refactorings enthält und keine Sicherheitskontrollen schwächt.
-
Patch lokal anwenden
Wähle Patch anwenden erst, wenn du mit dem Diff einverstanden bist. Codex wendet genau den erstellten Patch auf den Arbeitsbaum an und dokumentiert den neuen Zustand. Prüfe den Diff im Arbeitsbaum, bevor du fortfährst.
-
Korrektur überprüfen
Wähle Korrektur überprüfen. Codex führt das ursprüngliche Verfahren zur Reproduktion des Problems oder einen anderen Exploit-Test erneut aus. Wenn Codex einen Regressionstest ausführen kann, prüft es, ob der Test vor der Korrektur fehlschlägt und danach erfolgreich durchläuft. Andernfalls dokumentiert Codex, welche Nachweise noch fehlen und welche Prüfungen es abschließen konnte. Codex prüft außerdem, ob die vorgesehenen Funktionen weiterhin wie erwartet arbeiten und ob sich der Schutz auf ähnliche Weise umgehen lässt. Auch die Tests des Repositorys bezieht Codex ein.
-
Befund schließen
Die Verifikation schließt den Befund nicht automatisch. Prüfe die Befehle und Ergebnisse und sieh nach, welche Nachweise noch fehlen. Schließe den Befund mit einer zutreffenden Begründung oder lass ihn zur weiteren Bearbeitung offen.
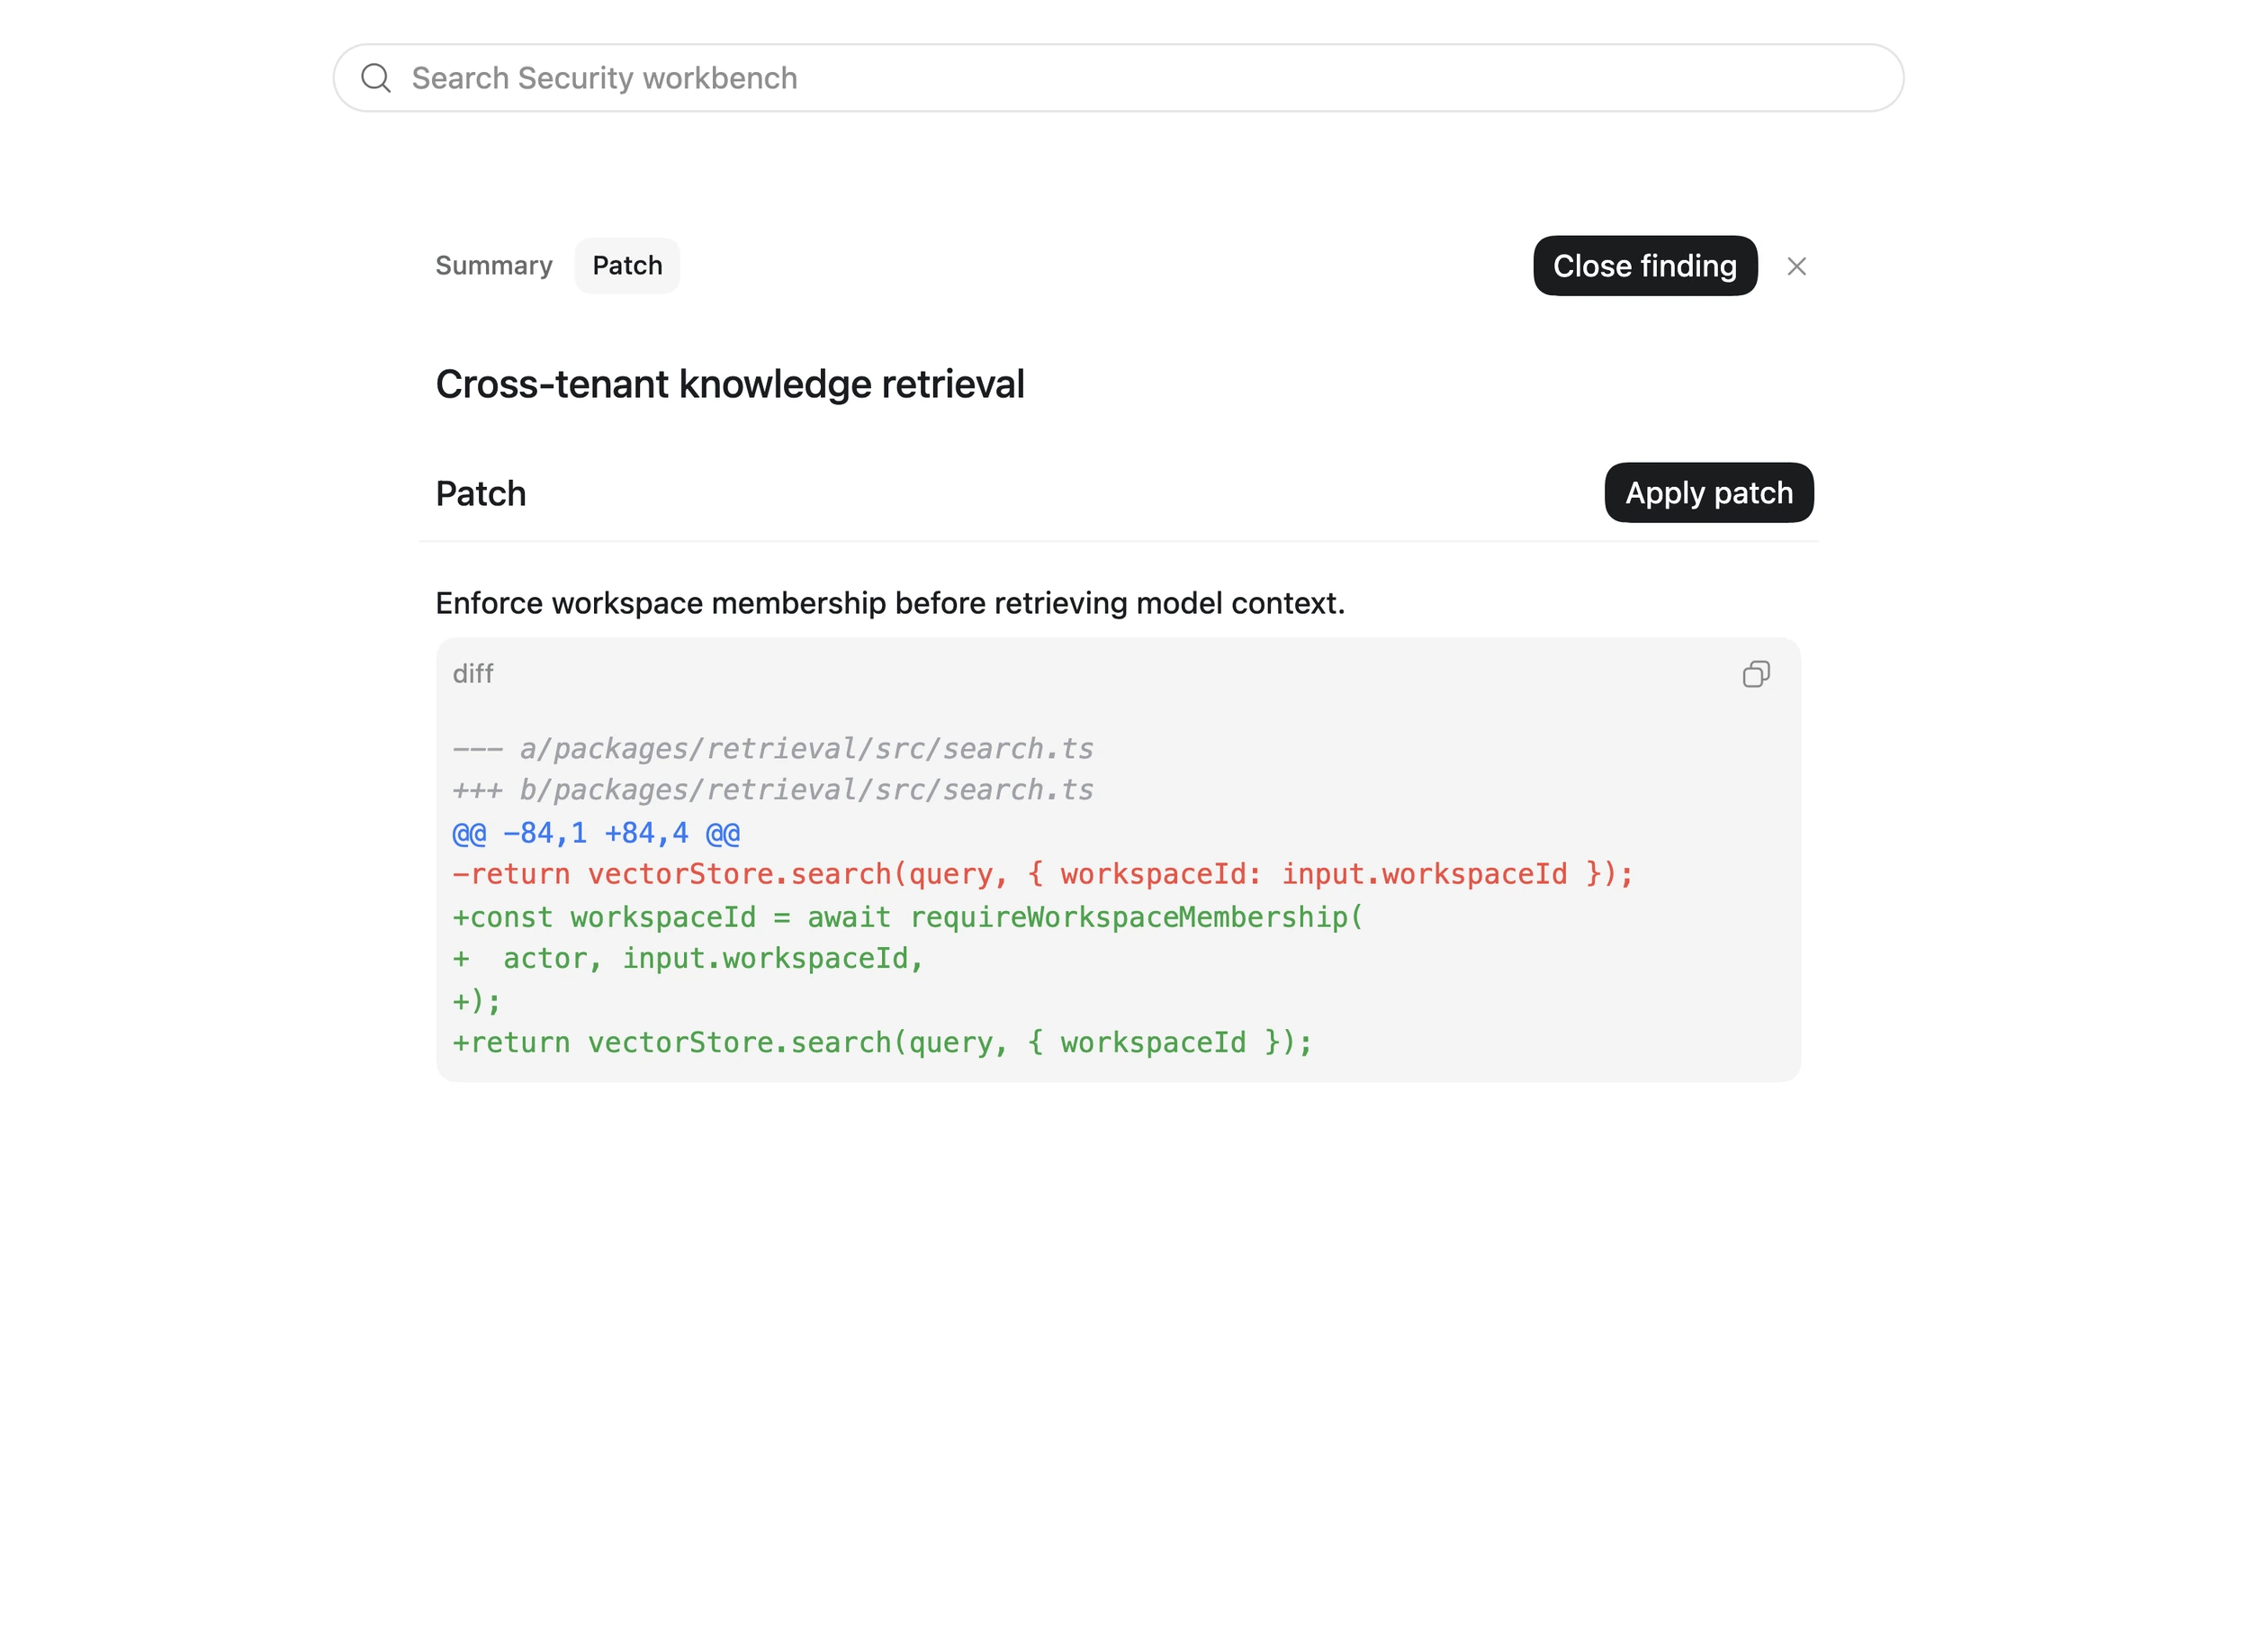
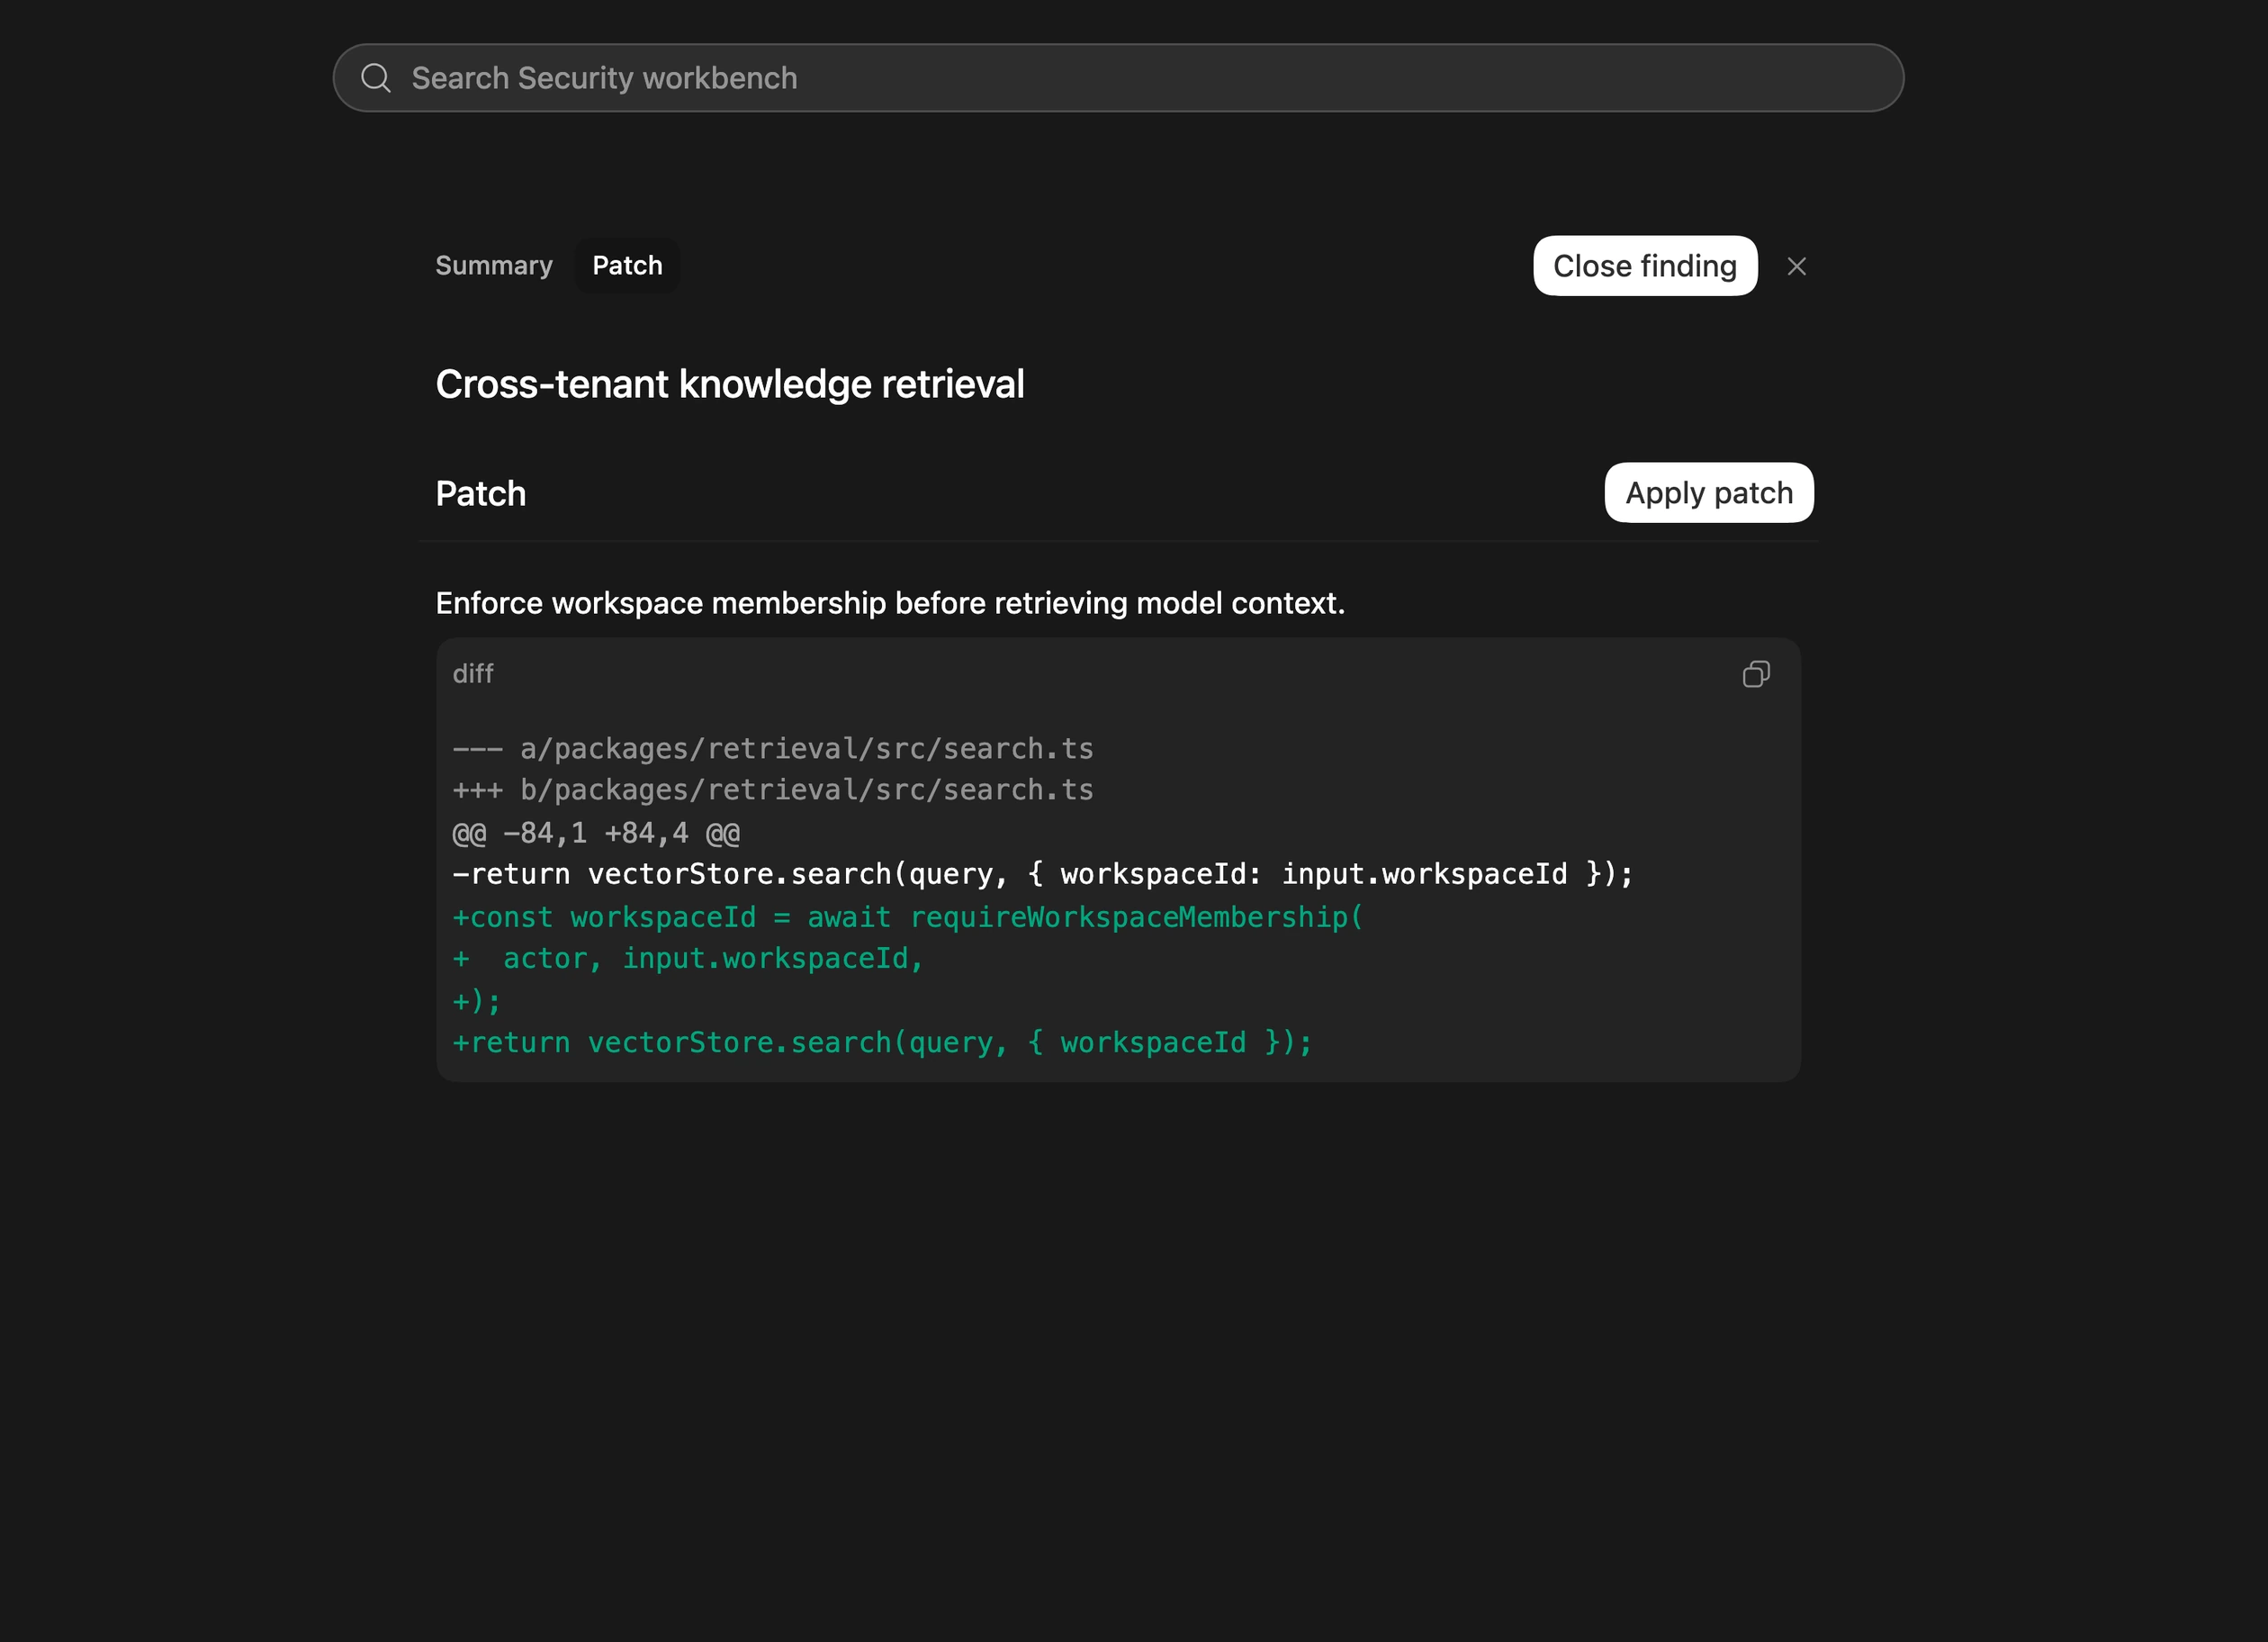
Prüfe den erstellten Sicherheitspatch, bevor du ihn auf deinen Checkout anwendest.
Einen Befund im Gespräch mit Codex beheben
Verwende das installierte Plugin für einen Befund aus einem Scan, einem Ticket, einer Sicherheitsmeldung oder einer anderen Überprüfung. Gib die ID des Befunds und den Pfad zum Bericht an. Ergänze, falls vorhanden, ein Beispiel zum Reproduzieren des Problems oder einen Befehl zur Validierung.
Verwende $codex-security:fix-finding, um den Befund <finding-id> aus dem Bericht unter <report-path> zu beheben. Prüfe, ob das Problem in diesem Checkout vorliegt, und behebe es. Teste anhand des ursprünglichen Fehlerfalls, ob die Korrektur greift. Prüfe auch, ob die vorgesehenen Funktionen weiterhin wie erwartet arbeiten. Dokumentiere alle Prüfungen, die du nicht abschließen konntest.Damit erlaubst du Codex, den Checkout zu ändern. Codex kann im Repository nach fehlenden technischen Details suchen. Möglicherweise musst du erläutern, welche Sicherheitsrichtlinie gelten soll, bevor Codex eine Korrektur auswählen kann.
Sicherheitsprobleme ohne Benutzereingriff beheben
Für wiederholbare Scans und die Erstellung von Patches verwende die Befehle zum Validieren und Erstellen von Patches der eigenständigen CLI.
Um das installierte Plugin über die Codex CLI aufzurufen, installiere Codex Security zunächst im Verzeichnis CODEX_HOME des Runners. Ein neuer Runner enthält standardmäßig keine Plugins aus dem Marketplace. Verwende für jeden akzeptierten Befund einen separaten Checkout oder Job.
codex exec --sandbox workspace-write 'Verwende $codex-security:fix-finding, um den Befund <finding-id> aus dem Bericht unter <report-path> zu beheben. Prüfe, ob das Problem in diesem Checkout vorliegt, und behebe es. Teste anhand des ursprünglichen Fehlerfalls, ob die Korrektur greift. Prüfe auch, ob die vorgesehenen Funktionen weiterhin wie erwartet arbeiten. Dokumentiere alle Prüfungen, die du nicht abschließen konntest.'In der Sandbox mit Schreibzugriff kann der Workflow den Quellcode und die Tests bearbeiten. Bewahre den Patch und die Nachweise aus der Verifikation für die Überprüfung auf. Hinweise zur Installation, zum Einrichten von Scans und zum Umgang mit Artefakten findest du im Abschnitt Reviews in CI/CD automatisieren.
Führe die Änderung nach der Verifikation im Rahmen deines üblichen Code-Reviews zusammen. Wenn die Verifikation unvollständig ist, lass den Befund offen und halte fest, was noch zu tun ist.