


Anwendungsfall für Codex
Ein im Sicherheitsscan gefundenes Problem beheben
Öffne einen Befund aus deinem Scan, prüfe den Patch und wende ihn an. Kontrolliere anschließend, ob er das Problem behebt.
Erstelle mit dem Plugin für Codex Security einen gezielten Patch für einen bereits geprüften Scanbefund. Prüfe die Änderung lokal und wende sie dort an. Vergewissere dich, dass sie das Problem behebt. Bereite einen pull request vor und füge das Prüfergebnis als Nachweis bei.
Besonders geeignet für
- Für alle, die Code entwickeln und ein bereits geprüftes Problem aus einem Scan mit Codex Security beheben möchten.
- Für alle, die ein Repository pflegen und einen vorgeschlagenen Patch prüfen möchten, bevor sie ihn lokal anwenden.
- Für alle, die einen gezielten Sicherheitspatch prüfen und dafür einen Nachweis brauchen, dass er das Problem behebt.
Inhalt
Ein im Sicherheitsscan gefundenes Problem beheben
Öffne einen Befund aus deinem Scan, prüfe den Patch und wende ihn an. Kontrolliere anschließend, ob er das Problem behebt.
Erstelle mit dem Plugin für Codex Security einen gezielten Patch für einen bereits geprüften Scanbefund. Prüfe die Änderung lokal und wende sie dort an. Vergewissere dich, dass sie das Problem behebt. Bereite einen pull request vor und füge das Prüfergebnis als Nachweis bei.
Erstelle mit dem Plugin für Codex Security einen gezielten Patch für einen bereits geprüften Scanbefund. Prüfe die Änderung lokal und wende sie dort an. Vergewissere dich, dass sie das Problem behebt. Bereite einen pull request vor und füge das Prüfergebnis als Nachweis bei.
Besonders geeignet für
- Für alle, die Code entwickeln und ein bereits geprüftes Problem aus einem Scan mit Codex Security beheben möchten.
- Für alle, die ein Repository pflegen und einen vorgeschlagenen Patch prüfen möchten, bevor sie ihn lokal anwenden.
- Für alle, die einen gezielten Sicherheitspatch prüfen und dafür einen Nachweis brauchen, dass er das Problem behebt.
Skills und Plug-ins
- Behebe ein bereits geprüftes Sicherheitsproblem mit einem gezielten Patch. Überprüfe und dokumentiere, ob der Patch das Problem behebt.
| Skill | Nutzen |
|---|---|
| Codex Security:fix Finding | Behebe ein bereits geprüftes Sicherheitsproblem mit einem gezielten Patch. Überprüfe und dokumentiere, ob der Patch das Problem behebt. |
Bevor du beginnst
Öffne das gescannte Repository in Codex. Das Plugin für Codex Security muss installiert und aktiviert sein. Du brauchst einen Befund, den du bereits geprüft hast und dessen Ursache du beheben möchtest. Falls du noch keinen Scan ausgeführt hast, beginne mit der Anleitung Deinen ersten Sicherheitsscan ausführen.
Die Ursache des Befunds beheben
-
Befund öffnen und prüfen
Öffne den Befund unter Befunde oder über einen abgeschlossenen Scan unter Scans. Sieh dir den betroffenen Code, die beschriebenen Auswirkungen und die Belege für den Befund an.
Kläre, welches Verhalten die Korrektur verhindern soll und welche legitimen Anwendungsfälle weiterhin funktionieren müssen. Wenn die Belege unklar sind, untersuche den Befund genauer, bevor du einen Patch erstellst.
-
Einen gezielten Patch generieren
Wähle den Tab Patch und dann Patch generieren.
Wenn möglich, bestätigt oder reproduziert Codex das Problem. Anschließend schlägt Codex einen Patch vor. Beim Generieren des Patches bleibt dein ausgewählter Checkout unverändert.
-
Patch prüfen und anwenden
Prüfe den vorgeschlagenen Diff sowie alle zugehörigen Regressionstests und Prüfnachweise. Vergewissere dich, dass die Änderung die Ursache des Befunds behebt und das erwartete Verhalten erhält. Bereinige sachfremde Änderungen oder umfangreichere Refactorings, bevor du fortfährst.
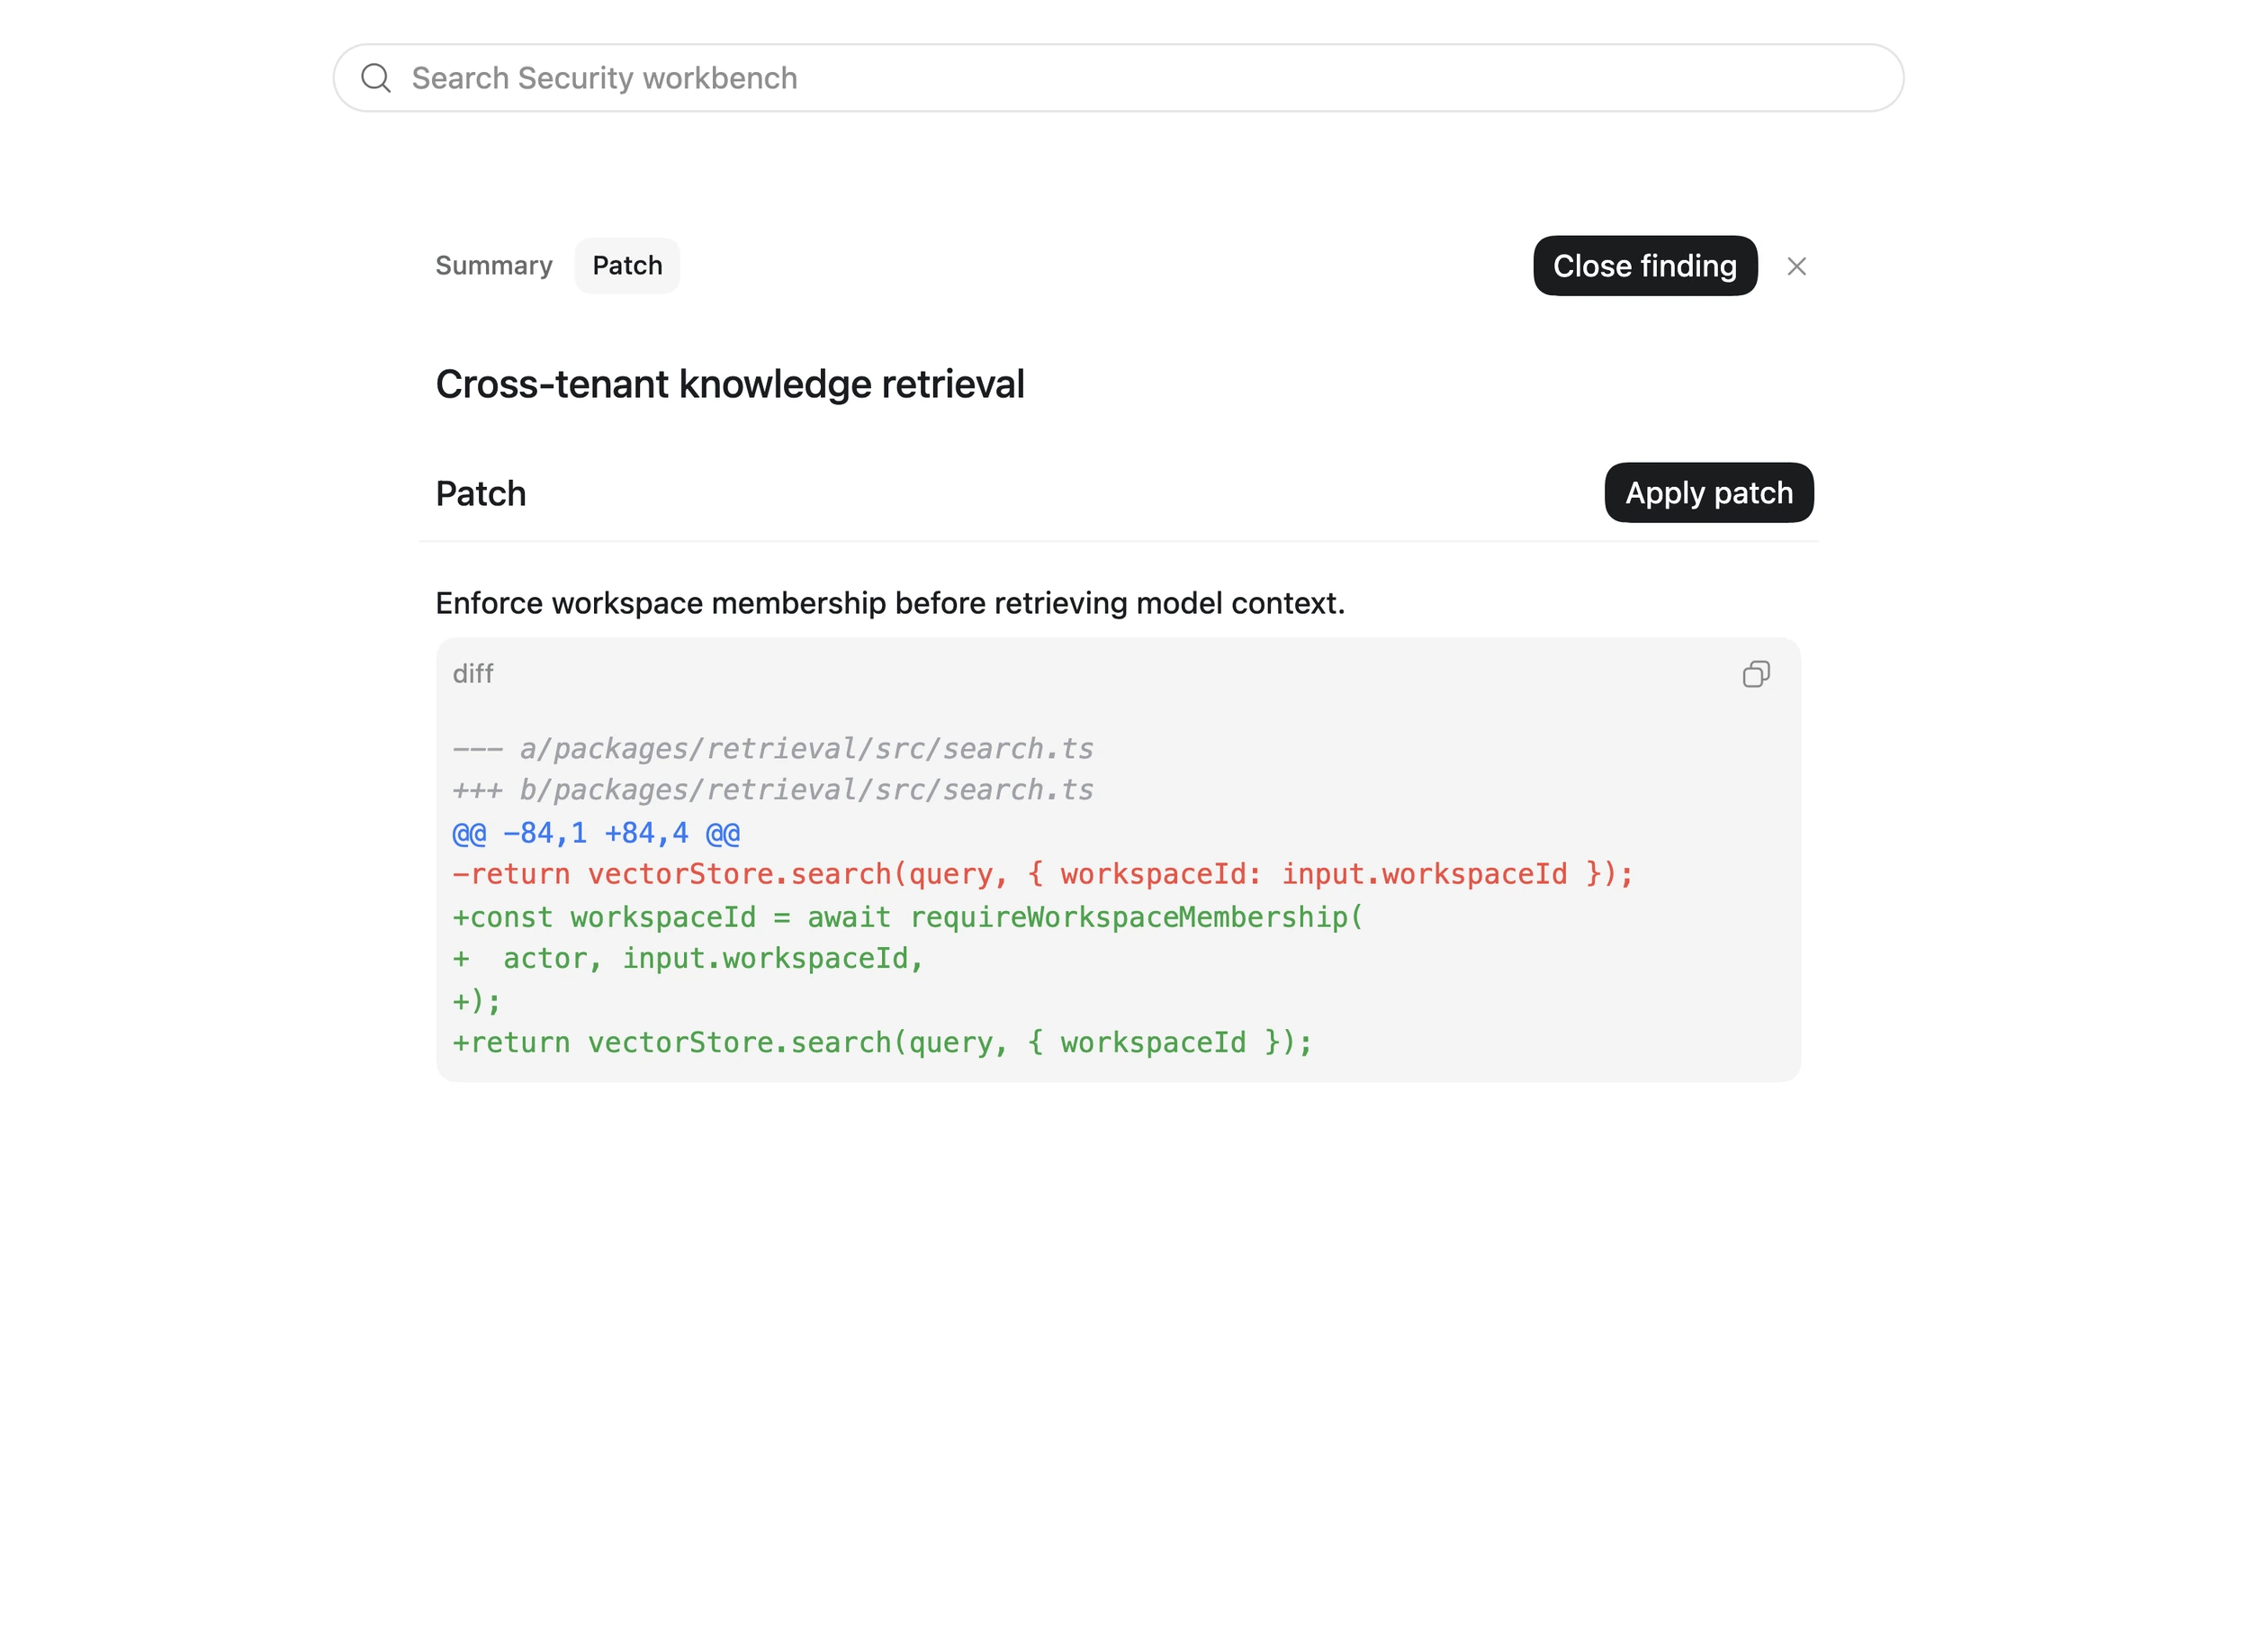
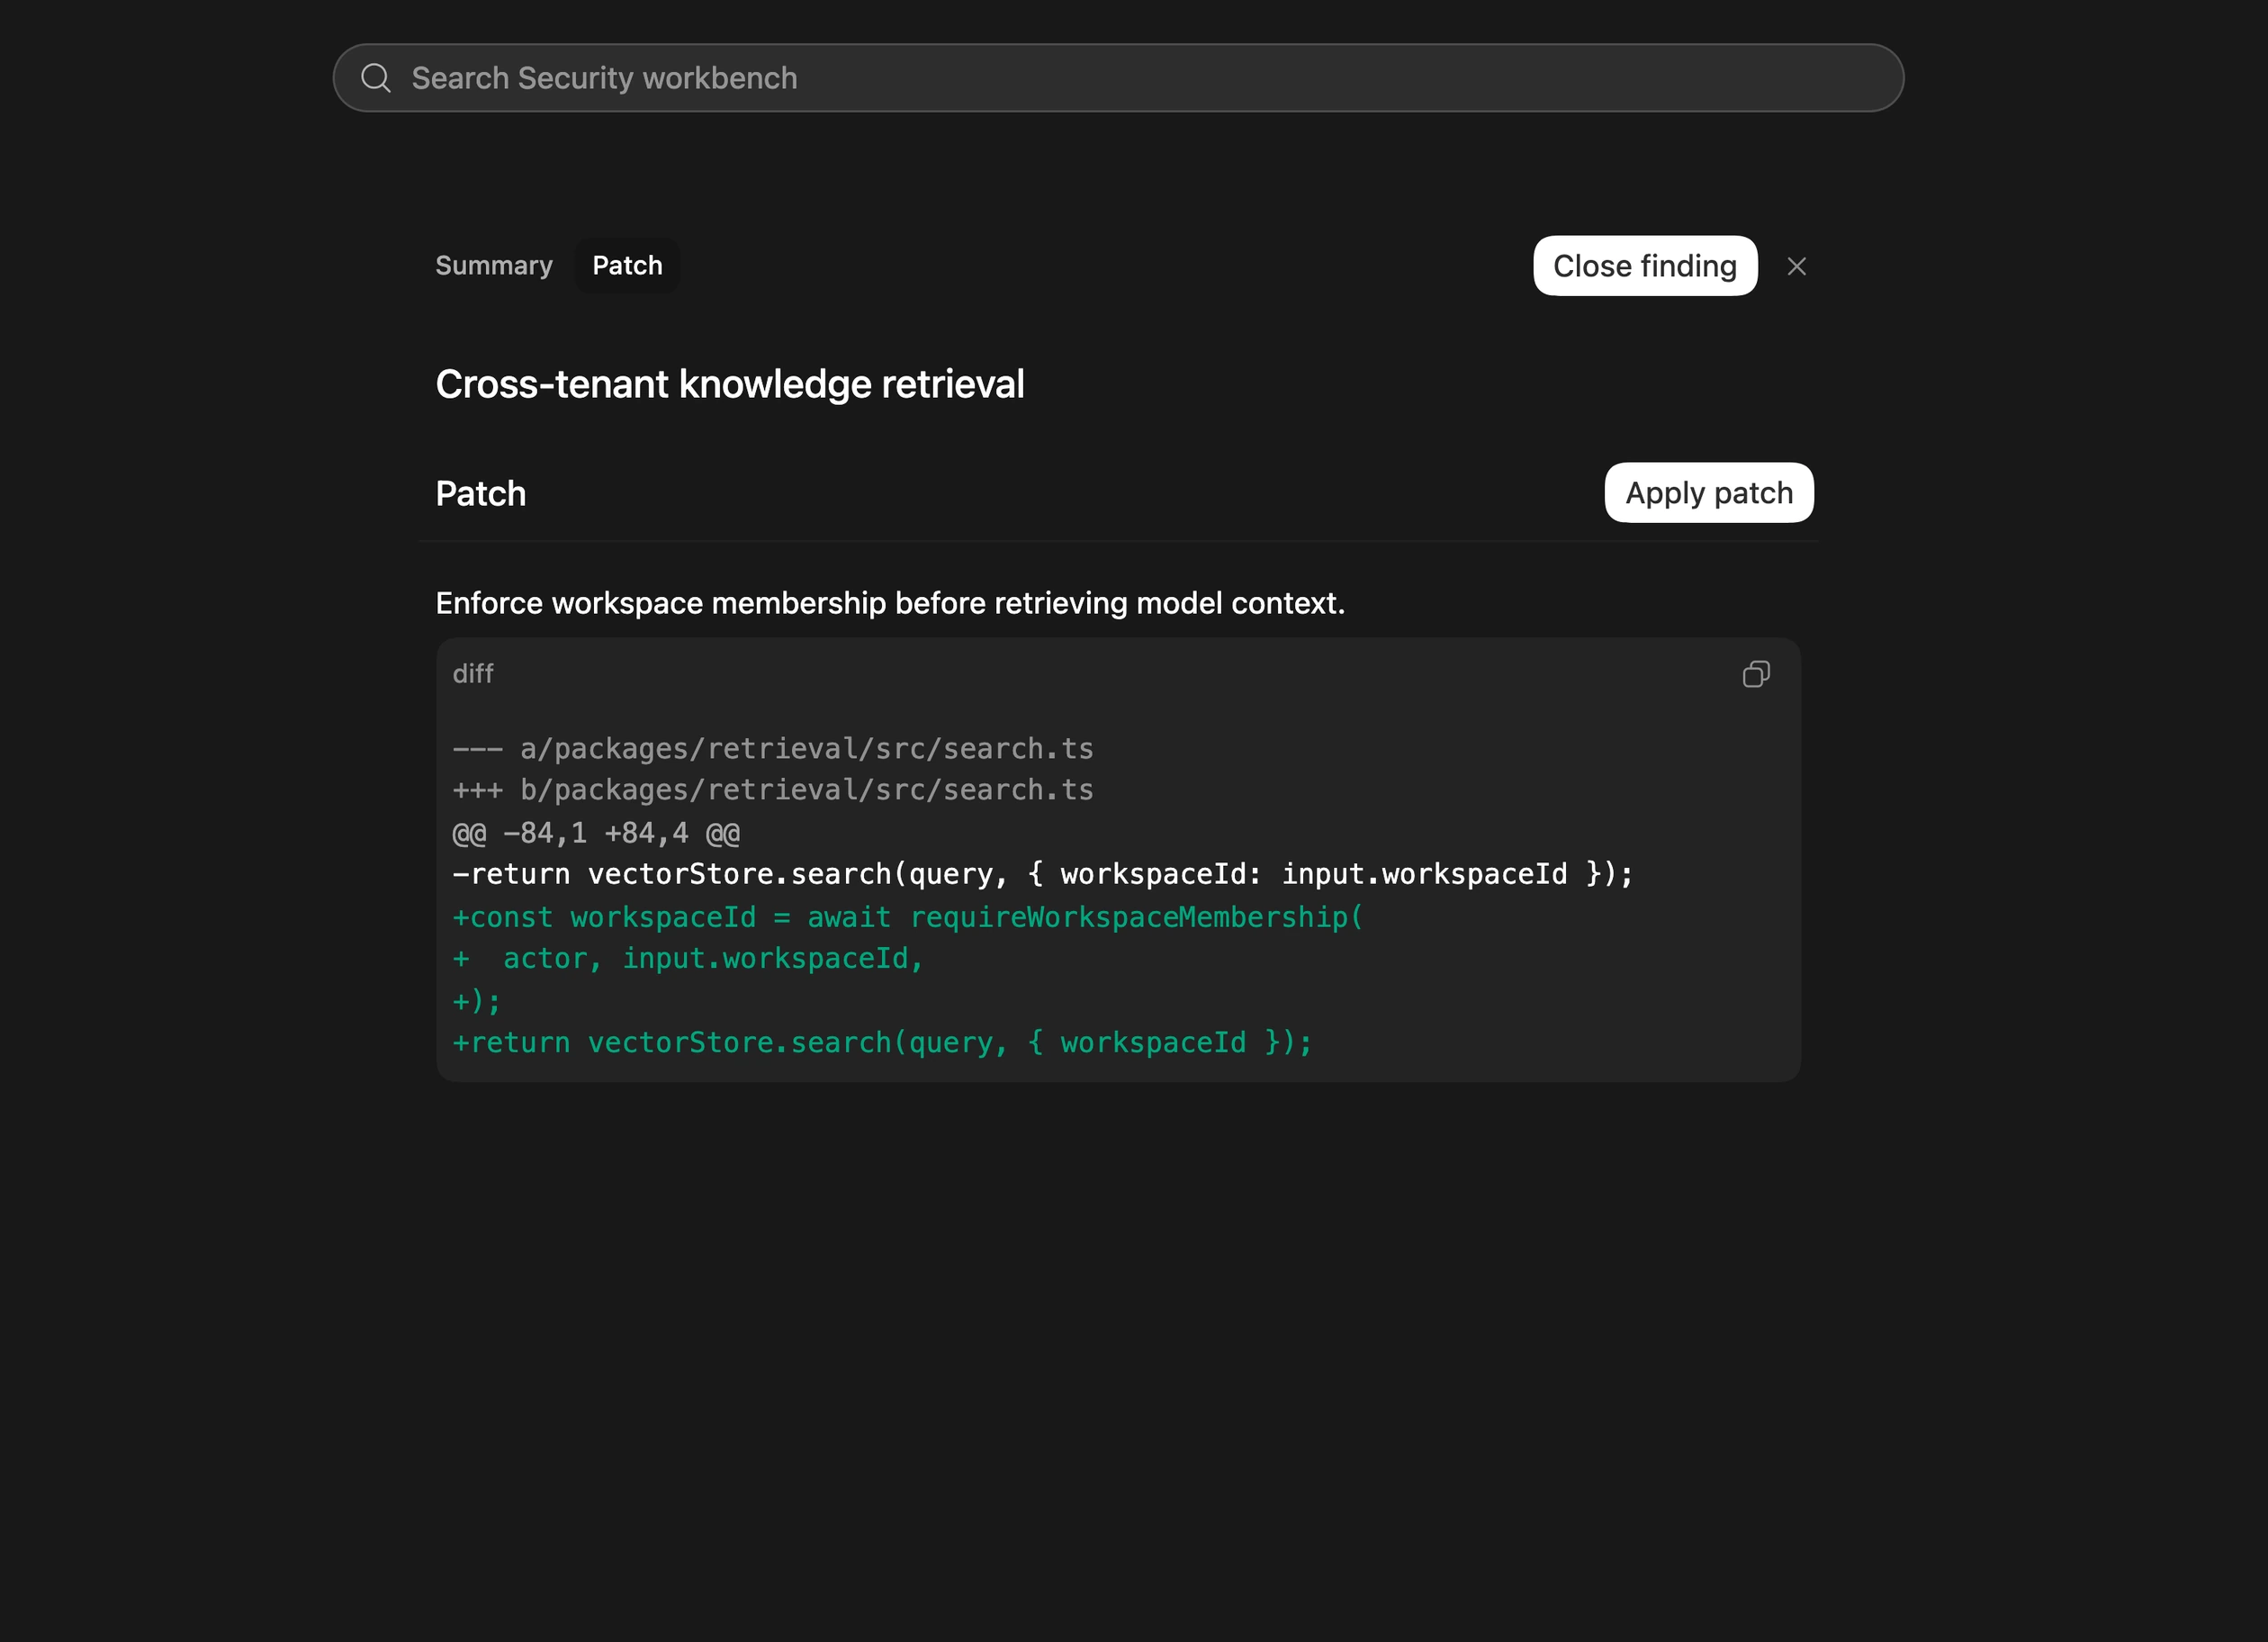
Wenn der Patch bereit ist, wähle Patch anwenden. Prüfe anschließend den Diff in deinem Arbeitsverzeichnis.
Dieser Beispielpatch stammt aus der Sicherheitsdokumentation und wurde nicht mit dieser Anleitung erstellt. Prüfe deinen eigenen Diff, bevor du den Patch anwendest.
-
Korrektur überprüfen
Wähle Korrektur überprüfen.
Prüfe anhand der Belege, ob sich das ursprünglich anfällige Verhalten nicht mehr reproduzieren lässt und die legitimen Anwendungsfälle weiterhin funktionieren. Wenn es sicher und praktikabel ist, sollte ein gezielter Regressionstest vor der Korrektur fehlschlagen und danach erfolgreich durchlaufen.
Falls die Überprüfung unvollständig ist, sieh dir die angegebene Einschränkung an und kläre, welche zusätzlichen Tests nötig sind. Allein das Anwenden des Patches belegt noch nicht, dass die Schwachstelle behoben ist.
-
Änderung für das Review vorbereiten
Prüfe den endgültigen Diff und bereite wie in deinem Entwicklungsprozess üblich einen Pull Request vor. Halte darin folgende Punkte fest:
- Den Befund und das Verhalten, das der Patch korrigiert.
- Die relevanten Codeänderungen.
- Die Befehle zur Überprüfung und ihre Ergebnisse.
- Offene Fragen oder noch ausstehende Tests.
Die Überprüfung schließt den Befund nicht automatisch. Aktualisiere seinen Status entsprechend dem Review- und Freigabeprozess deines Teams.
Ergebnis prüfen
Du solltest jetzt einen gezielten Patch und Belege dafür haben, was Codex überprüft hat. Außerdem sollte jemand anderes aus dem Entwicklungsteam anhand deiner Angaben die Änderung prüfen können. Falls die Überprüfung nicht gezeigt hat, dass die Korrektur wirkt, halte ausdrücklich fest, was offenbleibt.
Weitere Details findest du in der Anleitung Gemeldete Schwachstellen beheben und die Korrektur überprüfen. Wenn du vorhandene Berichte oder Tickets abarbeiten möchtest, nutze die Anleitung Offene Schwachstellen systematisch beheben.
Verwandte Anwendungsfälle
Offene Schwachstellen beheben
Übernimm freigegebene Befunde aus Ticketsystemen oder Meldesystemen für Schwachstellen

Codeänderungen auf Sicherheitslücken prüfen
Mit dem Plugin für Codex Security kannst du Änderungen in einem Git-Repository untersuchen...
Codeänderungen in Codex Desktop überprüfen
Starte eine Sicherheitsprüfung in Codex oder im Codex-Projekt deines Repositorys.