


Codex 應用案例
在 Codex 桌面版審查程式碼變更
在開發過程中檢查程式碼變更,並調查掃描發現的安全問題。
難度 Intermediate
任務時間跨度 30m
從 Codex 或程式碼庫對應的 Codex 專案啟動安全審查。
最適合的對象
- 想趁還記得實作細節時檢查未提交變更的開發人員。
- 想在本機簽出的程式碼中審查某次提交、某個分支或某個 Pull Request 所含變更的工程師。
- 想先對照受影響的程式碼調查掃描發現的問題,再決定要修正哪些問題的審查人員。
目錄
在 Codex 桌面版審查程式碼變更
在開發過程中檢查程式碼變更,並調查掃描發現的安全問題。
從 Codex 或程式碼庫對應的 Codex 專案啟動安全審查。
Intermediate
30m
從 Codex 或程式碼庫對應的 Codex 專案啟動安全審查。
Intermediate
30m
最適合的對象
- 想趁還記得實作細節時檢查未提交變更的開發人員。
- 想在本機簽出的程式碼中審查某次提交、某個分支或某個 Pull Request 所含變更的工程師。
- 想先對照受影響的程式碼調查掃描發現的問題,再決定要修正哪些問題的審查人員。
入門提示詞
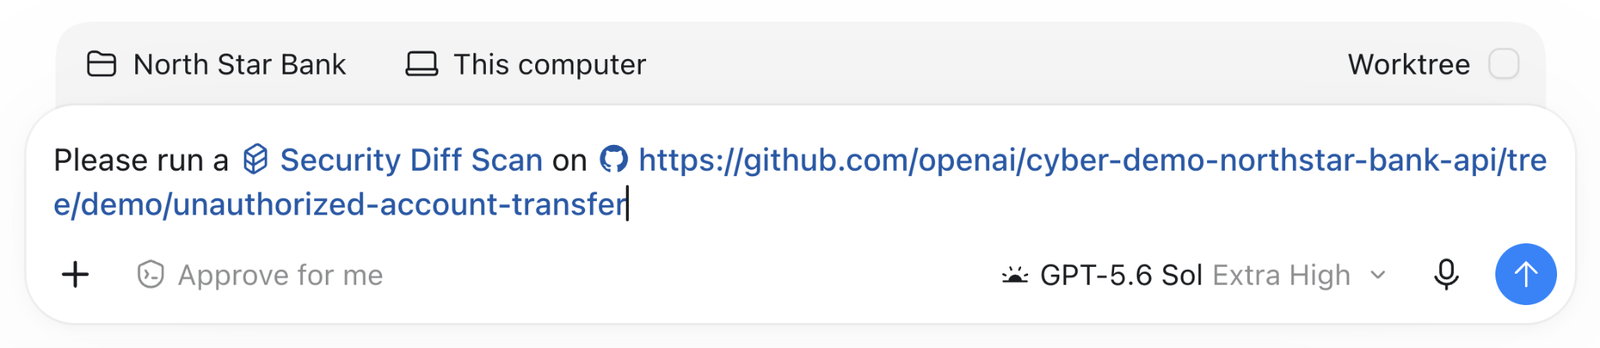
請對 [Github repository URL] 執行 $codex-security:security-diff-scan
請對 [Github repository URL] 執行 $codex-security:security-diff-scan
如果你想以更具互動性的方式審查 PR 或尚未提交的變更,可以在 Codex 的「安全性」分頁中執行審查。
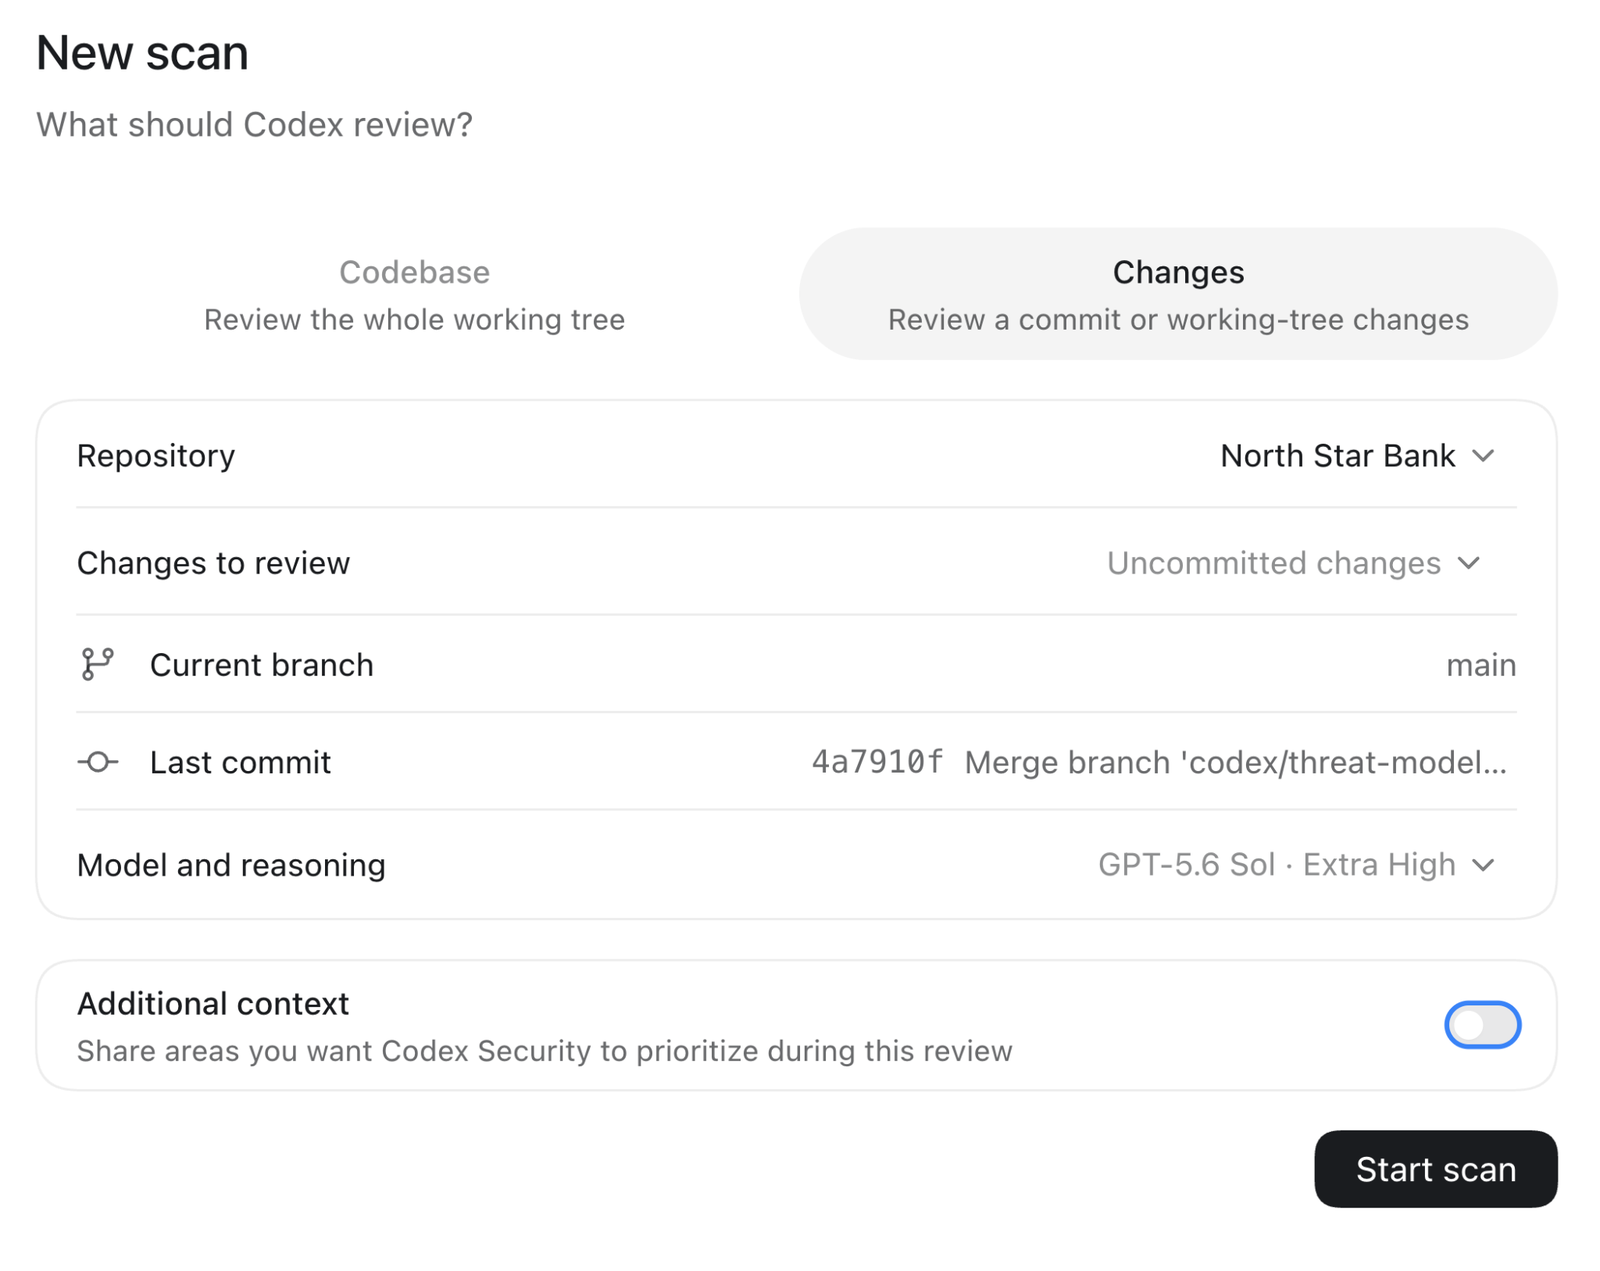
你也可以在 Codex 中開啟該程式碼庫的專案,透過提示詞呼叫技能,請 Codex 執行審查。
相關應用案例

使用 GitHub Actions 建立自訂審查工作流程
將安全審查納入開發流程,讓團隊能重複執行。設定 GitHub Actions 工作流程,使用 Codex Security 檢查提議的變更,並儲存結果供團隊檢視。
Security Engineering

在 CI 中自動執行安全掃描
將 Codex Security CLI 加入 CI 管線。選擇掃描時機與要審查的程式碼,保留掃描發現與涵蓋範圍的紀錄,並決定如何依據掃描結果調整交付流程。
Security Engineering
在 CI/CD 中管理供應鏈風險
使用 Codex Security CLI 評估第三方相依套件對應用程式安全性的影響。判斷 Dependabot 警示的處理優先順序,驗證警示內容,並在引入或更新套件時執行安全掃描。
Security Engineering