


Codex 應用案例
執行第一次安全掃描
找出程式碼中的漏洞,檢視證據,判斷哪些問題需要處理。
使用 Codex Security 外掛程式掃描本機程式碼庫,檢視證據與掃描涵蓋範圍,決定優先調查或修正哪些問題。
最適合的對象
- 需要評估程式碼庫或服務,且為其擁有者或已獲授權審查的開發者。
- 需要初步掌握漏洞狀況,並找出哪些部分需要進一步審查的資安團隊。
- 需要先檢視程式碼中的證據與驗證結果,再決定要修正哪些問題的審查人員。
目錄
執行第一次安全掃描
找出程式碼中的漏洞,檢視證據,判斷哪些問題需要處理。
使用 Codex Security 外掛程式掃描本機程式碼庫,檢視證據與掃描涵蓋範圍,決定優先調查或修正哪些問題。
使用 Codex Security 外掛程式掃描本機程式碼庫,檢視證據與掃描涵蓋範圍,決定優先調查或修正哪些問題。
最適合的對象
- 需要評估程式碼庫或服務,且為其擁有者或已獲授權審查的開發者。
- 需要初步掌握漏洞狀況,並找出哪些部分需要進一步審查的資安團隊。
- 需要先檢視程式碼中的證據與驗證結果,再決定要修正哪些問題的審查人員。
技能與外掛程式
- 掃描程式碼庫或指定的資料夾,驗證疑似漏洞,並回報發現的問題與掃描涵蓋範圍。
| 技能 | 使用理由 |
|---|---|
| Codex Security:security Scan | 掃描程式碼庫或指定的資料夾,驗證疑似漏洞,並回報發現的問題與掃描涵蓋範圍。 |
入門提示詞
使用 Codex Security 外掛程式掃描本機程式碼庫,檢視每項發現的證據,再判斷哪些問題需要調查或修正。先從一個程式碼庫或一項服務開始,確認掃描涵蓋了哪些部分,再擴大範圍。
開始之前
在 Codex 中開啟你擁有或有權評估的本機程式碼庫。安裝並啟用 Codex Security 外掛程式,並確認你的帳戶和工作區具備所需的安全性存取權限。
先對程式碼庫或其中一項服務執行標準掃描。標準掃描會執行一次掃描流程,列出掃描發現、佐證資料及涵蓋範圍,供你檢視後決定要修正哪些問題。如果是大型單體程式碼庫,請選擇一個服務或產品界線明確的資料夾。
在該程式碼庫的 Codex 專案中使用起始提示詞,將其中的路徑換成你要掃描的路徑。你也可以按照執行第一次掃描的步驟,在「安全性」側邊欄中設定相同的掃描。選擇其中一種方式啟動掃描即可。
執行第一次掃描
- 開啟安全性,選取掃描,再選取 + 掃描。
- 選取程式碼庫,確認目前分支和最近一次提交對應到你要檢查的程式碼。程式碼集會掃描目前簽出的程式碼,包括本機變更。
- 選取程式碼集,將掃描區域設為整個程式碼集或單一資料夾。第一次掃描時,請保持深度掃描關閉。
- 參考最新的掃描建議,選擇模型和推理強度。
- 如需說明安全性規則或指定優先檢查的範圍,請開啟其他上下文並填寫說明,然後選取開始掃描。
如果應用程式將每位客戶的資料分別存放在獨立的工作區,你可以補充以下安全性規則與檢查重點:
系統必須確保使用者只能從自己所屬的工作區擷取文件。
請檢查使用者是否能提供其他工作區的識別碼,藉此擷取該工作區的私人文件。
請確認系統在哪些環節依工作區成員資格限制存取。檢查範圍須包括背景作業和直接呼叫 API 的情況。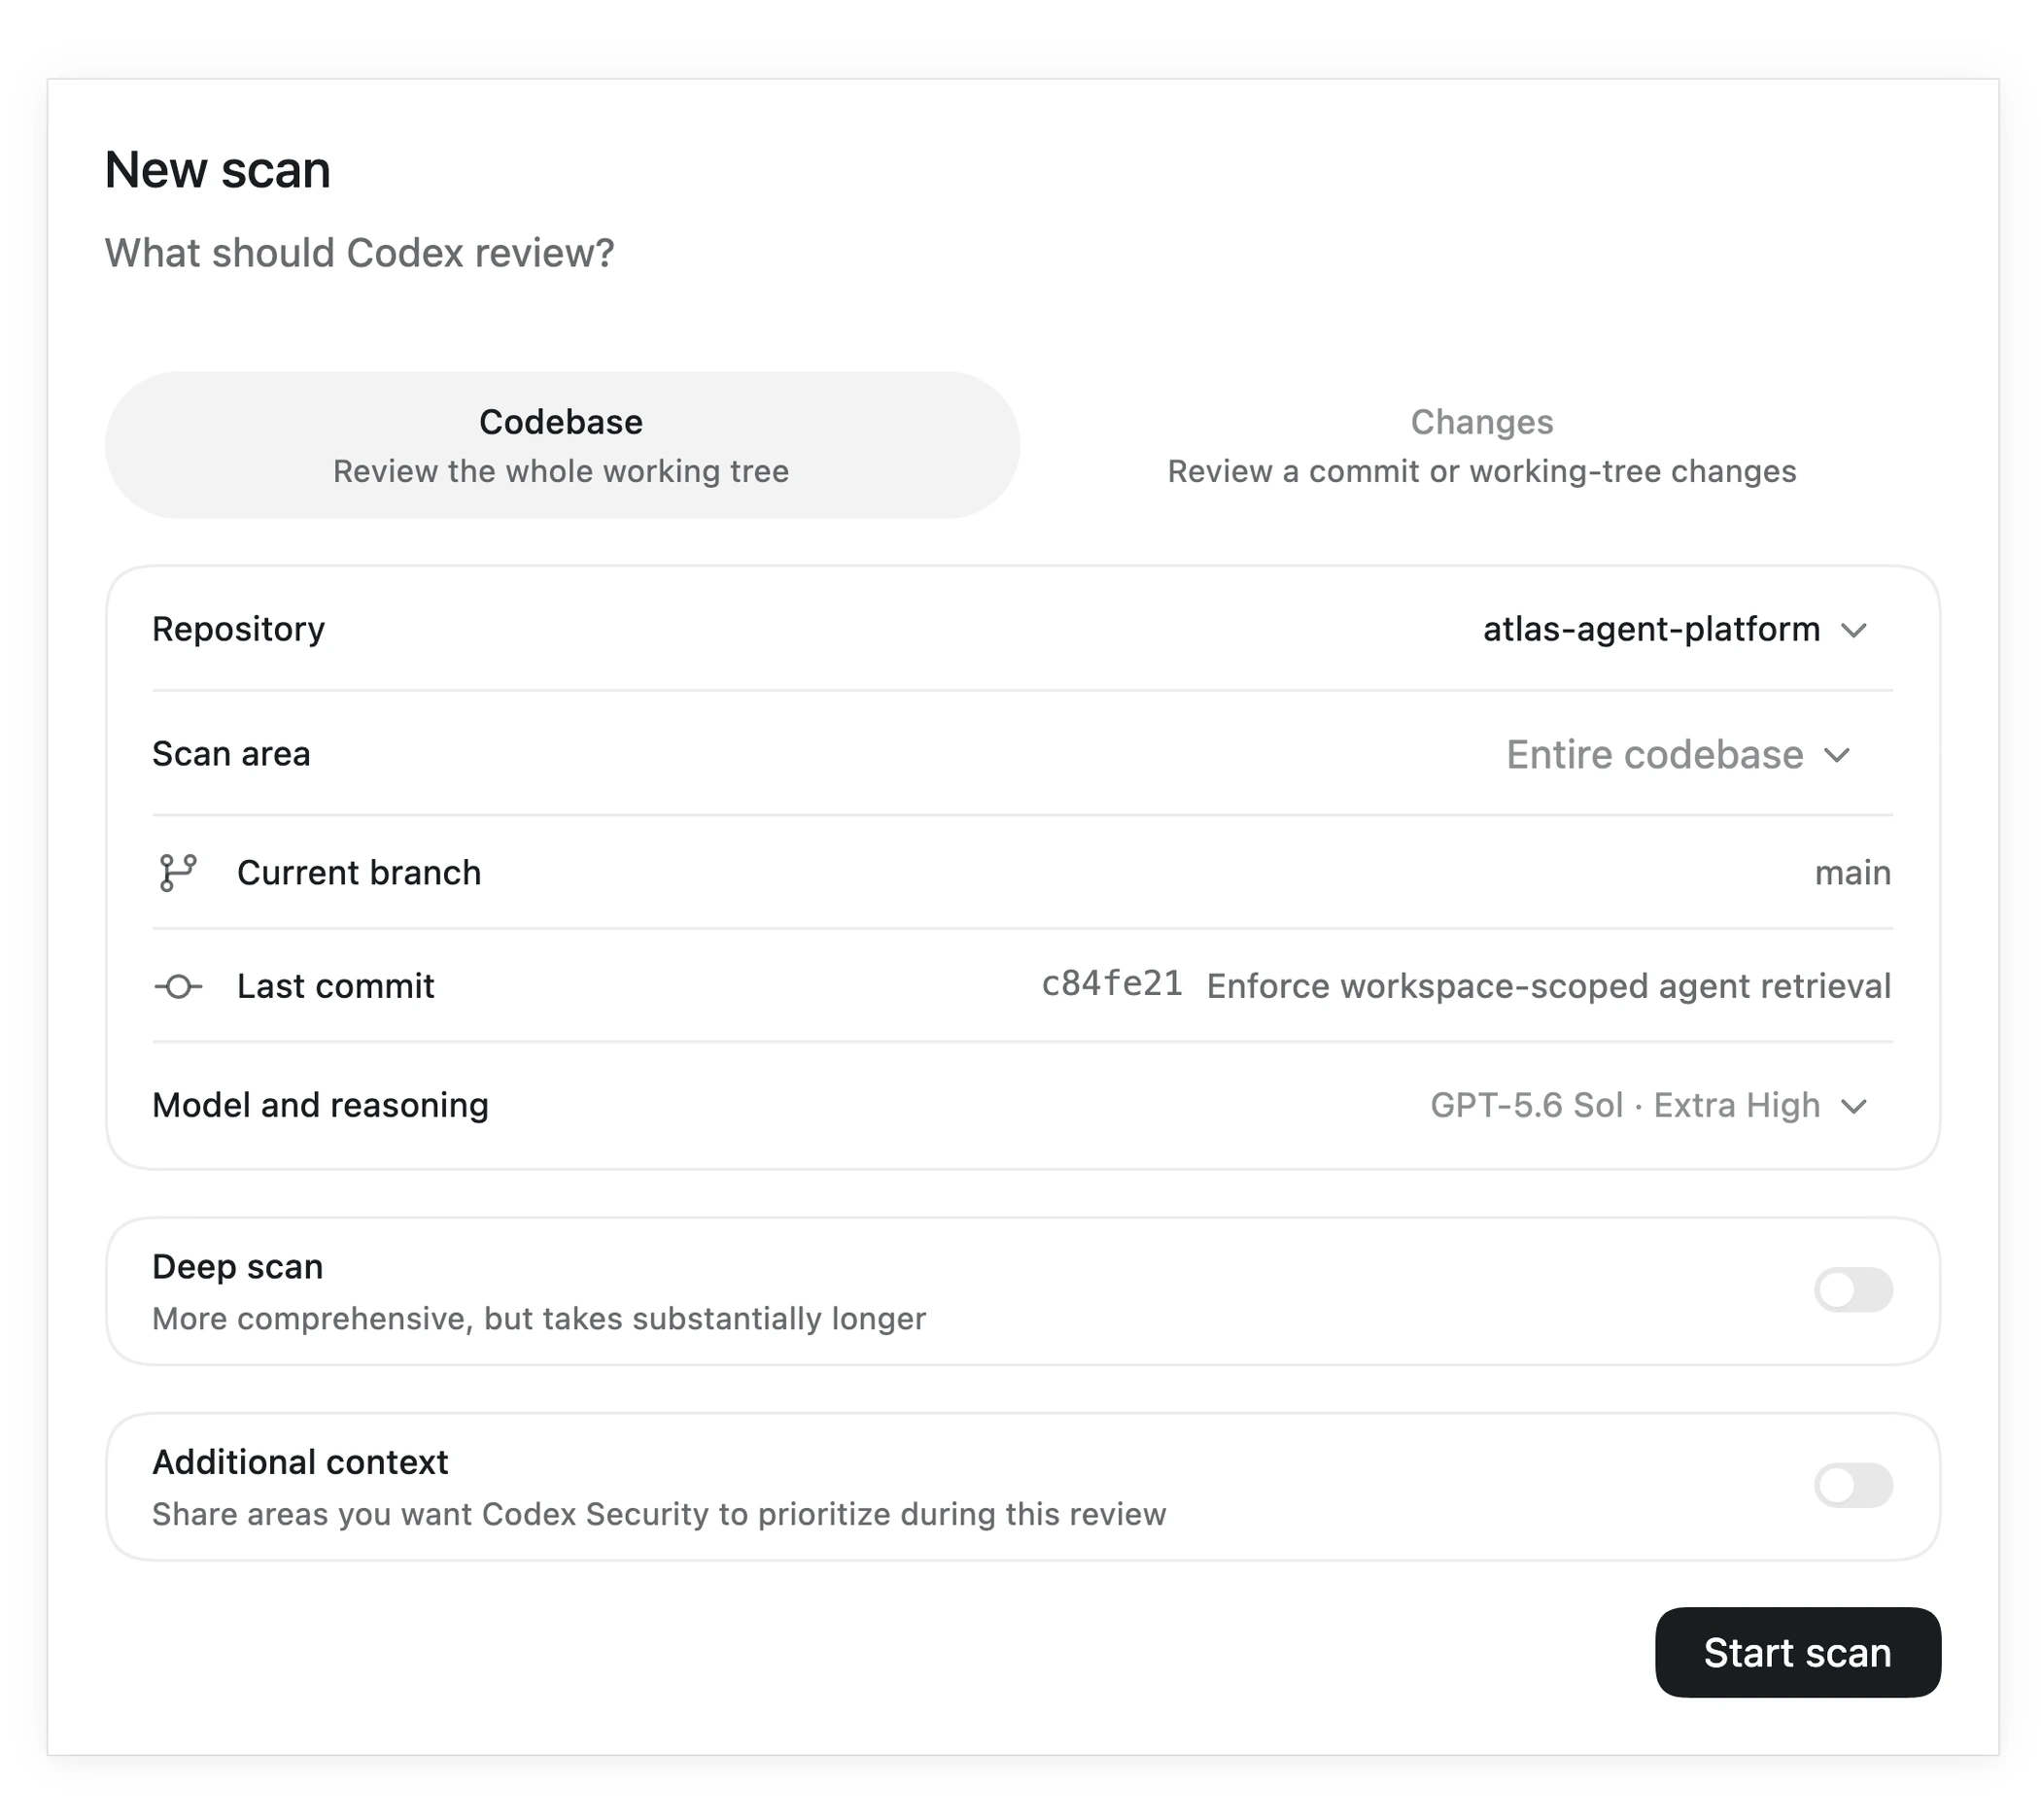
安全性文件中的掃描設定範例。開始前,請確認你要掃描的程式碼庫、範圍和設定。
追蹤掃描進度並檢查涵蓋範圍
Codex 會辨識應用程式的資產與安全邊界,檢查程式碼以找出潛在漏洞,再逐一驗證並評估其影響,最後產生報告。選取檢視活動可查看執行掃描的 Codex 任務,接著等待掃描完成。
開啟已完成的掃描,確認掃描目標和程式碼版本。先檢視涵蓋範圍,包括略過或延後檢查的部分,再閱讀掃描發現。掃描完成後,結果中仍可能列有漏洞。如果掃描未完整涵蓋目標範圍,即使發現清單是空的,也不足以證明程式碼安全。
如果掃描中途停止或有部分範圍未涵蓋,請記下這些部分,以便後續追蹤。掃描所需的時間與資源取決於所選的程式碼及需要進行的驗證工作。
解讀掃描發現
選取一項發現並開啟摘要。請一併檢視以下問題:
- 攻擊者能做什麼? 檢視受影響的程式碼、根本原因及報告所述的影響。
- 攻擊者如何觸及敏感操作? 從攻擊者可控制的輸入開始,沿著攻擊路徑追蹤到敏感操作,並檢查沿途既有的防護措施。
- 掃描驗證了什麼? 檢視驗證證據、嚴重程度的判定依據,以及仍未釐清之處。單憑嚴重程度標籤,不足以認定問題成立。
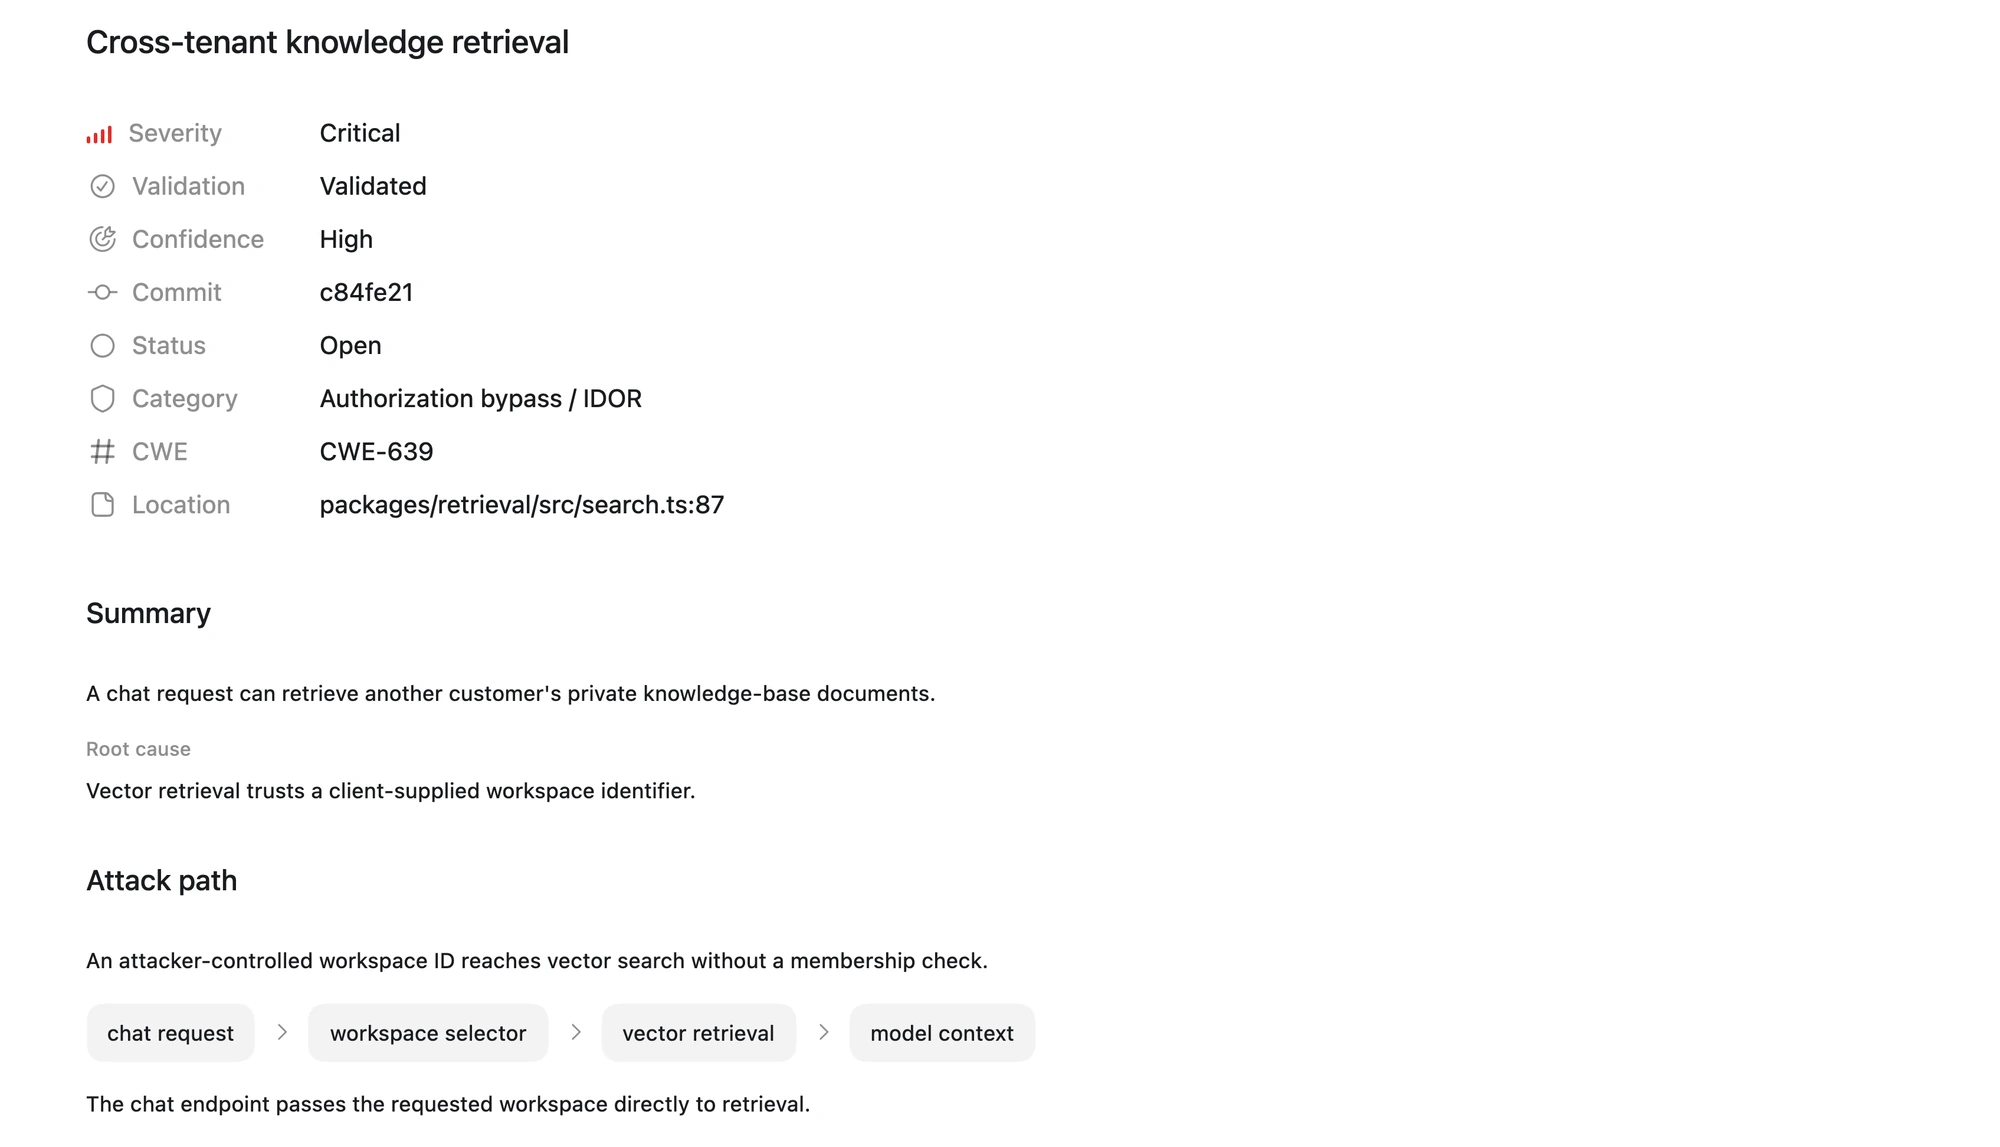
此掃描發現取自安全性文件,並非執行本教學步驟所得的結果。
在這個範例中,應用程式使用請求提供的工作區識別碼擷取私人文件,過程中沒有檢查使用者是否為該工作區的成員。如果在你的程式碼中發現類似問題,請檢查是否有其他機制限制只有工作區成員才能存取文件,以及驗證結果是否證實使用者能跨工作區存取文件。
如需協助解讀某項發現,請在同一個程式碼庫專案中開啟對話,提供該項發現的標題、受影響的程式碼及證據:
決定下一步
針對每項已檢視的發現,簡要記錄掃描的程式碼版本、受影響的程式碼、證據、仍未釐清之處及負責團隊。根據證據決定下一步:
- 需要修正: 選取一項已確認成立的發現,接著按照修正安全性掃描發現的問題的步驟處理。
- 需要調查: 將這項發現保持開啟,先釐清還需要哪些檢查或資訊,再決定如何處理。
- 無需修正: 記錄佐證資料及分類處理的決定。關閉這項發現只會記錄該決定,程式碼不會因此變更。
完成檢視後,你會整理出掃描發現和未涵蓋的部分,並為每一項訂出後續行動。如需更全面的評估,請參閱執行深度安全性掃描。如要評估特定 pull request 或程式碼差異,請參閱掃描程式碼變更以檢查安全性。
相關應用案例
執行深度安全掃描
使用 Codex Security 外掛程式,對程式碼庫或指定資料夾進行更全面的安全稽核。外掛程式會反覆搜尋潛在漏洞並逐一驗證,再列出發現的問題與掃描涵蓋範圍,供你審查。
掃描多個程式碼庫
使用 Codex Security CLI 掃描清單中各程式碼庫的指定提交,逐一檢視結果,判斷哪些問題需要調查或修正。

掃描程式碼變更,找出安全性問題
使用 Codex Security 外掛程式檢查 Git 追蹤的一組變更,驗證疑似安全性退化的問題,並在合併前產出附有佐證的報告。