


Codex 使用场景
在 CI/CD 中管理供应链风险
调查依赖项警报,检查软件包更新是否存在安全风险。
使用 Codex Security CLI 评估第三方依赖项对应用安全性的影响。对 Dependabot 警报进行分级和验证,并在引入或更新软件包时运行安全扫描。
最适合
- 负责判断哪些依赖项警报需要处理的应用安全团队。
- 评估新引入的软件包或依赖项更新的开发者。
- 在 CI/CD 流水线中添加由依赖项变更触发的安全扫描的平台团队。
目录
在 CI/CD 中管理供应链风险
调查依赖项警报,检查软件包更新是否存在安全风险。
使用 Codex Security CLI 评估第三方依赖项对应用安全性的影响。对 Dependabot 警报进行分级和验证,并在引入或更新软件包时运行安全扫描。
使用 Codex Security CLI 评估第三方依赖项对应用安全性的影响。对 Dependabot 警报进行分级和验证,并在引入或更新软件包时运行安全扫描。
最适合
- 负责判断哪些依赖项警报需要处理的应用安全团队。
- 评估新引入的软件包或依赖项更新的开发者。
- 在 CI/CD 流水线中添加由依赖项变更触发的安全扫描的平台团队。
您可以使用 Codex Security CLI 评估代码库中的依赖项,例如在引入新依赖项或升级依赖项版本时进行评估。这对于防范含有漏洞的软件包带来的供应链风险非常有效。为此,您可以在自定义工作流中运行 Codex Security CLI 命令。
验证 Dependabot 告警
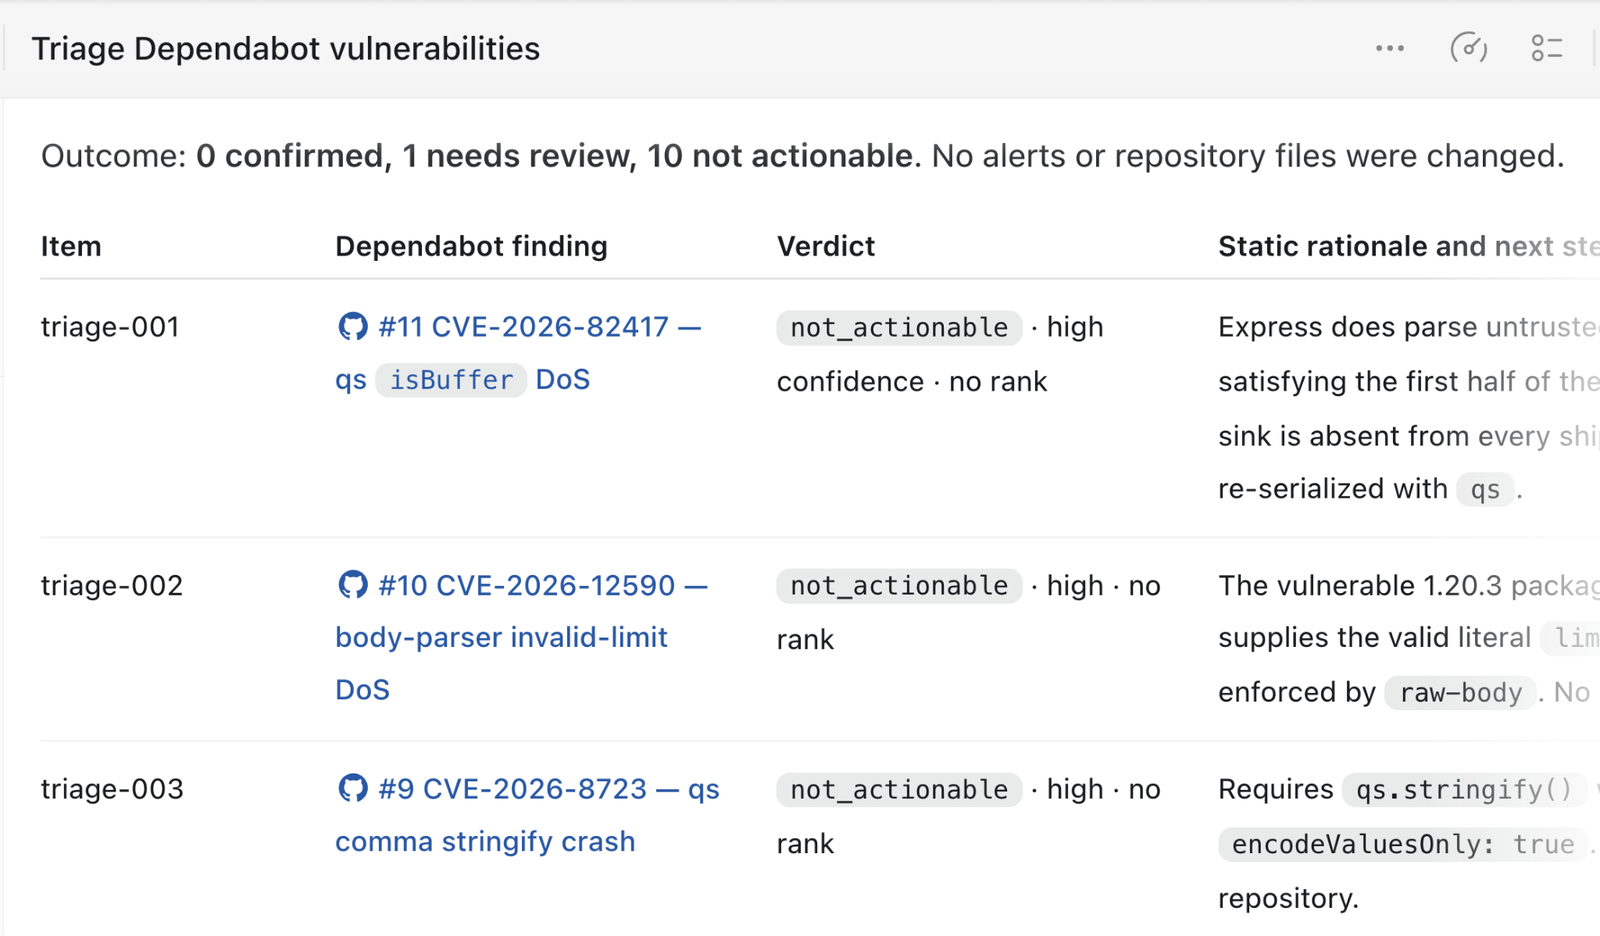
Codex Security 提供了一项技能,用于验证已知的第三方漏洞(包括 Dependabot 报告的漏洞),判断代码是否可能执行到存在漏洞的位置,以及漏洞能否被利用。您可以直接在用户界面中调用这项技能,也可以通过 CLI 调用。
Codex 会逐条研判 Dependabot 告警,然后列出每项风险,说明对应的告警是否成立以及判断依据。
在软件包版本变更时运行扫描
依赖项版本变更时,您也可以对该依赖项的最新版本运行安全扫描。
name: Codex Security dependency scan

on:
  pull_request:
    paths:
      - package.json
      - package-lock.json

permissions:
  contents: read

jobs:
  scan:
    name: Scan dependency changes
    if: github.event.pull_request.head.repo.full_name == github.repository
    runs-on: ubuntu-24.04
    timeout-minutes: 45
    steps:
      - name: Set up the Ubuntu sandbox
        run: |
          sudo apt-get update
          sudo apt-get install --yes bubblewrap apparmor-profiles
          sudo apparmor_parser -r /usr/share/apparmor/extra-profiles/bwrap-userns-restrict

      - name: Set up Node.js
        uses: actions/setup-node@820762786026740c76f36085b0efc47a31fe5020 # v7
        with:
          node-version: "26"

      - name: Set up Python
        uses: actions/setup-python@5fda3b95a4ea91299a34e894583c3862153e4b97 # v7
        with:
          python-version: "3.14"

      - name: Install Codex Security
        run: |
          set -euo pipefail
          npm install \
            --prefix "$RUNNER_TEMP/codex-security" \
            --ignore-scripts \
            --no-audit \
            --no-fund \
            @openai/codex-security

      - name: Verify Codex Security
        env:
          CODEX_SECURITY_BIN: ${{ runner.temp }}/codex-security/node_modules/.bin/codex-security
        run: |
          set -euo pipefail
          test -x "$CODEX_SECURITY_BIN"
          "$CODEX_SECURITY_BIN" --version

      - name: Check out the pull request
        uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7
        with:
          ref: ${{ github.event.pull_request.head.sha }}
          fetch-depth: 0
          persist-credentials: false

      - name: Install project dependencies
        run: |
          set -euo pipefail
          npm ci --ignore-scripts --no-audit --no-fund

      - name: Run full repository scan
        env:
          OPENAI_API_KEY: ${{ secrets.CODEX_SECURITY_API_KEY }}
          CODEX_SECURITY_BIN: ${{ runner.temp }}/codex-security/node_modules/.bin/codex-security
          CODEX_SECURITY_STATE_DIR: ${{ runner.temp }}/codex-security-state
          SCAN_DIR: ${{ runner.temp }}/codex-security-results
        run: |
          set -euo pipefail
          "$CODEX_SECURITY_BIN" scan . \
            --auth api-key \
            --output-dir "$SCAN_DIR" \
            --fail-on-severity high \
            --json > "$RUNNER_TEMP/codex-security.json"

      - name: Preserve scan results
        if: always()
        uses: actions/upload-artifact@043fb46d1a93c77aae656e7c1c64a875d1fc6a0a # v7
        with:
          name: codex-security-dependency-results
          path: |
            ${{ runner.temp }}/codex-security-results
            ${{ runner.temp }}/codex-security.json
          if-no-files-found: warn
          retention-days: 7
相关使用场景

使用 GitHub Actions 创建自定义审查工作流
将安全审查纳入开发流程,以便重复执行。配置 GitHub Actions 工作流,让 Codex Security 检查拟议的代码变更,并保存结果供您的团队查看。

在 CI 中自动运行安全扫描
将 Codex Security CLI 添加到您的 CI 流水线中。选择何时扫描、审查哪些代码,保留扫描发现的问题及扫描覆盖范围的记录,并决定扫描结果如何影响交付流程。
在 Codex 桌面版中审查代码更改
您可以从 Codex 或代码仓库对应的 Codex 项目发起安全审查。