


Codex 使用场景
在 Codex 桌面版中审查代码更改
在开发过程中检查代码更改,调查发现的安全问题。
难度 Intermediate
时间跨度 30m
您可以从 Codex 或代码仓库对应的 Codex 项目发起安全审查。
最适合
- 想趁着还记得实现细节时检查未提交更改的开发者。
- 在本地检出的代码中审查某个提交、分支或 Pull Request 所含更改的工程师。
- 希望对照受影响的代码调查安全问题,再决定修复哪些问题的审查人员。
目录
在 Codex 桌面版中审查代码更改
在开发过程中检查代码更改,调查发现的安全问题。
您可以从 Codex 或代码仓库对应的 Codex 项目发起安全审查。
Intermediate
30m
您可以从 Codex 或代码仓库对应的 Codex 项目发起安全审查。
Intermediate
30m
最适合
- 想趁着还记得实现细节时检查未提交更改的开发者。
- 在本地检出的代码中审查某个提交、分支或 Pull Request 所含更改的工程师。
- 希望对照受影响的代码调查安全问题,再决定修复哪些问题的审查人员。
起始提示词
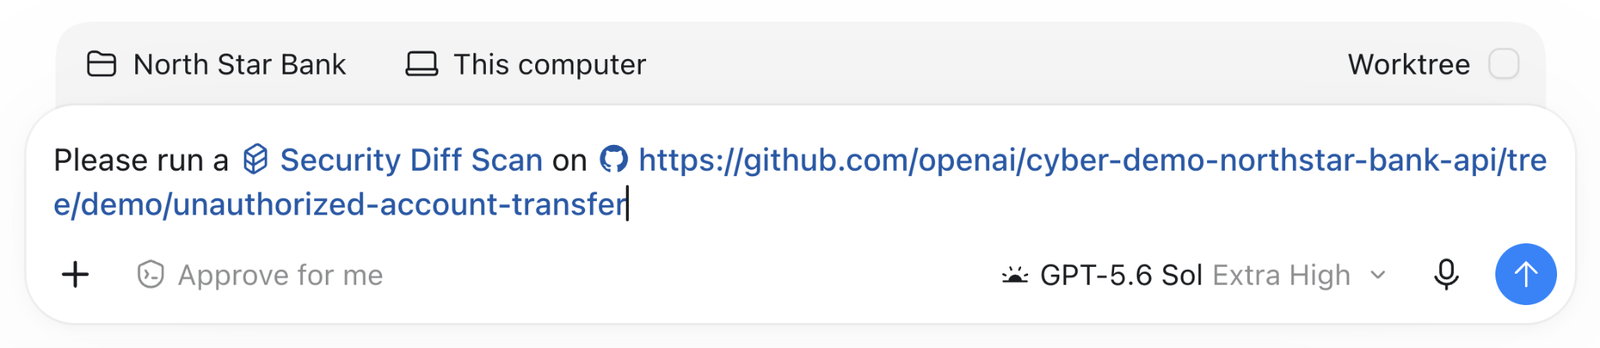
请对 [Github repository URL] 运行 $codex-security:security-diff-scan
请对 [Github repository URL] 运行 $codex-security:security-diff-scan
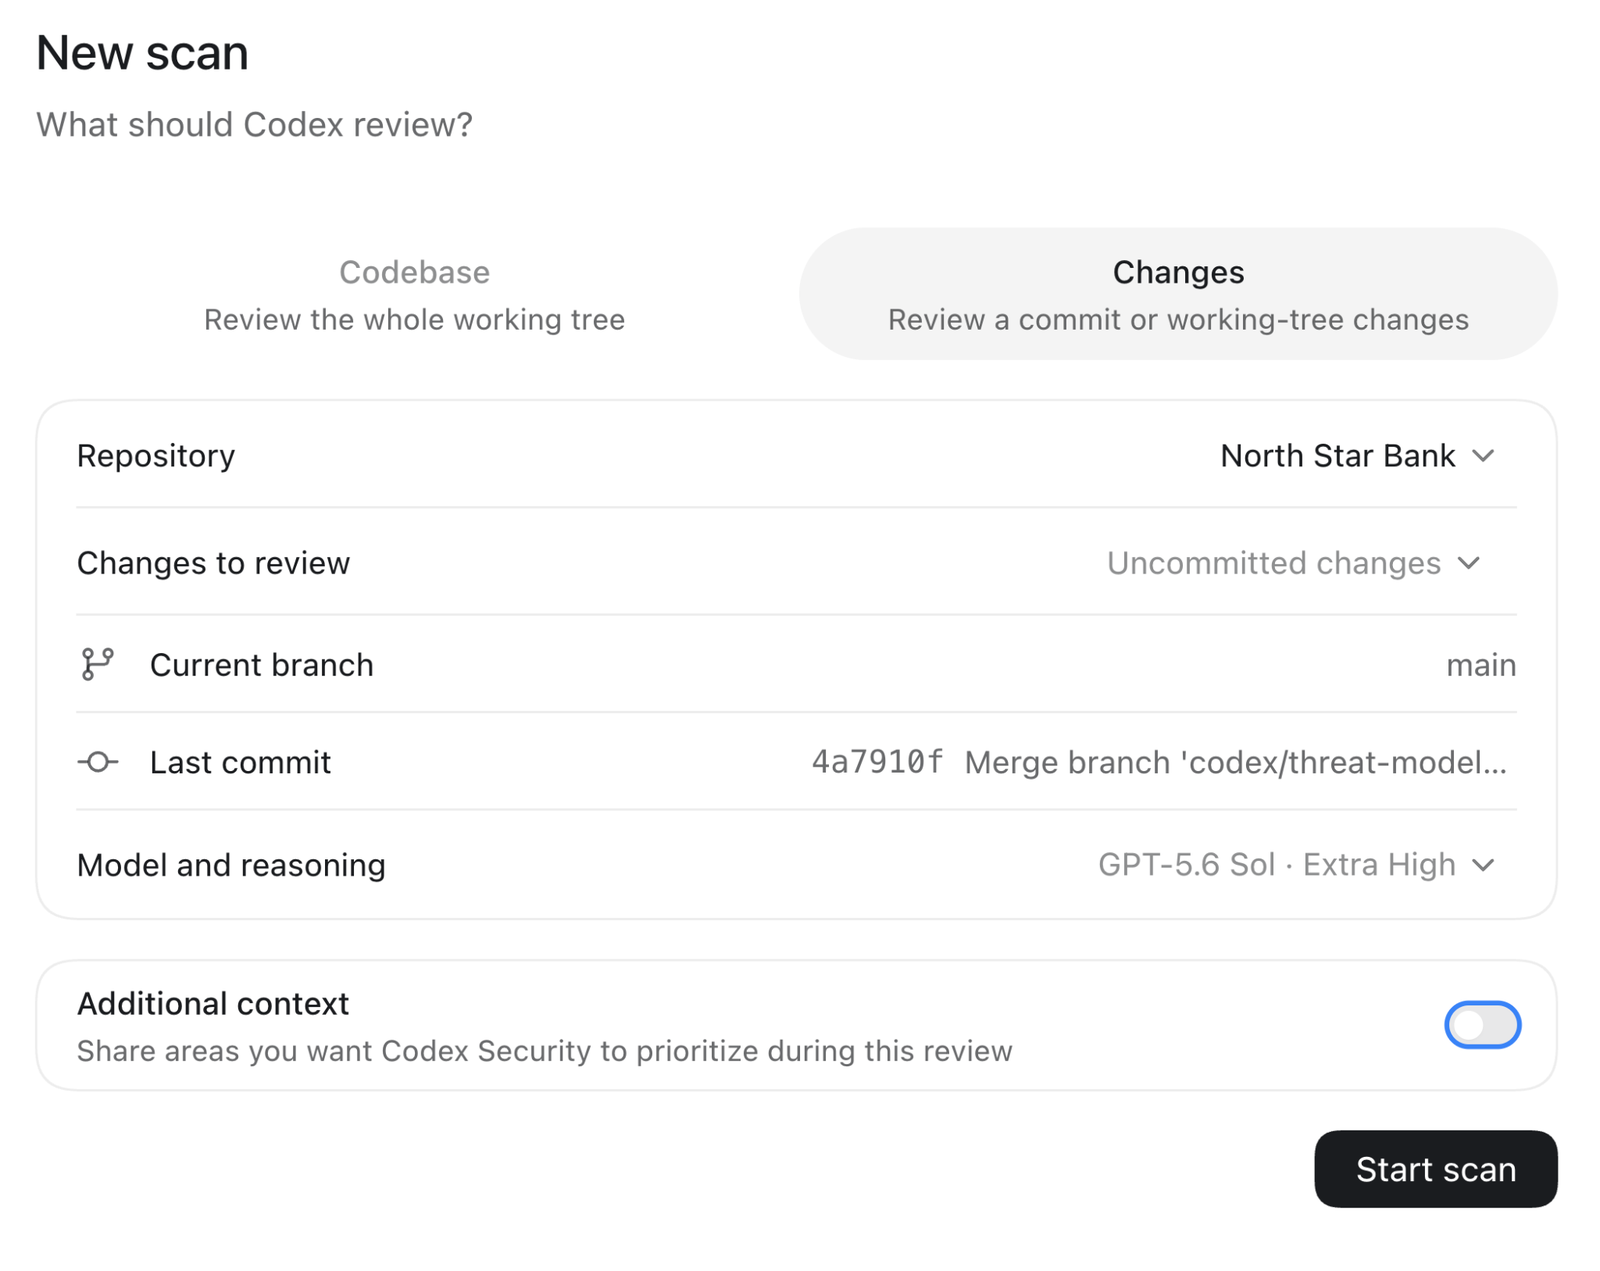
如果您希望以更具交互性的方式审查 PR 或尚未提交的更改,可以在 Codex 的“安全”选项卡中发起审查。
您也可以在 Codex 中打开代码仓库对应的项目,通过提示词调用该技能,让 Codex 执行审查。
相关使用场景

使用 GitHub Actions 创建自定义审查工作流
将安全审查纳入开发流程,以便重复执行。配置 GitHub Actions 工作流,让 Codex Security 检查拟议的代码变更,并保存结果供您的团队查看。
Security Engineering

在 CI 中自动运行安全扫描
将 Codex Security CLI 添加到您的 CI 流水线中。选择何时扫描、审查哪些代码,保留扫描发现的问题及扫描覆盖范围的记录,并决定扫描结果如何影响交付流程。
Security Engineering
在 CI/CD 中管理供应链风险
使用 Codex Security CLI 评估第三方依赖项对应用安全性的影响。对 Dependabot 警报进行分级和验证,并在引入或更新软件包时运行安全扫描。
Security Engineering