


Codex 使用场景
修复安全扫描发现的问题
打开扫描中发现的问题,审查并应用补丁,然后验证修复效果。
使用 Codex Security 插件,为扫描中发现且已审查的问题生成有针对性的补丁。在本地审查并应用更改,验证修复效果,然后准备 pull request 并附上验证证据。
最适合
- 准备修复 Codex Security 扫描中某个已审查问题的开发者。
- 希望在本地应用补丁前先检查补丁内容的维护者。
- 审查特定安全问题的修复时需要查看验证证据的审查者。
目录
修复安全扫描发现的问题
打开扫描中发现的问题,审查并应用补丁,然后验证修复效果。
使用 Codex Security 插件,为扫描中发现且已审查的问题生成有针对性的补丁。在本地审查并应用更改,验证修复效果,然后准备 pull request 并附上验证证据。
使用 Codex Security 插件,为扫描中发现且已审查的问题生成有针对性的补丁。在本地审查并应用更改,验证修复效果,然后准备 pull request 并附上验证证据。
相关链接
最适合
- 准备修复 Codex Security 扫描中某个已审查问题的开发者。
- 希望在本地应用补丁前先检查补丁内容的维护者。
- 审查特定安全问题的修复时需要查看验证证据的审查者。
技能与插件
- 用有针对性的补丁修复一个已审查的安全问题,验证修复效果并提供证据。
| 技能 | 使用理由 |
|---|---|
| Codex Security:fix Finding | 用有针对性的补丁修复一个已审查的安全问题,验证修复效果并提供证据。 |
开始前的准备
确保已在 Codex 中安装并启用 Codex Security 插件,然后在 Codex 中打开已扫描的代码仓库。选定一个您已经审查并决定修复的安全问题。如果您还没有运行过扫描,请先参阅运行首次安全扫描。
修复安全问题
-
打开并审查安全问题
从发现的问题列表中打开该问题,或在扫描中选择一次已完成的扫描,再打开该问题。查看受影响的代码、报告中描述的影响,以及支持该结论的证据。
明确修复后应阻止哪些行为,以及哪些正常功能必须继续可用。如果证据不明确,请先调查该问题,再生成补丁。
-
生成针对该问题的补丁
选择补丁选项卡,然后选择生成补丁。
Codex 会在可行的情况下验证或复现该问题,并生成建议的补丁。生成补丁不会修改您选定的代码工作副本。
-
审查并应用补丁
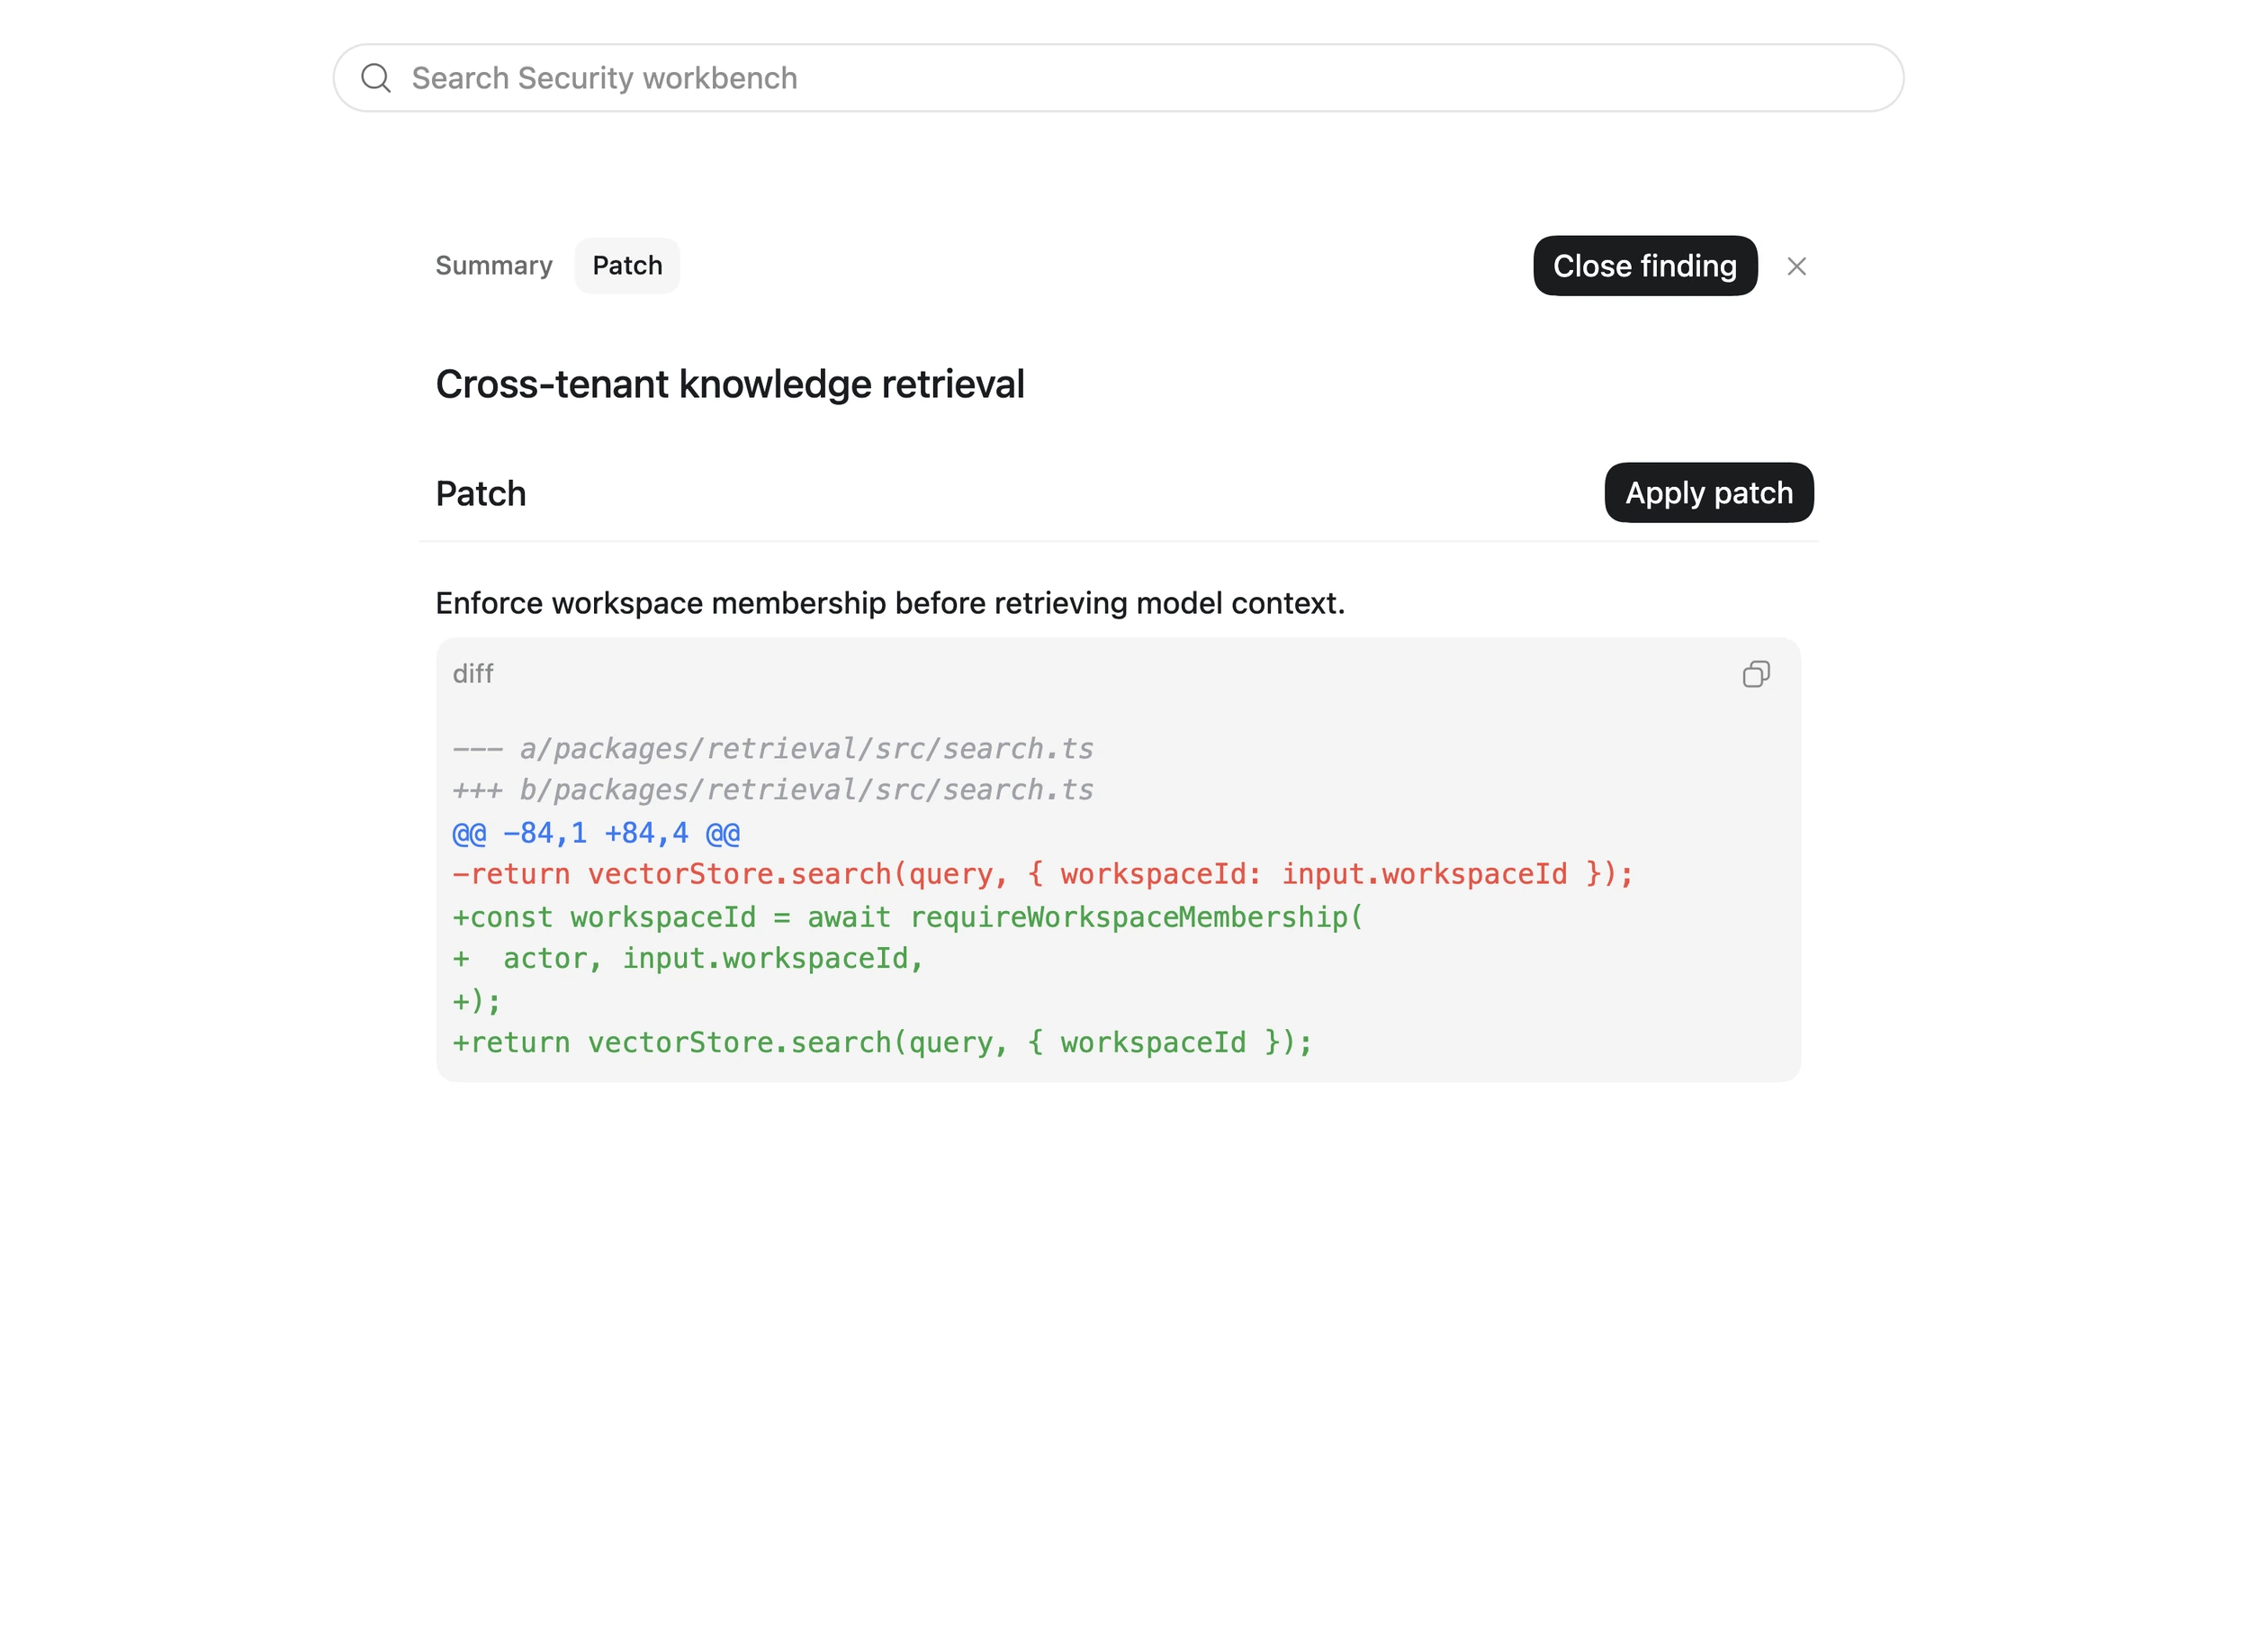
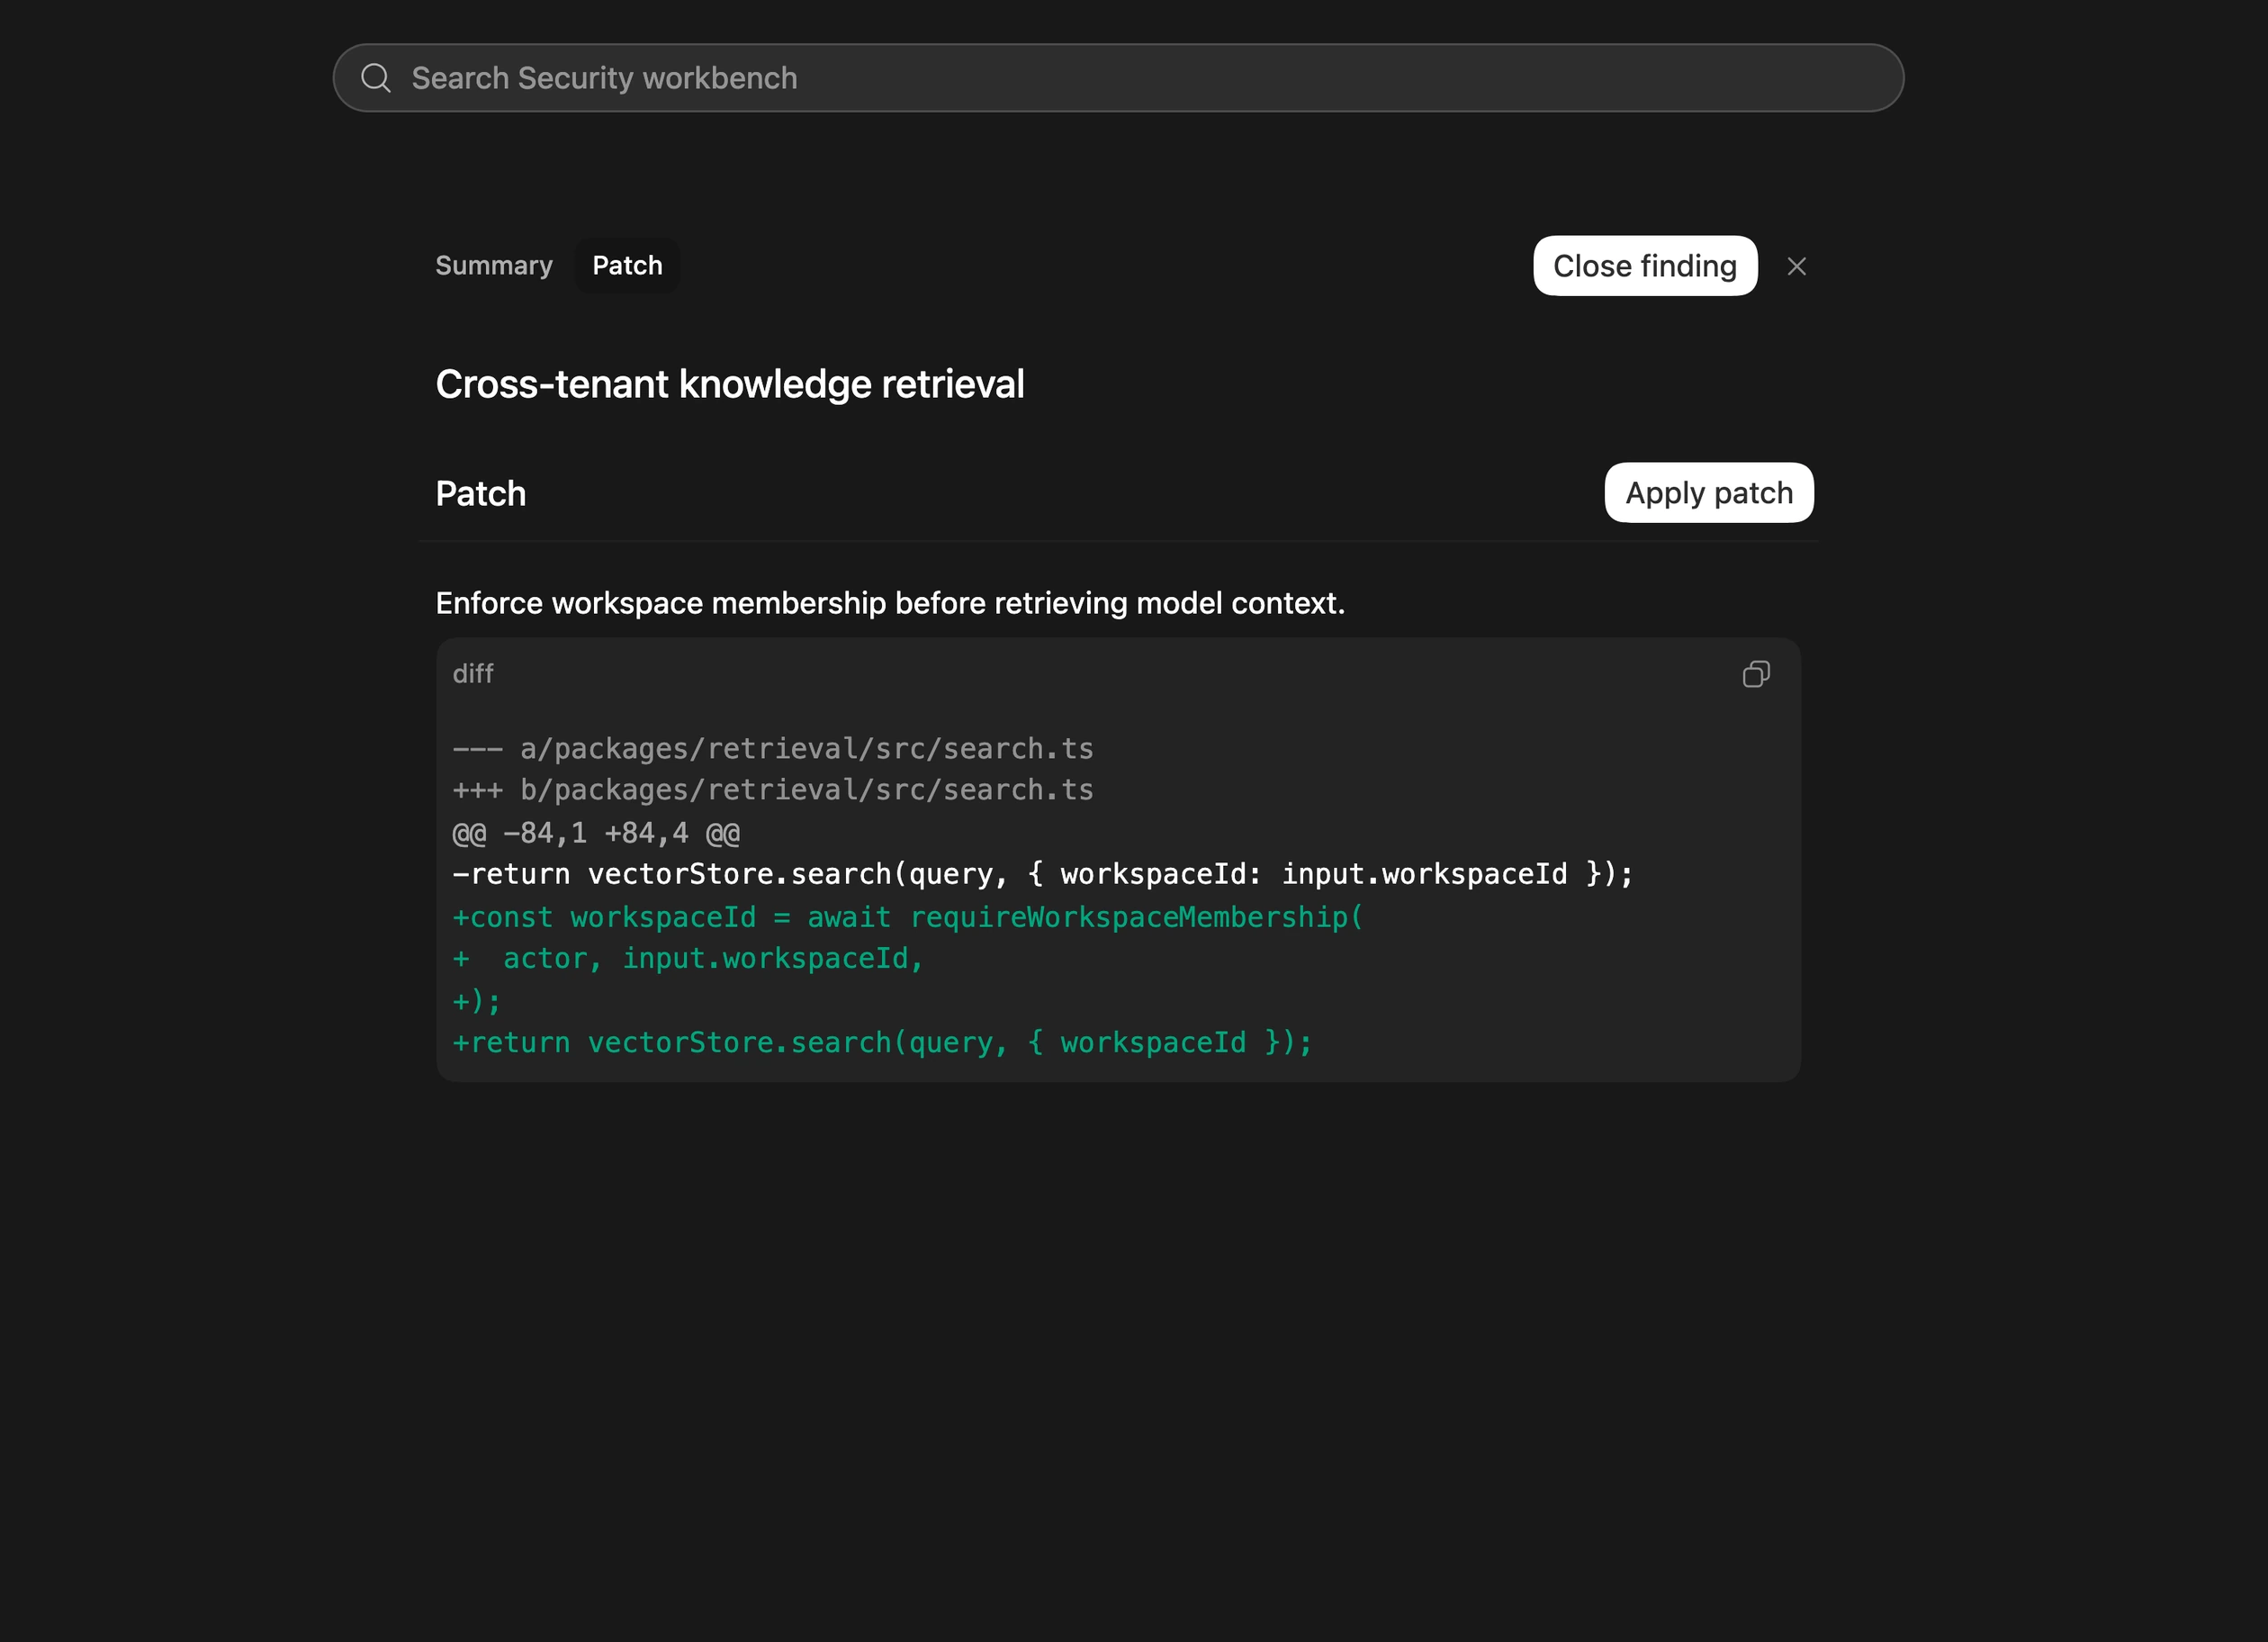
查看补丁的代码差异,包括其中的回归测试或验证产物。检查改动是否解决了该问题,并保留了预期行为。如果补丁涉及无关改动或范围更广的重构,请先处理这些内容,再继续操作。
补丁准备就绪后,选择应用补丁。查看应用补丁后工作树中的差异。
图中的补丁示例来自安全文档,并非按本教程操作后生成的结果。应用补丁前,请查看您自己的代码差异。
-
验证修复效果
选择验证修复。
查看验证证据,确认原先触发漏洞的行为已无法复现,正常功能仍可使用。在安全可行的情况下,针对该问题的回归测试应在修复前失败,修复后通过。
如果验证不完整,请查看验证结果中说明的局限,并确定还需进行哪些测试。仅凭补丁已应用,无法确认漏洞已修复。
-
准备提交改动以供审查
查看最终的代码差异,并按您平时的开发流程准备一个 pull request。请在其中说明以下内容:
- 扫描发现的安全问题,以及补丁纠正了什么行为。
- 相关代码改动。
- 验证时使用的命令及其运行结果。
- 仍不确定的事项或需要补做的测试。
验证不会自动关闭该问题。请根据团队的审查和发布流程,确认后再更新问题状态。
检查结果
完成后,您应当有一个针对该问题的补丁、能说明 Codex 验证了哪些内容的证据,以及足够的背景信息,供其他开发者审查改动。如果验证结果不足以确认修复有效,请明确说明哪些方面仍未得到验证。
如需了解详情,请参阅修复并验证扫描发现的安全问题。 如需处理已有的报告或工单,请参阅修复积压的漏洞。
相关使用场景
逐项修复积压的漏洞
从工单工具或漏洞报告系统导入已获批准的安全问题记录,再使用 Codex Security 插件逐项验证和修复。每个补丁只改动修复该问题所必需的代码,并附上回归验证结果。

使用 GitHub Actions 创建自定义审查工作流
将安全审查纳入开发流程,以便重复执行。配置 GitHub Actions 工作流,让 Codex Security 检查拟议的代码变更,并保存结果供您的团队查看。

在 CI 中自动运行安全扫描
将 Codex Security CLI 添加到您的 CI 流水线中。选择何时扫描、审查哪些代码,保留扫描发现的问题及扫描覆盖范围的记录,并决定扫描结果如何影响交付流程。