


Codex 使用场景
运行首次安全扫描
查找代码中的漏洞,查看相关证据,判断哪些问题需要关注。
使用 Codex Security 插件扫描本地代码仓库,查看相关证据和扫描覆盖范围,确定应优先调查或修复哪些问题。
最适合
- 需要评估自己拥有或获授权审查的代码仓库或服务的开发者。
- 希望初步了解有哪些漏洞、哪些部分还需进一步审查的安全团队。
- 需要根据代码证据和验证结果决定修复哪些问题的审查人员。
目录
运行首次安全扫描
查找代码中的漏洞,查看相关证据,判断哪些问题需要关注。
使用 Codex Security 插件扫描本地代码仓库,查看相关证据和扫描覆盖范围,确定应优先调查或修复哪些问题。
使用 Codex Security 插件扫描本地代码仓库,查看相关证据和扫描覆盖范围,确定应优先调查或修复哪些问题。
最适合
- 需要评估自己拥有或获授权审查的代码仓库或服务的开发者。
- 希望初步了解有哪些漏洞、哪些部分还需进一步审查的安全团队。
- 需要根据代码证据和验证结果决定修复哪些问题的审查人员。
技能与插件
- 扫描代码仓库或指定的文件夹,验证疑似漏洞,并报告发现的问题和扫描覆盖范围。
| 技能 | 使用理由 |
|---|---|
| Codex Security:security Scan | 扫描代码仓库或指定的文件夹,验证疑似漏洞,并报告发现的问题和扫描覆盖范围。 |
起始提示词
使用 Codex Security 插件扫描本地代码仓库,查看每项发现的证据,判断哪些问题需要调查或修复。先扫描一个代码仓库或一项服务,检查扫描覆盖了哪些代码,再扩大范围。
开始前的准备
在 Codex 中打开您拥有或有权评估的本地代码仓库。安装并启用 Codex Security 插件,并确认您的账户和工作空间具备所需的安全访问权限。
先对代码仓库或其中一项服务执行标准扫描。标准扫描会运行一次扫描流程,供您查看扫描发现、相关证据和覆盖范围,再决定修复哪些问题。如果是大型单体代码仓库,请选取一个服务或产品边界清晰的文件夹。
在该代码仓库对应的 Codex 项目中使用起始提示词,将其中的路径替换为您要扫描的路径。您也可以按照运行首次扫描中的步骤,在“安全”侧边栏配置相同的扫描。任选一种方式启动扫描即可。
运行首次扫描
- 打开安全,选择扫描,然后选择 + 扫描。
- 选择您的代码仓库,确认当前分支和最近一次提交与您要审查的代码一致。代码库选项会扫描已检出的代码,包括本地更改。
- 选择代码库,将扫描范围设为整个代码库或某个文件夹。首次扫描时,请保持深度扫描关闭。
- 参照当前的扫描配置建议,选择模型和推理强度。
- 如需说明安全规则或应优先检查的区域,请打开补充上下文填写说明,然后选择开始扫描。
例如,如果应用将每个客户的数据存放在各自的工作空间中,您可以补充以下安全上下文:
用户只能检索自己所属工作空间中的文档。
请检查用户能否通过提供其他工作空间的标识符来检索其中的私有文档。
请检查系统在哪些环节强制校验用户是否为目标工作空间的成员。检查范围应包括后台任务和直接 API 调用。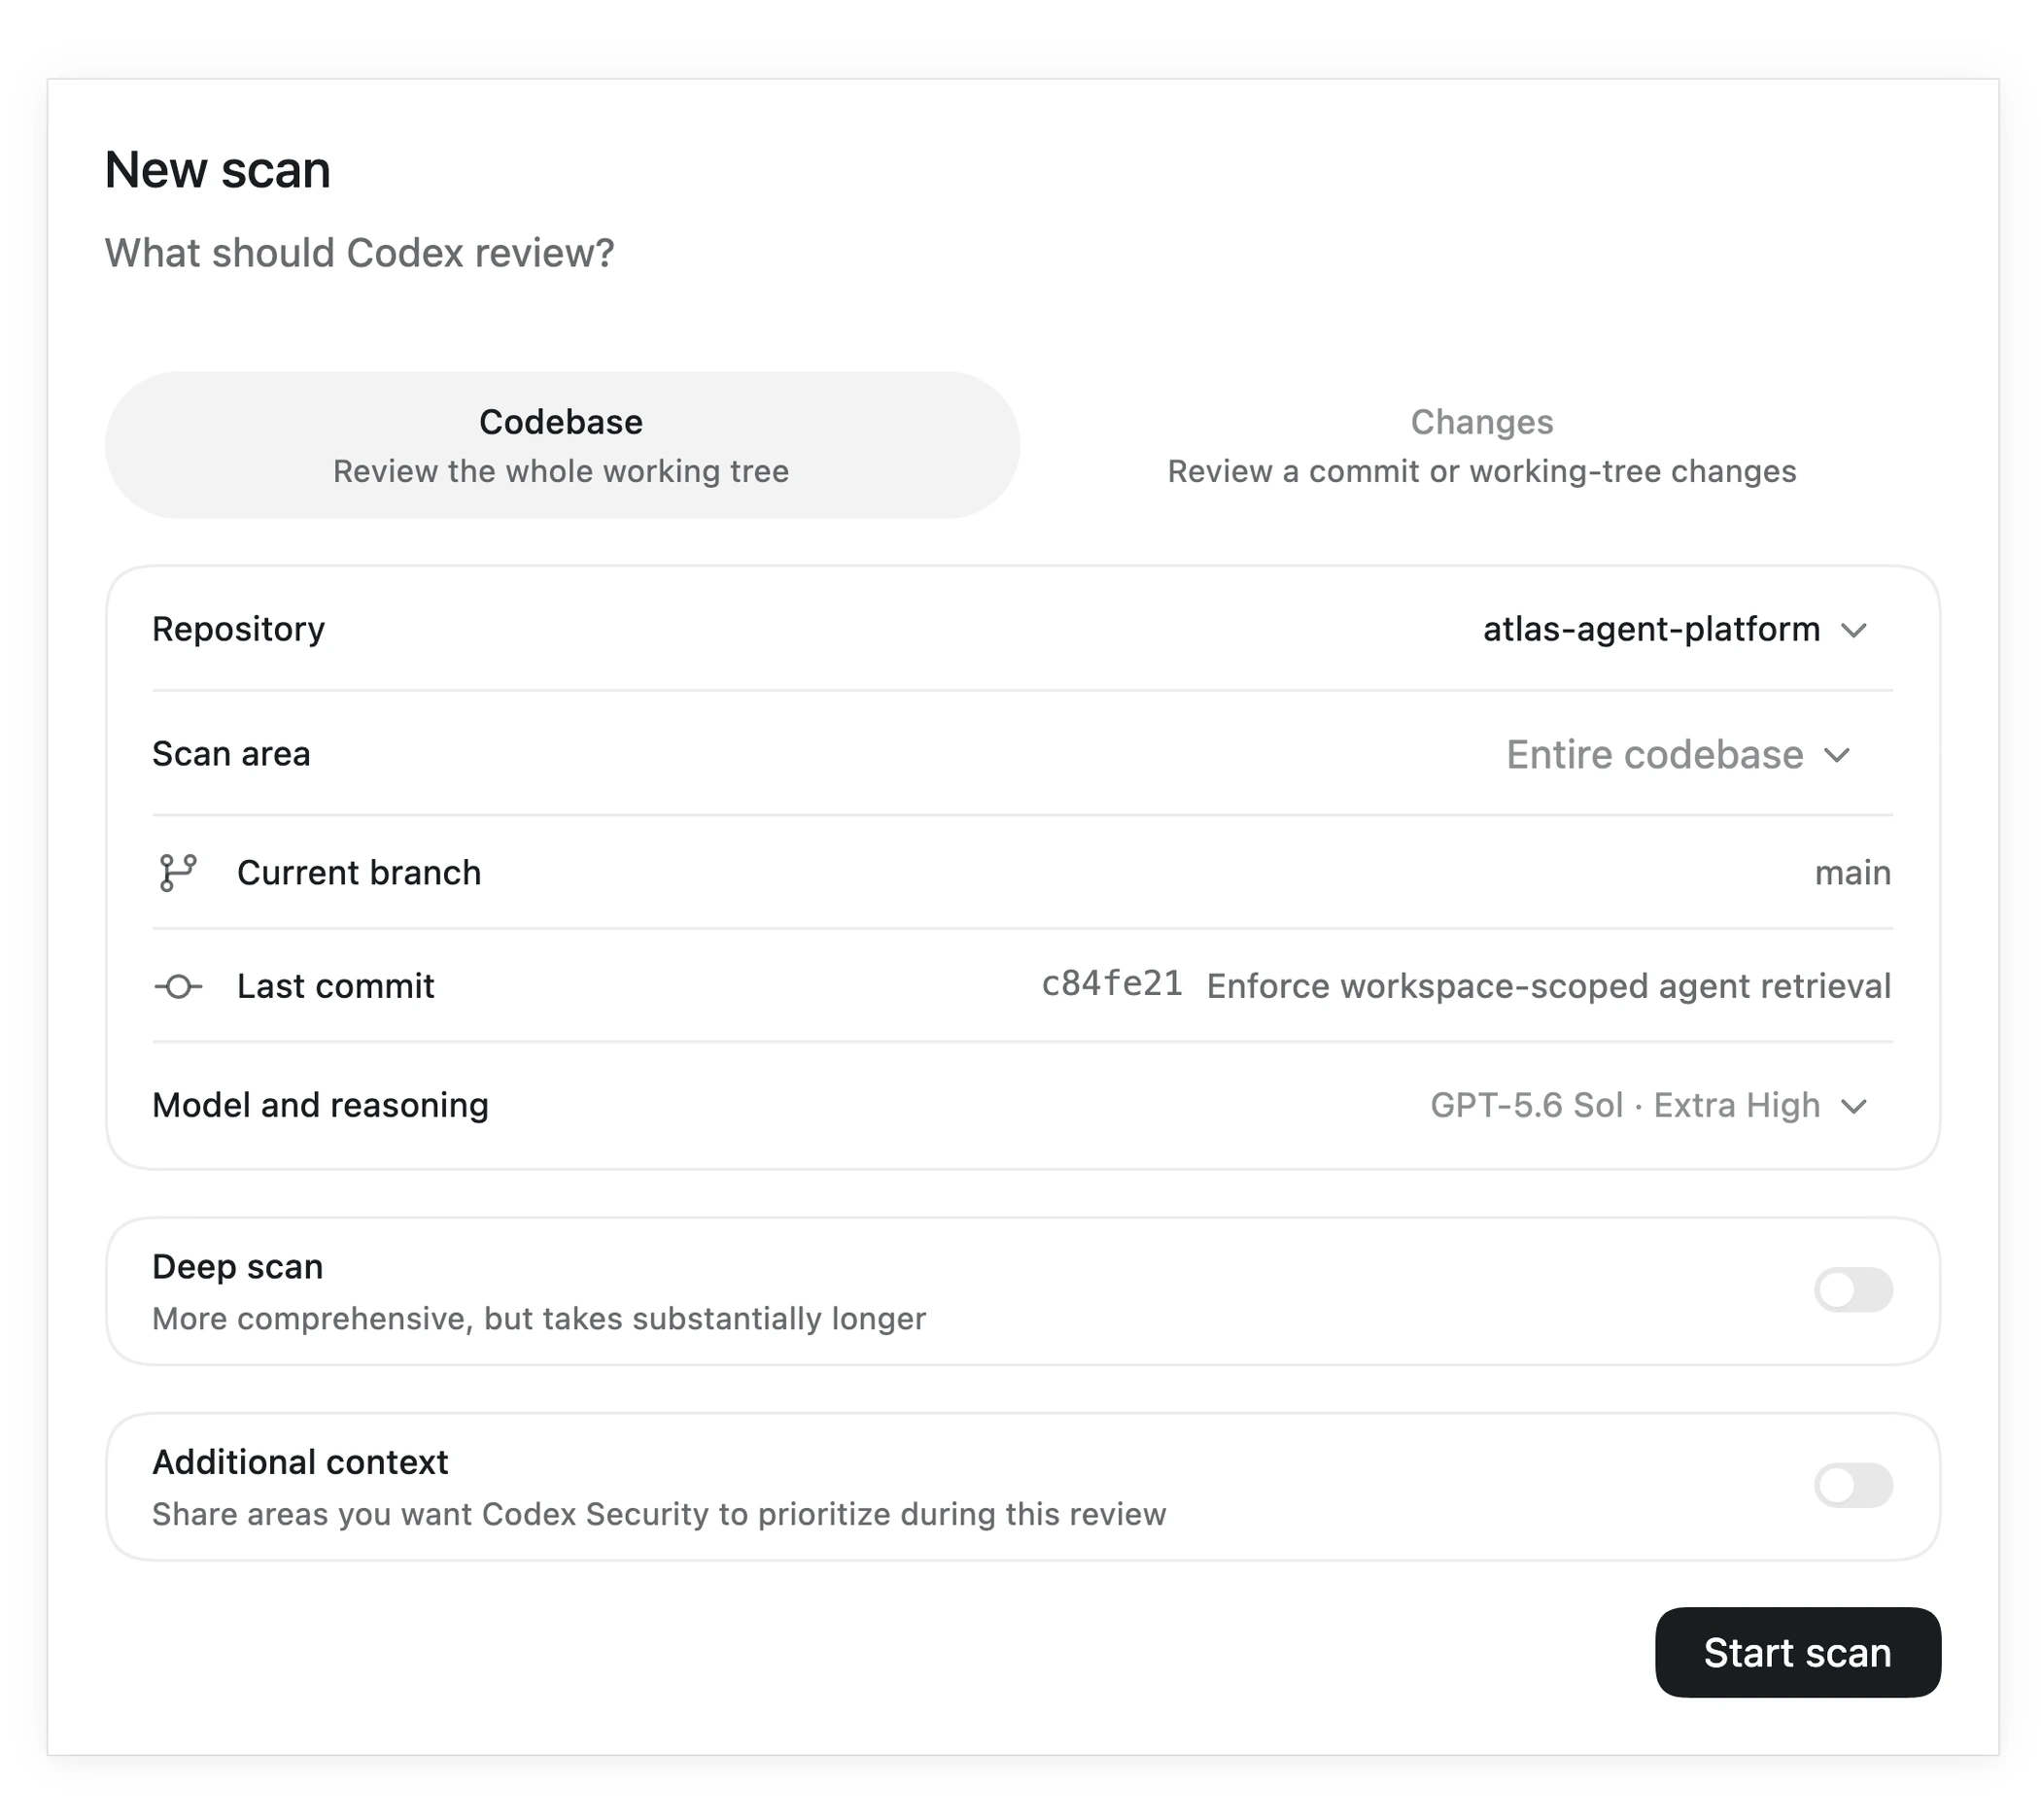
安全文档中的扫描配置示例。开始扫描前,请确认您选择的代码仓库、扫描范围和设置。
跟踪扫描进度并检查覆盖范围
Codex 会识别应用的资产和安全边界,审查代码以找出潜在漏洞,逐一验证并评估其影响,最后生成报告。选择查看活动可查看执行扫描的 Codex 任务,然后等待扫描完成。
打开已完成的扫描,确认扫描目标和代码版本。先查看扫描的覆盖范围,留意哪些区域已跳过或推迟检查,再阅读各项发现。已完成的扫描可能会报告漏洞。如果扫描未覆盖全部范围,即使发现列表为空,也不能据此认定代码安全。
如果扫描中止或有区域未覆盖,请记录这些区域,以便后续检查。扫描耗时和资源用量取决于所选代码和需要完成的验证工作。
解读一项扫描发现
选择一项发现,打开摘要,结合以下三个问题进行审查:
- 攻击者能做什么? 查看受影响的代码、问题的根本原因,以及报告中描述的影响。
- 攻击者如何触发敏感操作? 从攻击者可控的输入开始,沿攻击路径追踪到敏感操作,并检查路径上已有的防护措施。
- 扫描证实了什么? 查看验证证据、严重程度的判定依据,以及仍不确定的地方。仅凭严重程度标签不足以认定问题成立。
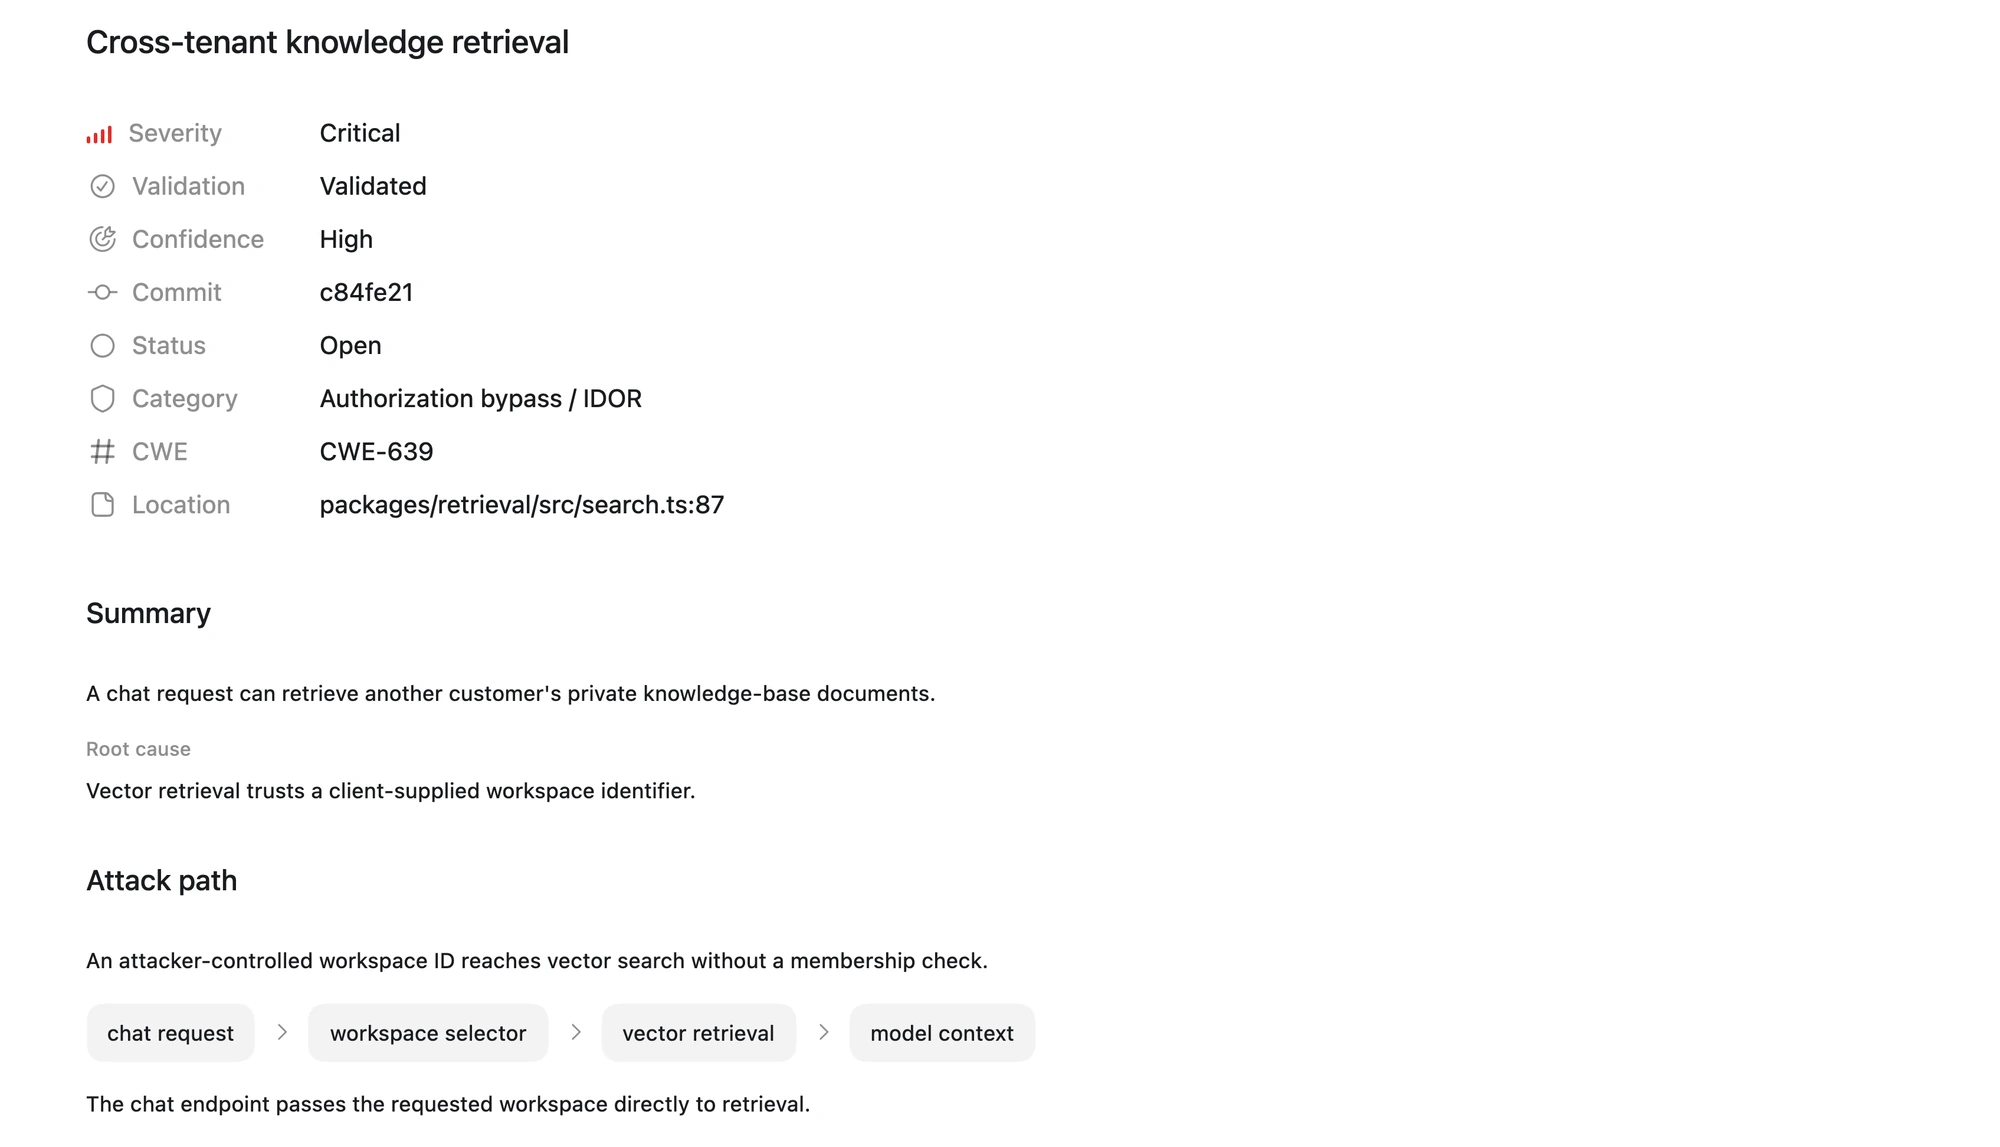
这项发现取自安全文档中的示例,并非按本文步骤运行扫描所得的结果。
在此示例中,应用使用请求提供的工作空间标识符检索私有文档,却没有检查请求者是否为该工作空间的成员。如果在您的代码中发现类似问题,请检查是否有其他控制措施验证成员身份,以及验证证据能否证明请求者可以跨工作空间访问文档。
如果您需要帮助解读某项发现,请在同一代码仓库对应的项目中打开聊天,并提供该发现的标题、受影响的代码和证据:
决定下一步行动
为每项已审查的发现做简要记录,注明扫描的代码版本、受影响的代码、证据、尚不确定的地方和负责团队。根据证据决定下一步行动:
- 需要修复: 选择一项已确认的发现,继续按照修复安全扫描发现的问题中的步骤操作。
- 需要调查: 保持该项发现处于打开状态,先明确还需做哪些检查或补充哪些信息,再决定如何处理。
- 无需修复: 记录您的研判结论及其依据。关闭该项发现只会记录这一决定,不会更改代码。
完成审查后,您会得到一份清单,列出已审查的发现、扫描未覆盖的区域,以及每一项的下一步行动。如需更全面的评估,请参阅运行深度安全扫描。如需评估特定的 pull request 或代码差异,请参阅扫描代码更改中的安全问题。
相关使用场景

扫描代码变更中的安全问题
使用 Codex Security 插件审查 Git 代码仓库中的一组变更,验证疑似安全回归问题,并在合并前生成附有证据的报告。
扫描多个代码仓库
使用 Codex Security CLI 按清单扫描各个代码仓库的指定提交,逐一查看扫描结果,判断哪些问题需要调查或修复。
运行深度安全扫描
使用 Codex Security 插件对代码仓库或指定文件夹进行更全面的安全审计。插件会通过多轮扫描查找潜在问题,逐一验证,并列出发现的问题和扫描覆盖范围,供您复核。