


Codex 使用场景
在 GitHub 云端自动执行安全审查
在合并代码更改前,检查这些更改是否存在安全风险。
使用 Codex Security 的审查功能连接代码仓库并配置审查触发条件。
最适合
- 希望在现有 GitHub Pull Request 工作流中获得安全反馈的开发者。
- 正在建立统一流程以审查待合并代码更改的应用安全团队。
- 需要针对身份验证、授权和支付等敏感领域调整报告阈值的代码仓库维护者。
目录
在 GitHub 云端自动执行安全审查
在合并代码更改前,检查这些更改是否存在安全风险。
使用 Codex Security 的审查功能连接代码仓库并配置审查触发条件。
使用 Codex Security 的审查功能连接代码仓库并配置审查触发条件。
最适合
- 希望在现有 GitHub Pull Request 工作流中获得安全反馈的开发者。
- 正在建立统一流程以审查待合并代码更改的应用安全团队。
- 需要针对身份验证、授权和支付等敏感领域调整报告阈值的代码仓库维护者。
要在 GitHub Cloud 中自动执行安全审查,最快的方法是使用 ChatGPT 中的安全审查功能。它与您组织使用的 Codex 代码审查共用同一入口:https://chatgpt.com/codex/cloud/settings/code-review。
Codex 安全审查会结合 pull request 的代码差异、代码仓库中的相关上下文,以及已配置的威胁模型或安全指南,比代码审查更深入地分析安全风险。
代码审查与安全审查的区别
代码审查从多个工程角度评估代码质量。例如,代码审查会考虑:“这项更改是否可能导致产品无法正常运行,或引发严重的工程问题?”它会检查控制流错误、数据损坏或丢失、兼容性退化、API 行为异常等问题。代码审查面向组织内的软件开发人员。
针对同一 PR 中的更改,Codex Security 会专门对安全风险进行更深入的评估。安全审查既面向负责修复漏洞的软件开发人员,也面向负责保护 CI/CD 流水线和源代码的应用安全工程师。它会检查身份验证或授权机制被绕过、跨租户访问、注入、不安全的解析方式以及敏感数据暴露等问题。
配置安全审查
安全审查有两项报告设置。自动审查的报告阈值决定了安全审查自动运行时,Codex 会将哪些问题发布到 PR 中。默认阈值为高危,因此只发布高危和严重级别的问题。
手动审查的报告阈值决定了有人明确请求安全审查后,Codex 会将哪些问题发布到 PR 中。默认阈值为中危,因此会发布中危、高危和严重级别的问题。
完成配置后,您可以在 PR 中看到 Codex 发布的漏洞信息。
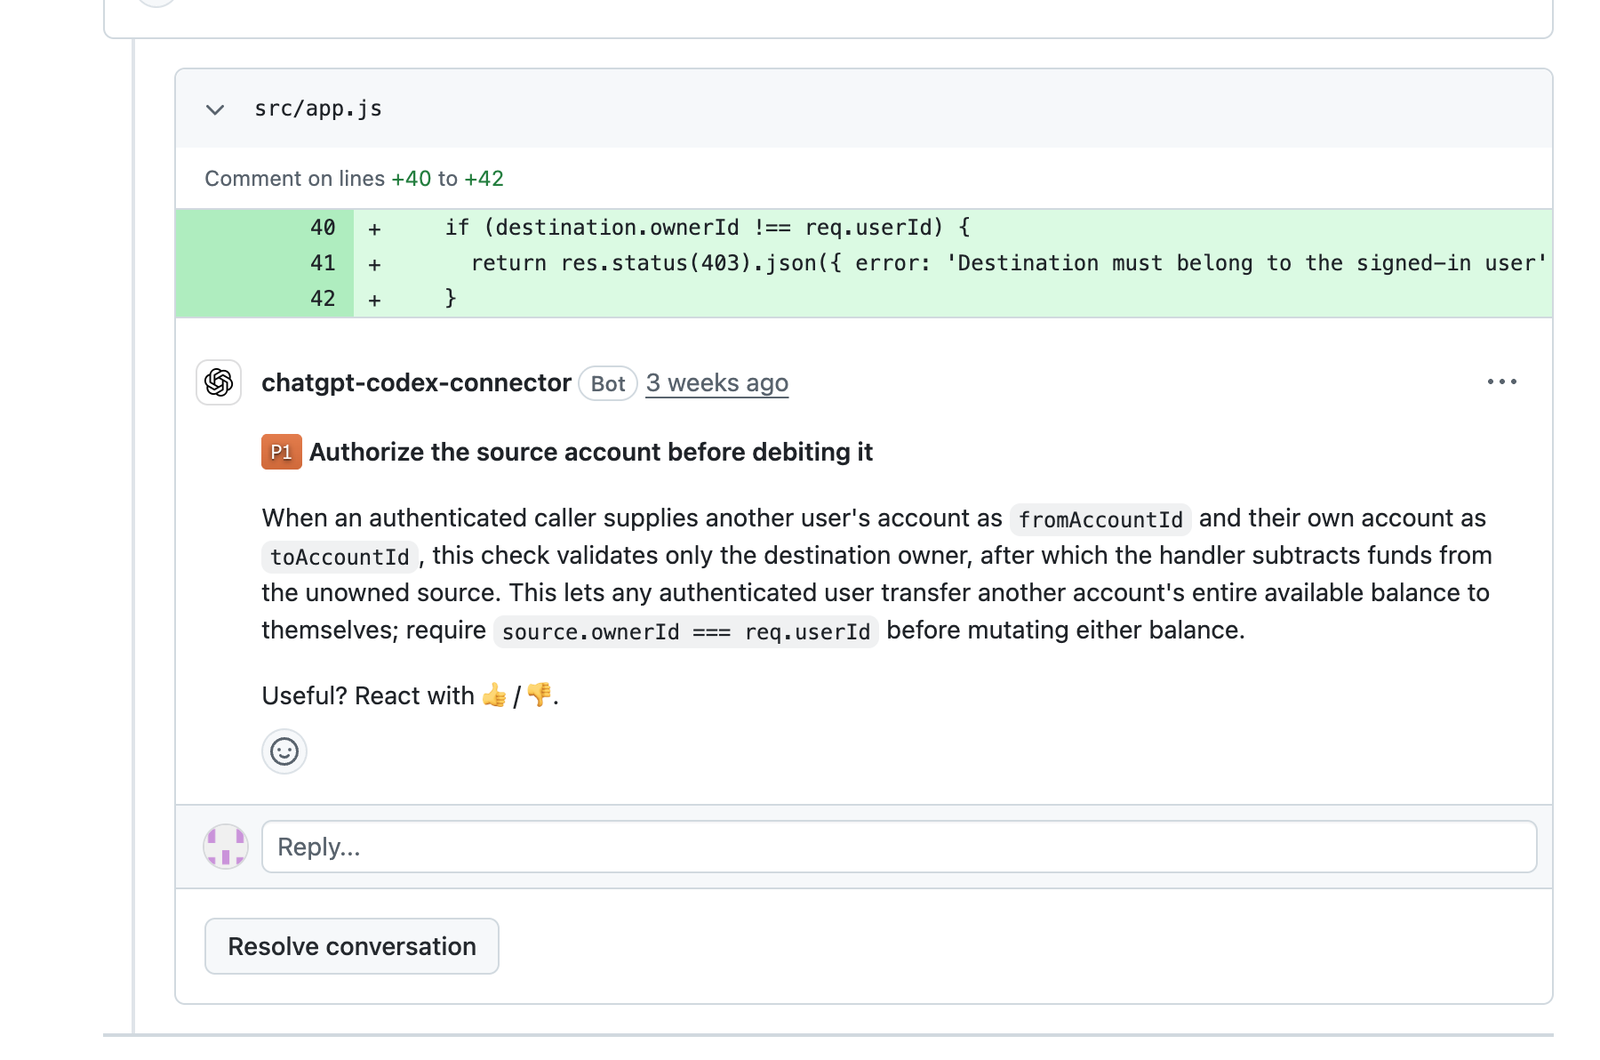
建议根据团队能够持续跟进调查的问题来设置自动报告阈值。调查特定问题时,您可以通过手动审查设置查看与该问题相关的更多细节。
按路径覆盖报告阈值
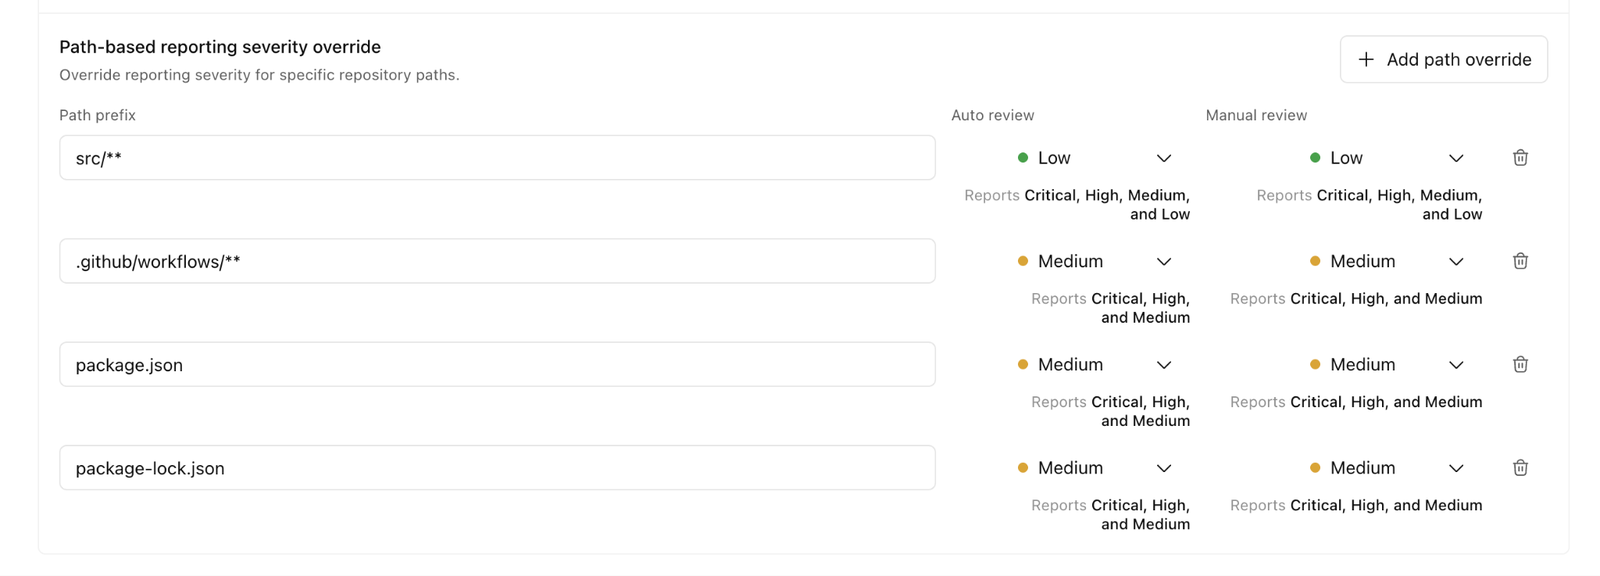
您可以按路径覆盖报告阈值,单独设置问题达到什么严重程度才会发布到 GitHub PR 中。代码仓库中不同路径的风险通常不同,因此您可以按路径的重要程度调整阈值,例如:
-
对涉及身份验证、授权、支付、密码学、CI 工作流或基础设施的路径,降低报告阈值。
-
对风险较低或容易产生大量干扰信息的路径,保持较高的报告阈值。
您可以在 Codex 云端设置中修改所选代码仓库的路径覆盖规则。在下例中,自动审查会报告 src/** 下的低危及以上级别的漏洞。对于 GitHub 工作流或依赖项的更改,报告阈值为中危。
相关使用场景

使用 GitHub Actions 创建自定义审查工作流
将安全审查纳入开发流程,以便重复执行。配置 GitHub Actions 工作流,让 Codex Security 检查拟议的代码变更,并保存结果供您的团队查看。

在 CI 中自动运行安全扫描
将 Codex Security CLI 添加到您的 CI 流水线中。选择何时扫描、审查哪些代码,保留扫描发现的问题及扫描覆盖范围的记录,并决定扫描结果如何影响交付流程。
在 CI/CD 中管理供应链风险
使用 Codex Security CLI 评估第三方依赖项对应用安全性的影响。对 Dependabot 警报进行分级和验证,并在引入或更新软件包时运行安全扫描。