


Anwendungsfall für Codex
Führe deinen ersten Sicherheitsscan durch
Finde Schwachstellen in deinem Code, prüfe die Belege und entscheide, wo Handlungsbedarf besteht.
Scanne mit dem Plugin für Codex Security ein lokales Repository. Prüfe die Belege und sieh dir an, welche Bereiche der Scan erfasst hat. Entscheide dann, welche Befunde du zuerst untersuchen oder bei welchen du zuerst die Schwachstelle beheben möchtest.
Besonders geeignet für
- Alle, die Software entwickeln und ein Repository oder einen Dienst prüfen, das bzw. der ihnen gehört oder für dessen Prüfung sie eine Genehmigung haben.
- Sicherheitsteams, die sich einen ersten Überblick über Schwachstellen verschaffen und herausfinden möchten, welche Bereiche sie genauer prüfen müssen.
- Alle, die bei der Codeprüfung Belege im Code und Ergebnisse der Validierung brauchen, um zu entscheiden, welche Schwachstellen sie beheben.
Inhalt
Führe deinen ersten Sicherheitsscan durch
Finde Schwachstellen in deinem Code, prüfe die Belege und entscheide, wo Handlungsbedarf besteht.
Scanne mit dem Plugin für Codex Security ein lokales Repository. Prüfe die Belege und sieh dir an, welche Bereiche der Scan erfasst hat. Entscheide dann, welche Befunde du zuerst untersuchen oder bei welchen du zuerst die Schwachstelle beheben möchtest.
Scanne mit dem Plugin für Codex Security ein lokales Repository. Prüfe die Belege und sieh dir an, welche Bereiche der Scan erfasst hat. Entscheide dann, welche Befunde du zuerst untersuchen oder bei welchen du zuerst die Schwachstelle beheben möchtest.
Besonders geeignet für
- Alle, die Software entwickeln und ein Repository oder einen Dienst prüfen, das bzw. der ihnen gehört oder für dessen Prüfung sie eine Genehmigung haben.
- Sicherheitsteams, die sich einen ersten Überblick über Schwachstellen verschaffen und herausfinden möchten, welche Bereiche sie genauer prüfen müssen.
- Alle, die bei der Codeprüfung Belege im Code und Ergebnisse der Validierung brauchen, um zu entscheiden, welche Schwachstellen sie beheben.
Skills und Plug-ins
- Scanne ein Repository oder einen ausgewählten Ordner. Prüfe, ob sich vermutete Schwachstellen bestätigen lassen, und halte fest, was du gefunden hast und welche Bereiche der Scan erfasst hat.
| Skill | Nutzen |
|---|---|
| Codex Security:security Scan | Scanne ein Repository oder einen ausgewählten Ordner. Prüfe, ob sich vermutete Schwachstellen bestätigen lassen, und halte fest, was du gefunden hast und welche Bereiche der Scan erfasst hat. |
Prompt für den Einstieg
Scanne ein lokales Repository mit dem Plugin Codex Security. Prüfe die Belege für jeden Befund und entscheide, was du genauer untersuchen oder beheben musst. Beginne mit einem einzelnen Repository oder Dienst. So kannst du prüfen, welche Bereiche der Scan abdeckt, bevor du ihn ausweitest.
Bevor du beginnst
Öffne in Codex ein lokales Repository, das dir gehört oder das du auf Schwachstellen prüfen darfst. Installiere und aktiviere das Plugin Codex Security. Vergewissere dich, dass dein Konto und dein Workspace die erforderlichen Berechtigungen für die Sicherheitsfunktionen haben.
Beginne mit einem Standardscan des Repositorys oder eines einzelnen Dienstes. Dabei durchläuft der Scan alle Schritte einmal. Anschließend kannst du die Befunde, die zugehörigen Belege und die Abdeckung prüfen, bevor du entscheidest, was du behebst. Wähle bei einem großen Monorepo einen Ordner, der sich klar einem Dienst oder Produkt zuordnen lässt.
Verwende den Einstiegsprompt im Codex-Projekt des Repositorys. Ersetze darin den Pfad durch den Pfad zu dem Bereich, den du scannen möchtest. Du kannst denselben Scan auch in der Seitenleiste für Sicherheit konfigurieren. Folge dazu der Anleitung Deinen ersten Scan ausführen. Wähle eine der beiden Möglichkeiten, um den Scan zu starten.
Deinen ersten Scan ausführen
- Öffne Sicherheit, wähle Scans und anschließend + Scan.
- Wähle dein Repository und prüfe, ob Aktueller Branch und Letzter Commit dem Codestand entsprechen, den du überprüfen möchtest. Mit Codebasis scannst du den ausgecheckten Code einschließlich lokaler Änderungen.
- Wähle Codebasis. Wähle für Scanbereich entweder Gesamte Codebasis oder einen einzelnen Ordner. Lass Tiefenscan für diesen ersten Durchlauf ausgeschaltet.
- Wähle ein Modell und den Reasoning-Aufwand anhand der aktuellen Empfehlungen für Scans.
- Öffne Zusätzlicher Kontext, wenn du eine Sicherheitsregel erläutern oder einen Bereich nennen möchtest, den der Scan vorrangig prüfen soll. Wähle anschließend Scan starten.
Wenn eine Anwendung die Daten ihrer Kunden jeweils in einem eigenen Workspace speichert, könntest du folgenden Sicherheitskontext ergänzen:
Nur Mitglieder eines Workspaces dürfen Dokumente aus diesem Workspace abrufen.
Prüfe, ob jemand die Kennung eines fremden Workspaces angeben und so dessen private Dokumente abrufen kann.
Prüfe, an welchen Stellen die Anwendung den Abruf auf Mitglieder des jeweiligen Workspaces beschränkt.
Berücksichtige dabei auch Hintergrundjobs und direkte API-Aufrufe.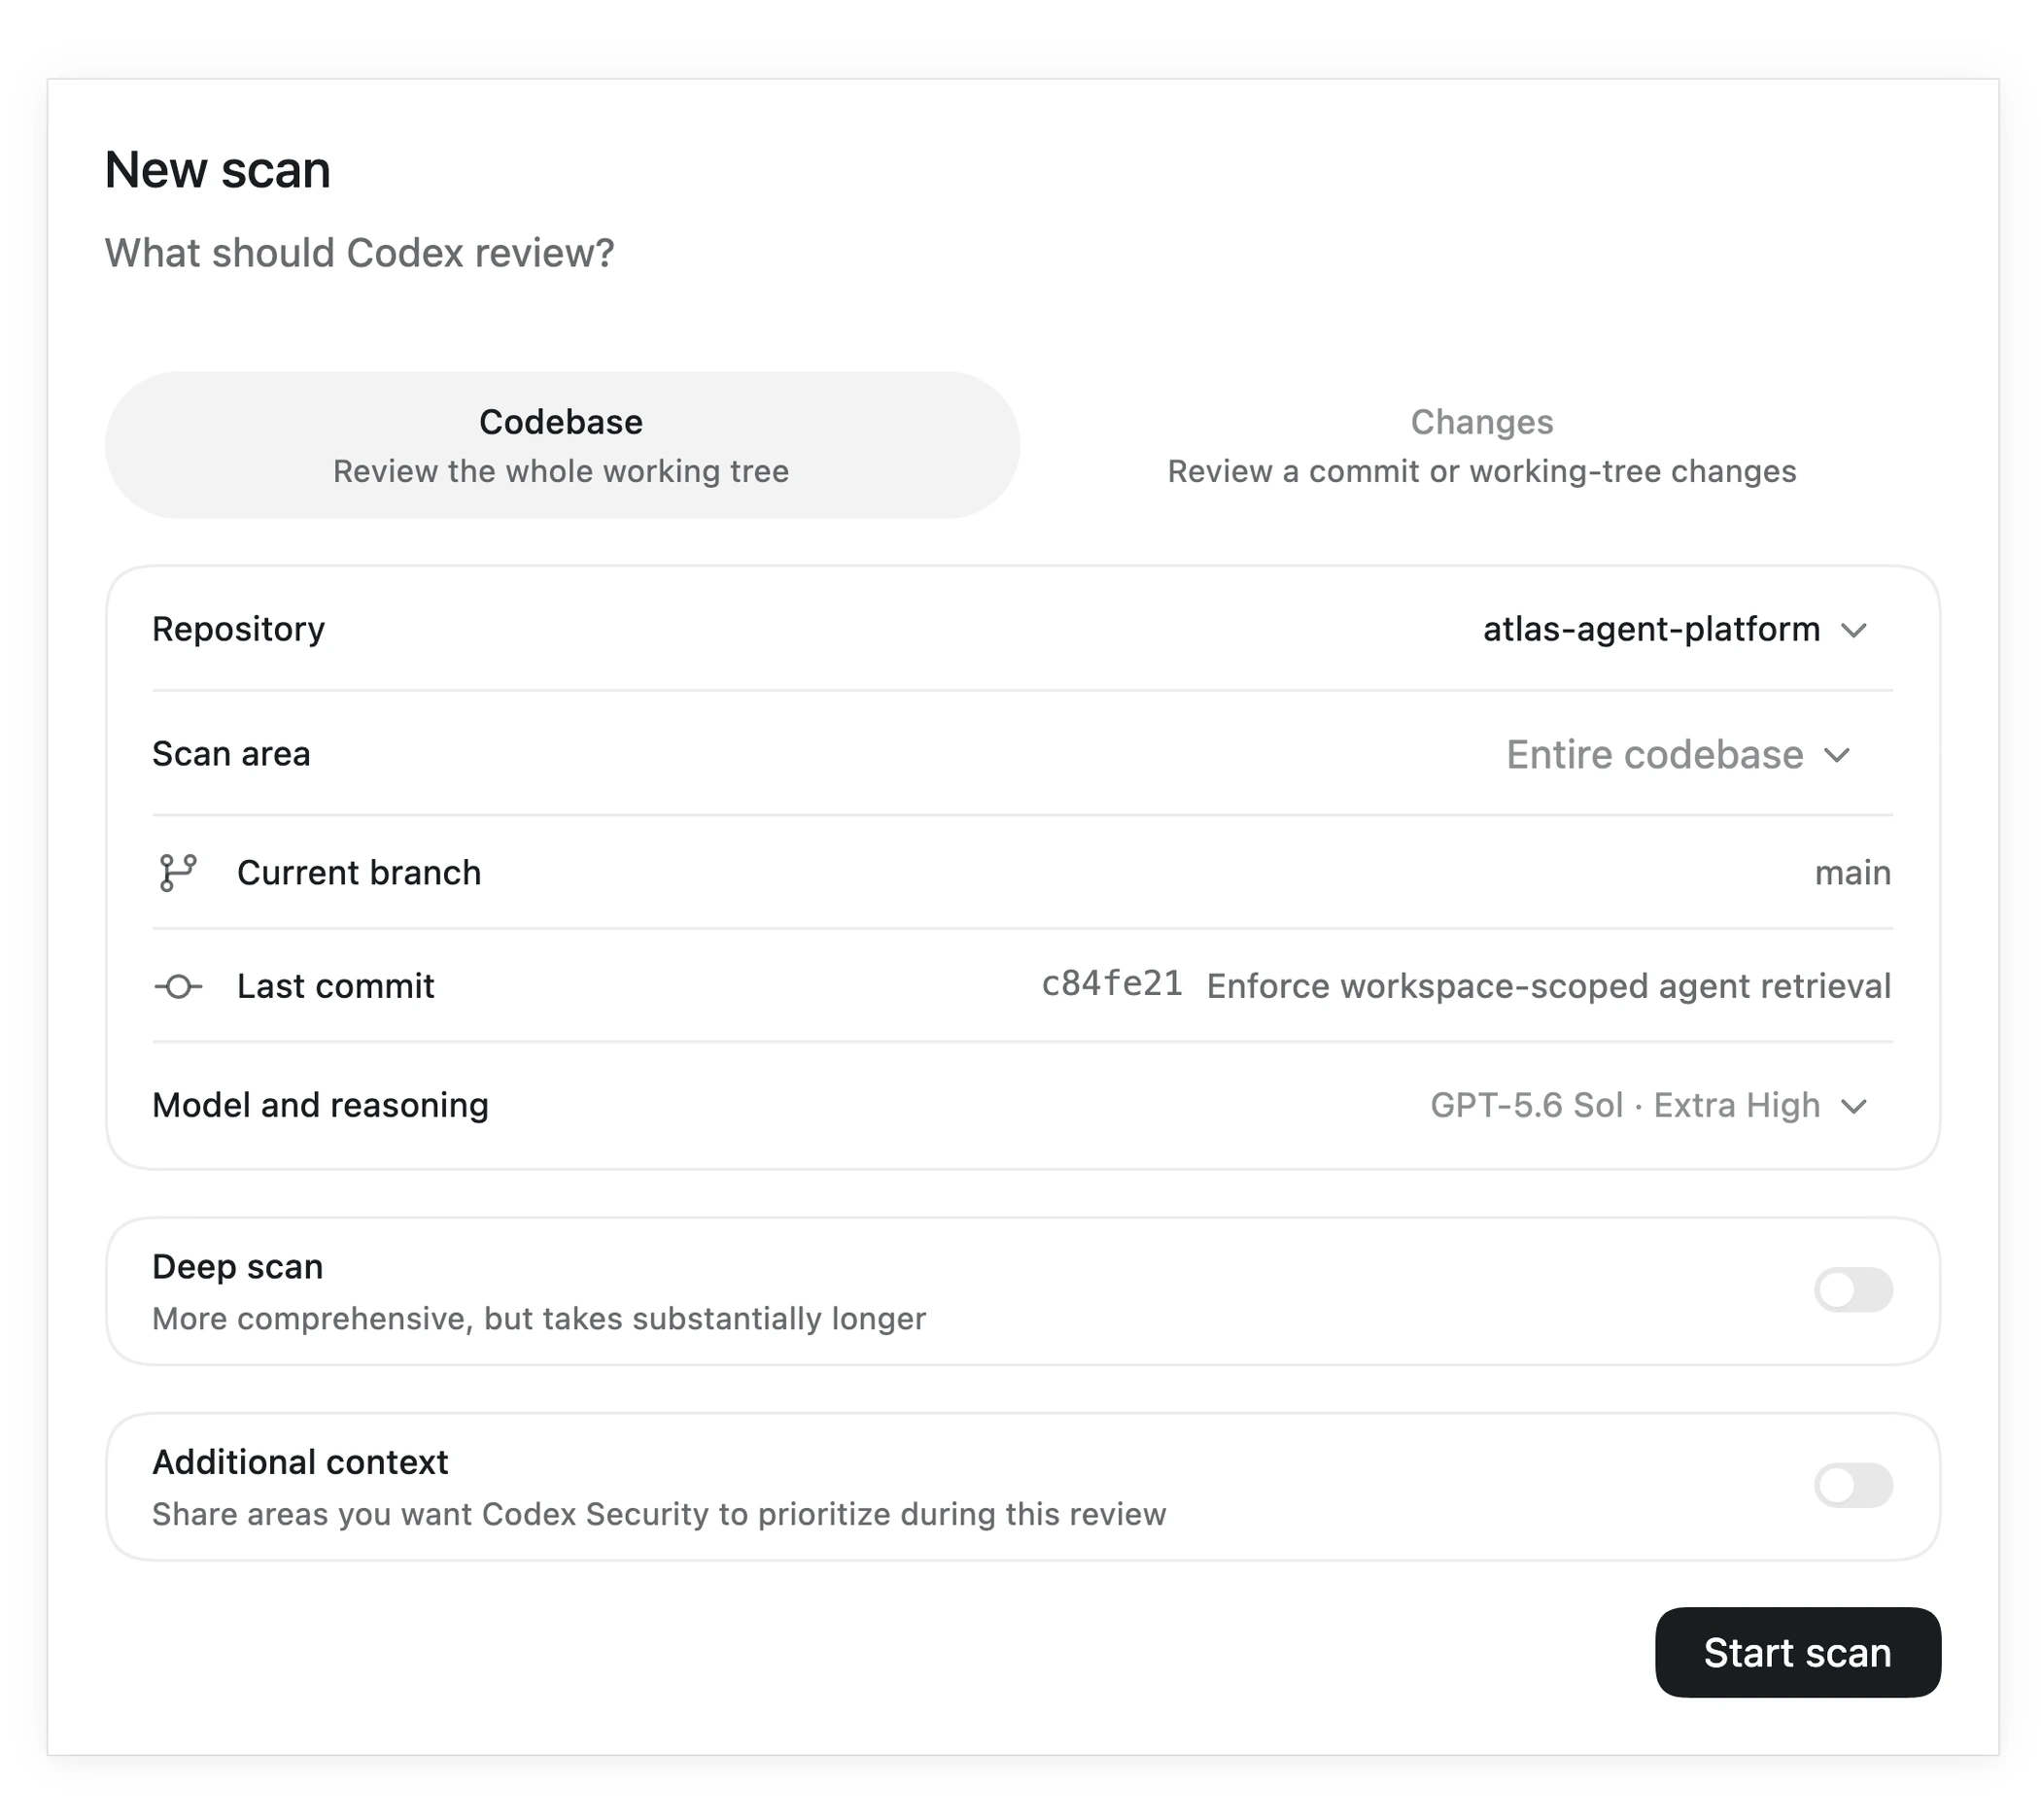
Beispiel für eine Scan-Konfiguration aus der Sicherheitsdokumentation. Prüfe vor dem Start, ob Repository, Scanbereich und Einstellungen für deinen Scan stimmen.
Den Scan verfolgen und die Abdeckung prüfen
Codex ermittelt, welche Ressourcen die Anwendung schützen muss und wo ihre Sicherheitsgrenzen liegen. Anschließend sucht Codex im Code nach möglichen Schwachstellen, überprüft sie und bewertet ihre Auswirkungen, bevor es den Bericht erstellt. Wähle Aktivität anzeigen, um dir die zugrunde liegende Codex-Aufgabe anzusehen. Warte, bis der Scan abgeschlossen ist.
Öffne den abgeschlossenen Scan und vergewissere dich, dass das richtige Ziel und die richtige Revision gescannt wurden. Prüfe vor dem Lesen der Befunde die Abdeckung. Achte dabei auch auf Bereiche, die der Scan übersprungen oder zurückgestellt hat. Auch ein abgeschlossener Scan kann Schwachstellen aufzeigen. Bei unvollständiger Abdeckung belegt eine leere Befundliste nicht, dass der Code sicher ist.
Falls der Scan abbricht oder Lücken lässt, halte die betroffenen Bereiche für eine spätere Prüfung fest. Wie lange der Scan dauert und wie viele Ressourcen er benötigt, hängt vom ausgewählten Code und vom Aufwand für die Validierung ab.
Einen Befund verstehen
Wähle einen Befund und öffne Zusammenfassung. Betrachte die folgenden Fragen im Zusammenhang:
- Was kann jemand bei einem Angriff erreichen? Sieh dir den betroffenen Code, die Ursache und die im Befund beschriebenen Auswirkungen an.
- Wie lässt sich die Schwachstelle erreichen? Verfolge den Angriffspfad von einer Eingabe, die Angreifende kontrollieren können, bis zur sicherheitskritischen Operation. Achte dabei auf vorhandene Schutzmaßnahmen.
- Was hat der Scan nachgewiesen? Prüfe die Belege aus der Validierung, die Begründung für den Schweregrad und die verbleibenden Unsicherheiten. Der Schweregrad allein reicht nicht aus, um einen Befund als bestätigt einzustufen.
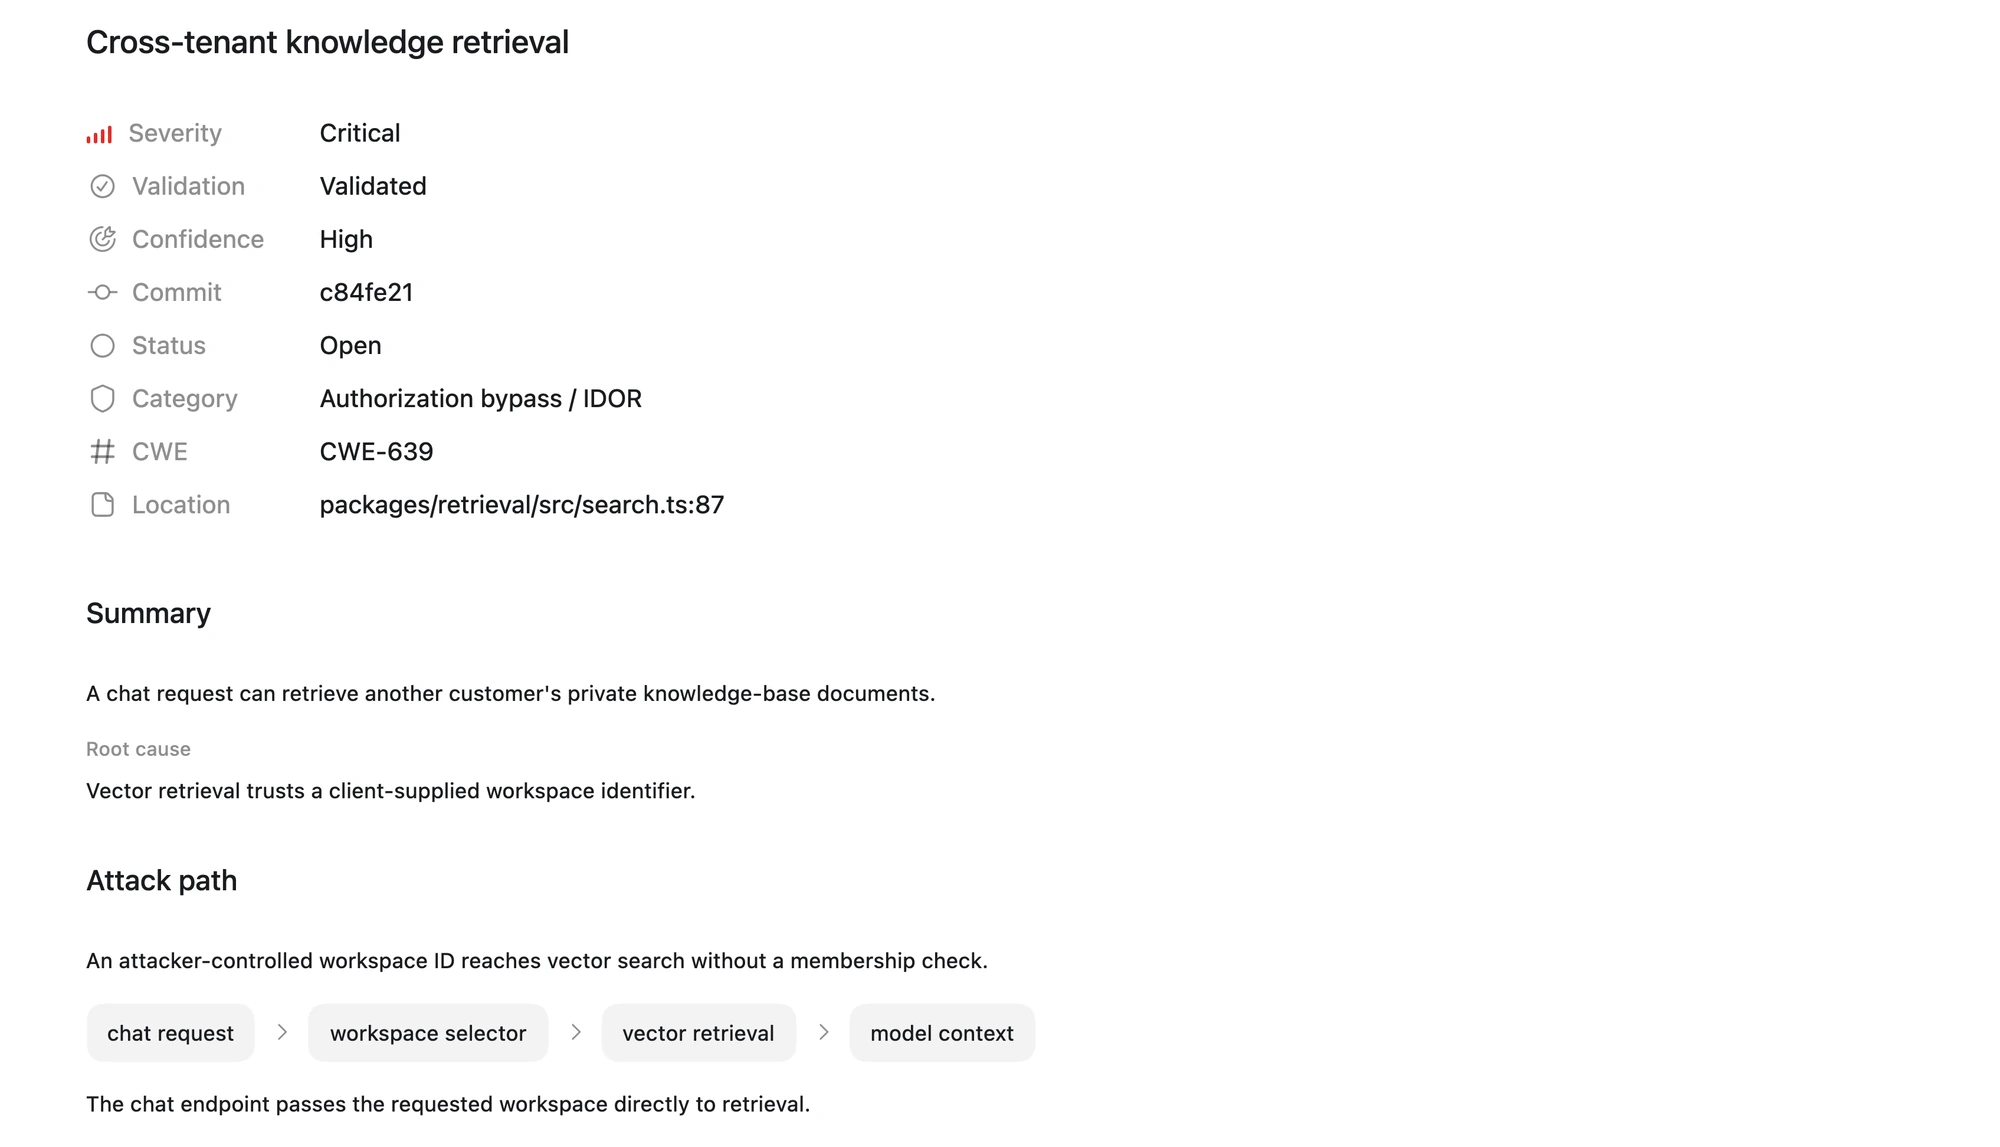
Dieser Beispielbefund stammt aus der Sicherheitsdokumentation. Er ist kein Ergebnis eines Scans aus dieser Anleitung.
In diesem Beispiel enthält eine Anfrage die Kennung eines Workspaces. Die Anwendung verwendet diese Kennung zum Abruf privater Dokumente, ohne die Mitgliedschaft zu prüfen. Wenn du einen ähnlichen Befund in deinem Code bewertest, prüfe, ob ein anderer Schutzmechanismus den Zugriff auf Mitglieder beschränkt und ob die Validierung einen Zugriff über Workspace-Grenzen hinweg nachweist.
Wenn du Hilfe bei der Einordnung eines Befunds brauchst, öffne im selben Repository-Projekt einen Chat. Gib den Titel des Befunds, den betroffenen Code und die Belege an:
Den nächsten Schritt wählen
Halte für jeden geprüften Befund kurz fest, welche Revision gescannt wurde, welcher Code betroffen ist, welche Belege vorliegen, was noch unklar ist und welches Team zuständig ist. Entscheide anhand der Belege, wie du weiter vorgehst:
- Behebung erforderlich: Wähle einen Befund, den du als bestätigt eingestuft hast, und folge der Anleitung Einen Befund aus deinem Sicherheitsscan beheben.
- Weitere Untersuchung erforderlich: Lass den Befund offen. Kläre, welche Prüfung oder Information noch fehlt, bevor du über eine Behebung entscheidest.
- Keine Behebung erforderlich: Dokumentiere deine Entscheidung und die Belege, die sie stützen. Wenn du den Befund schließt, hältst du damit deine Entscheidung fest. Der Code bleibt unverändert.
Du hast jetzt einen Überblick über die geprüften Befunde und die Lücken in der Abdeckung. Für jeden Befund und jede Lücke steht der nächste Schritt fest. Wenn du eine gründlichere Prüfung brauchst, folge der Anleitung Einen eingehenden Sicherheitsscan ausführen. Um einen bestimmten Pull Request oder Diff zu prüfen, folge der Anleitung Codeänderungen auf Schwachstellen prüfen.
Verwandte Anwendungsfälle

Codeänderungen auf Sicherheitslücken prüfen
Mit dem Plugin für Codex Security kannst du Änderungen in einem Git-Repository untersuchen...
Einen umfassenden Sicherheitsscan durchführen
Mit dem Plugin für Codex Security kannst du ein Repository oder einen ausgewählten Ordner...
Mehrere Repositorys scannen
Scanne mit der Codex Security CLI die Repositorys auf deiner Liste jeweils auf dem Stand...