


Anwendungsfall für Codex
Sicherheitsprüfungen in GitHub Cloud automatisieren
Prüfe vorgeschlagene Änderungen vor dem Merge auf Sicherheitsrisiken.
Verbinde ein Repository und lege mit Codex Security Review fest, wann eine Sicherheitsprüfung startet.
Besonders geeignet für
- Entwickelnde, die Hinweise auf Sicherheitsrisiken direkt in ihrem gewohnten Workflow für Pull Requests auf GitHub erhalten möchten.
- Teams für Anwendungssicherheit, die einheitliche Prüfverfahren für vorgeschlagene Codeänderungen einführen.
- Alle, die ein Repository betreuen und die Meldeschwellen für sensible Bereiche wie Authentifizierung, Autorisierung und Zahlungsabwicklung anpassen.
Inhalt
Sicherheitsprüfungen in GitHub Cloud automatisieren
Prüfe vorgeschlagene Änderungen vor dem Merge auf Sicherheitsrisiken.
Verbinde ein Repository und lege mit Codex Security Review fest, wann eine Sicherheitsprüfung startet.
Verbinde ein Repository und lege mit Codex Security Review fest, wann eine Sicherheitsprüfung startet.
Besonders geeignet für
- Entwickelnde, die Hinweise auf Sicherheitsrisiken direkt in ihrem gewohnten Workflow für Pull Requests auf GitHub erhalten möchten.
- Teams für Anwendungssicherheit, die einheitliche Prüfverfahren für vorgeschlagene Codeänderungen einführen.
- Alle, die ein Repository betreuen und die Meldeschwellen für sensible Bereiche wie Authentifizierung, Autorisierung und Zahlungsabwicklung anpassen.
Am schnellsten automatisierst du Sicherheitsprüfungen in GitHub Cloud mit der Sicherheitsprüfung in ChatGPT. Du findest die Funktion dort, wo du auch auf Code Review von Codex für deine Organisation zugreifst: https://chatgpt.com/codex/cloud/settings/code-review.
Die Sicherheitsprüfung von Codex untersucht Sicherheitsrisiken genauer als Code Review. Dazu analysiert sie den Diff des Pull Requests und berücksichtigt den relevanten Kontext aus dem Repository sowie die konfigurierten Bedrohungsmodelle oder Sicherheitsvorgaben.
Wie unterscheiden sich Code Review und Sicherheitsprüfung?
Code Review bewertet die Codequalität aus technischer Sicht. Dabei geht es zum Beispiel um die Frage: „Könnte diese Änderung dazu führen, dass das Produkt nicht mehr funktioniert oder ein schwerwiegendes technisches Problem auftritt?“ Code Review prüft unter anderem, ob der Kontrollfluss fehlerhaft ist, Daten beschädigt werden oder verloren gehen, die Kompatibilität beeinträchtigt wird oder sich eine API falsch verhält. Die Funktion richtet sich an alle, die in deiner Organisation Software entwickeln.
Codex Security untersucht dieselben Änderungen im Pull Request gezielt und eingehend auf Sicherheitsrisiken. Die Sicherheitsprüfung richtet sich an alle, die in der Softwareentwicklung Schwachstellen beheben oder in der Anwendungssicherheit CI/CD-Pipelines und Quellcode absichern. Sie prüft unter anderem, ob sich die Authentifizierung oder Autorisierung umgehen lässt, ob unbefugte Zugriffe über Mandantengrenzen hinweg möglich sind, ob der Code Injection-Angriffe ermöglicht oder Eingaben unsicher parst und ob sensible Daten offengelegt werden.
Sicherheitsprüfungen konfigurieren
Für Sicherheitsprüfungen gibt es zwei Einstellungen. Die erste legt fest, welche Befunde Codex bei einer automatischen Überprüfung im Pull Request meldet. Standardmäßig liegt die Schwelle beim Schweregrad „Hoch“. Codex meldet also nur Befunde mit hohem oder kritischem Schweregrad.
Die Einstellung für die manuelle Überprüfung legt fest, welche Befunde Codex im Pull Request meldet, wenn jemand ausdrücklich eine Sicherheitsprüfung anfordert. Standardmäßig liegt die Schwelle beim Schweregrad „Mittel“. Codex meldet also Befunde mit mittlerem, hohem oder kritischem Schweregrad.
Nach der Konfiguration siehst du die gemeldeten Schwachstellen direkt im Pull Request.
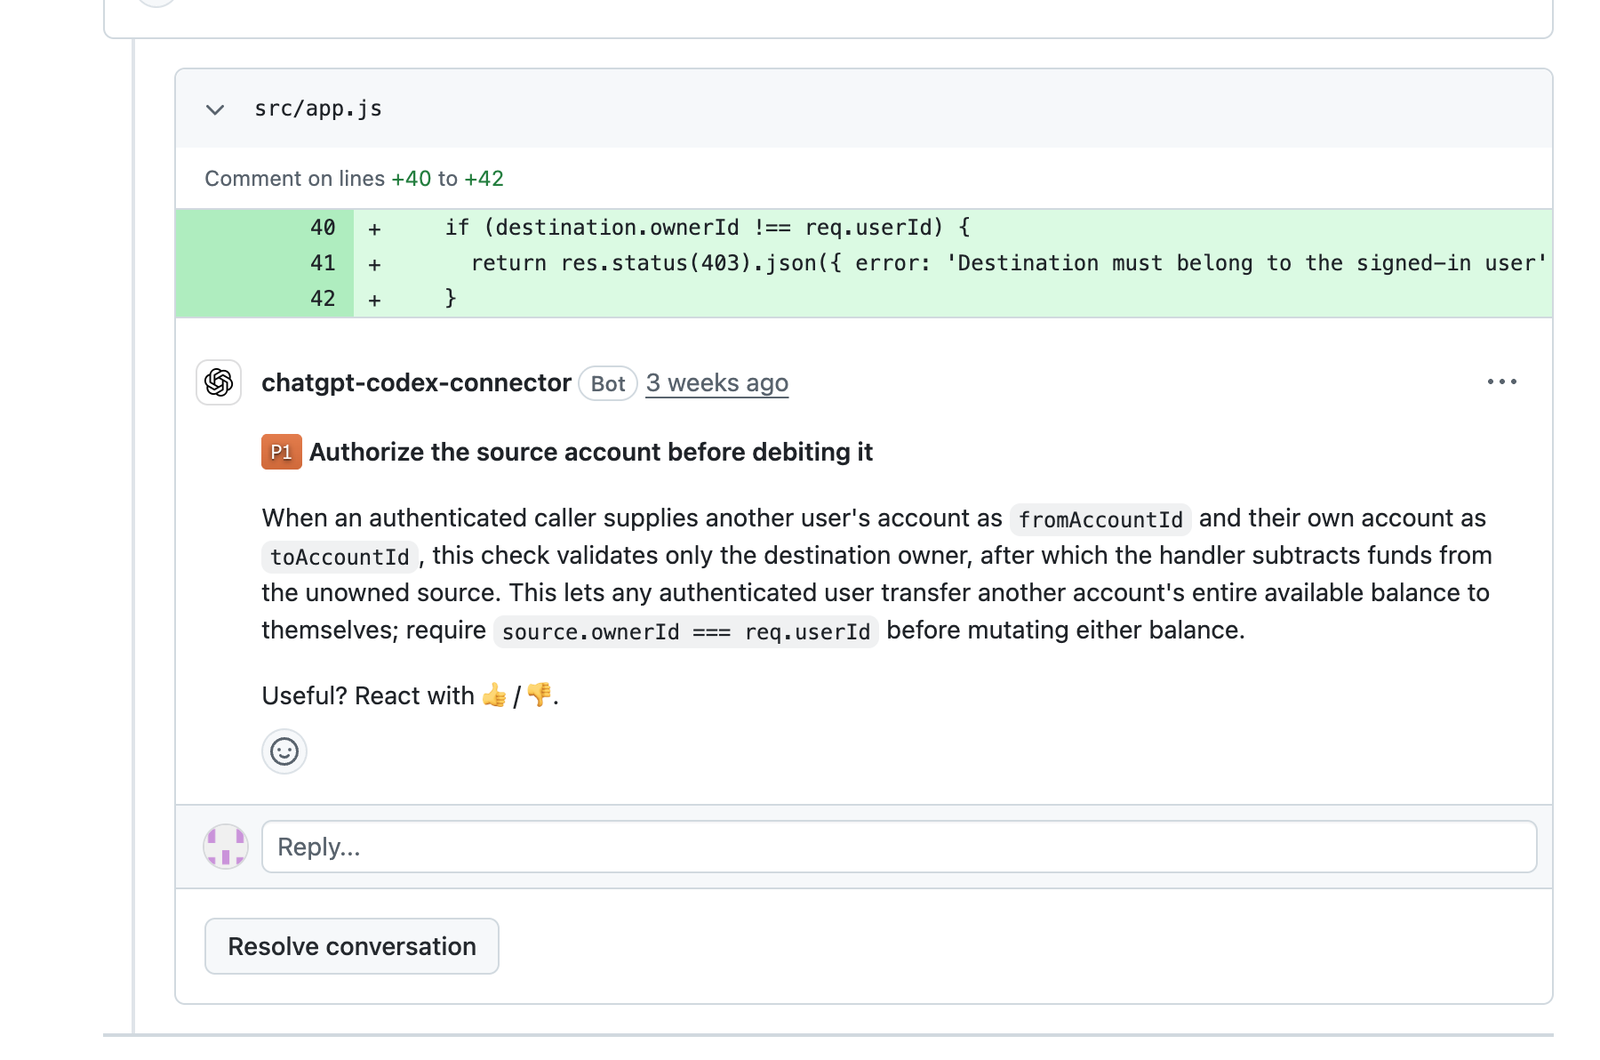
Wähle die Schwelle für automatische Meldungen so, dass dein Team den gemeldeten Befunden regelmäßig nachgehen kann. Wenn du eine bestimmte Frage untersuchst, kannst du über die Einstellungen für die manuelle Überprüfung weitere für diese Frage relevante Details einblenden.
Meldeschwellen für einzelne Pfade festlegen
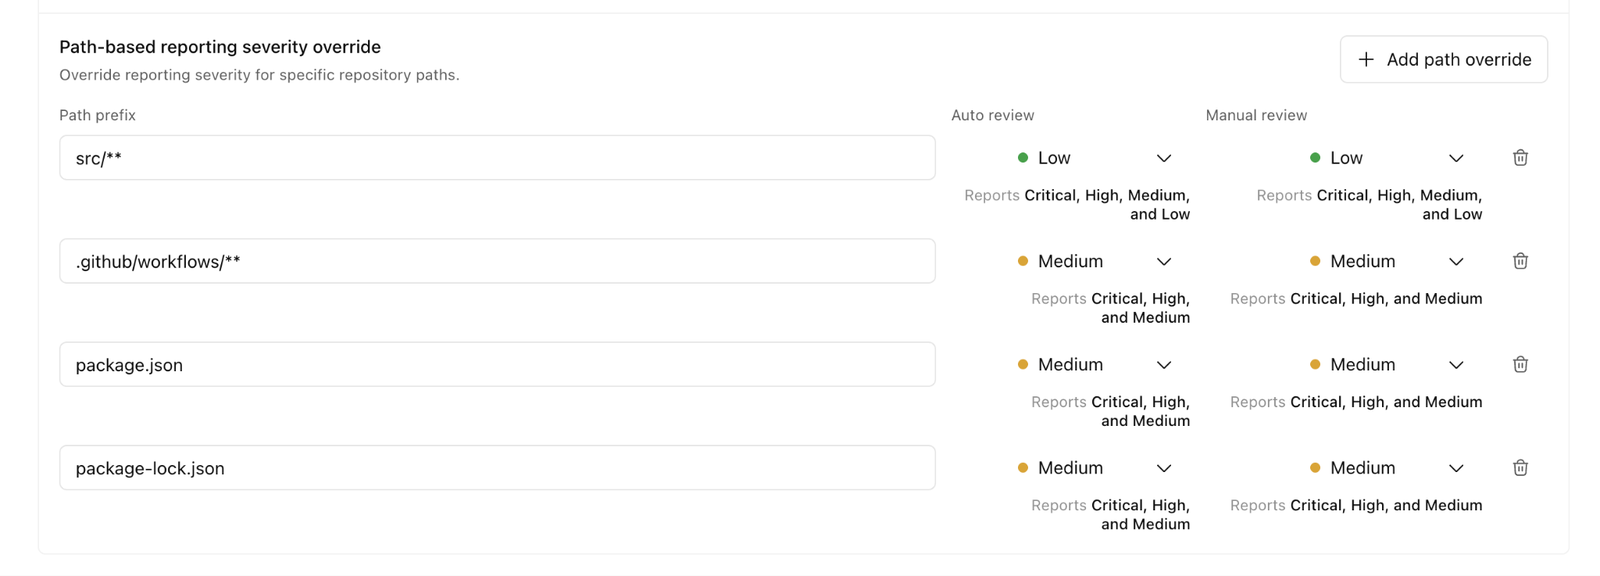
Für einzelne Pfade kannst du abweichend vom Standard festlegen, ab welchem Schweregrad Codex Befunde im Pull Request auf GitHub meldet. Da das Risiko innerhalb eines Repositorys selten überall gleich ist, kannst du die Schwelle an den jeweiligen Pfad anpassen:
-
Senke die Schwelle für sicherheitskritische Bereiche wie Authentifizierung, Autorisierung, Zahlungen, Kryptografie, CI-Workflows oder Infrastruktur.
-
Behalte eine höhere Schwelle für Bereiche mit geringerem Risiko oder besonders vielen wenig aussagekräftigen Meldungen bei.
In den Einstellungen von Codex Cloud kannst du die Meldeschwellen für einzelne Pfade im ausgewählten Repository ändern. Im folgenden Beispiel meldet Codex bei automatischen Überprüfungen unter src/** Schwachstellen ab niedrigem Schweregrad. Bei Änderungen an GitHub-Workflows oder Abhängigkeiten meldet Codex Schwachstellen ab mittlerem Schweregrad.
Verwandte Anwendungsfälle

Codeänderungen auf Sicherheitslücken prüfen
Mit dem Plugin für Codex Security kannst du Änderungen in einem Git-Repository untersuchen...
Codeänderungen in Codex Desktop überprüfen
Starte eine Sicherheitsprüfung in Codex oder im Codex-Projekt deines Repositorys.

Eigene Review-Workflows mit GitHub Actions erstellen
Mach Sicherheitsprüfungen zu einem festen Schritt in deinem Entwicklungsprozess