


Codex use case
GitHub 클라우드에서 보안 검토 자동화하기
제안된 변경 사항을 병합하기 전에 보안 위험을 확인하세요.
Codex Security Review에서 리포지터리를 연결하고 보안 검토를 시작할 조건을 설정하세요.
Best for
- 기존 GitHub Pull Request 워크플로우에서 보안 피드백을 받고 싶은 개발자
- 제안된 코드 변경 사항을 일관된 기준으로 검토하려는 애플리케이션 보안팀
- 인증, 권한 부여, 결제 등 민감한 영역에 맞춰 보안 이슈 보고 임계값을 조정하려는 리포지터리 관리자
Contents
GitHub 클라우드에서 보안 검토 자동화하기
제안된 변경 사항을 병합하기 전에 보안 위험을 확인하세요.
Codex Security Review에서 리포지터리를 연결하고 보안 검토를 시작할 조건을 설정하세요.
Codex Security Review에서 리포지터리를 연결하고 보안 검토를 시작할 조건을 설정하세요.
Related links
Best for
- 기존 GitHub Pull Request 워크플로우에서 보안 피드백을 받고 싶은 개발자
- 제안된 코드 변경 사항을 일관된 기준으로 검토하려는 애플리케이션 보안팀
- 인증, 권한 부여, 결제 등 민감한 영역에 맞춰 보안 이슈 보고 임계값을 조정하려는 리포지터리 관리자
GitHub Cloud에서 보안 검토를 자동화하는 가장 빠른 방법은 ChatGPT의 보안 검토 기능을 사용하는 것입니다. 조직에서 사용하는 Codex 코드 리뷰와 같은 화면에서 이 기능을 이용할 수 있습니다. https://chatgpt.com/codex/cloud/settings/code-review
Codex의 보안 검토는 pull request의 변경 내역과 관련 리포지터리 컨텍스트, 설정된 위협 모델이나 보안 지침을 분석해 코드 리뷰보다 보안 위험을 더 깊이 살펴봅니다.
코드 리뷰와 보안 검토의 차이
코드 리뷰는 엔지니어링 전반의 관점에서 코드 품질을 평가합니다. 예를 들어 “이 변경으로 제품이 제대로 작동하지 않거나 심각한 기술적 문제가 생길 수 있는가?”라는 질문을 중심으로 잘못된 제어 흐름, 데이터 손상이나 손실, 기존 호환성이 깨지는 문제, 잘못된 API 동작 등을 검토합니다. 코드 리뷰의 대상 사용자는 조직 내 소프트웨어 개발자입니다.
Codex Security는 같은 PR의 변경 사항을 보안 관점에서 심층적으로 평가합니다. 보안 검토는 취약점을 수정하는 소프트웨어 개발자와 CI/CD 파이프라인 및 소스 코드의 보안을 담당하는 애플리케이션 보안 엔지니어 모두를 위한 기능입니다. 인증 및 인가 우회, 테넌트 간 접근, 인젝션과 안전하지 않은 파싱, 민감한 데이터 노출 등의 문제를 검토합니다.
보안 검토 설정
보안 검토에는 두 가지 보고 설정이 있습니다. 자동 검토의 보고 기준은 보안 검토가 자동으로 실행될 때 Codex가 PR에 게시할 보안 이슈의 최소 심각도를 결정합니다. 기본값은 High이므로 Codex는 심각도가 High 또는 Critical인 보안 이슈만 게시합니다.
수동 검토의 보고 기준은 사용자가 직접 보안 검토를 요청했을 때 Codex가 PR에 게시할 보안 이슈의 최소 심각도를 결정합니다. 기본값은 Medium이므로 Codex는 심각도가 Medium, High 또는 Critical인 보안 이슈를 게시합니다.
설정을 마치면 보고 기준에 해당하는 취약점을 PR에서 확인할 수 있습니다.
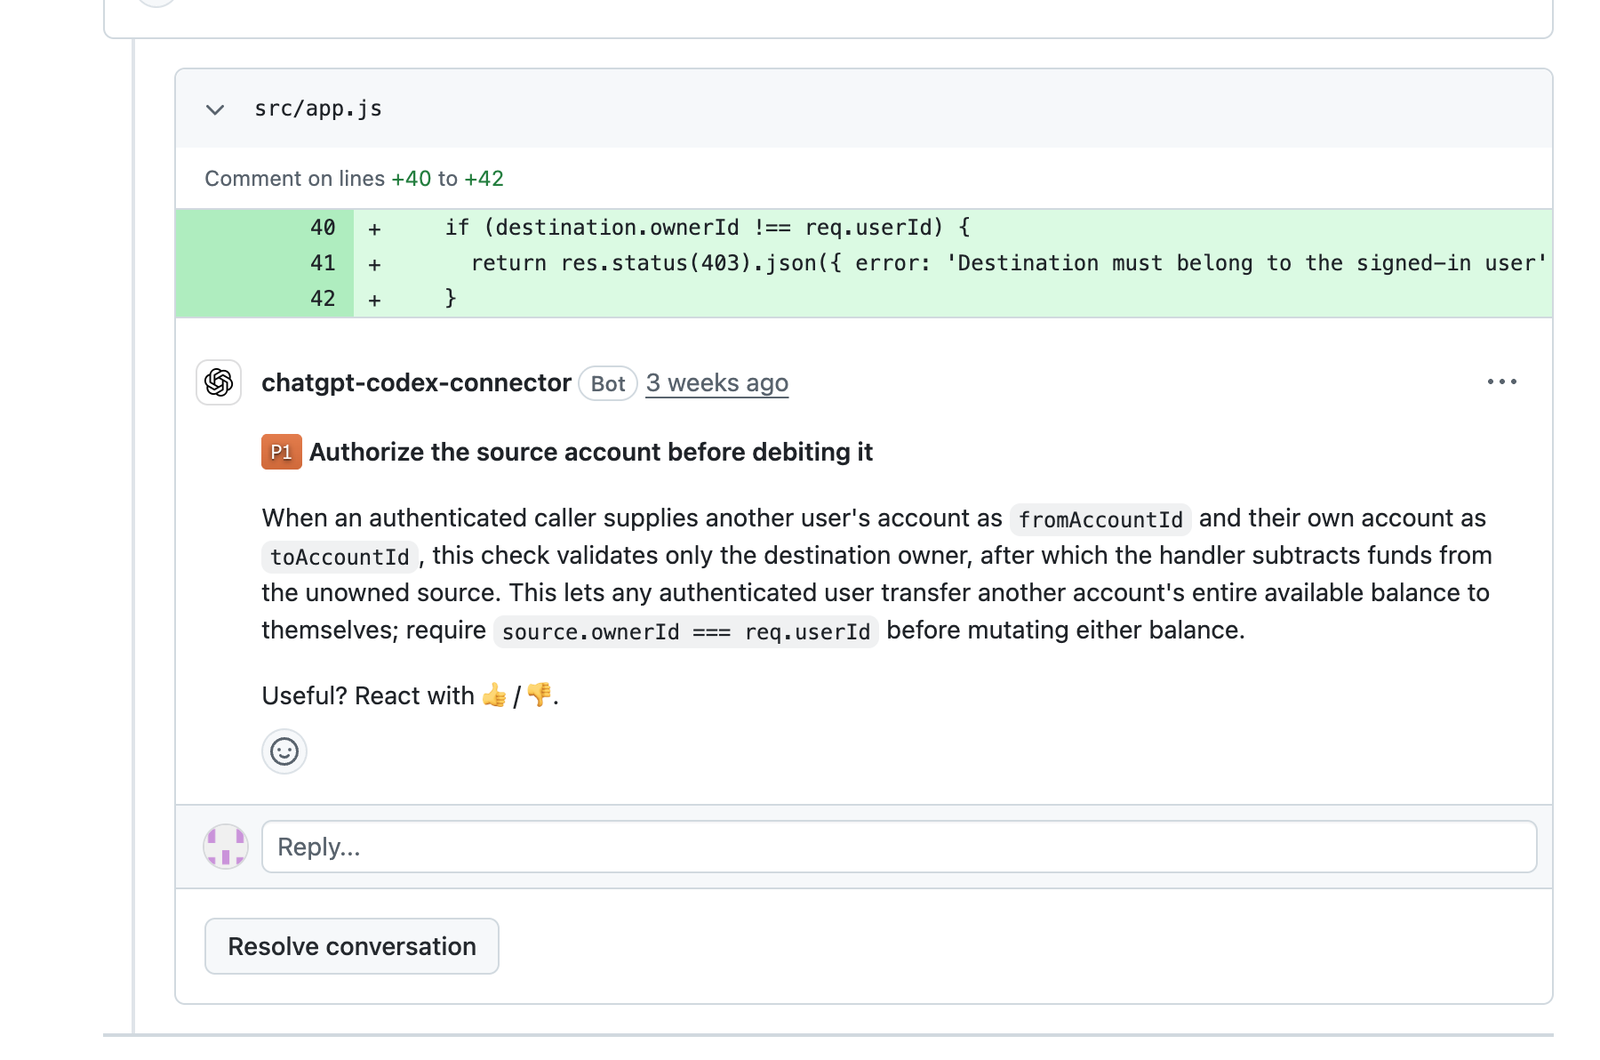
자동 검토의 보고 기준은 팀이 꾸준히 조사할 수 있는 수준에 맞추는 것이 좋습니다. 특정 문제를 집중적으로 조사할 때는 수동 검토의 보고 기준을 조정해 해당 문제와 관련된 세부 정보를 더 확인하세요.
경로별 보고 기준 설정
경로별 보고 기준을 설정하면 GitHub PR에 게시할 보안 이슈의 최소 심각도를 경로마다 다르게 지정할 수 있습니다. 리포지터리 내에서도 경로에 따라 위험 수준이 달라지므로, 경로의 중요도에 맞춰 보고 기준을 조정할 수 있습니다.
-
인증, 인가, 결제, 암호화, CI 워크플로우 또는 인프라 관련 경로에서는 보고 기준을 낮춥니다.
-
위험이 낮거나 불필요한 보고가 특히 많은 경로에서는 보고 기준을 높게 유지합니다.
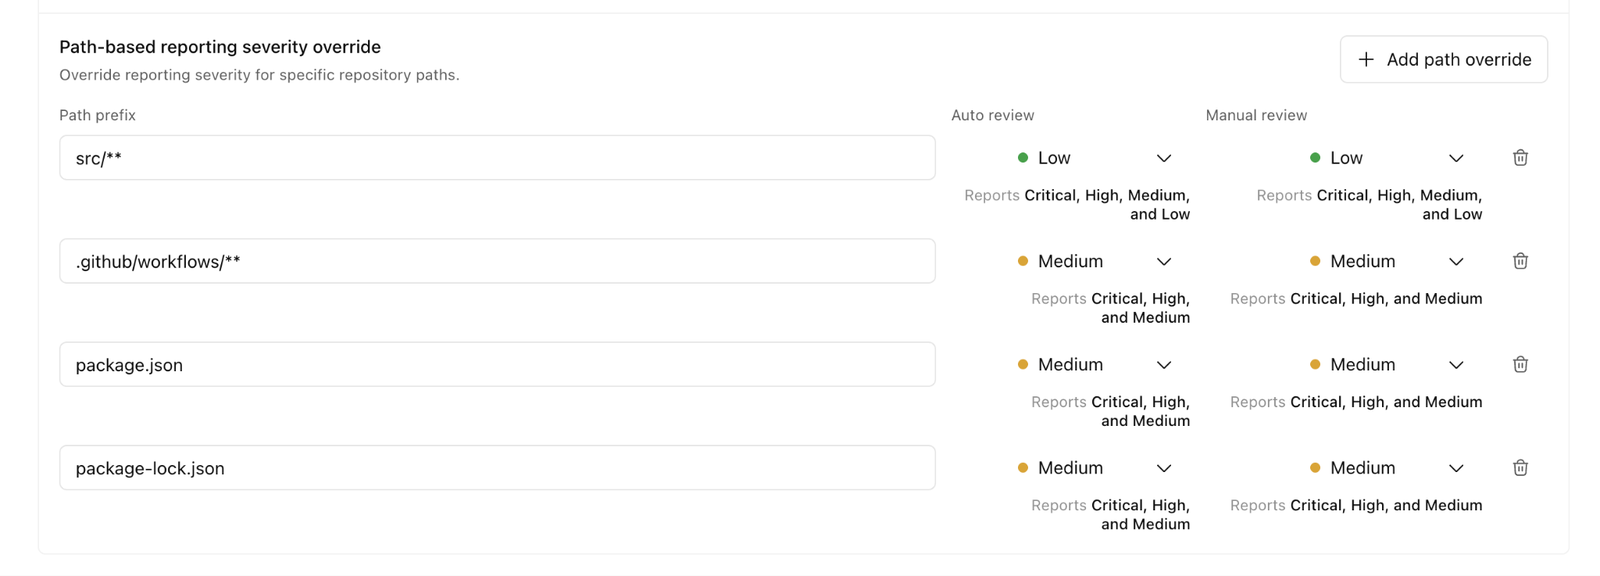
선택한 리포지터리의 Codex Cloud 설정에서 경로별 보고 기준을 변경할 수 있습니다. 아래 예시에서는 src/** 경로의 자동 검토에서 심각도가 낮음 이상인 취약점을 보고하도록 설정했습니다. GitHub 워크플로우나 종속성이 변경되면 심각도가 중간 이상인 취약점을 보고합니다.
Related use cases
CI/CD에서 공급망 위험 관리하기
Codex Security CLI로 서드 파티 종속성이 애플리케이션 보안에 미치는 영향을 평가하세요

CI에서 보안 검사 자동화하기
CI 파이프라인에 Codex Security CLI를 추가하세요. 검사 시점과 검토할 코드를 선택하고, 발견된 보안 이슈와 검사 범위를 기록해 보관하세요. 검사...
CLI에서 보안 검토 실행하기
Codex Security CLI로 아직 커밋하지 않은 작업이나 브랜치의 변경 사항을 검토하세요.