
Codex Security는 코드에서 취약점을 찾고, 이를 조사하고 수정하는 데 필요한 근거를 제공합니다. 코드가 있는 위치와 결과를 검토하려는 방식에 따라 실행 방법을 선택하세요.
시작 방법 선택하기
| 도구 | 용도 | 시작 가이드 |
|---|---|---|
| Codex Security 클라우드 | Codex Cloud에서 연결된 GitHub 리포지터리를 스캔하거나 새 커밋을 모니터링합니다. | 클라우드 설정 |
| Codex Security 플러그인 | Codex에서 로컬 리포지터리를 스캔하고 대화형으로 보안 이슈를 하나씩 검토합니다. | 첫 로컬 스캔 실행하기 |
| Codex Security CLI | 터미널에서 스캔을 같은 방식으로 반복 실행하거나 CI에 검사 단계를 추가합니다. | CLI 빠른 시작 |
| Codex Security SDK | 애플리케이션이나 개발자 도구에서 스캔을 실행하고 결과를 처리합니다. | SDK 가이드 |
처음 로컬 스캔을 실행할 때는 플러그인을 사용하세요. ChatGPT 데스크톱 앱에서 Codex를 선택하고 Codex Security를 설치한 다음 사이드바에서 보안을 여세요. 보안 워크벤치에서는 저장된 스캔과 보안 이슈를 다시 검토할 수 있습니다. Codex CLI에서도 플러그인을 사용할 수 있습니다.
Codex Security CLI와 SDK는 공개 @openai/codex-security 패키지로 배포됩니다. OpenAI 추론을 사용하는 스캔을 실행하려면 Codex Security 액세스 권한이 필요합니다. 런타임 및 인증 요구 사항은 각 빠른 시작 가이드에서 확인하세요.
Codex Security 클라우드는 별도 플러그인으로, 웹과 데스크톱 앱에서 연구 프리뷰로 제공됩니다. 사용하려면 워크스페이스 액세스 권한, GitHub 연결, 호환되는 Codex Cloud 환경이 필요합니다. 설정 과정에서 리포지터리를 연결하고 환경을 만들 수 있습니다.
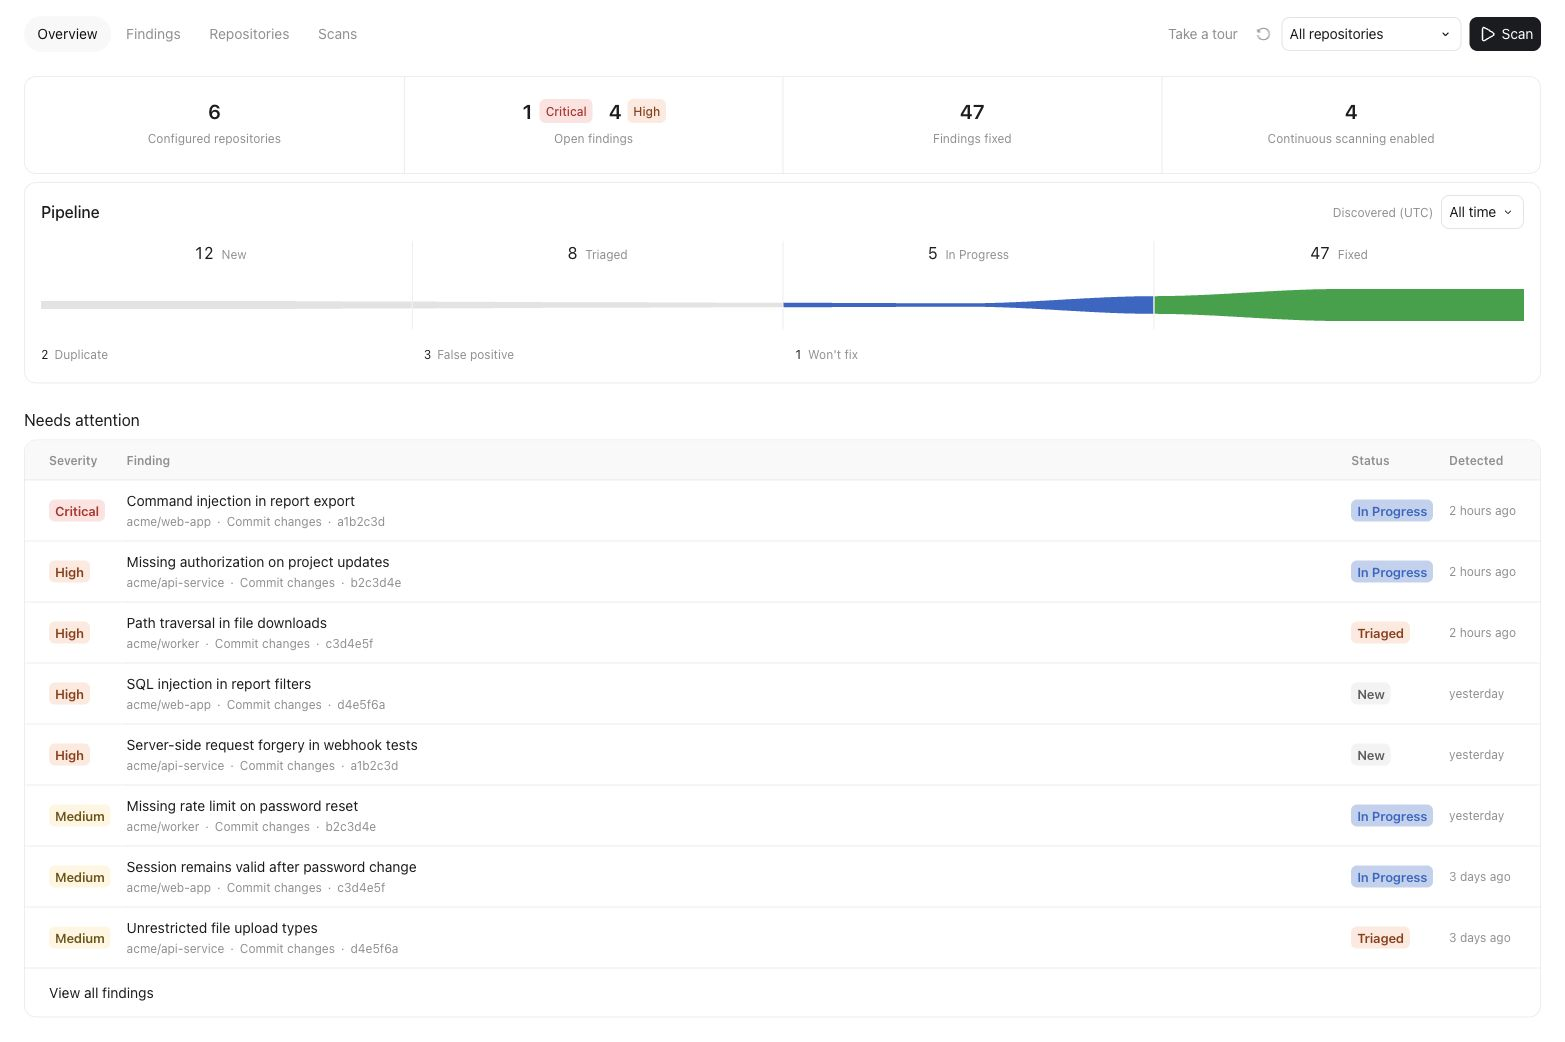
여러 리포지터리의 미해결 보안 이슈와 수정 사항을 추적하세요. 예시에 표시된 리포지터리, 보안 이슈, 수치는 모두 가상입니다.
GitHub pull request에 게시되는 보안 리뷰에 대해서는 보안 리뷰를 참고하세요.
다음 작업 선택하기
로컬 스캔을 마치면 스캔 범위와 보안 이슈를 검토한 후 다음 작업을 결정하세요.
| 작업 | 가이드 |
|---|---|
| 특정 서비스를 중심으로 스캔하거나 보안 컨텍스트 추가하기 | 보안 스캔 실행하기 |
| 같은 리포지터리나 폴더를 반복해서 검토하기 | 심층 스캔 실행하기 |
| pull request, 커밋 또는 로컬 diff 확인하기 | 코드 변경 사항 검토하기 |
| 다른 스캐너나 이슈 트래커의 보안 이슈 평가하기 | 백로그 분류하기 |
| 패치를 생성하고 이슈가 해결되는지 확인하기 | 보안 이슈 수정 및 검증하기 |
| 결과를 공유하거나 수정 작업 배정하기 | 보안 이슈 내보내기 및 추적하기 |
스캔을 자동화하려면 CLI 가이드의 리포지터리 일괄 스캔하기 또는 CI에서 스캔 실행하기를 참고하세요. 명령어와 기본값은 CLI 레퍼런스에서 확인하세요.
Codex Security는 애플리케이션 코드를 스캔합니다. Codex 자체에 적용되는 권한과 샌드박스 제어에 대해서는 에이전트 승인 및 보안을 참고하세요.