
완료된 스캔에서 보안 이슈를 내보내 다른 도구에서 활용하세요. 조치 진행 상황을 추적하거나 공개 절차를 조율하려면 Codex에 추적용 이슈나 GitHub 보안 권고의 비공개 초안을 준비해 달라고 요청하세요.
다른 도구에서 사용할 아티팩트 내보내기
데스크톱 앱의 보안 > 스캔 메뉴에서 완료된 스캔을 여세요. 아티팩트 섹션에서 보안 이슈 JSON을 선택하면 구조화된 보안 이슈를 볼 수 있습니다. 스캔에서 SARIF 보고서를 생성한 경우 SARIF 보고서를 선택해 열 수 있습니다. 사용할 수 있는 아티팩트는 앱과 플러그인 버전에 따라 다릅니다.
Codex가 스캔에서 발견한 보안 이슈를 내보낼지 물으면 JSON, CSV 또는 SARIF 형식을 요청하세요. 터미널에서 내보내려면 저장된 스캔 디렉터리를 지정해 CLI 내보내기 명령어를 실행하세요.
| 형식 | 용도 |
|---|---|
| JSON | 봉인된 보안 이슈 데이터를 구조화된 형태 그대로 보존해 도구와 스크립트에서 사용합니다. |
| CSV | 스프레드시트에서 보안 이슈를 검토합니다. |
| SARIF | SARIF 교환 형식을 지원하는 도구로 보안 이슈를 전송합니다. |
최신 분류 상태, 종료 사유 또는 메모를 포함하려면 해당 내용을 변경한 후 플러그인에서 CSV를 내보내세요. 스캔 디렉터리에서 exports/findings.csv를 여세요. CLI로 내보내면 저장된 스캔 데이터만 포함되며 로컬에서 변경한 분류 정보는 반영되지 않습니다.
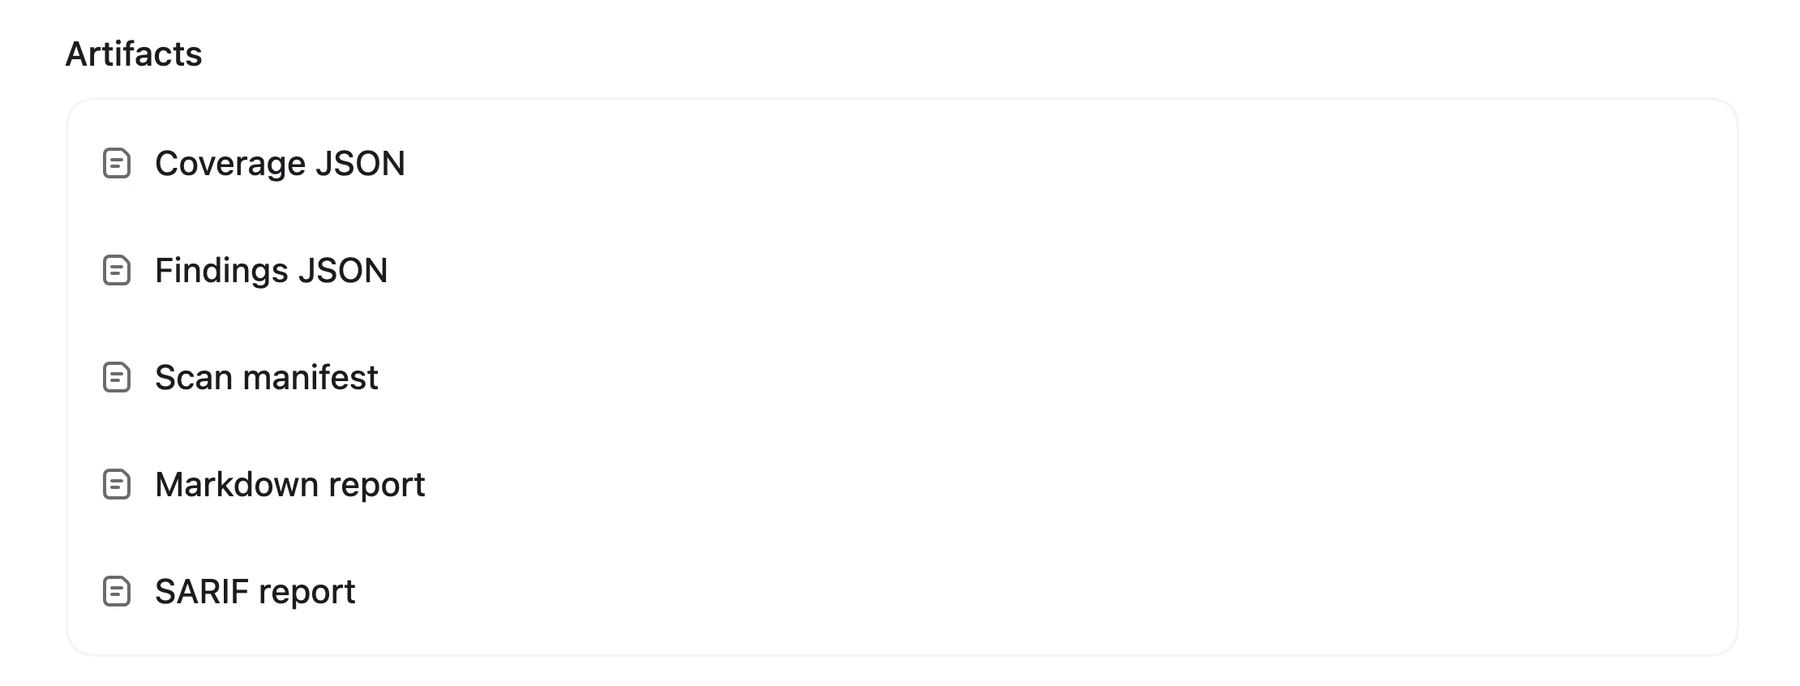
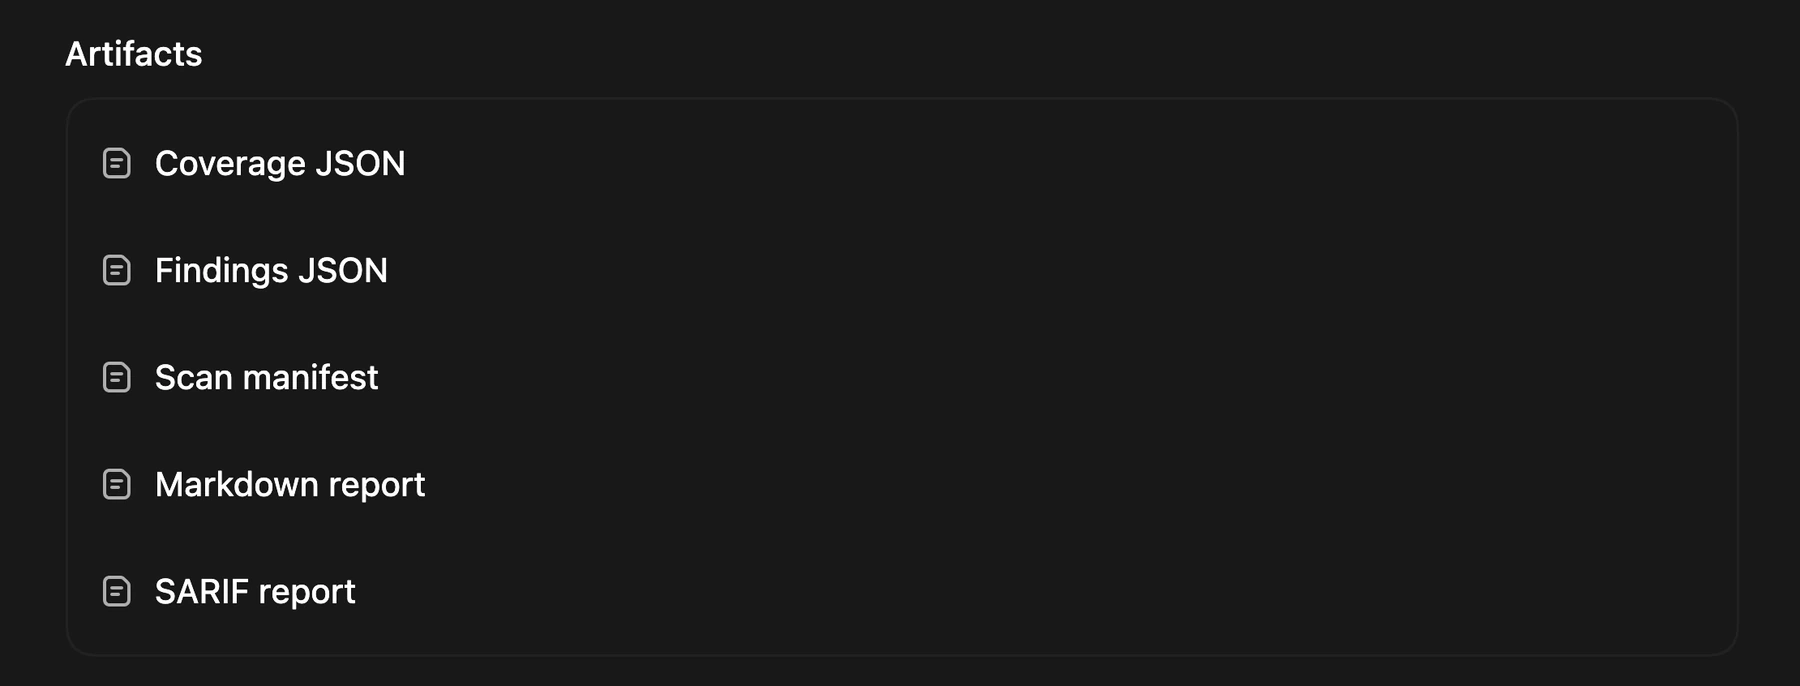
완료된 스캔에서 스캔 범위, 보안 이슈, 스캔 매니페스트, Markdown 보고서 또는 SARIF 아티팩트를 여세요.
Markdown 보고서를 선택하면 설정해 둔 편집기에서 report.md가 열립니다.
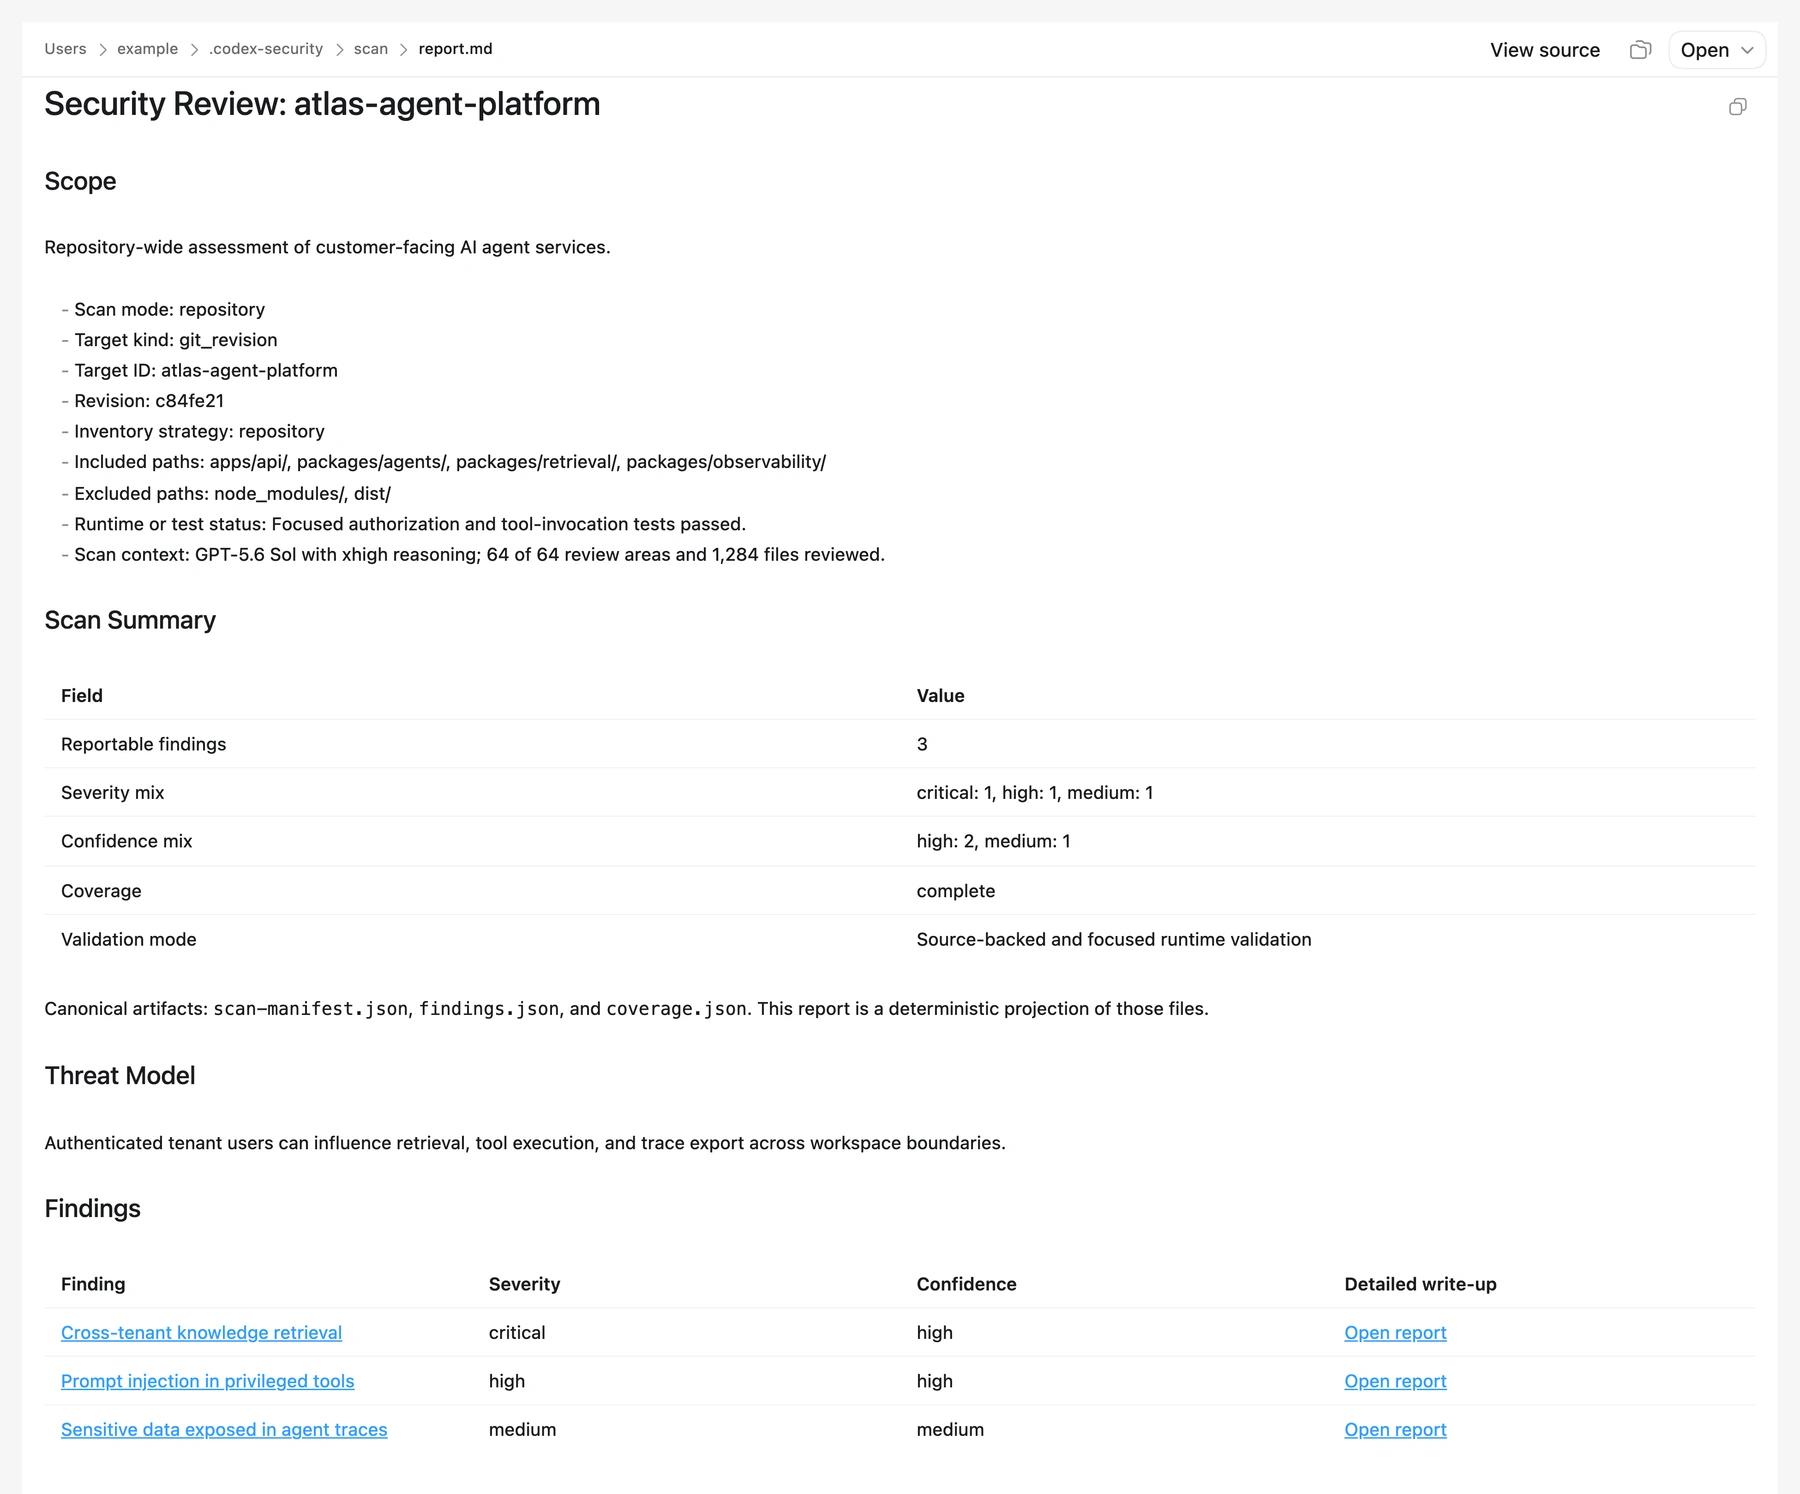
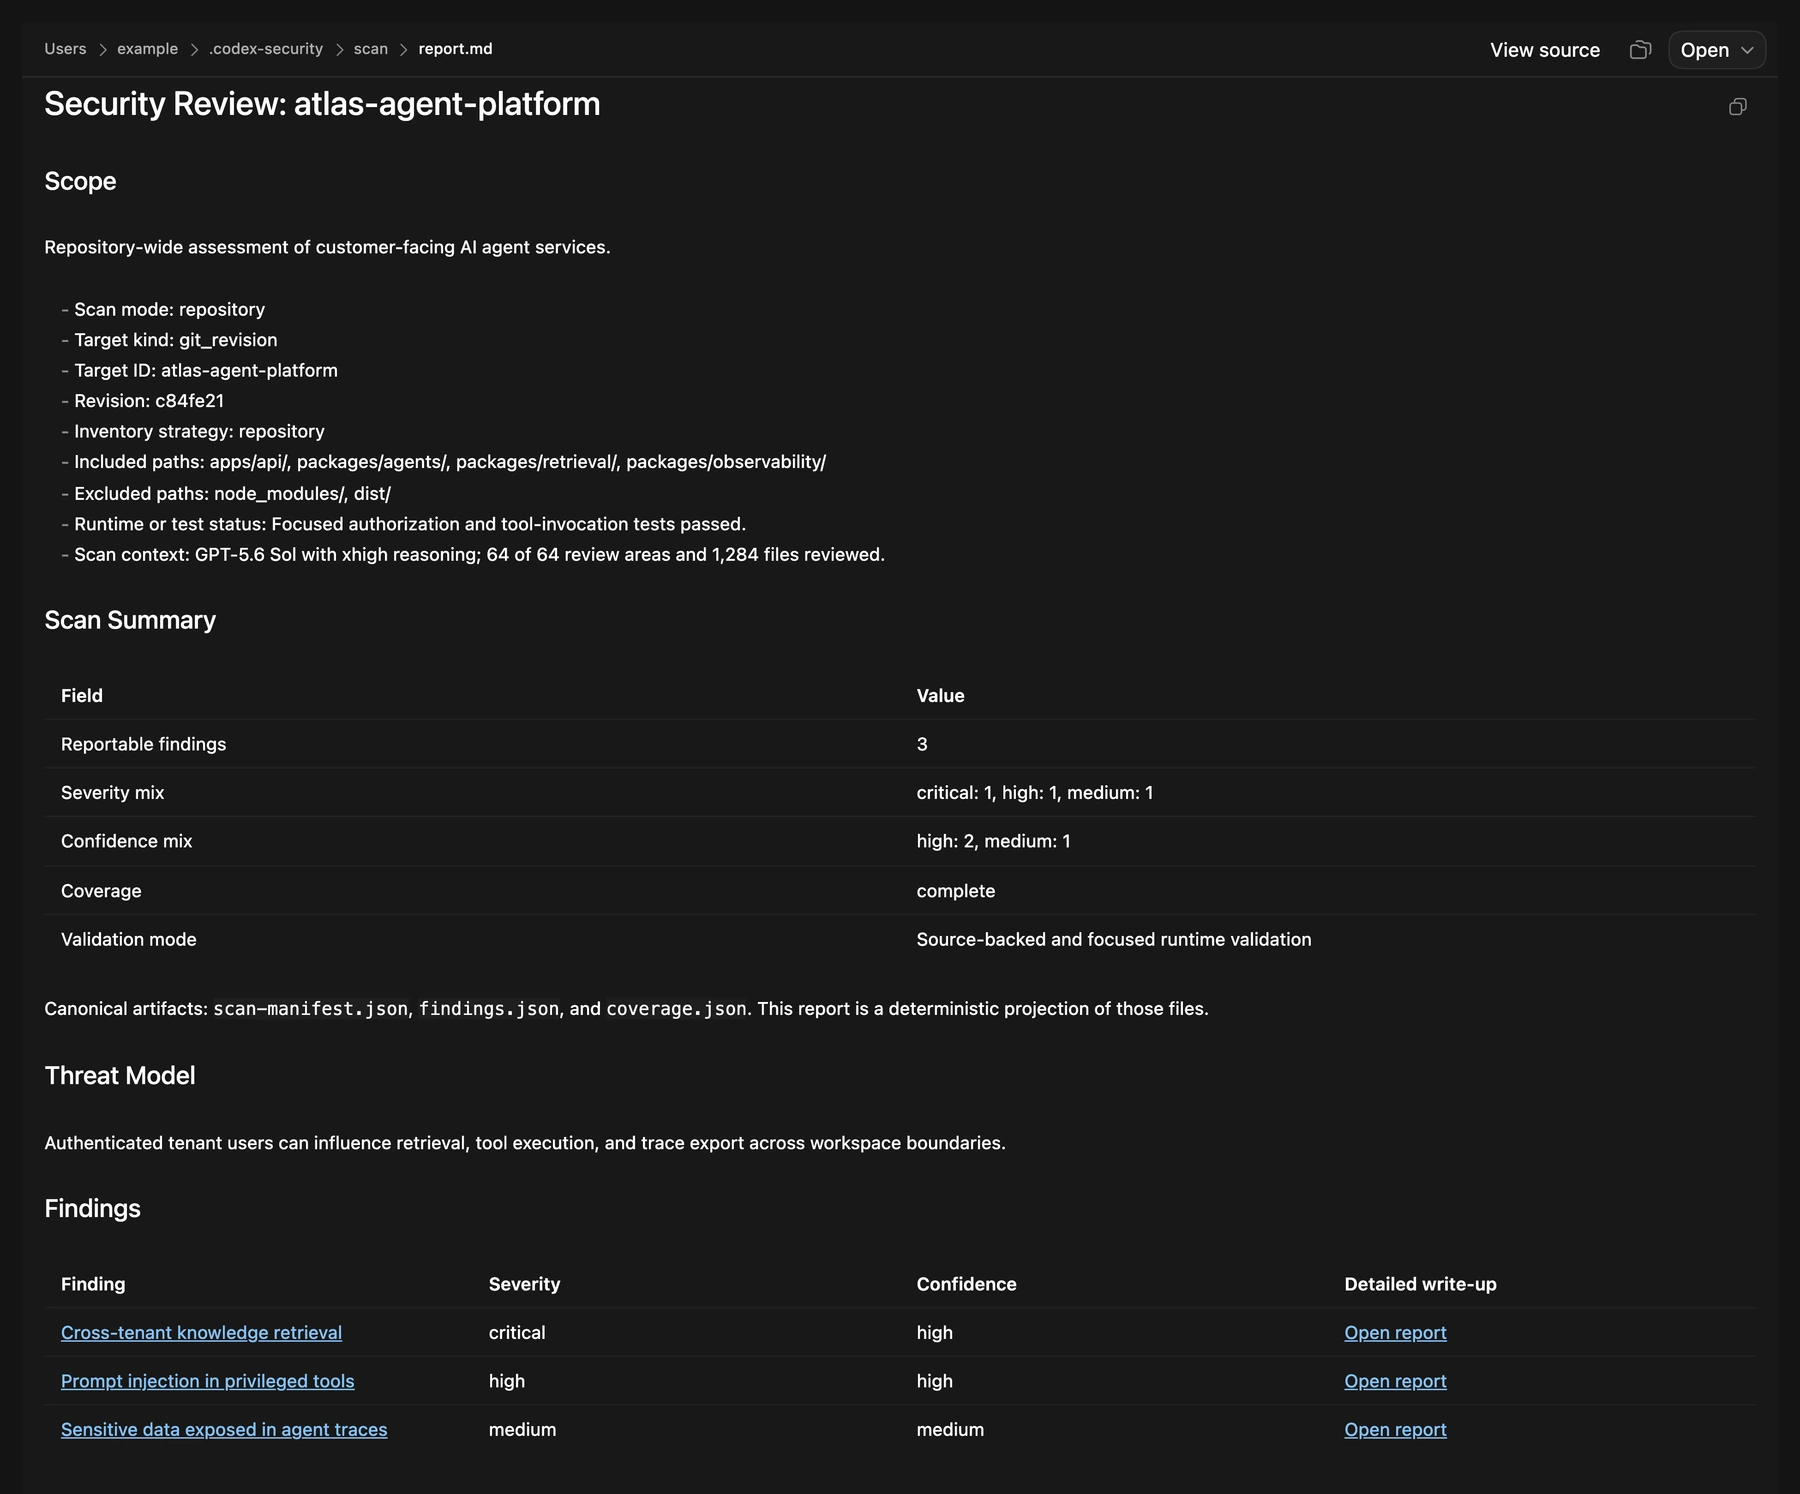
생성된 Markdown 보고서에서 스캔 범위, 위협 모델, 검증된 보안 이슈, 상세 보고서 링크를 확인하세요.
보고서를 보관할 때는 스캔 디렉터리 전체를 보관하세요. 보안 이슈를 추적하려면 원본 scan-manifest.json과 findings.json이 필요합니다. 보안 이슈를 수정해야 한다면 먼저 findings.json의 사본을 만드세요.
선택한 보안 이슈 추적하기
$codex-security:track-findings를 실행할 때는 완료된 스캔 하나에서 검증된 보안 이슈를 하나 이상 지정하세요. 실행할 때마다 추적할 위치를 한 곳만 선택하세요.
| 추적할 위치 | 지정할 정보 |
|---|---|
| Linear 이슈 | 팀 및 프로젝트(선택 사항) |
| GitHub 이슈 | 소유자 및 리포지터리 |
| Jira 이슈 | Atlassian 앱의 사이트, 프로젝트 및 이슈 유형 |
| GitHub 보안 권고 비공개 초안 | 보안 이슈 한 건과 해당 이슈가 발견된 GitHub.com의 공개 소스 리포지터리 |
Use $codex-security:track-findings to draft a Linear issue for team [team]
about finding [finding ID] in [completed scan directory].
여러 건을 한꺼번에 처리하려면 요청에 보안 이슈 ID를 나열하세요. Jira에서 보안 이슈를 추적하려면 Codex에서 Atlassian 앱을 연결하세요. 프로젝트의 이슈를 누가 읽을 수 있는지 확인하세요. 이슈를 만들려면 프로젝트 탐색 권한과 이슈 생성 권한이 필요합니다. 기존 이슈를 재사용하려면 읽기 권한이 필요하고, 업데이트하려면 읽기 권한과 편집 권한이 모두 필요합니다.
보안 권고 초안을 작성하려면 포크가 아닌 공개 소스 리포지터리에 관리자 권한이 있는 계정으로 GitHub CLI(gh)를 사용해 GitHub.com에 로그인하세요.
Git 리비전(git_revision)을 대상으로 실행한 스캔에서 보안 이슈 하나를 선택하세요. 커밋 간 차이를 대상으로 한 스캔은 사용할 수 없습니다. 패키지 이름, 생태계, 영향을 받는 버전을 미리 확인해 두세요.
이슈 또는 보안 권고 검토하기
- 원본 스캔, 선택한 보안 이슈, 로그인한 계정을 확인하세요. 항목을 등록할 위치와 해당 항목을 읽을 수 있는 사람을 확인하세요. 민감한 보안 이슈는 비공개 위치에 등록하세요. 내부용 또는 공개 GitHub 이슈에 등록하려면 공개에 대한 명시적 승인이 필요합니다.
- Codex가 이슈를 새로 만들자고 제안하는지, 기존 이슈를 재사용하거나 업데이트하자고 제안하는지 확인하세요. 보안 권고의 경우 Codex는 비공개 초안을 새로 만들거나 내용이 일치하는 기존 초안 또는 게시된 권고를 재사용할 수 있습니다.
- 제목, 본문, 소스 코드 위치를 확인하세요. 보안 권고 초안은 나중에 공개될 수 있습니다. 자격 증명, 비공개 증거 자료, 공격 방법에 관한 불필요한 세부 정보는 삭제하세요.
- Codex가 항목을 만들거나 업데이트하기 전에 Codex 대화에서 미리보기를 승인하세요. 미리보기 내용이 바뀌면 다시 검토하고 승인하세요.
Codex가 이슈를 다시 열 수 없더라도 추적 도구가 반환한 이슈 ID나 링크를 저장하세요. 새 보안 권고를 만든 경우 Codex는 초안이 사용자가 승인한 내용과 일치하는지 확인합니다.
Codex는 항목을 만들었는지 또는 업데이트했는지 확인할 수 없으면 일괄 처리를 중단합니다. 다시 시도하기 전에 추적 도구에서 해당 이슈나 보안 권고를 확인하고, 아직 처리를 시도하지 않은 보안 이슈가 무엇인지 Codex에 물어보세요.
담당자가 해당 항목에 대한 조치를 수락하면 보안 이슈 수정 및 검증 단계로 진행하세요.