
근거를 검토하고 타당하다고 판단한 보안 이슈 하나를 선택하세요. 패치를 생성하고 검토한 다음, 변경된 코드에서 원래 문제가 해결됐는지 검증하세요. 패치를 생성하거나 적용한 것만으로는 수정 결과가 검증되지 않습니다.
데스크톱 워크벤치에서 패치를 생성해도 선택한 체크아웃은 그대로 유지됩니다. 패치를 적용하면 해당 체크아웃이 변경됩니다. 검증 단계에서는 패치를 확인하고 근거를 기록하며, 보안 이슈를 자동으로 닫지는 않습니다.
UI에서 보안 이슈 수정하기
보안 이슈 목록이나 스캔 목록의 완료된 스캔에서 타당하다고 판단한 보안 이슈를 여세요. 근거를 검토한 다음 패치 탭에서 패치를 생성하고 검토한 뒤 적용하고 수정 결과를 검증하세요.
-
패치 생성하기
보안 이슈를 열고 패치 탭을 선택한 다음 패치 생성을 선택하세요. Codex는 가능한 경우 문제를 확인하거나 재현합니다. 그런 다음 선택한 체크아웃을 변경하지 않고 패치 아티팩트를 생성합니다.
-
제안된 변경 사항 검토하기
변경의 영향을 받는 코드와 테스트를 확인하세요. 변경 사항이 보안 이슈를 해결하는지, 관련 없는 리팩터링이 포함되거나 보안 통제가 약화되지는 않았는지 확인하세요.
-
로컬에 패치 적용하기
변경 사항을 검토하고 적용해도 된다고 판단한 뒤에만 패치 적용을 선택하세요. Codex는 생성한 패치를 작업 트리에 그대로 적용하고 적용 상태를 기록합니다. 다음 단계로 넘어가기 전에 작업 트리의 변경 사항을 검토하세요.
-
수정 결과 검증하기
수정 검증을 선택하세요. Codex는 원래 문제를 재현한 절차를 다시 실행하거나 다른 방법으로 악용 가능성을 점검합니다. 회귀 테스트를 실행할 수 있으면 수정 전에는 테스트가 실패하고 수정 후에는 통과하는지 확인합니다. 실행할 수 없으면 검증하지 못한 부분과 완료한 점검 항목을 기록합니다. 정상 동작이 유지되는지, 관련 코드에 다른 우회 경로가 있는지도 확인하고 리포지터리의 테스트도 점검합니다.
-
보안 이슈 닫기
검증이 끝나도 보안 이슈는 자동으로 닫히지 않습니다. 실행한 명령어와 결과, 아직 입증하지 못한 부분을 검토하세요. 그런 다음 정확한 사유를 기록하고 보안 이슈를 닫거나, 추가 작업이 필요하면 열린 상태로 두세요.
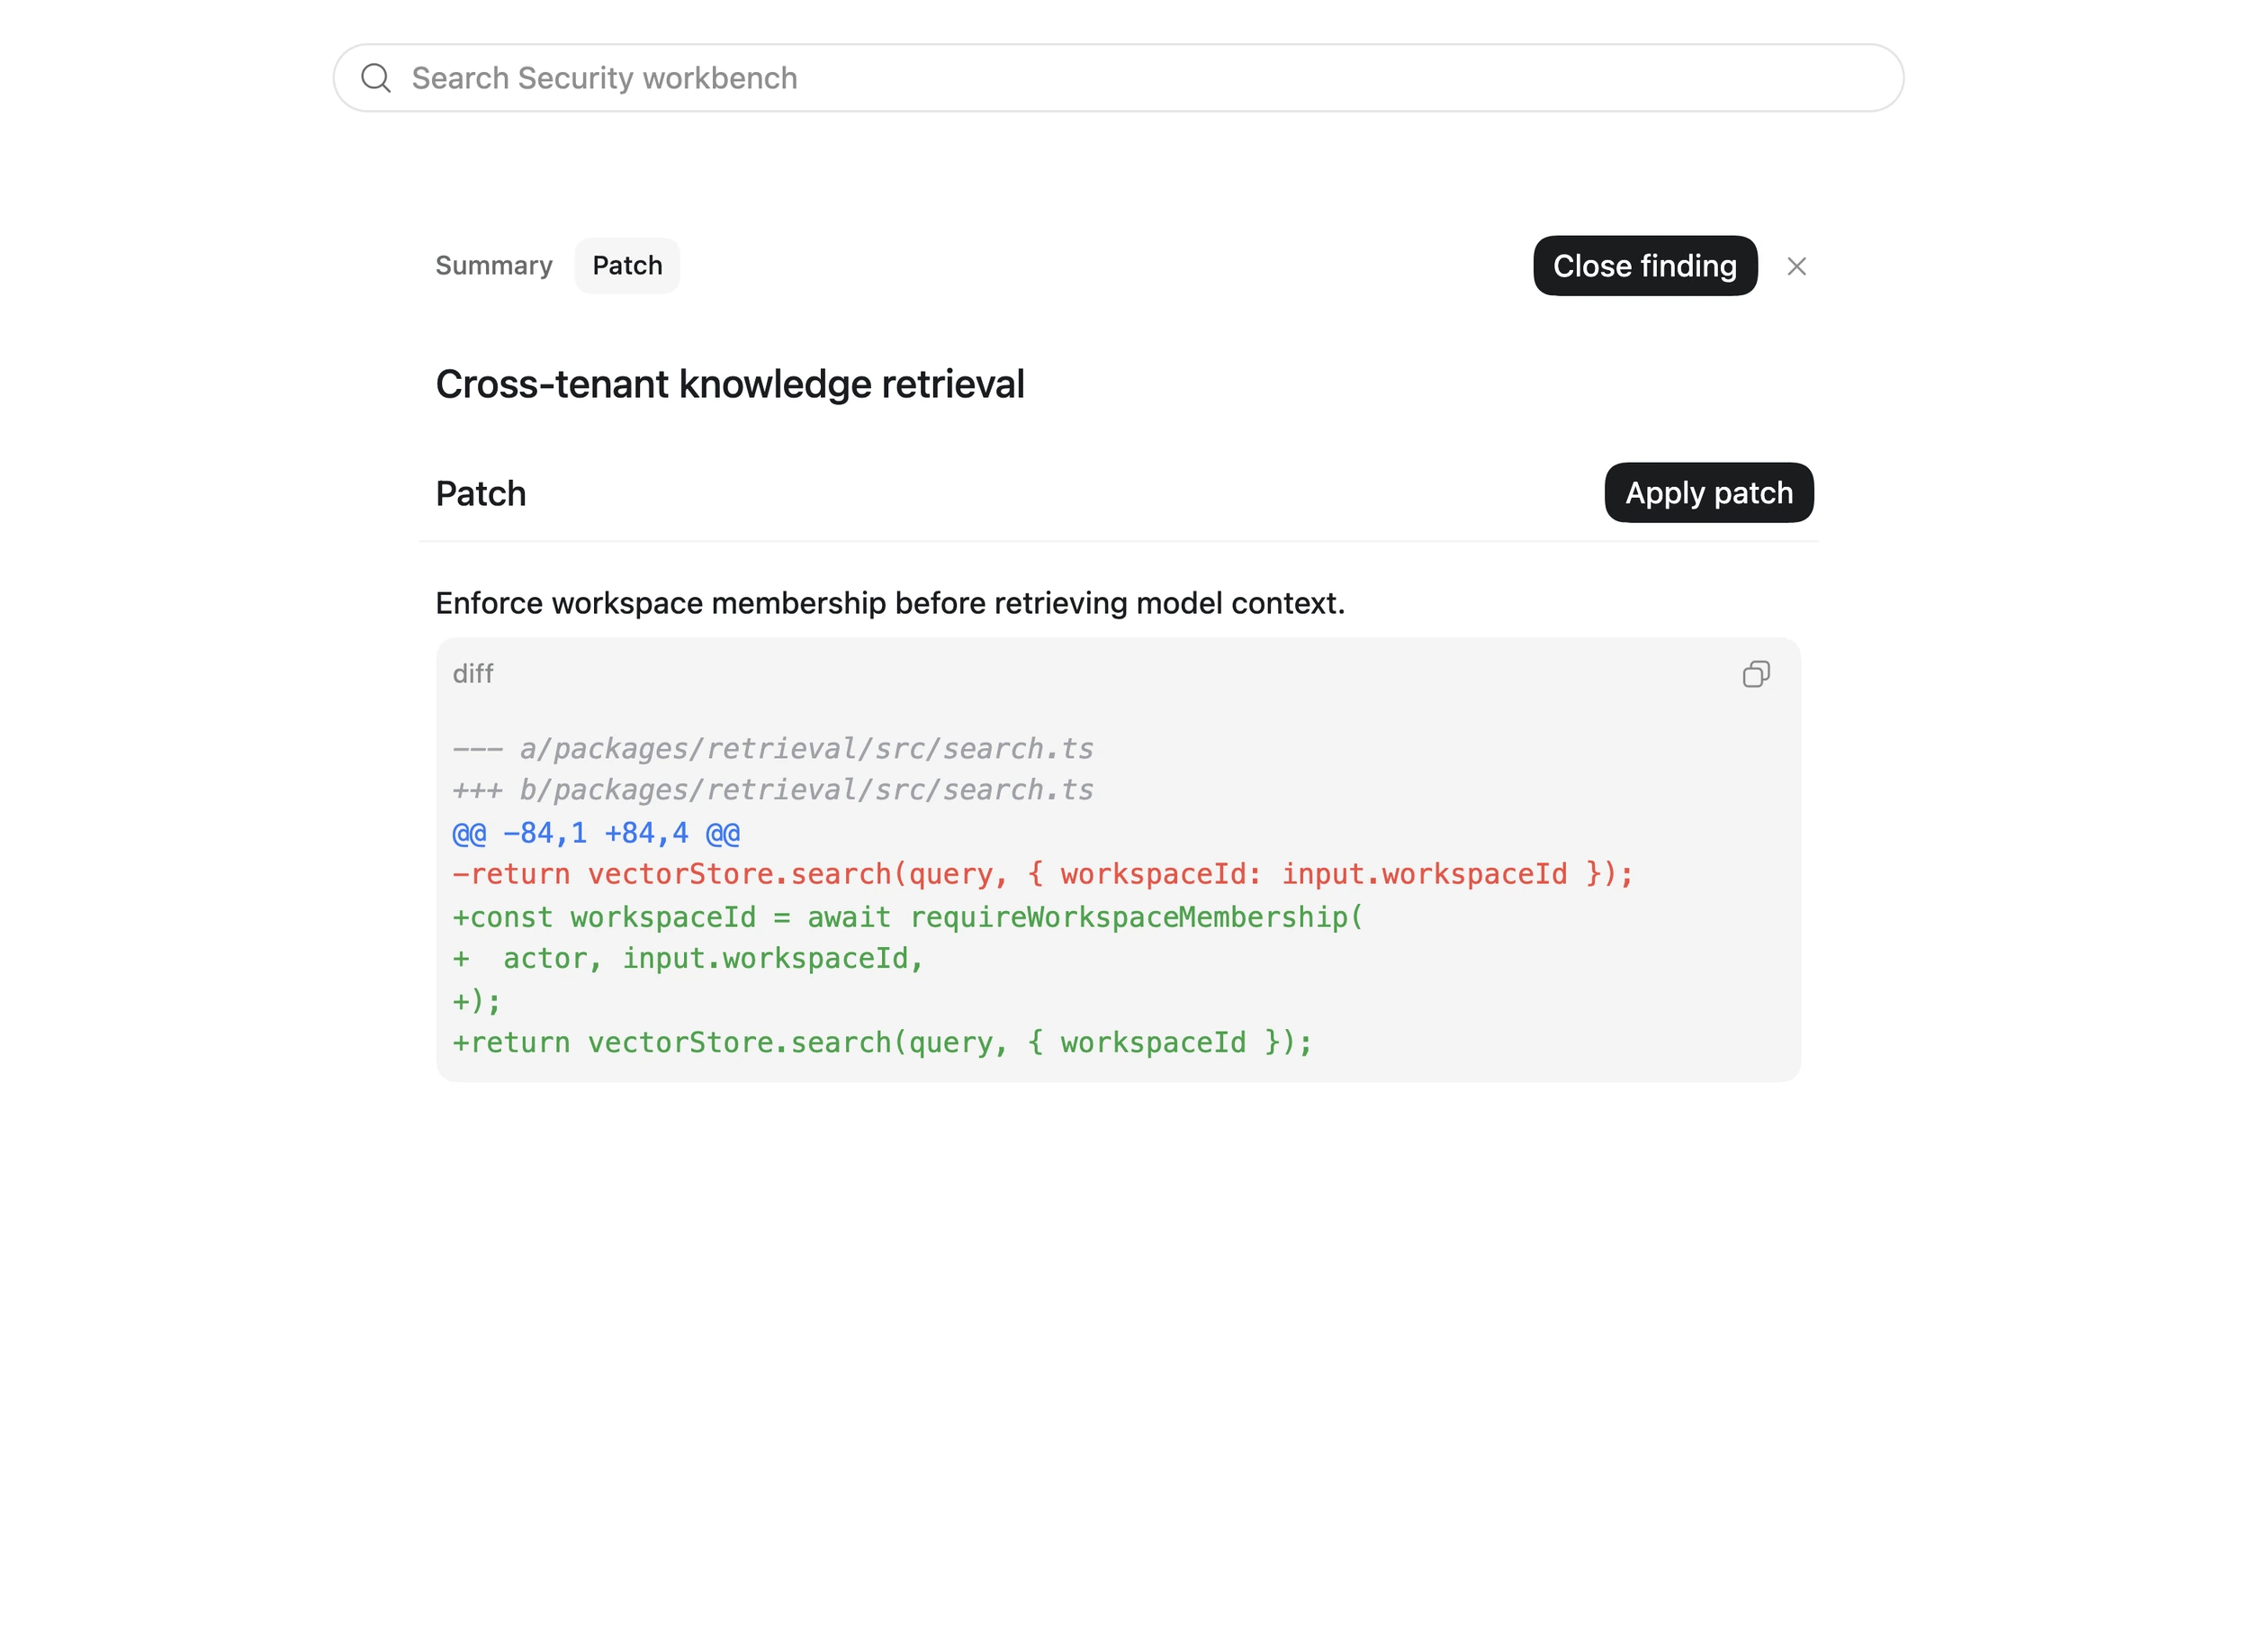
생성된 보안 패치를 체크아웃에 적용하기 전에 검토하세요.
대화에서 보안 이슈 수정하기
스캔, 티켓, 보안 권고문 또는 기타 검토에서 확인한 보안 이슈를 설치된 플러그인으로 수정할 수 있습니다. 보안 이슈 ID와 보고서 경로를 제공하세요. 문제를 재현하는 절차나 검증 명령어가 있으면 함께 제공하세요.
$codex-security:fix-finding 스킬을 사용해 <report-path> 보고서의 보안 이슈 <finding-id>를 수정하세요. 이 체크아웃에서 문제를 확인한 다음 코드를 수정하세요. 원래 문제가 발생했던 조건에서 문제가 해결됐는지, 정상 동작이 유지되는지 모두 테스트하세요. 완료하지 못한 검증 항목은 모두 기록하세요.이 요청은 Codex가 체크아웃을 수정하도록 허용합니다. Codex는 부족한 기술 정보를 리포지터리에서 확인할 수 있지만, 수정 방법을 선택하기 전에 어떤 보안 정책을 적용해야 하는지 사용자에게 확인해야 할 수도 있습니다.
사용자 개입 없이 보안 이슈 수정하기
스캔과 패치 생성을 반복해서 실행하려면 독립 실행형 CLI의 검증 및 패치 명령어를 사용하세요.
Codex CLI에서 설치된 플러그인을 호출하려면 먼저 러너의 CODEX_HOME에 Codex Security를 설치하세요. 새 러너에는 마켓플레이스 플러그인이 기본으로 설치되어 있지 않습니다. 타당하다고 판단한 보안 이슈마다 별도의 체크아웃이나 작업을 사용하세요.
다음 명령어는 Codex에 해당 체크아웃에서 보고된 문제를 확인한 뒤 코드를 수정하도록 요청합니다. 또한 원래 문제가 발생했던 조건에서 문제가 해결됐는지, 정상 동작이 유지되는지 모두 테스트하고 완료하지 못한 검증 항목을 기록하도록 요청합니다.
codex exec --sandbox workspace-write 'Use $codex-security:fix-finding to fix finding <finding-id> from <report-path>. Verify the issue against this checkout, fix it, and test the original failure and legitimate behavior. Record any verification you could not complete.'쓰기가 허용된 샌드박스에서는 워크플로우가 소스 코드와 테스트를 수정할 수 있습니다. 검토할 수 있도록 패치와 검증 근거를 보관하세요. 설치, 스캔 설정, 아티팩트 처리 방법은 CI/CD에서 검토 자동화하기를 참고하세요.
검증을 마치면 평소의 코드 리뷰 절차에 따라 변경 사항을 병합하세요. 검증이 끝나지 않았다면 남은 작업을 기록하고 보안 이슈를 열린 상태로 두세요.