
Se você lida com um backlog de segurança, encontrar mais uma possível issue é só o começo. Ainda é preciso descobrir se ela afeta seu software, reunir evidências e incorporar uma correção segura. Isso fica mais difícil à medida que novos códigos, alertas e relatórios de vulnerabilidades continuam chegando.
Recentemente, adicionamos mais formas de conduzir esse processo com o ChatGPT, o Codex Security e a CLI do Codex Security, que é de código aberto. Você pode revisar um pull request antes do merge, investigar um repositório ou um backlog de vulnerabilidades existente e adicionar verificações recorrentes à CI. Essas capacidades fazem parte do OpenAI Daybreak, que reúne modelos, ferramentas de segurança, acesso responsável e o ecossistema de segurança para defensores aprovados.
Nos resultados divulgados anteriormente, o Codex Security na nuvem havia analisado mais de 30 milhões de commits em mais de 30 mil bases de código. Aqui, quero mostrar onde os fluxos de trabalho disponíveis se encaixam e como eu escolheria um ponto de partida. O objetivo é o mesmo em todos eles: transformar achados em evidências e correções revisadas, mantendo o acesso com escopo delimitado e as pessoas responsáveis pelas decisões de maior impacto.
Esses fluxos de trabalho são sugestões de pontos de partida, não um padrão de implantação que serve para todos os casos. Os desenvolvedores devem adaptá-los à sua organização, ao caso de uso, ao perfil de risco e às práticas de tratamento de dados, além de determinar a configuração, as salvaguardas e a implantação adequadas ao seu ambiente.
Comece com uma investigação no ChatGPT
Se você já tem um trecho de log, um aviso de segurança ou uma linha do tempo de um incidente, o ChatGPT é um bom lugar para começar a analisar esse material. Algumas coisas para experimentar:
- Investigue um trecho suspeito de log e identifique quais evidências ainda faltam.
- Resuma um aviso de vulnerabilidade e mapeie seu provável impacto nos seus sistemas.
- Reconstrua a linha do tempo de um incidente ou elabore uma regra de detecção.
- Prepare um modelo de ameaças para uma nova funcionalidade e compare as opções de remediação.
- Transforme um achado técnico em orientações para a engenharia ou a liderança.
Você ainda precisará conferir as evidências que fundamentam a análise, seguir as políticas de tratamento de dados da sua organização e decidir quais ações tomar. Quando a próxima pergunta exigir examinar um repositório, um pull request, um backlog de segurança ou um patch proposto, esse é um bom momento para passar a um fluxo de trabalho do Codex Security.
Revise issues de segurança antes do merge do código
A Revisão do Codex Security leva uma análise focada em segurança aos pull requests do GitHub, por isso é um ponto de partida natural quando você já está revisando uma alteração por lá. Depois que seu workspace tiver acesso à prévia de pesquisa e um repositório conectado, você poderá solicitar uma revisão com o seguinte comentário:
@codex security reviewSe isso se encaixar no fluxo de trabalho da sua equipe, configure revisões automáticas quando um pull request for aberto, após cada push ou sempre que uma revisão de código existente do Codex for executada. Um modelo de ameaças do repositório ou outras orientações de segurança oferecem contexto útil aqui: ajudam a revisão a levar em conta os ativos, os limites de confiança e as premissas do seu aplicativo.
O Codex considera o diff do pull request junto com o contexto relevante do repositório. Os achados no pull request são um ponto de partida; o Relatório de segurança da tarefa associada no Codex inclui gravidade, evidências de suporte, caminhos de ataque, detalhes de validação e orientações de remediação. Um detalhe que merece atenção é o limiar para publicação dos achados: os achados publicados no GitHub herdam a visibilidade do pull request.
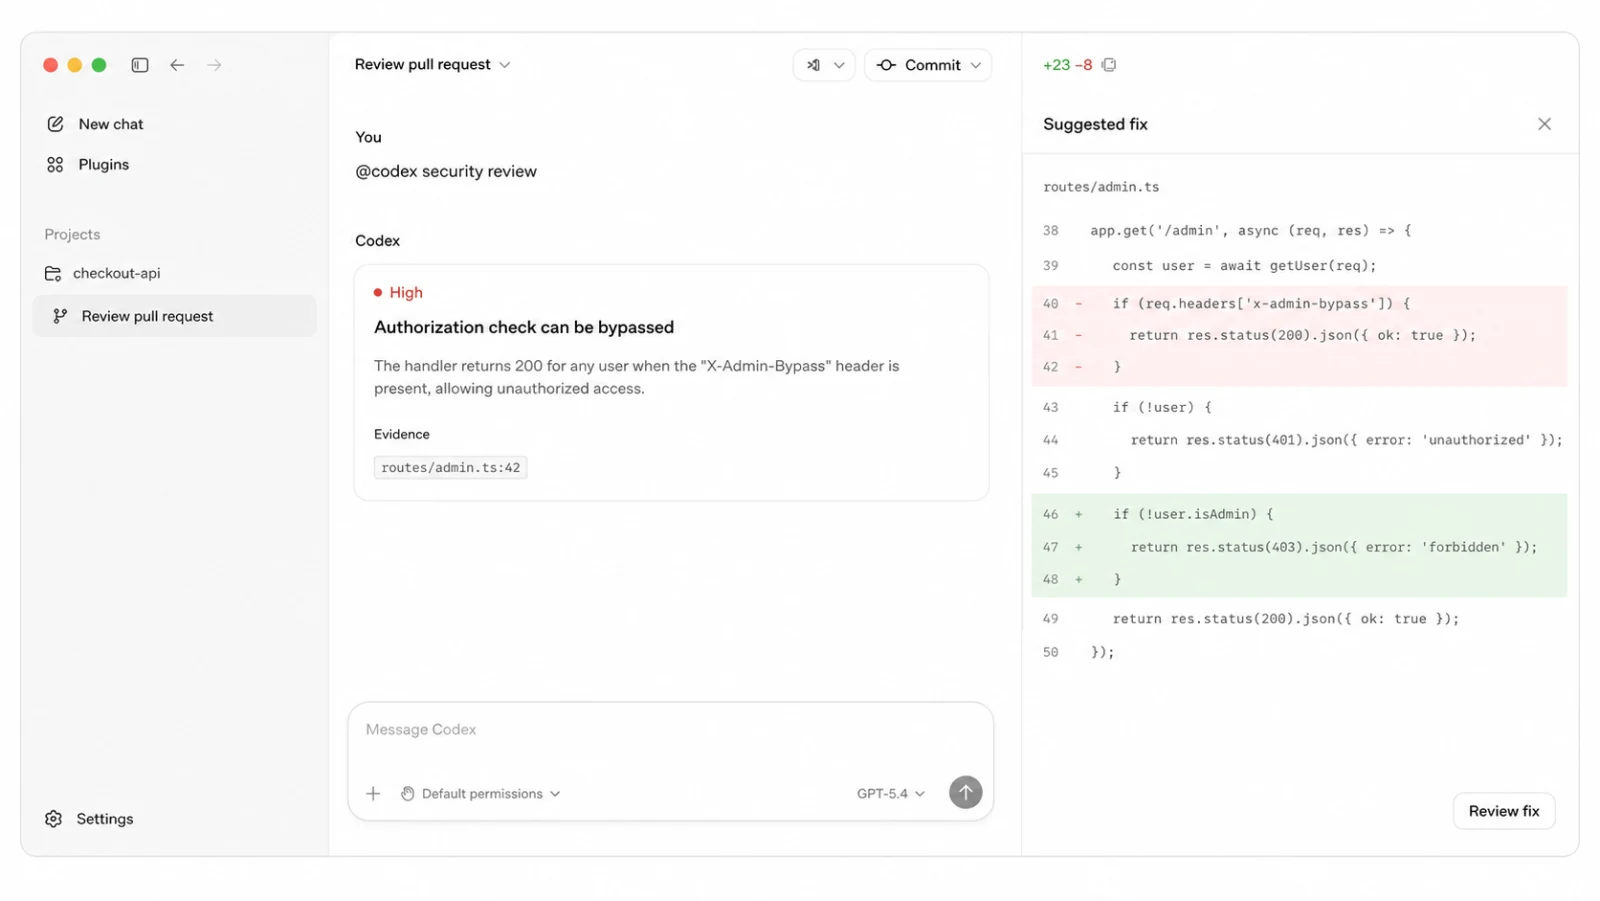
Uma revisão de pull request associa um achado às evidências e a uma proposta de correção. Interface ilustrativa.
A Revisão do Codex Security está disponível em prévia de pesquisa para workspaces elegíveis do ChatGPT Enterprise, Business, Edu e Pro com um repositório do GitHub conectado.
Investigue um repositório com o Codex Security
Quando a pergunta vai além de um único pull request, o Plugin Codex Security pode avaliar um repositório inteiro, um componente, uma branch, um commit ou alterações locais. Para uma primeira avaliação ou revisão de rotina, eu começaria com uma varredura padrão. Uma varredura profunda faz mais sentido para um sistema crítico ou um diretório com escopo delimitado, em que uma análise mais ampla e repetida justifique mais tempo e recursos computacionais.
O painel de Segurança reúne varreduras, achados e repositórios na experiência do Codex para desktop. Antes de aceitar um achado, examine as evidências de origem, a gravidade, o grau de confiança, os caminhos de ataque e a cobertura. Você também pode comparar achados entre execuções e avançar de um achado aceito para uma proposta de patch.
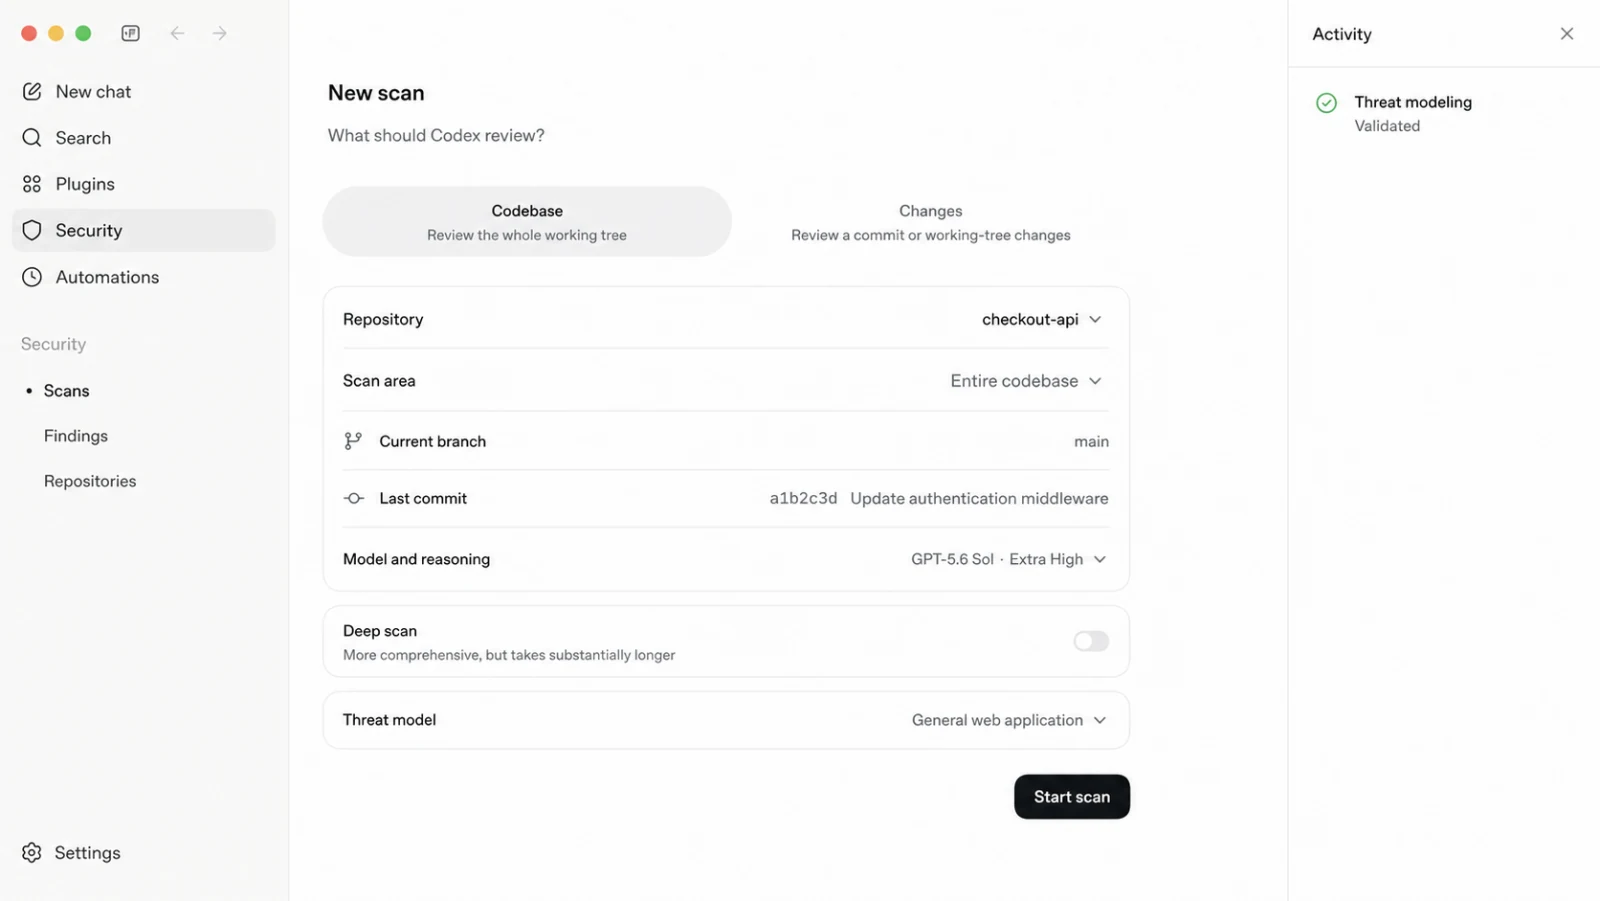
Escolha um repositório, um escopo e um modelo de ameaças antes de iniciar uma varredura. Interface ilustrativa.
As atualizações recentes do painel ajudam na parte menos empolgante de uma investigação longa: acompanhar o que está acontecendo. Você pode ver as fases da varredura em tempo real, os arquivos revisados, os agentes de execução ativos, o tempo decorrido e o uso medido de tokens. Varreduras profundas interrompidas podem ser retomadas sem repetir o trabalho concluído, e resumos reutilizáveis reduzem a sobrecarga desnecessária.
Mantenha repositórios importantes sob revisão contínua
Se um repositório precisa de atenção constante, você pode configurar o Codex Security na nuvem para analisar continuamente um repositório do GitHub conectado. Você escolhe o repositório, a branch, o ambiente e o intervalo do histórico. O Codex então cria um modelo de ameaças específico para o repositório, revisa os commits relevantes e apresenta achados ordenados por prioridade para investigação.
Quando viável, as prováveis issues são validadas em um ambiente isolado. Os trechos de código de suporte, os caminhos de chamada, a saída da reprodução e as orientações de remediação oferecem material concreto para revisar. Vale manter o modelo de ameaças atualizado conforme sua arquitetura e suas prioridades mudam. Inspecione também qualquer patch sugerido antes de abrir um pull request.
O Codex Security na nuvem está disponível em prévia de pesquisa. Uma varredura inicial pode levar várias horas em um repositório maior; as análises seguintes se concentram nos commits e nas alterações que passaram a ser relevantes.
Transforme alertas existentes em uma fila com ações a tomar
Talvez você já tenha muitos achados para investigar. Se sua equipe tem resultados de análise estática, alertas de dependências, relatórios de bug bounty, avisos de segurança ou tickets, você pode fazer a triagem desse backlog com base no estado atual do repositório, sem iniciar outra varredura.
O Codex Security pode trabalhar com relatórios SARIF, achados da análise de código do GitHub e do Dependabot, avisos de segurança, tickets do Jira ou do Linear e outros relatórios de vulnerabilidades. Ele examina cada alegação, rastreia entradas e caminhos de código relevantes, verifica os controles existentes e explica se as evidências justificam uma ação, sugerem que a issue não se aplica ou exigem uma revisão adicional.
Essas evidências ajudam você a se concentrar nas issues que afetam o software que você realmente executa. Eu manteria as ferramentas de varredura já estabelecidas no processo: o Codex Security complementa a varredura determinística com investigação específica do repositório e validação adicional quando apropriado.
Passe de um achado plausível a uma correção verificada
Quando um achado parece plausível, a próxima pergunta é se você consegue corrigi-lo com segurança. Para um achado aceito, peça ao Codex Security para preparar uma correção. Quando for seguro e viável, ele poderá reproduzir a issue, gerar um patch focado e fornecer evidências de que a alteração resolve o problema original.
Quando viável, o fluxo de trabalho adiciona um teste de regressão que falha antes da correção e passa depois dela. Essa é uma evidência útil para acompanhar o patch. Se não for possível criar um teste confiável com segurança, o fluxo de trabalho registra o que ainda falta comprovar, em vez de exagerar o que foi verificado.
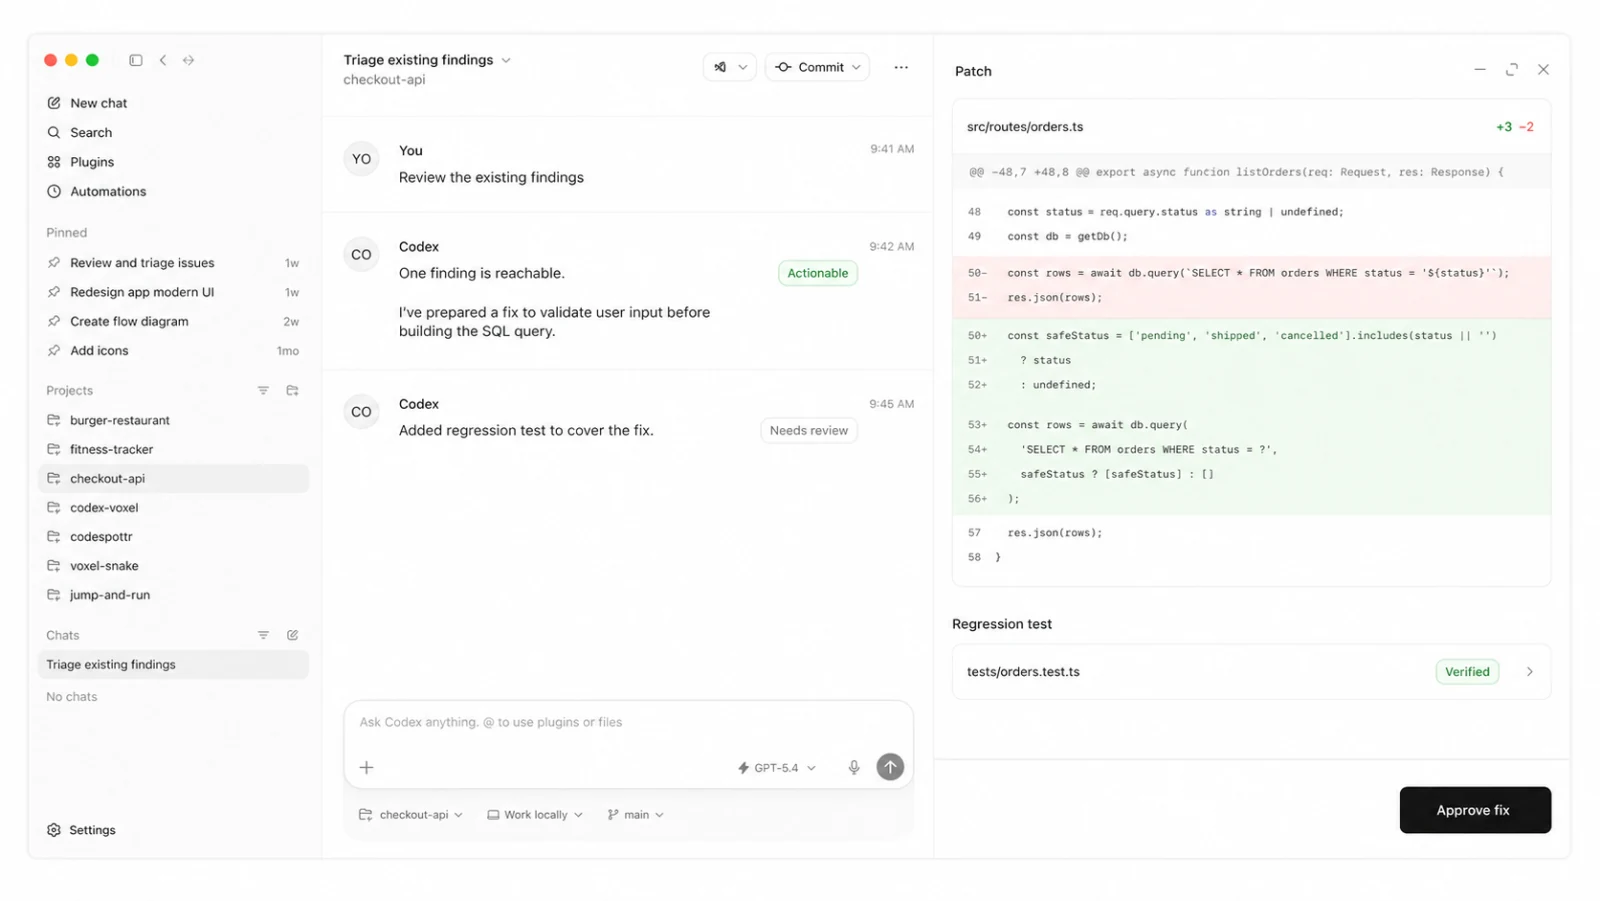
Os achados existentes passam por triagem fundamentada em evidências, um patch revisado e verificação de regressão. Interface ilustrativa.
A decisão de aplicar a alteração continua sendo de um engenheiro. Inspecione o achado e o diff proposto, decida se vai aplicar a alteração e verifique o resultado. Você também pode exportar achados e relatórios ou encaminhá-los para fluxos de trabalho existentes de gestão de issues, com aprovação explícita.
Incorpore verificações de segurança às ferramentas existentes
Se você prefere trabalhar em um terminal, um pipeline de CI ou uma ferramenta interna, a CLI do Codex Security e o SDK para TypeScript, ambos de código aberto, oferecem suporte a esses fluxos de trabalho. O pacote @openai/codex-security é público, mas executar varreduras exige acesso ao Codex Security.
Na primeira execução, siga os pré-requisitos da CLI e as etapas para entrar na conta. Depois, inicie uma varredura a partir de um repositório que seja seu ou que você tenha permissão para avaliar:
npx @openai/codex-security login
npx @openai/codex-security scan .
Antes de iniciar uma varredura, revise as permissões de varredura local. As varreduras locais usam suas permissões do sistema operacional e não pausam para pedir aprovação. Remova do ambiente as credenciais não relacionadas e mantenha os resultados em um local privado: os relatórios podem conter trechos de código-fonte e detalhes de vulnerabilidades.
Quando o fluxo de trabalho local se mostrar útil, você poderá torná-lo repetível com verificações no GitHub Actions ou no GitLab CI/CD. Você pode revisar pull requests ou merge requests, exportar SARIF, reter evidências de segurança e, opcionalmente, fazer uma verificação falhar quando os achados atingirem um limiar de gravidade selecionado. Se estiver criando seu próprio aplicativo, o SDK para TypeScript disponibiliza varredura, relatórios de progresso, cancelamento e controles de custo.
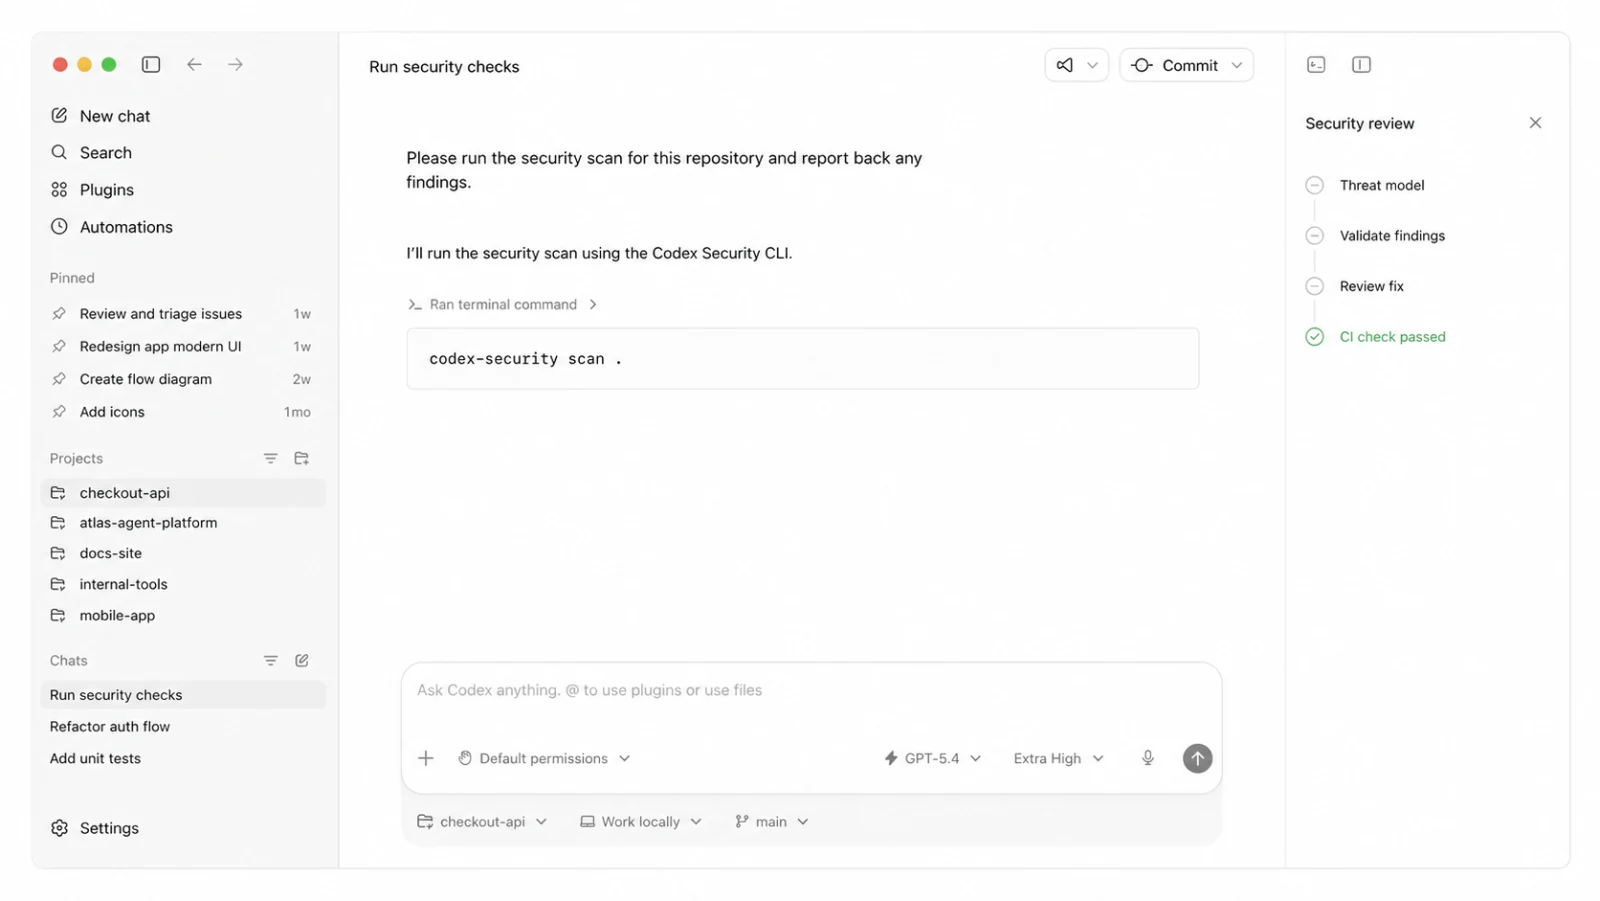
Análise de repositório, validação, correções revisadas por pessoas e verificações de CI formam um único fluxo de trabalho. Interface ilustrativa.
Faça varreduras em vários repositórios e grandes bases de código
Quando a mesma revisão precisa abranger um conjunto de repositórios, o fluxo de varredura em lote da CLI é um próximo passo útil. Você pode descobrir repositórios de uma conta ou organização autorizada do GitHub ou preparar um inventário CSV com URLs de repositórios ou caminhos locais, revisões fixadas, escopos opcionais e um modo de varredura padrão ou profunda para cada alvo.
Depois de preparar o inventário, execute uma campanha com um diretório de saída privado fora dos repositórios:
npx @openai/codex-security bulk-scan repositories.csv \
  --output-dir /path/outside/repositories/security-portfolio \
  --workers 4 --max-attempts 3
As campanhas preservam o progresso e os resultados separadamente para cada repositório. Você pode retomar trabalhos interrompidos, ajustar a concorrência e as novas tentativas, fornecer documentos de arquitetura ou políticas de segurança compartilhados e reter achados, cobertura e resultados SARIF portáveis. Os modelos compatíveis, o esforço de raciocínio, a profundidade da varredura e os limites de custo estimado permitem escolher o nível de análise que cada alvo justifica. Trate os limites de custo estimado como estimativas, não como tetos rígidos de gastos.
Para um monorepo grande, eu limitaria a primeira varredura a um serviço ou pacote sob sua responsabilidade, ou a outro limite de segurança significativo. Comece com uma varredura padrão e depois aplique varreduras profundas seletivamente a serviços sensíveis ou componentes complexos. Para repositórios do GitHub conectados, o Codex Security na nuvem pode revisar um intervalo selecionado do histórico de commits e continuar revisando novos commits.
A campanha inicial oferece uma base para continuar o trabalho. Atualizar modelos de ameaças, acompanhar achados nos sistemas existentes e verificar correções revisadas é o que transforma essa primeira rodada em um programa de segurança repetível.
Trabalhe com o ecossistema de segurança que você já usa
Não é preciso começar substituindo os sistemas que sua equipe já usa. O Codex Security foi projetado para trabalhar junto com ferramentas de varredura, sistemas de gestão de vulnerabilidades, rastreadores de issues, provedores de serviços e projetos de código aberto existentes. Você pode importar achados existentes, exportar resultados portáveis e encaminhar as issues revisadas de volta para esses fluxos de trabalho.
Por meio do OpenAI Daybreak, também trabalhamos com organizações de segurança, pesquisadores, mantenedores de projetos de código aberto e parceiros para disponibilizar a defesa assistida por modelos em mais ferramentas e serviços. O acesso a capacidades cibernéticas avançadas é limitado a usuários aprovados que realizam trabalho autorizado, com salvaguardas adequadas à atividade.
Adeque o acesso e as salvaguardas ao trabalho
A maior parte do trabalho defensivo pode começar com modelos de uso geral e o Codex Security. Para defensores aprovados, o Daybreak Blue oferece suporte a trabalhos autorizados, como triagem de vulnerabilidades, análise de malware, engenharia de detecção, investigações de segurança e validação de patches. O Daybreak Red se destina a um conjunto mais restrito de atividades especializadas e autorizadas, incluindo pesquisa avançada de vulnerabilidades, validação controlada de exploits e red teaming. Ele exige aprovação separada e salvaguardas.
Use as orientações atuais sobre modelos e Trusted Access para escolher a oferta adequada e confirmar que sua identidade, seu workspace ou organização da API, o modelo e a interface do produto estão aprovados. A aprovação de acesso não configura seu ambiente por você. Defina os sistemas e as ações dentro do escopo, use permissões de privilégio mínimo e execução isolada quando apropriado e mantenha a revisão humana nas decisões de maior impacto.
Escolha um ponto de partida
Se você está decidindo o que experimentar primeiro, eu começaria onde sua equipe já tem trabalho a fazer:
- Abra o ChatGPT para uma investigação inicial.
- Instale o plug-in Codex Security para avaliar um repositório ou fazer a triagem de um backlog existente.
- Configure a revisão do Codex Security para verificar pull requests antes do merge.
- Conecte um repositório ao Codex Security na nuvem para análise contínua.
- Explore a CLI e o SDK para TypeScript para adicionar verificações às ferramentas existentes.
- Consulte o Trusted Access for Cyber e o OpenAI Daybreak para realizar trabalhos avançados e autorizados.
Você não precisa adotar todos os fluxos de trabalho de uma vez. Seja qual for o que você experimentar, o ciclo a seguir é o mesmo: determinar se o risco é real, examinar as evidências, revisar a alteração proposta e verificar a correção.