
处理积压的安全问题时,发现又一个潜在问题只是开始。您还需要确定它是否影响您的软件、收集证据,并落实安全的修复。随着代码、告警和漏洞报告不断增加,这些工作也会变得更加困难。
我们最近为 ChatGPT、Codex Security 和开源 Codex Security CLI 增加了更多方式,帮助您完成这一流程。您可以在 Pull Request 合并前进行审查,调查代码仓库或现有的积压漏洞,并在 CI 中添加定期检查。这些能力是 OpenAI Daybreak 的一部分。该计划面向获批的防御人员,汇集模型、安全工具、负责任的访问机制和安全生态系统。
根据此前公布的结果,Codex Security 云服务已分析了超过 30,000 个代码库中的逾 3,000 万次提交。在这里,我想介绍现有工作流分别适用于哪些场景,以及我会如何选择起点。贯穿全文的目标始终一致:为发现的问题收集证据,并形成经过审查的修复,同时限定访问范围,并由人对重大决策负责。
这些工作流是建议的起点,并非适用于所有情况的部署模式。开发者应根据所在组织、使用场景、风险状况和数据处理实践进行调整,并确定适合自身环境的配置、防护措施和部署方式。
先在 ChatGPT 中开展调查
如果您已经有日志片段、安全公告或事件时间线,可以先在 ChatGPT 中进行分析。您可以尝试以下几项工作:
- 调查可疑的日志片段,并确定还缺少哪些证据。
- 总结漏洞公告,并梳理它可能对您的系统造成的影响。
- 还原事件时间线或起草检测规则。
- 为新功能构建威胁模型,并比较修复方案。
- 将技术层面发现的问题转化为面向工程团队或管理层的指导。
您仍需核查原始证据、遵循组织的数据处理政策,并决定采取哪些行动。如果接下来的问题需要检查代码仓库、Pull Request、积压的安全问题或拟议补丁,就适合转入 Codex Security 工作流。
在代码合并前审查安全问题
Codex Security 审查将有针对性的安全分析引入 GitHub Pull Request,因此,如果您已经在其中审查变更,就可以顺势从这里开始。您的工作空间获得研究预览访问权限并连接代码仓库后,即可通过以下评论请求审查:
@codex security review如果符合团队的工作流,您可以配置自动审查,使其在创建 Pull Request、每次推送之后,或每次运行现有 Codex 代码审查时触发。代码仓库的威胁模型或其他安全指导可在此提供有用的上下文,帮助审查考虑应用的资产、信任边界和假设。
Codex 会结合相关代码仓库上下文分析 Pull Request 的代码差异。Pull Request 上列出的问题只是起点;关联 Codex 任务中的 安全报告 包含严重程度、支持证据、攻击路径、验证详情和修复指导。有一个细节需要注意,即报告阈值:发布到 GitHub 的问题会沿用该 Pull Request 的可见性设置。
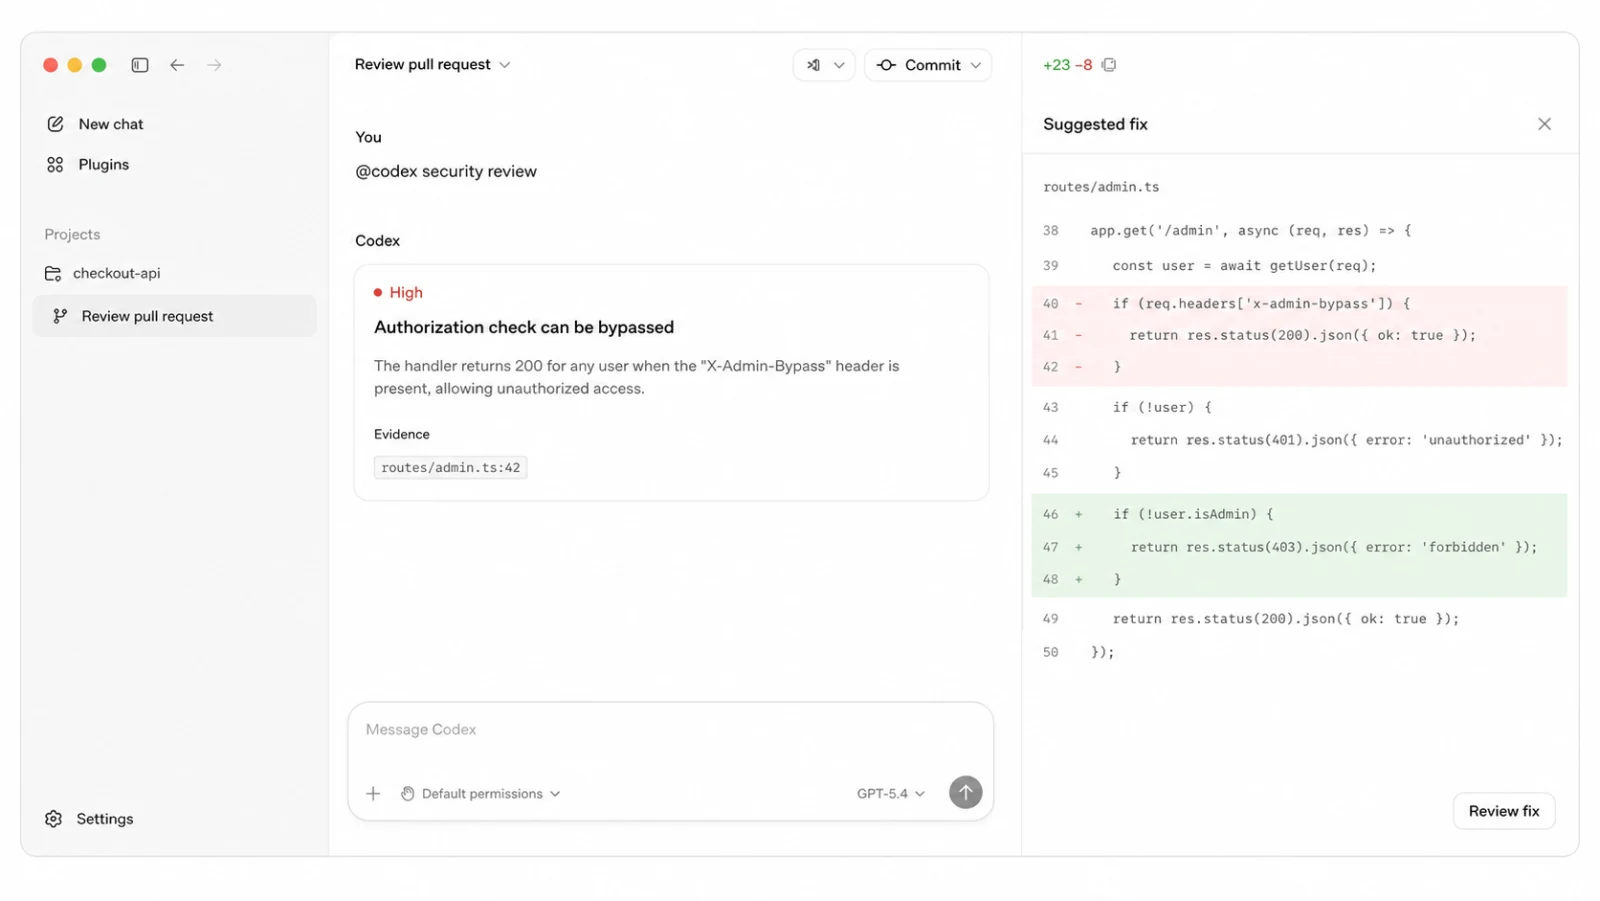
Pull Request 审查将发现的问题与证据和拟议修复关联起来。 界面示意。
Codex Security 审查以研究预览形式向符合条件且已连接 GitHub 代码仓库的 ChatGPT Enterprise、Business、Edu 和 Pro 工作空间开放。
使用 Codex Security 调查代码仓库
当问题范围超出单个 Pull Request 时,Codex Security 插件可以评估整个代码仓库、某个组件、某个分支、某次提交或本地变更。对于首次评估或例行审查,我会先进行标准扫描。对于关键系统或指定范围的目录,如果值得投入更多时间和计算资源来进行更广泛的反复分析,则更适合使用深度扫描。
安全工作台在 Codex 桌面端汇集了扫描、发现的问题和代码仓库。在认可某项发现之前,请查看其原始证据、严重程度、置信度、攻击路径和覆盖范围。您还可以比较不同运行中发现的问题,并针对已认可的问题着手准备拟议补丁。
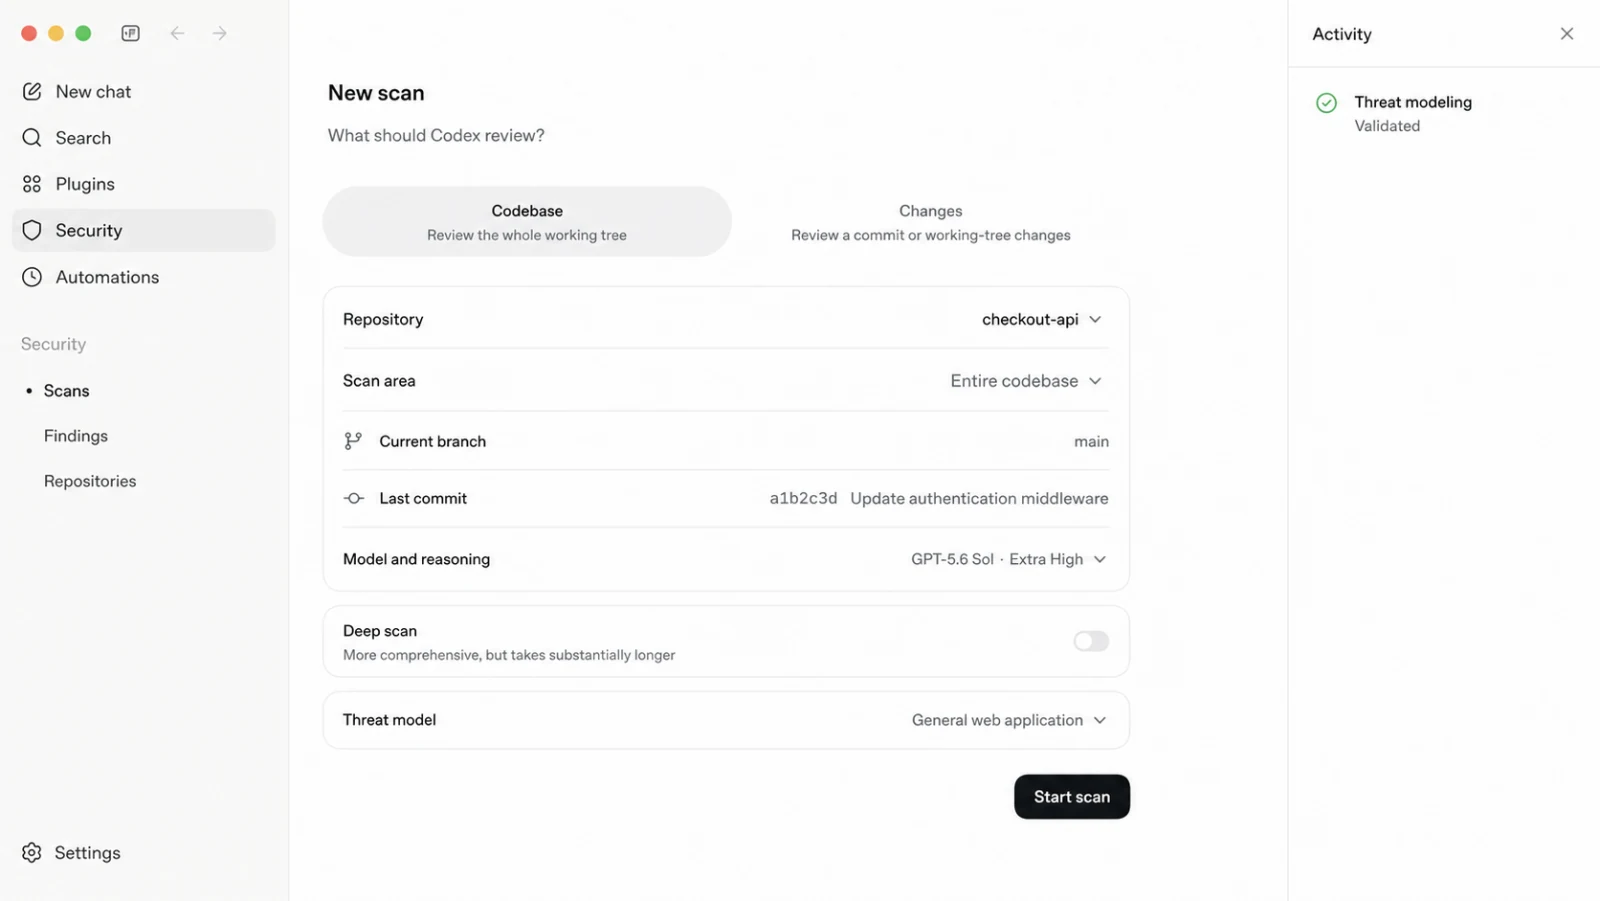
开始扫描前,请选择代码仓库、范围和威胁模型。 界面示意。
工作台的近期更新有助于处理长期调查中较为乏味的一环:跟踪进展。您可以查看实时扫描阶段、已审查的文件、活跃的工作进程、已用时间和实测 Token 用量。中断的深度扫描可以恢复,无需重复已完成的工作,而可复用的摘要则可减少不必要的开销。
持续审查重要的代码仓库
如果某个代码仓库需要持续关注,您可以设置 Codex Security 云服务,对已连接的 GitHub 代码仓库进行持续分析。您选择代码仓库、分支、环境和历史记录范围后,Codex 会构建针对该代码仓库的威胁模型,审查相关提交,并将发现的问题排序后呈现,供您调查。
在切实可行的情况下,疑似问题会在隔离环境中得到验证。相关代码片段、调用路径、复现输出和修复指导为您提供了具体的审查依据。随着架构和优先事项变化,及时更新威胁模型很有价值。在创建 Pull Request 之前,也请检查建议的补丁。
Codex Security 云服务现以研究预览形式开放。对于较大的代码仓库,首次扫描可能需要数小时;后续分析则侧重于新出现的相关提交和变更。
将现有告警整理为可着手处理的队列
您可能已经有大量待调查的问题。如果团队已有静态分析结果、依赖项告警、漏洞赏金报告、安全公告或工单,您可以结合当前代码仓库对这些积压问题进行分诊,无需再启动一次扫描。
Codex Security 可以处理 SARIF 报告、GitHub 代码扫描和 Dependabot 发现的问题、安全公告、Jira 或 Linear 工单,以及其他漏洞报告。它会检查每项报告中的判断,追踪相关输入和代码路径,核查现有控制措施,并说明证据是支持采取行动、表明该问题不适用,还是需要进一步审查。
这些证据有助于您专注于影响实际运行软件的问题。我会继续使用现有扫描工具:Codex Security 通过针对代码仓库的调查,并在适当时进行额外验证,为确定性扫描提供补充。
从可信的问题发现推进到经过验证的修复
当发现的问题看起来可信时,接下来要考虑的就是能否安全地修复它。对于已认可的问题,可以请 Codex Security 准备修复。在安全且切实可行的情况下,它可以复现问题、生成有针对性的补丁,并提供证据来证明该变更解决了原始问题。
在可行的情况下,该工作流会添加一项回归测试,该测试在修复前失败、修复后通过。这为补丁提供了有用的佐证。如果无法安全地创建可靠的测试,工作流会记录仍然缺失的验证依据,而不会夸大已验证的内容。
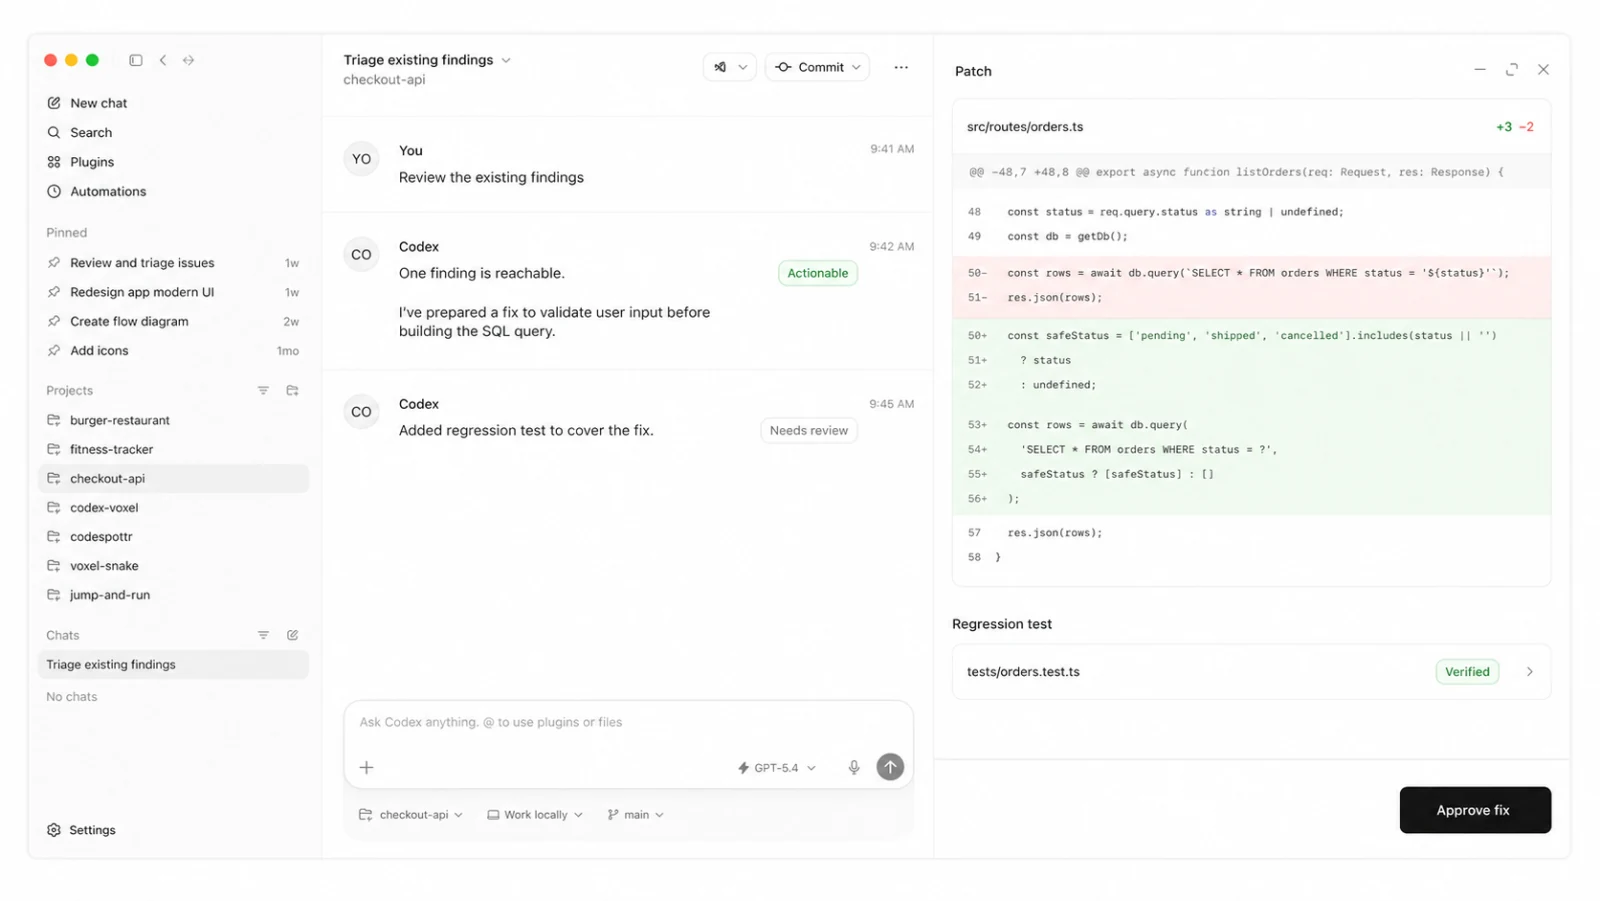
现有问题依次经过有证据支持的分诊、补丁审查和 回归验证。界面示意。
是否应用变更仍由工程师决定。请检查发现的问题和拟议的代码差异,决定是否应用变更,并验证结果。在获得明确审批后,您还可以导出发现的问题和报告,或将其转入现有的问题管理工作流。
将安全检查集成到现有工具中
如果您更愿意通过终端、CI 流水线或内部工具开展工作,开源 Codex Security CLI 和 TypeScript SDK 支持这些工作流。@openai/codex-security 软件包已公开,但运行扫描需要 Codex Security 访问权限。
首次运行时,请按照 CLI 前提条件和登录步骤完成准备,然后在您拥有或有权评估的代码仓库中启动扫描:
npx @openai/codex-security login
npx @openai/codex-security scan .扫描前,请查看本地扫描权限。本地扫描使用您在操作系统中的权限,不会暂停等待审批。请从环境中移除无关凭据,并将结果保存在私有位置,因为报告可能包含源码片段和漏洞详情。
确认本地工作流有用后,您可以通过 GitHub Actions 或 GitLab CI/CD 检查使其能够重复执行。您可以审查 Pull Request 或合并请求、导出 SARIF、保留安全证据,还可以选择在发现的问题达到所选严重程度阈值时让检查失败。如果您正在构建自己的应用,TypeScript SDK 提供扫描、进度报告、取消和成本控制功能。
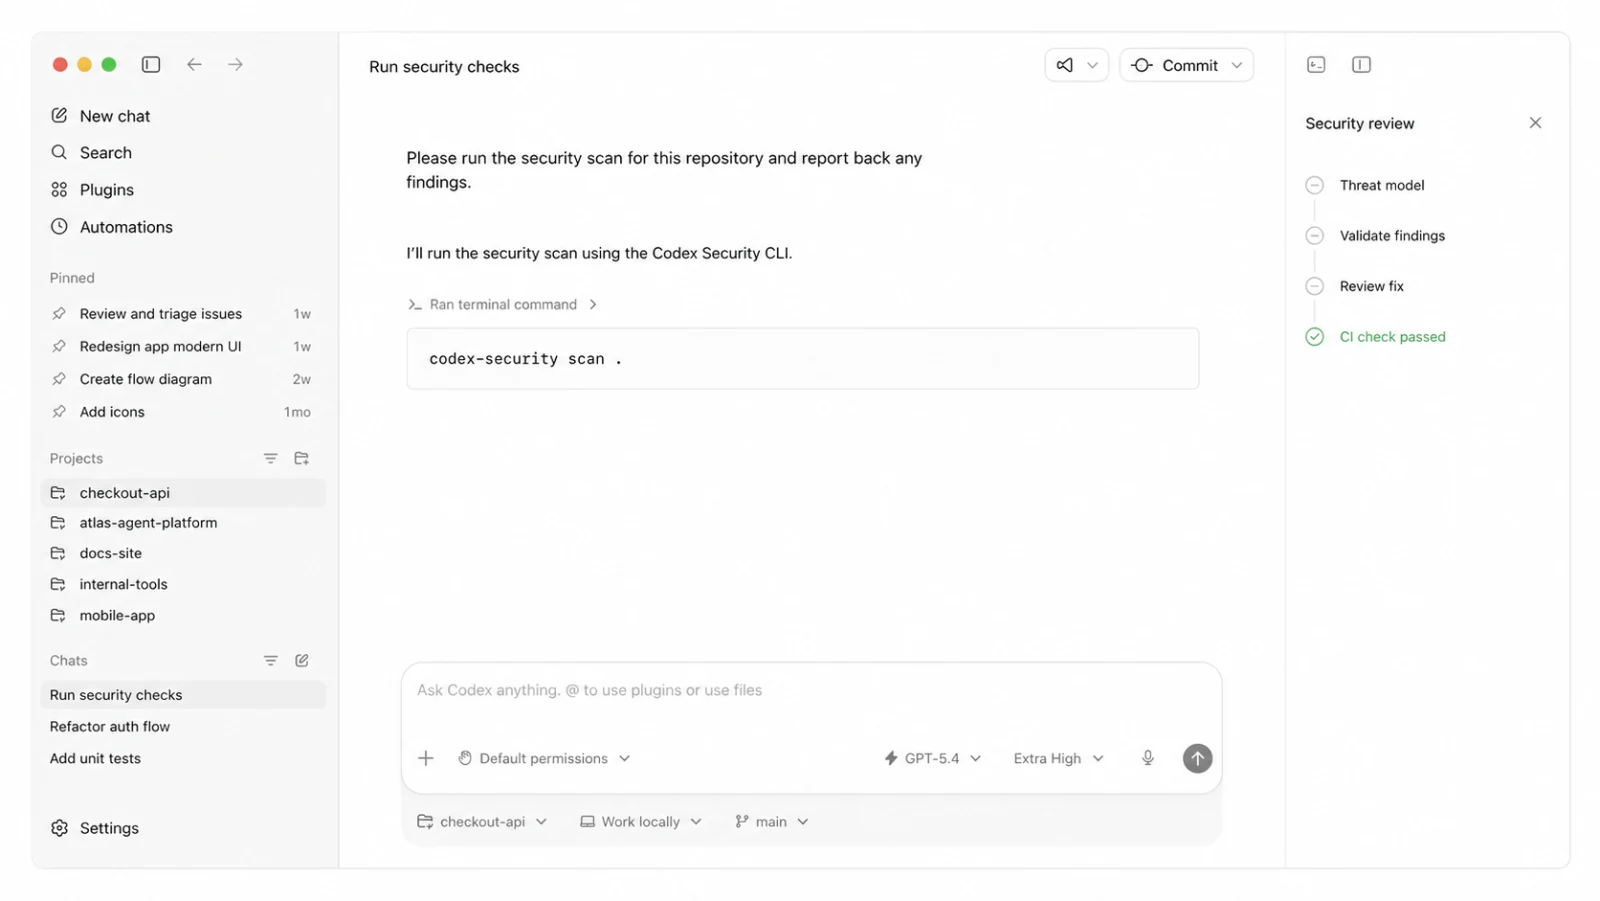
代码仓库分析、验证、经人工审查的修复和 CI 检查共同构成 一个工作流。界面示意。
扫描多个代码仓库和大型代码库
当同一项审查需要覆盖一组代码仓库时,下一步可以使用 CLI 的批量扫描工作流。您可以从已获授权的 GitHub 账户或组织中发现代码仓库,也可以准备一份 CSV 清单,为每个目标列出代码仓库 URL 或本地路径、固定的修订版本、可选的范围,以及标准或深度扫描模式。
准备好清单后,运行一轮批量扫描,并使用代码仓库之外的私有输出目录:
npx @openai/codex-security bulk-scan repositories.csv \
  --output-dir /path/outside/repositories/security-portfolio \
  --workers 4 --max-attempts 3
批量扫描会分别保存每个代码仓库的进度和结果。您可以恢复中断的工作、调整并发和重试设置、提供共享的架构文档或安全策略,并保留发现的问题、覆盖范围和可移植的 SARIF 结果。通过选择受支持的模型、推理强度、扫描深度和预估成本限额,您可以决定为每个目标投入多少分析资源。请将预估成本限额视为估算值,而非硬性支出上限。
对于大型单体代码仓库,我会将首次扫描范围限定为自己负责的服务、软件包或其他有意义的安全边界。先进行标准扫描,再有选择地对敏感服务或复杂组件进行深度扫描。对于已连接的 GitHub 代码仓库,Codex Security 云服务可以审查选定范围内的历史提交,并持续审查新提交。
首轮批量扫描为后续工作提供了基线。通过更新威胁模型、在现有系统中跟踪发现的问题,并验证经过审查的修复,您可以将首次扫描发展为可重复执行的安全工作机制。
与您现有的安全生态系统协同工作
无需一开始就替换团队现有的系统。Codex Security 旨在与现有扫描工具、漏洞管理系统、问题跟踪工具、服务提供商和开源项目协同工作。您可以导入已有的问题发现、导出可移植的结果,并将经过审查的问题送回这些工作流。
通过 OpenAI Daybreak,我们还与安全组织、研究人员、开源维护者和合作伙伴合作,让更多工具和服务能够提供模型辅助的防御能力。高级网络安全能力仅向开展授权工作的获批用户开放,并配备与活动相适应的防护措施。
根据工作内容匹配访问权限和防护措施
大多数防御工作可以从通用模型和 Codex Security 开始。对于获批的防御人员,Daybreak Blue 支持漏洞分诊、恶意软件分析、检测工程、安全调查和补丁验证等授权工作。Daybreak Red 则面向范围更窄的专业授权活动,包括高级漏洞研究、受控的漏洞利用验证和红队测试。它需要单独的审批和防护措施。
请参考当前的模型和 Trusted Access 指南选择合适的产品或服务,并确认您的身份、工作空间或 API 组织、模型和产品使用界面均已获批。访问权限获批并不意味着环境会自动为您配置好。请明确范围内的系统和操作,在适当情况下采用最小权限和隔离执行,并保留对重大决策的人工审查。
选择一个起点
如果您正在决定先尝试什么,我建议从团队手头已有的工作入手:
- 打开 ChatGPT,开展初步调查。
- 安装 Codex Security 插件,评估代码仓库或对现有积压问题进行分类排查。
- 配置 Codex Security 审查,在 Pull Request 合并前进行检查。
- 将代码仓库连接到 Codex Security 云服务,进行持续分析。
- 探索 CLI 和 TypeScript SDK,为现有工具添加检查。
- 如需开展经授权的高级工作,请了解 Trusted Access for Cyber 和 OpenAI Daybreak。
您不必一次采用所有工作流程。无论您尝试哪一种,有效的处理循环都一样:确认风险是否真实存在、检查证据、审查建议的改动,并验证修复效果。