
處理積壓的安全性問題時,發現另一個潛在問題只是開始。你仍須釐清它是否影響你的軟體、蒐集證據,並將安全的修正合併到程式碼中。隨著程式碼、警示和漏洞報告不斷湧入,這些工作也越來越難。
我們最近在 ChatGPT、Codex Security 和開放原始碼的 Codex Security CLI 中新增了更多方式,協助你完成這個流程。你可以在 Pull Request 合併前進行審查、調查程式碼庫或既有的積壓漏洞,並在 CI 中加入定期檢查。這些能力都屬於 OpenAI Daybreak 的一部分。OpenAI Daybreak 結合模型、安全性工具、負責任的存取機制與安全性生態系,供獲准的防禦人員使用。
根據先前公布的結果,Codex Security 雲端服務當時已分析超過 30,000 個程式碼庫中的逾 3,000 萬次提交。在這裡,我想介紹目前各種工作流程適用的情境,以及我會如何選擇起點。貫穿全文的目標始終相同:為發現的問題蒐集證據並產出經過審查的修正,同時限制存取範圍,讓人員負責會帶來重大影響的決策。
這些工作流程是建議的起點,並非適用於所有情況的部署模式。開發人員應依據所屬組織、使用案例、風險狀況和資料處理慣例加以調整,並為自己的環境決定適當的組態、防護措施與部署方式。
先在 ChatGPT 中展開調查
如果你已經有日誌摘錄、安全性公告或事件時間軸,可以先用 ChatGPT 分析並釐清狀況。以下是幾種可以嘗試的做法:
- 調查可疑的日誌摘錄,並找出仍缺少哪些證據。
- 整理漏洞公告的重點,並釐清它可能對你的系統造成哪些影響。
- 重建事件時間軸,或草擬偵測規則。
- 為新功能建立威脅模型,並比較修復方案。
- 將技術調查結果轉化為提供給工程團隊或管理階層的指引。
你仍須查核背後的證據、遵循組織的資料處理政策,並決定要採取哪些行動。當下一個問題需要檢查程式碼庫、Pull Request、積壓的安全性問題或建議的修補程式時,就很適合轉用 Codex Security 工作流程。
在程式碼合併前審查安全性問題
Codex Security 審查將聚焦於安全性的分析整合到 GitHub Pull Request 中,因此,如果你已經在那裡審查變更,就很適合從這裡開始。工作區取得研究預覽版存取權並連接程式碼庫後,你就可以透過以下留言要求審查:
@codex security review如果這符合團隊的工作流程,你可以設定自動審查,在建立 Pull Request 時、每次推送後,或每當既有的 Codex 程式碼審查執行時觸發。程式碼庫的威脅模型或其他安全性指引,在這裡都是有用的上下文:它們能協助審查將應用程式的資產、信任邊界與假設納入考量。
Codex 會結合 Pull Request 的程式碼差異與相關程式碼庫上下文進行分析。Pull Request 上列出的問題只是起點;相關 Codex 任務中的 安全性報告 會提供嚴重程度、佐證、攻擊路徑、驗證細節與修復指引。其中一項需要注意的細節是回報門檻:發布到 GitHub 的問題會沿用該 Pull Request 的可見性。
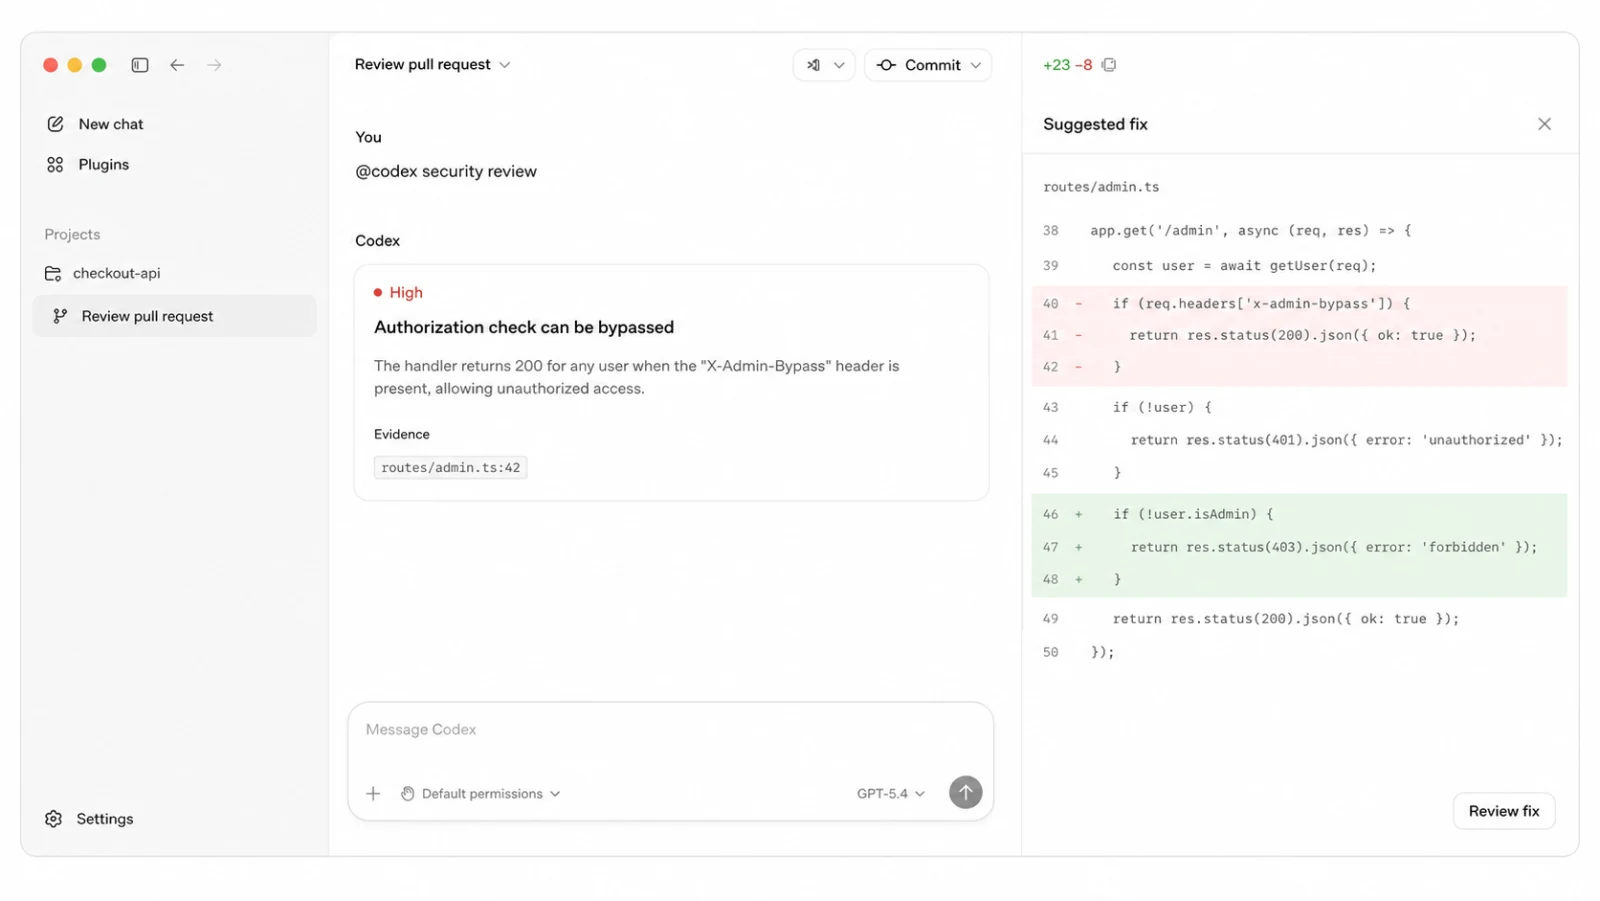
Pull Request 審查將發現的問題與證據及建議修正連結起來。 介面示意圖。
Codex Security 審查目前以研究預覽版形式提供給符合資格且已連接 GitHub 程式碼庫的 ChatGPT Enterprise、Business、Edu 和 Pro 工作區。
使用 Codex Security 調查程式碼庫
當問題範圍超出單一 Pull Request 時,Codex Security 外掛程式可以評估整個程式碼庫、元件、分支、提交或本機變更。進行首次評估或例行審查時,我會先從標準掃描開始。對於關鍵系統或指定目錄,如果值得投入更多時間與運算資源來進行更廣泛、反覆的分析,深度掃描就更適合。
安全性工作台將掃描、發現的問題與程式碼庫整合到 Codex 桌面介面中。在採納某項發現前,請先查看它的來源證據、嚴重程度、可信度、攻擊路徑與涵蓋範圍。你也可以比較不同次執行所發現的問題,並針對已採納的問題進一步產出建議修補程式。
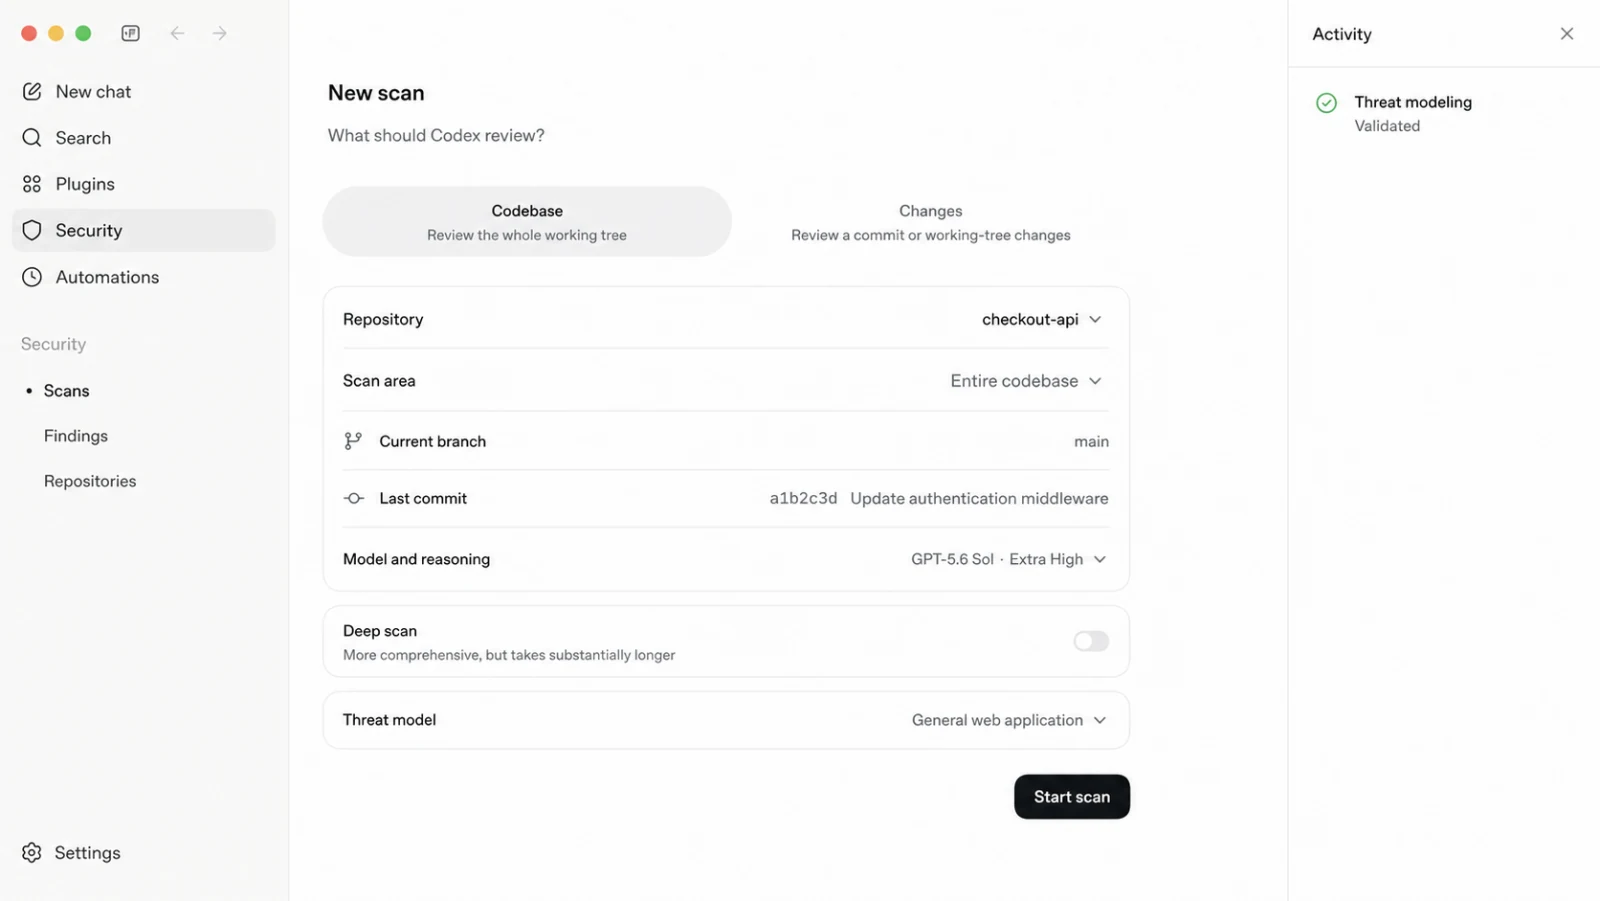
開始掃描前,先選擇程式碼庫、範圍與威脅模型。 介面示意圖。
工作台最近的更新有助於處理長時間調查中較枯燥的部分:追蹤目前的進展。你可以即時查看掃描階段、已審查的檔案、執行中的工作程序、已用時間與實測 Token 用量。中斷的深度掃描可以接續執行,不必重做已完成的工作;可重複使用的摘要則能減少不必要的額外負擔。
持續審查重要的程式碼庫
如果某個程式碼庫需要持續關注,你可以設定 Codex Security 雲端服務,持續分析已連接的 GitHub 程式碼庫。由你選擇程式碼庫、分支、環境與歷史記錄範圍,Codex 接著會建立該程式碼庫專屬的威脅模型、審查相關提交,並將發現的問題排序,供你調查。
在實際可行的情況下,系統會在隔離環境中驗證疑似問題。作為佐證的程式碼摘錄、呼叫路徑、重現問題時的輸出與修復指引,能提供具體的審查依據。隨著架構與優先事項改變,持續更新威脅模型很有幫助。建立 Pull Request 前,也請先檢查建議的修補程式。
Codex Security 雲端服務目前以研究預覽版形式提供。較大型的程式碼庫初次掃描可能需要數小時;後續分析則著重於新出現的相關提交與變更。
將既有警示整理成可著手處理的待辦佇列
你可能已經有大量待調查的問題。如果團隊已有靜態分析結果、相依性警示、漏洞賞金報告、安全性公告或工單,就可以根據目前的程式碼庫,對這些積壓項目進行分類與優先排序,不必另啟一次掃描。
Codex Security 可以處理 SARIF 報告、GitHub 程式碼掃描和 Dependabot 發現的問題、安全性公告、Jira 或 Linear 工單,以及其他漏洞報告。它會檢視每項問題陳述、追蹤相關輸入與程式碼路徑、檢查既有控制措施,並說明證據是否足以支持採取行動、顯示該問題不適用,或仍需要進一步審查。
這些證據能協助你專注於會影響你實際使用之軟體的問題。我會保留既有的掃描工具:Codex Security 透過針對程式碼庫的調查,並在適當情況下進行額外驗證,補充確定性掃描的能力。
從可信的調查結果走向經過驗證的修正
當發現的問題看來可信時,接下來要問的是能否安全地修正。對於已採納的問題,請 Codex Security 準備修正。在安全且實際可行的情況下,它可以重現問題、產生針對性的修補程式,並提供證據,證明這項變更解決了原始問題。
在可行的情況下,工作流程會加入一項在修正前失敗、修正後通過的迴歸測試。這能為修補程式提供有用的佐證。如果無法安全地建立可靠的測試,工作流程會記錄尚待補足的證據,而不會誇大已驗證的範圍。
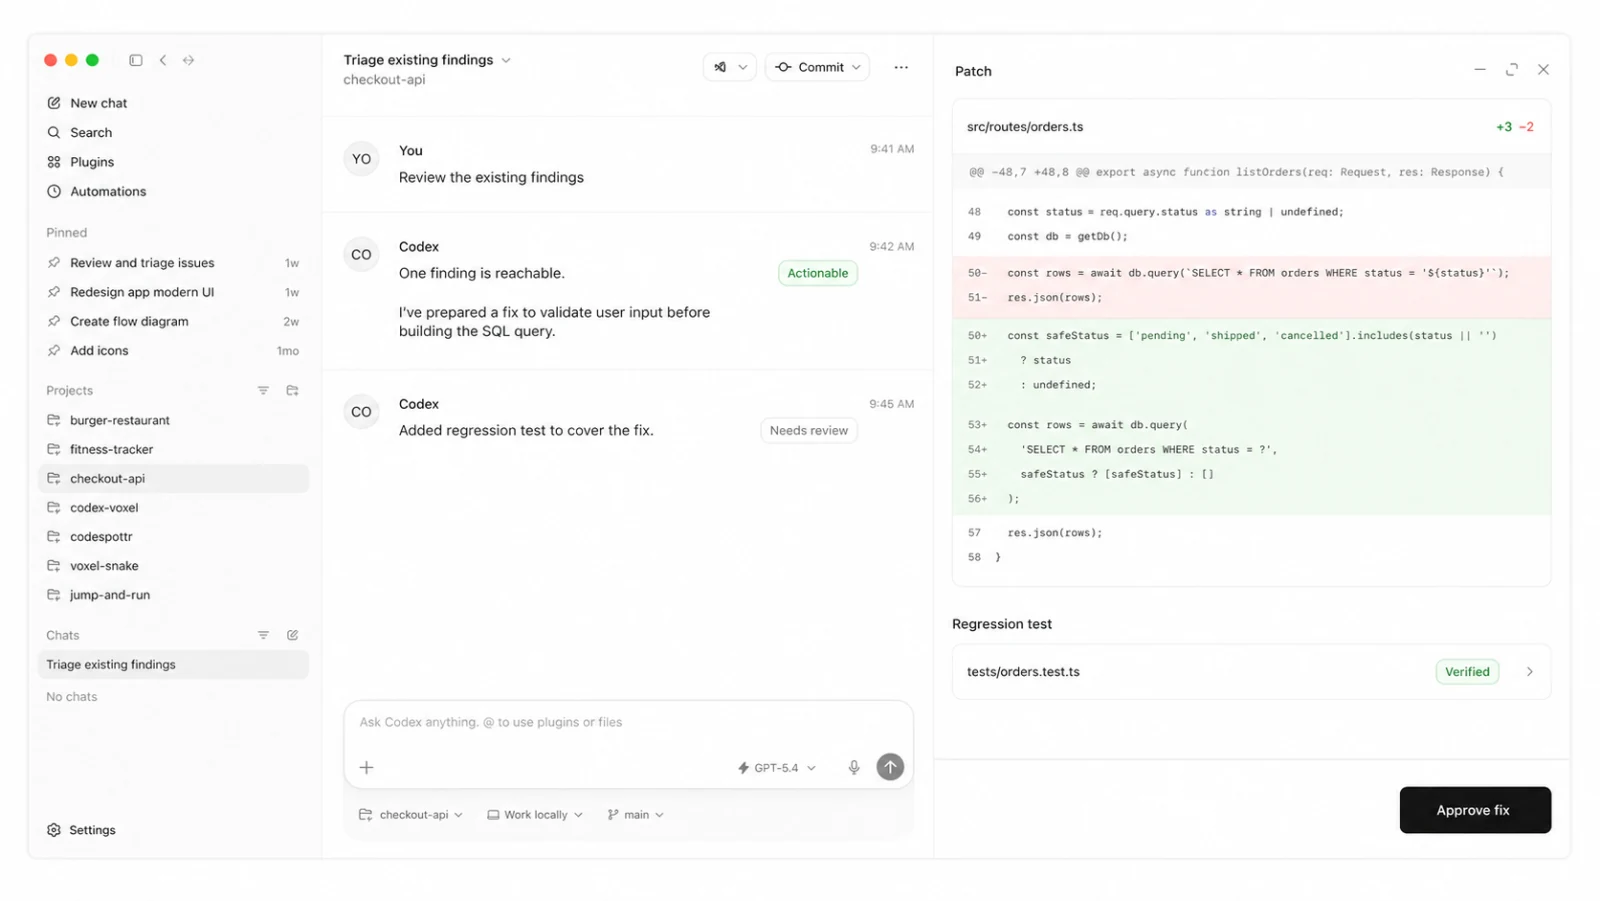
既有問題會依序經過有證據支持的分類與優先排序、修補程式審查,以及 迴歸驗證。介面示意圖。
是否套用變更,仍由工程師決定。請檢查發現的問題與建議的程式碼差異、決定是否套用,並驗證結果。你也可以匯出發現的問題與報告,或在取得明確核准後,將它們轉入既有的問題管理工作流程。
將安全性檢查整合到既有工具中
如果你偏好透過終端、CI 流程或內部工具工作,開放原始碼的 Codex Security CLI 和 TypeScript SDK 都支援這些工作流程。@openai/codex-security 套件已公開提供,但執行掃描仍需要 Codex Security 存取權。
首次執行時,請先依照 CLI 先決條件與登入步驟完成準備,再從你擁有或有權評估的程式碼庫啟動掃描:
npx @openai/codex-security login
npx @openai/codex-security scan .掃描前,請檢閱本機掃描權限。本機掃描會使用你的作業系統權限,而且不會暫停以等待核准。請從環境中移除無關的憑證,並將結果保存在私人位置:報告可能包含原始碼摘錄與漏洞細節。
確認本機工作流程有用後,你可以透過 GitHub Actions 或 GitLab CI/CD 檢查,讓它能重複執行。你可以審查 Pull Request 或合併請求、匯出 SARIF、保留安全性證據,也可以選擇在發現的問題達到指定嚴重程度門檻時,讓檢查判定為失敗。如果你正在建立自己的應用程式,TypeScript SDK 也提供掃描、進度回報、取消與成本控制功能。
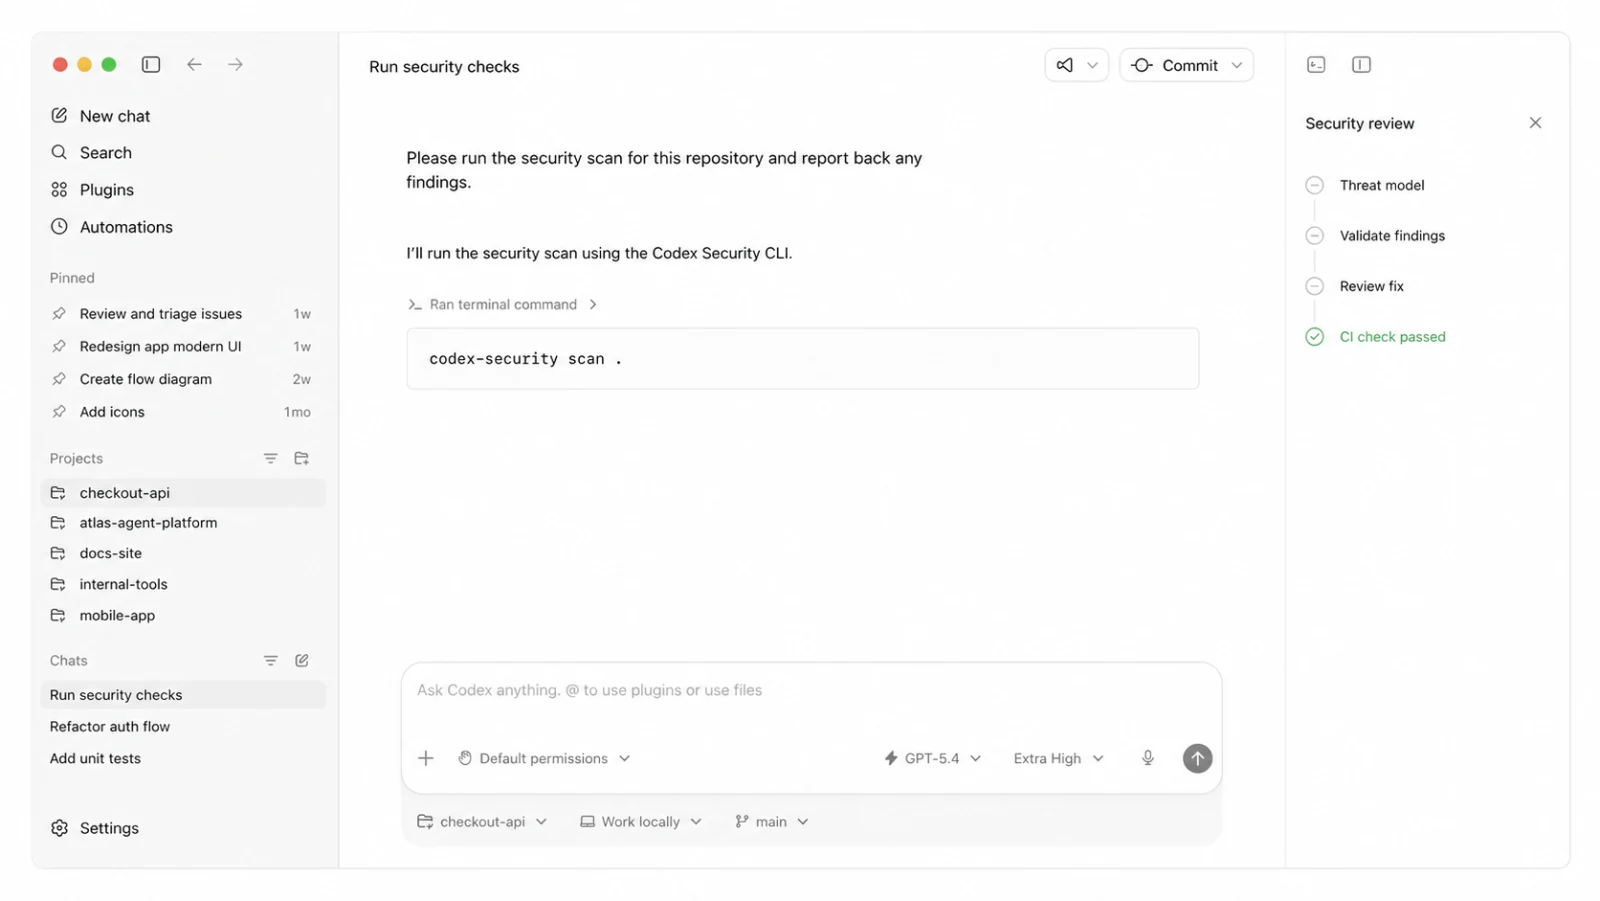
程式碼庫分析、驗證、經人工審查的修正與 CI 檢查,共同構成 一個工作流程。介面示意圖。
掃描多個程式碼庫與大型程式碼基底
當同一項審查需要涵蓋一整批程式碼庫時,下一步可以使用 CLI 的批次掃描工作流程。你可以從已授權的 GitHub 帳戶或組織尋找程式碼庫,也可以準備一份 CSV 清單,為每個目標列出程式碼庫 URL 或本機路徑、固定的修訂版本、選用的範圍,以及標準或深度掃描模式。
準備好清單後,執行一輪掃描作業,並將私人輸出目錄設在程式碼庫之外:
npx @openai/codex-security bulk-scan repositories.csv \
  --output-dir /path/outside/repositories/security-portfolio \
  --workers 4 --max-attempts 3
掃描作業會分別保留每個程式碼庫的進度與結果。你可以接續中斷的工作、調整並行數與重試設定、提供共用的架構文件或安全性政策,並保留發現的問題、涵蓋範圍及可攜式 SARIF 結果。透過支援的模型、推理程度、掃描深度與預估成本限制,你可以決定每個目標值得投入多少分析資源。請將預估成本限制視為估計值,而非強制執行的支出上限。
對於大型單一程式碼庫,我會將首次掃描範圍限定在自己負責的服務、套件,或其他有實質意義的安全性邊界。先進行標準掃描,再選擇性地對敏感服務或複雜元件執行深度掃描。對於已連接的 GitHub 程式碼庫,Codex Security 雲端服務可以審查所選的提交歷史範圍,並持續審查新的提交。
首次掃描作業會提供可作為後續依據的基準。持續更新威脅模型、在既有系統中追蹤發現的問題,並驗證經過審查的修正,就能將第一輪掃描轉化為可重複執行的安全性計畫。
搭配你已在使用的安全性生態系
你不必先替換團隊已在使用的系統。Codex Security 的設計可與既有的掃描工具、漏洞管理系統、問題追蹤工具、服務供應商及開放原始碼專案搭配使用。你可以匯入既有的問題、匯出可攜式結果,再將經過審查的問題轉回這些工作流程。
透過 OpenAI Daybreak,我們也與安全性組織、研究人員、開放原始碼維護者及合作夥伴合作,讓更多工具與服務能提供模型輔助防禦。進階網路安全能力僅限獲准的使用者用於已授權的工作,並搭配符合活動性質的防護措施。
依工作需求配置存取權與防護措施
大多數防禦工作都可以從通用模型與 Codex Security 開始。對於獲准的防禦人員,Daybreak Blue 支援漏洞分類與優先排序、惡意軟體分析、偵測工程、安全性調查與修補程式驗證等已授權工作。Daybreak Red 則適用於範圍更有限、具專門性且已獲授權的活動,包括進階漏洞研究、受控的漏洞利用驗證,以及紅隊演練。它需要另行核准,並採取相應的防護措施。
請參考目前的模型與 Trusted Access 指引,選擇合適的產品或服務,並確認你的身分、工作區或 API 組織、模型及所用產品介面都已獲准。存取權獲准並不代表環境會自動設定完成。請明確界定範圍內的系統與動作,採用最小權限,在適當情況下於隔離環境中執行,並對會帶來重大影響的決策保留人工審查。
選擇起點
如果你正在決定先嘗試哪一項,我會從團隊目前就有待辦事項的領域開始:
- 開啟 ChatGPT 進行初步調查。
- 安裝 Codex Security 外掛程式,以評估程式碼庫,或將現有的待辦問題分類並排定優先順序。
- 設定 Codex Security 審查,在 Pull Request 合併前進行檢查。
- 將程式碼庫連接至 Codex Security 雲端服務,以持續進行分析。
- 探索 CLI 和 TypeScript SDK,為現有工具加入檢查。
- 查閱 Trusted Access for Cyber 和 OpenAI Daybreak 的資訊,以進行已獲授權的進階工作。
你不必一次採用所有工作流程。無論嘗試哪一種,有效的循環都一樣:確認風險是否確實存在、檢視證據、審查建議的變更,並驗證修正結果。